AI引发了各种各样的情绪。有人认为,它不过是层出不穷的潮流之一,很快就会像NFT和3D电视一样风光不再。另一些人则在建造地堡,以防心怀恶意的AGI统治者产生自我意识。在种种夸张言论中,有一个事实可以确定:AI与海量数据密切相关。
围绕AI的炒作层出不穷,让评论人士或兴奋、或恐惧、或质疑。但F5更关注一线从业者对此的真实感受。为了解当前挑战和担忧的实际情况,我们对互联网上规模庞大的安全专业人士社区Reddit的r/cybersecurity板块开展了全面的情绪分析。Shawn Wormke在本研究的第1篇博客“安全运营人员如何看待AI?”中总结了研究的总体发现。所有引文均直接摘自2024年7月至2025年6月期间安全从业者的评论。本文将深入探讨今年备受关注的AI相关问题:数据安全。
敏感信息泄露、影子AI和合规问题引发担忧
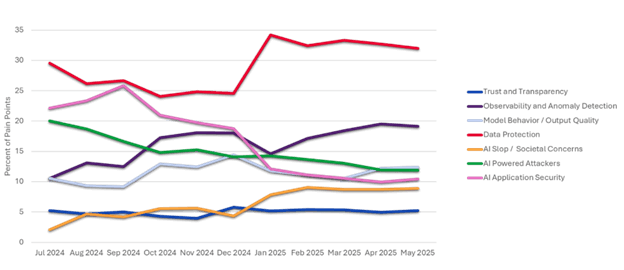
许多人设想的AI威胁态势是:不法分子利用AI实施复杂的社会工程攻击,并释放大量智能机器人。这些威胁确实存在,但安全专业人员描绘的另一种情形要单纯得多,却同样有害,而且普遍得多。因此,安全运营团队对内部AI滥用的担忧,其出现频率是恶意滥用相关担忧的2.3倍。
““在强大AI大行其道的世界里,或许其他人会对AI感到焦虑,但我唯一担心的是客户和同事用AI做出愚蠢至极的事,而不是对手用它做出极其聪明的事。”——Reddit的r/cybersecurity版块评论”
这直指第一个问题的核心:敏感信息披露。一位从业者一针见血地指出:“说实话,大家都在工作中使用大语言模型(LLM),并把各种敏感信息输入提示词。”随着模型的上下文窗口不断扩大,越来越多的文件类型可用于检索增强生成(RAG),员工逐渐发现,要最快获得有依据的输出,就要向LLM提供其可能需要的所有信息。这与最小权限原则直接冲突,而该原则是零信任的重要支柱。简而言之,“安全性与能力之间始终存在矛盾。”
传统的策略执行方法已不再奏效
大多数组织为保障AI安全而采取的合理措施是制定可接受使用政策(AUP)。可采用的策略多种多样,但普遍认为,传统的威慑和限制方法并不足够。
““禁止使用任何技术似乎都会适得其反,只会导致人们在组织管控范围之外使用……仅仅说‘不能使用这项技术’,并不能阻止人们使用……等到组织发现违规行为,且人力资源部门可以将违规者解雇时,他们早已将组织的数据用于自己选择的AI。”——Reddit的r/cybersecurity版块评论”
正如一位用户所说,Web应用防火墙(WAF)和DNS过滤等传统工具只会推迟不可避免的结果:“屏蔽这些服务,实际上是在迫使用户将数据输入这些免费服务。依靠黑名单来应对,永远都像在玩打地鼠游戏。”这引出了过去一年中讨论最广泛的挑战之一:影子AI。新模型每天都会发布,而这些模型的封装应用每小时都有人通过氛围编程开发出来。只要用户认为某项策略会妨碍其顺利完成岗位职责中的优先事项,就总会设法绕过该策略。
影子AI和敏感数据泄露这两大主要问题叠加,会给安全团队造成极为不利的局面:风险敞口泛滥,却完全不可见。用户可能会使用主流大语言模型(LLM)来缩短阅读时间,并可能在此过程中上传机密文档。但借助影子AI解决方案,安全运营(SecOps)团队可以观察这些交互,并采取多种风险缓解措施。例如,团队可以在后续交互中重点关注特定人员,或限制其访问关键资源,直至其行为发生改变。如果没有影子AI解决方案,防火墙和DNS阻止等传统应对措施只会促使用户转向基于相同基础模型、但鲜为人知的封装工具,导致团队无法了解风险行为的形式、方式和发生位置。
所有暴露风险最终都归结为合规问题
随着《欧盟人工智能法案》和《通用数据保护条例》(GDPR)等合规标准日益增多,并与现有的行业特定法规叠加,缺乏适当AI数据治理的组织可能面临惩罚性罚款、法律责任以及公众信任受损等风险。
““缺乏完善审计日志,或无法限制用户数据共享的工具,同样需要警惕。有些组织会直接禁用所有不符合SOC 2或GDPR要求的工具。对许多人而言,最终取决于风险承受能力:如果无法确保对敏感信息的控制,就不会采用。”——Reddit的r/cybersecurity版块评论”
安全专业人员已经见证过不少这样的技术:人们对技术的热情和保持竞争力的愿望,往往超过了对安全问题的重视。云计算的发展历程与如今的AI颇为相似:先是迅速普及,人们对令人振奋的新可能性充满期待,随后却出现了大范围的配置错误、过度访问,以及共同责任模型失效等问题。听起来很熟悉?主要区别在于,云环境中可能导致整体风险的相关方要少得多。AI安全这一新领域将当前关注范围从主要被视为风险来源的云架构师和工程师,扩大到所有能够访问敏感数据的人员,甚至包括模型本身。
““在安全与合规方面投入的AI公司,与那些寄希望于客户因技术而兴奋、从而跳过这些步骤的公司之间,仍然存在相当明显的差距。”——Reddit的r/cybersecurity版块评论”
从业者深知自己的任务
任何技术都会带来一定程度的风险,但人们从未因此一致表示:“风险太大,大家立即停下来吧。”安全从业人员明白,前方的道路至关重要,也充满挑战。
““网络安全关注的是风险,而不是简单地判定安全或不安全。生成式AI会带来许多风险……但这是否意味着生成式AI不安全到了应该避而远之的地步?我不这么认为。关键是结合企业目标和风险偏好,权衡其为企业带来的收益与风险。”——Reddit的r/cybersecurity版块评论”
确保AI与数据的交互具备有效的防护机制和持续可观测性并非易事,但如果AI继续以当前速度普及,这将是必不可少的要求。
F5已采取重要行动来应对这些挑战,并将继续听取安全运营团队的意见,以确定工作重点。在此了解详情。
关于作者

相关博客文章


F5 2026年报告:AI推理时代已经到来,让本已复杂的IT环境更添挑战
F5最新发布的研究显示,大多数企业正将AI推理转移至内部运行,目前每家公司平均使用7个AI模型。



IL5/6救不了您:提示词注入威胁只读LLM
随着大语言模型(LLM)集成到美国国防部IL5/IL6环境中,了解F5解决方案如何保护数据、防范注入攻击并增强零信任模型。