新技术总是令人兴奋。每个人都记得第一次向大型语言模型(LLM)输入提示词、第一次使用Web浏览器时的感受,也记得那个一度显得不可思议的概念:数据竟然可以存储在“云端”。然而,每次创新出现,都会有一群压力重重的安全专业人员,负责设法让其他人能够安全地使用这些技术。我们很容易沉浸在各种头条新闻和未来的无限可能中,AI领域尤其如此。但在明确F5将在AI安全领域发挥怎样的作用时,我们认为应该退一步思考:安全社区如何看待AI?
F5始终将客户放在心上,因此我们分析了过去一年(2024年7月至2025年6月)互联网大型安全专业人士社区高度关注中活跃用户发布的每一条AI相关评论,即Reddit的r/cybersecurity。我们按情感倾向对每条评论和每位用户进行分类,并提取了其中明确表达或潜在的痛点。
安全运营人员对AI的看法各占一半
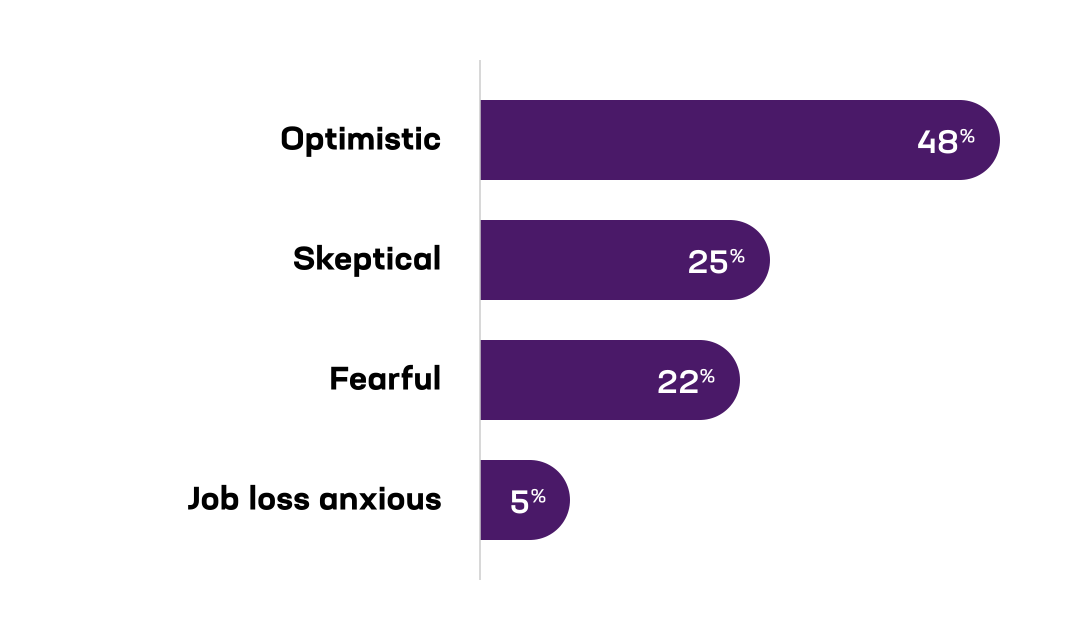
半数安全运营人员的评论对AI持乐观态度。他们在技术栈中使用AI驱动的工具,以自动执行重复性任务,或使用AI助手确定警报的优先级。
““它识别新型入侵模式的能力令我惊叹。”“AI将长期存在,应将其作为补充和助手加以利用。””
Reddit 的 r/cybersecurity 社区评论
另一半评论则分为两类:一类因保护AI系统这项艰巨任务而感到担忧,另一类则怀疑AI能否在现有基础上取得更大进展。
“AI=我们知之甚少的应用,而这些应用又构建在我们几十年来一直未能妥善保护的应用之上。”
Reddit的r/cybersecurity版块评论
影子AI与数据安全
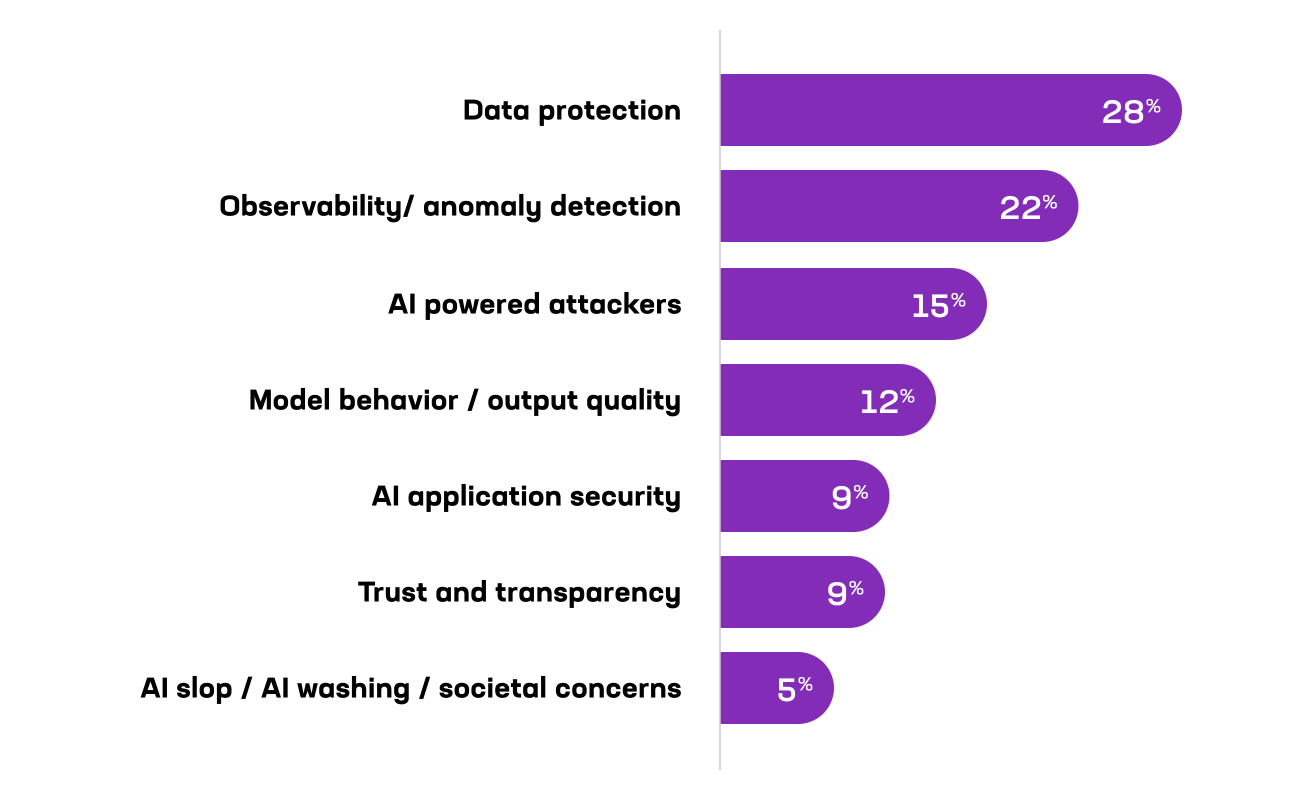
AI的数据需求与网络安全指导原则之间的矛盾,使数据安全成为争论的焦点。2025年初,数据安全已是安全专业人员最关注的问题;随着企业加快采用AI,这一担忧愈发突出。
“数据是AI发挥效用的关键。AI可访问的数据越多,效果就越好。这种模式与通过访问控制、网络分段和最小权限原则保障数据访问安全的做法直接冲突。任何大规模采用AI的组织,实际上都必须移除许多原本会阻止AI模型访问数据的安全控制措施。企业目前面临的选择是:要有效的AI,还是要安全性。”
Reddit 的 r/cybersecurity 板块评论
这一领域最突出的痛点是影子AI,即用户未经授权与AI系统交互。无论组织处于AI采用的早期阶段还是成熟阶段,这一问题都会持续存在。
可观测性是一项基础要求,而非一项功能
数据安全或许是讨论的焦点,但在整个安全运营领域,可观测性和异常检测是紧随其后的AI重点关切。面对供应商关于AI如何支持安全工作流的各种主张,从业人员强调必须保持平衡:“AI安全智能体的能力终究有限,而且始终需要人类参与其中。”一位分析师分享了使用AI自动执行EDR警报L1分诊的经验,将平均分诊时间(MTTT)从45分钟缩短至不到2分钟,但同时提醒:“这离不开一道又一道的防护措施。”各方诉求一致:在AI交互中建立持续的可见性和可追溯性,自动处理重复性工作,并由人类作出战略判断。
攻击者的行动手法正在改变
“理解AI的一种恰当方式,是想象攻击者获得了数十名、几十名甚至数百名员工的助力……据我估计,如今能力排名前5%的攻击者已将攻击效能提升了50%至300%。”
Reddit的r/cybersecurity版块评论
这并非理论上的威胁,而是一种力量倍增器:既降低了投机型攻击者实施攻击的门槛,也增强了复杂威胁行为者的攻击能力。实际讨论中,这些变化主要表现为两种形式:一是针对AI系统的新型对抗性AI技术,例如提示词注入或越狱攻击;二是网络钓鱼和深度伪造等社会工程攻击被恶意普及。随着模型和智能体接入更多工具和数据,人们对后者的担忧也日益加剧。
模型行为需要设置防护机制
另有12%的痛点将模型行为和输出质量视为安全风险。主要担忧包括幻觉、准确性不足和有害输出,其中最突出的是权限提升,即AI访问其无权访问的数据或执行其无权执行的任务。因此,安全运营(SecOps)团队正在推动实施切实可行的防护措施,包括根据业务风险调整内容审核机制、确保符合相关策略,以及为模型和智能体设置明确的权限。
SecOps对AI安全有何需求
无论是从字里行间推断,还是从明确表述来看,安全团队都期望供应商达到更高的标准:
- 将数据安全放在首位:数据丢失防护(DLP),用于实施AI策略,并采用遵循最小权限原则的访问控制。
- 拒绝“AI包装”:用更多事实依据证明安全与合规能力,而非夸大宣传。
- 让可观测性满足审计要求并切实可用:简化与现有SIEM/SOAR工作流的集成并提升集成效果,同时确保所有交互均清晰可见。
- 为人机协同提供灵活性:设计时优先考虑影响,而非只追求速度。
- 对抗性韧性:AI攻击面不断变化,随着新威胁的出现,解决方案也需要相应演进。
- 简化策略管理。无需手动操作,即可与企业级策略和监管框架保持一致。
我们听到了您的呼声
优先保护数据,调整安全策略以应对新出现的对抗性威胁,将可观测性作为各类交互的基础,并在设计中充分考虑负责任的AI治理。我们将继续分享实际测试中的洞见,发布可供安全团队付诸实践的指导,并进一步提高风险降低措施的透明度。
回想上文Reddit评论中提到的安全或有效的AI,我们期待将这个“或”变为“且”。
我们听到了这一呼声;以下是我们的回应。
关于作者
相关博客文章


F5 2026年报告:AI推理时代已经到来,让本已复杂的IT环境更添挑战
F5最新发布的研究显示,大多数企业正将AI推理转移至内部运行,目前每家公司平均使用7个AI模型。



IL5/6救不了您:提示词注入威胁只读LLM
随着大语言模型(LLM)集成到美国国防部IL5/IL6环境中,了解F5解决方案如何保护数据、防范注入攻击并增强零信任模型。