您需要哪些?它们应该放在哪里?
每一代新的应用架构都会影响网络流量。我们之所以关注这一点,是因为应用架构每发生一次重大转变,应用交付和安全也会随之发生相应变化,以应对由此产生的挑战。
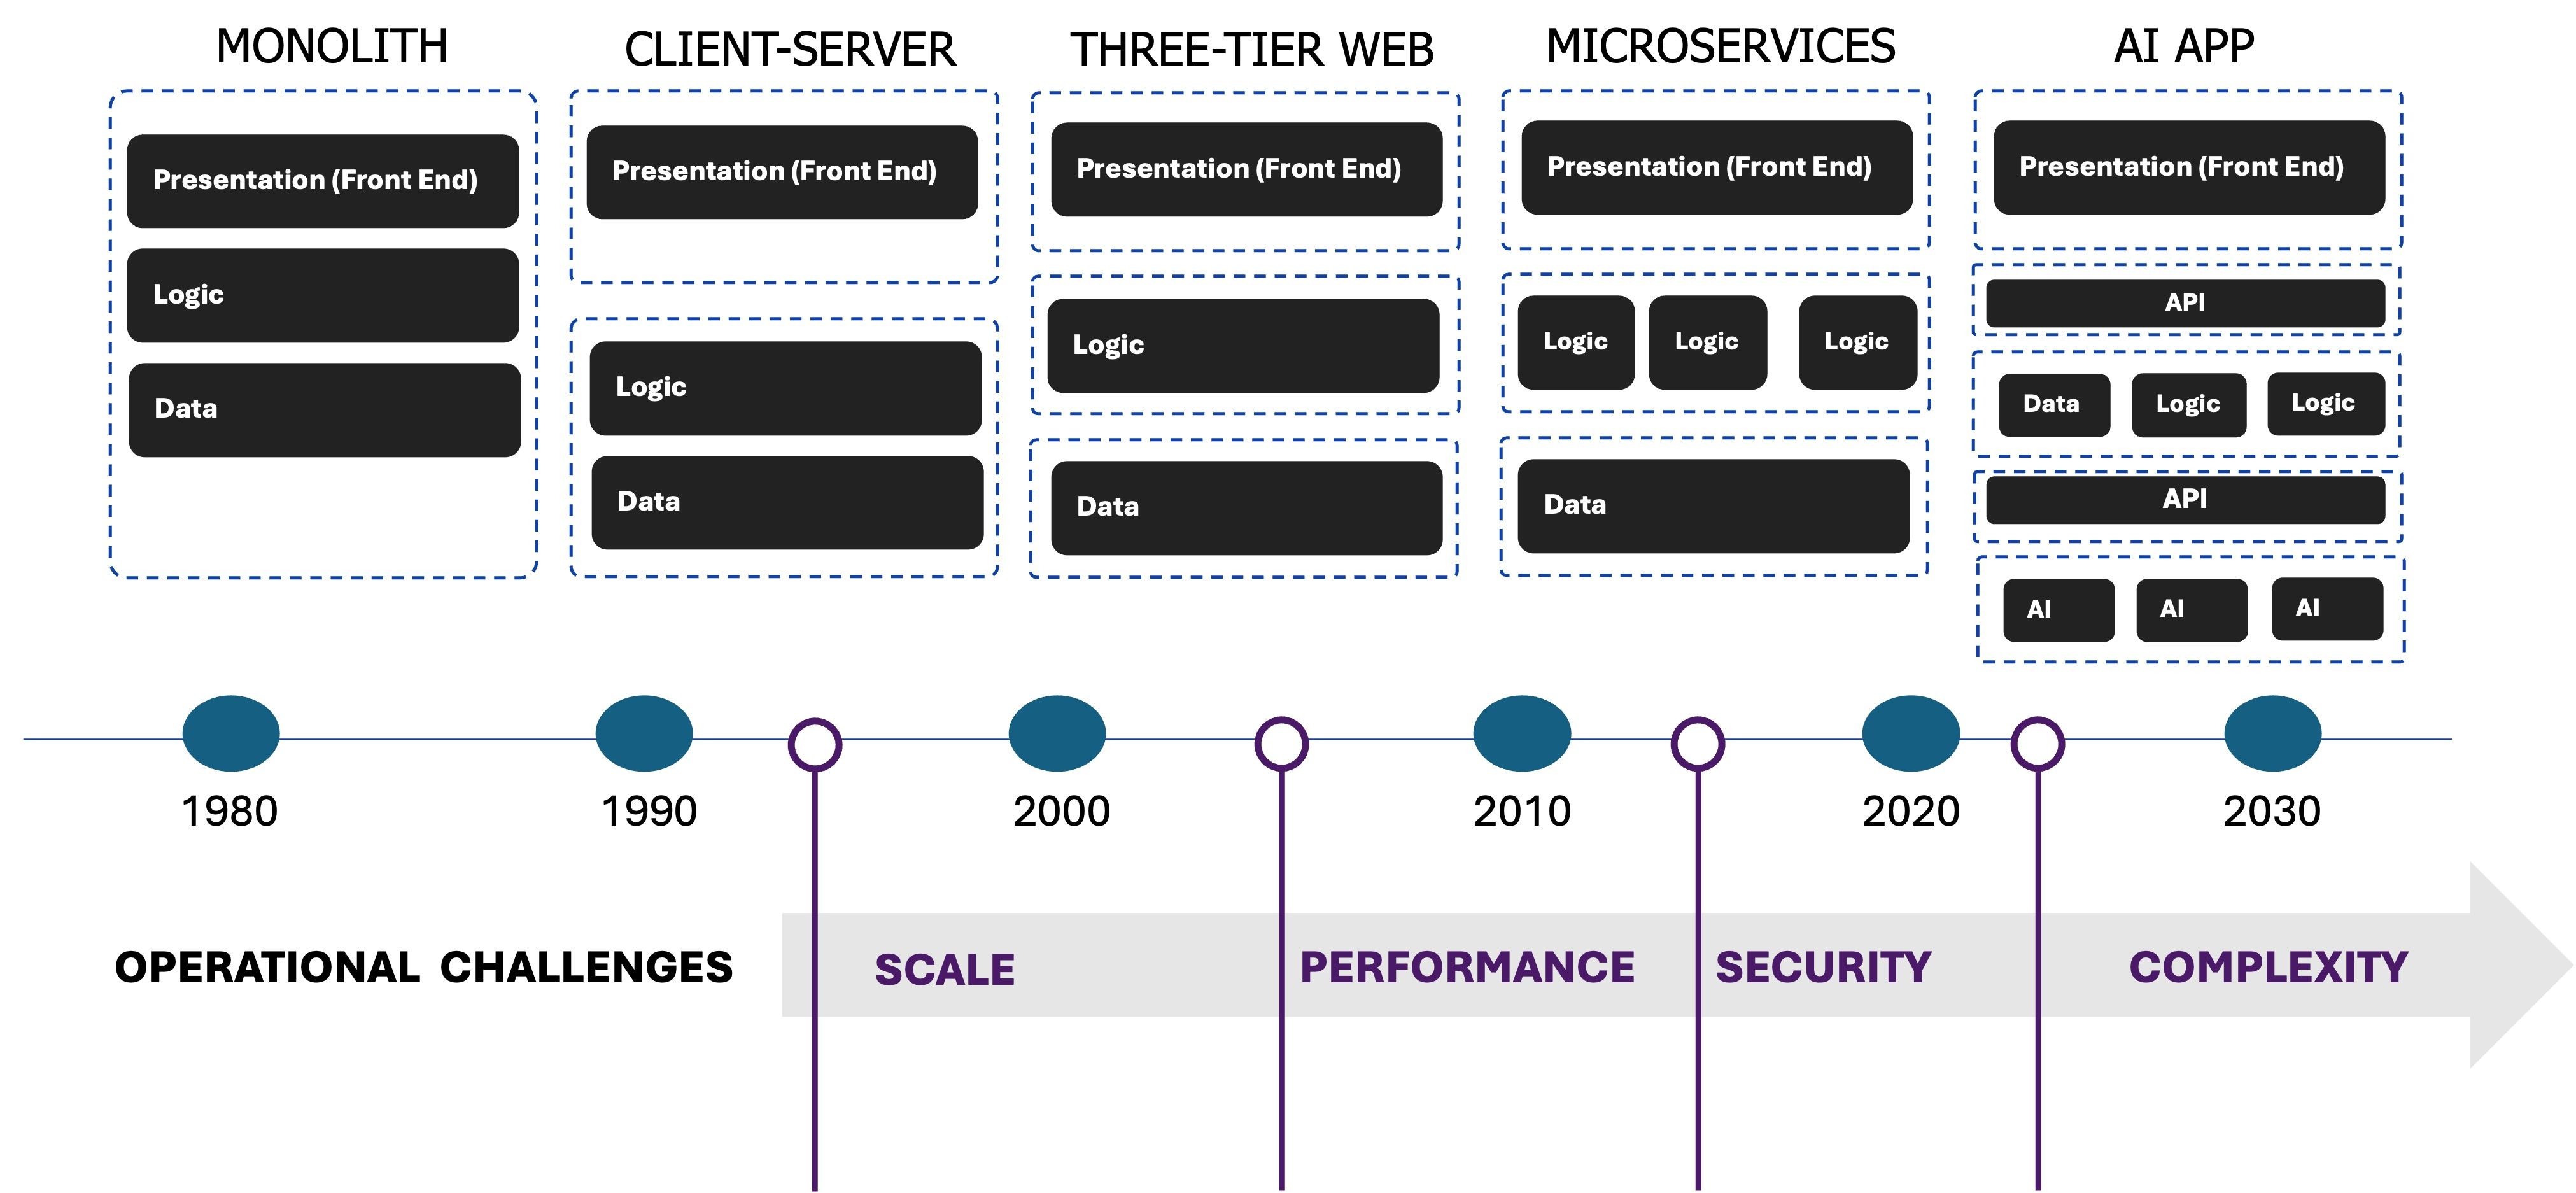
深入分析这些变化,以及网络为应对运营挑战所采取的措施后,可以发现,AI应用实际上并未带来全新的挑战。当然,规模、性能、安全性和复杂性都有所提升,但这些仍是我们十多年来一直在解决的挑战。
但AI确实改变了工作负载的分布和流量模式。这一点很重要,因为此类网络流量大多是应用流量,其中API流量所占比重也在不断增加。这正是不同之处。了解这些新的流量模式,以及流量在核心、云和边缘之间的分布,有助于判断需要哪些应用交付和安全服务,以及应将这些服务部署在何处,从而充分发挥其作用并提高效率。
新型流量模式
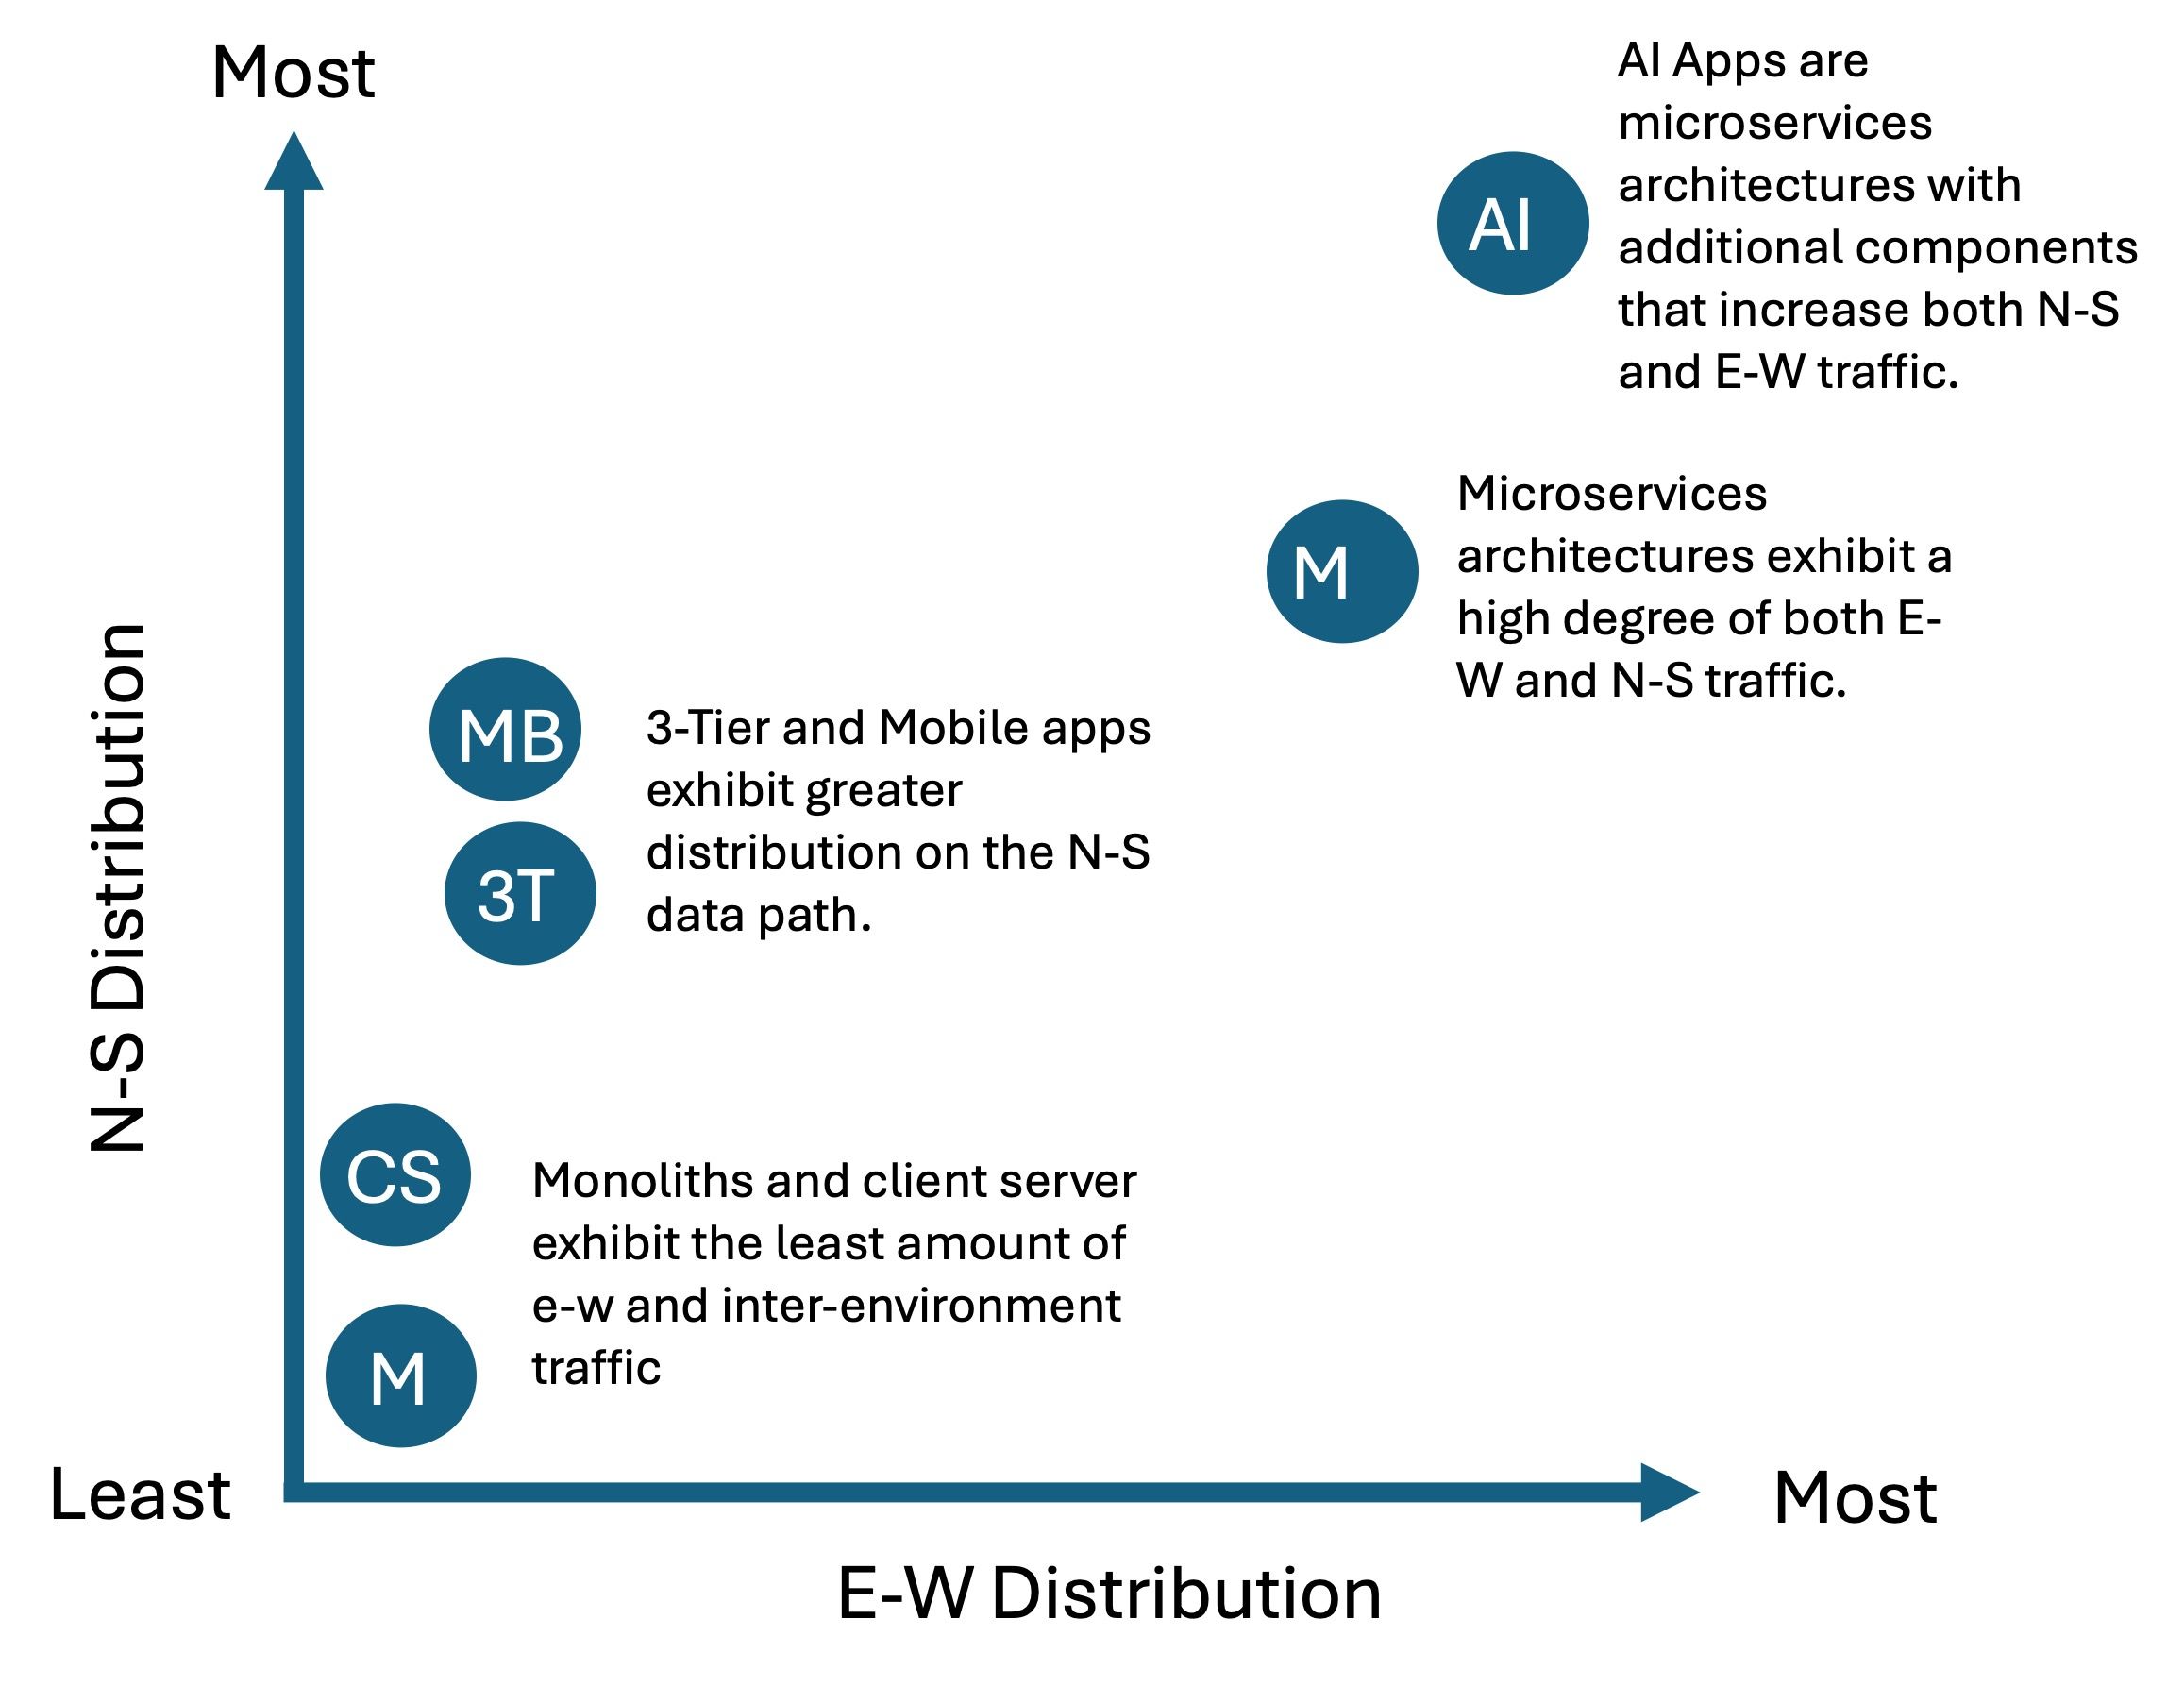
需要注意的是,AI应用带来的一个重要影响是东西向和南北向流量都将增加。由于大量南北向流量源自AI,因此除了传统的入站南北向数据路径外,出站南北向数据路径也将成为战略控制点。
未来2至3年,AI应用将作为现有应用组合的补充。随着各组织逐步了解消费者对自然语言界面(NLI)的需求,应用组合将随之整合。
南北向数据路径日益分布化,将推动企业边界对安全即服务的需求增长;与此同时,跨环境的东西向数据路径日益分布化,正推动对多云网络的需求。在企业内部,东西向数据路径上的数据具有敏感性,因而对安全和访问能力的需求也在加速增长。
由此,AI应用架构中出现了两个新的接入点,可在其中引入应用交付和安全能力;同时,也有机会重新审视应用交付和安全的部署位置,以提高效率、降低成本并增强成效。
这一点很重要,因为我们开始看到针对推理服务器记录的CVE。推理服务器是“模型”层的服务器部分,通过API与客户端通信。在此处采用API安全措施对整体AI安全策略至关重要,因为这里最适合部署检查和检测能力,并保护AI模型和服务器免遭利用。这是“最后一道防线”;如果采用可编程的API安全解决方案,这也是缓解针对AI模型的新型攻击的最快方式。
应用交付与安全的部署点
您可能还记得这篇关于AI推理模式的文章,其中介绍了当前AI推理的三种主要部署模式。基于这些模式,我们可以在这一扩展架构中确定应用服务的6个不同插入点,并明确这些服务部署在何处更有助于优化安全性、可扩展性和效率。
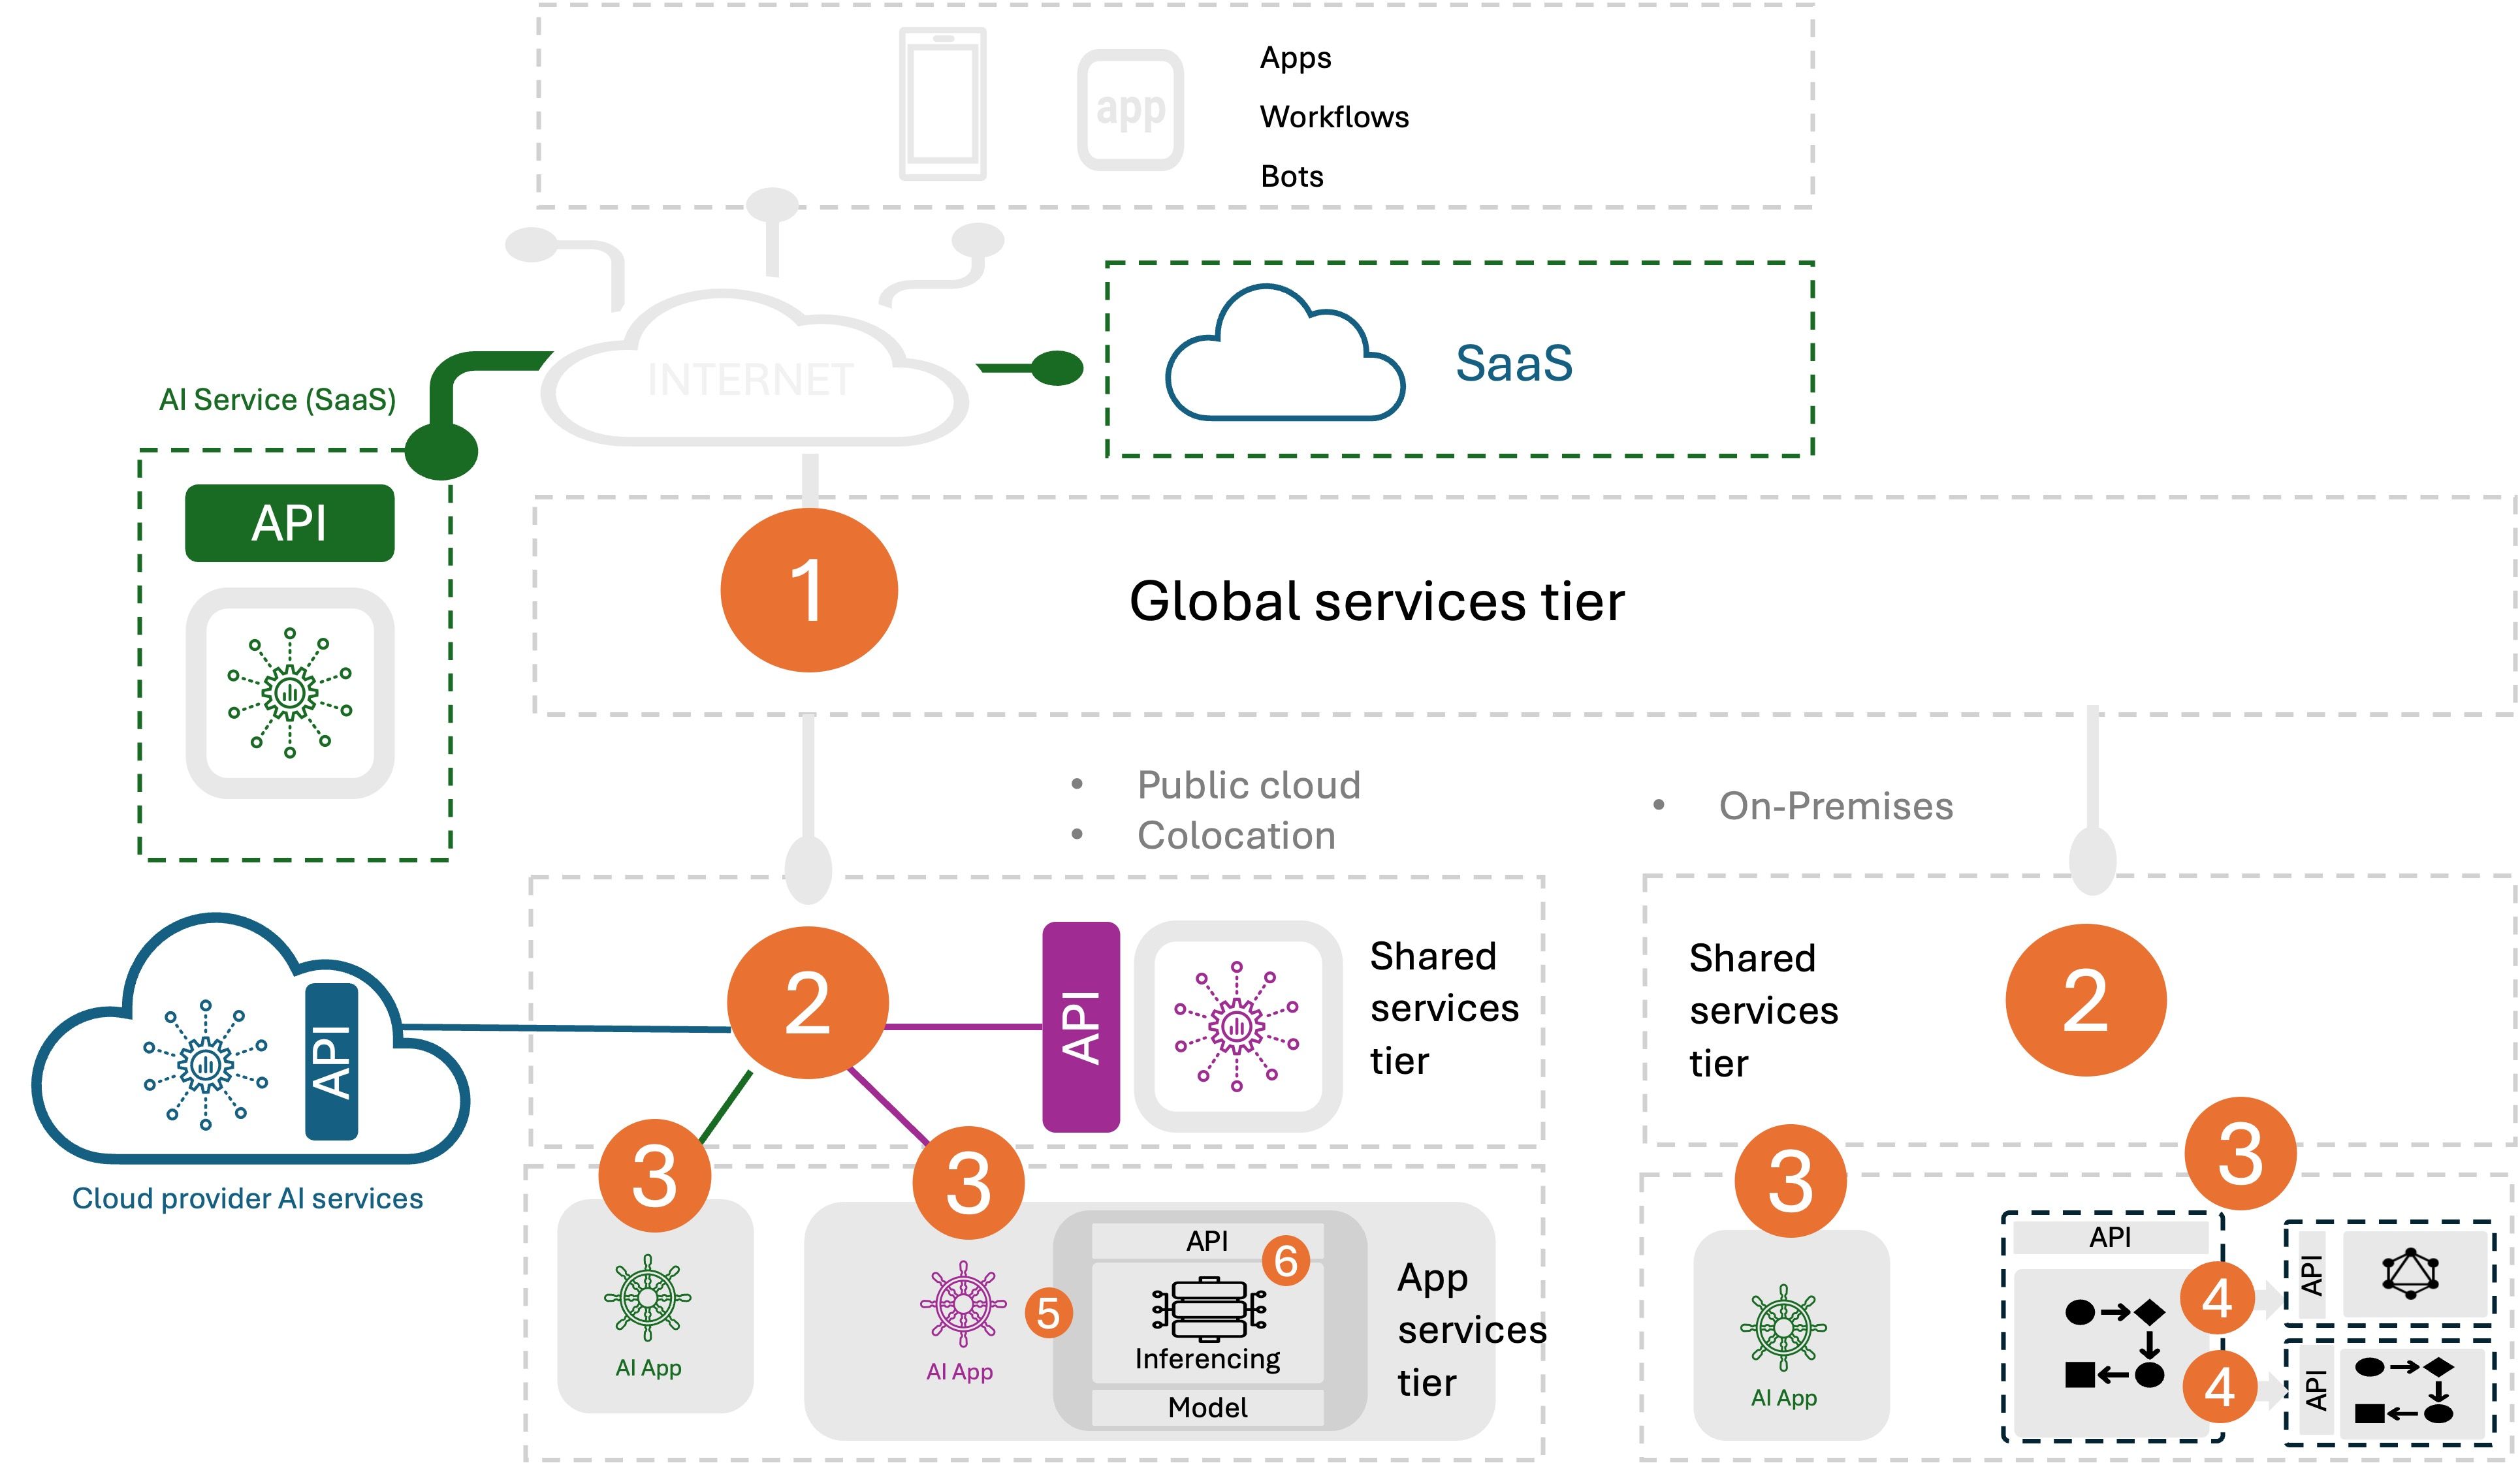
- 全局服务(按公司)此层级的应用交付和安全服务通常以安全服务为主,但也包括DNS、GSLB和多云网络等公司级交付服务。DDoS和Bot Protection等安全服务非常适合部署在此处,因为它们可防止攻击者消耗IT环境深层的关键(且成本高昂的)资源,尤其是托管在公有云中的应用。
- 共享服务(按位置) 此层级的应用交付和安全功能可进一步抵御攻击者,同时提供可用性服务,例如为应用、API和基础设施服务(防火墙、SSL VPN等)提供负载均衡。
- 应用服务(按应用) 应用交付和安全功能在此插入点与其交付和保护的应用或API关联更紧密。其中包括WAF、本地负载均衡和现代应用入口控制等应用服务。这些应用服务负责交付并保护“用户到应用”的通信。
- 微服务网络(每个集群) 此插入点的应用交付和安全功能通常作为Kubernetes基础设施的一部分进行部署,包括mTLS和服务网格。这些服务用于交付和保护“应用到应用”通信。
- AI推理服务(每个AI计算集群)这一新的插入点专用于AI应用,包括旨在交付和保护AI推理服务的交付与安全功能。负载均衡较为常见,应用层速率限制也很常见,可用于保护AI推理API。有关更多详细信息,请参阅《AI推理对数据中心架构的影响》。
- AI基础设施服务(每台AI服务器)这一新的插入点嵌入AI网络架构中,并在DPU上部署应用交付和安全功能,以便卸载交付和安全服务。该插入点将必要的交付和安全功能从CPU卸载,使推理服务器能够“专注于提供服务”,从而有助于提高推理投资的效率。《F5从内部扩展推理能力》详细介绍了这一层级。
事实上,大多数应用交付和安全服务都可以部署在上述任一插入点。但专为集成特定环境而设计的服务除外,例如入口控制器和服务网格,这些服务与Kubernetes部署绑定。
关键是确定一个插入点,以便在效能、效率和成本等方面实现更优平衡。需要考虑的不仅是上述服务的运营成本,还包括在IT环境更深层处理相关流量所产生的成本。
虽然在将应用交付和安全服务与插入点相匹配方面有一些成熟做法(因此每个插入点都提到了特定服务),但由于企业架构各不相同,实际部署时总有理由不完全遵循这些做法。这也是应用交付和安全需要具备可编程性的主要原因之一:环境、应用和网络各不相同,针对独特用例进行定制是一项关键能力。
正因为各类环境和插入点都需要应用交付与安全服务,F5始终致力于支持在每种环境中尽可能多的插入点部署这些服务。这样,无论组织采用何种环境、应用和网络架构,都能在有效性、效率和成本之间实现优化。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。