量子计算即将成为现实,并将颠覆保护数据、通信和基础设施的密码系统。现在正是着手准备的时候。在这个由六篇文章组成的后量子密码学(PQC)博客系列中,来自F5各领域的密码学思想领袖将解析面临的风险、未来的机遇,以及贵组织现在可以采取哪些措施,以便在后量子时代保障安全。未来比想象中更近。让我们携手做好准备。
Post-quantum cryptography(PQC)并非“未来某天”才需要解决的问题,它已经在影响安全系统的构建方式。量子计算对当前的加密技术构成威胁,而“现在收集,以后解密”的攻击方式已经出现。FIPS 203现已获批,并在F5 BIG-IP v17.5.1中得到支持。F5 BIG-IP v17.5.1是F5 Application Delivery and Security Platform的一部分,您可以开始在生产环境中部署混合PQC密钥交换。
为何现在必须重视PQC
FIPS 203(基于Kyber的ML-KEM)是首个获得美国国家标准与技术研究院(NIST)批准、用于公钥加密和TLS密钥交换的后量子算法。如果不采用PQC,长期有效的传输中数据可能会在当前被收集,并在日后遭到解密。这意味着,即使大规模量子计算机尚未出现,API、客户门户和敏感的B2B数据交换也已面临风险。
因此,混合PQC已成为当前的优先事项,对于保护个人身份信息、支付详情或专有数据的系统尤其如此。
可以把混合PQC想象成同时配备安全带和安全气囊。如今的经典密码技术(如RSA或ECC)仍能有效抵御常见攻击者,但量子计算机最终将能够绕过这些技术。通过在同一次握手中结合传统方法与后量子算法,系统可获得双层保护:一层是当前所用技术经过验证的安全性,另一层则具备抗量子能力,可抵御未来的威胁。
从实际应用来看,混合PQC是指浏览器、应用或API连接同时使用成熟算法(如X25519)和PQC算法(如ML-KEM)来建立密钥。只要其中一种算法仍然可靠,数据就能保持安全。这一点目前尤为重要,因为我们正处于过渡期:传统方法已广泛部署且效率较高,而新方法仍在测试、标准化和推广过程中。混合PQC既能确保兼容性不受影响,又能堵住“现在收集、以后解密”的漏洞。
因此,NIST等监管机构和标准组织建议采用混合方案:这是一种切实可行的方法,既能保护当前的敏感数据流,又能让组织有时间进行测试和调优,为全面迈向后量子时代做好准备。
PQC部署应从何处着手
第一步是在暴露程度最高的TLS端点(例如登录门户、Web应用和API)上启用PQC,然后再扩展到内部服务。CDN和API网关等边缘终止点自然适合作为早期部署目标,因为可以在不改动后端系统的情况下,在这些位置应用混合密钥交换。
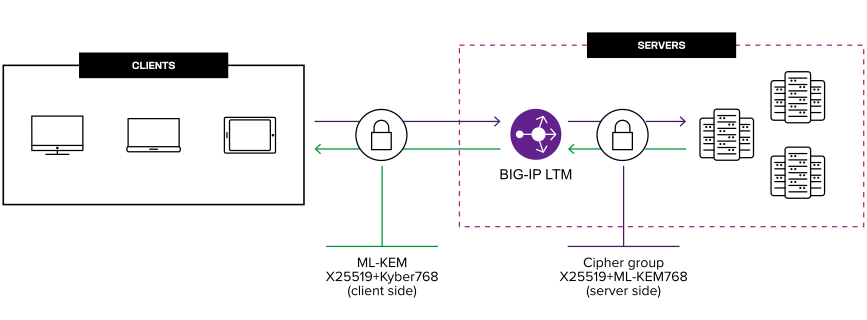
企业如何在客户端与F5 BIG-IP之间,以及BIG-IP与支持PQC的服务器之间使用PQC。
借助F5实施PQC的优势
在Web应用中采用PQC,不只是为了满足合规要求,更是为了增强安全架构的韧性。随着FIPS 203(ML-KEM)现已正式批准并在BIG-IP v17.5.1中获得支持,F5客户可以开始在边缘启用混合PQC,以尽可能降低风险,同时尽量减少对运营的干扰。
集中化是其主要优势之一。通过在F5平台上部署PQC,组织无需重构每个应用,即可为TLS增加抗量子保护。这意味着可以通过单一控制点,保护敏感门户、API和B2B交换免受“现在收集、以后解密”攻击。此外,还能简化审计和合规报告。随着美国网络安全和基础设施安全局(CISA)等机构以及NIST等标准组织推动政府和私营行业加快做好后量子准备,这一点至关重要。
性能和兼容性同样重要。混合密钥交换可将X25519等高效的经典算法与ML-KEM结合使用,确保流量在获得额外抗量子安全保护的同时,仍与当前的浏览器和客户端兼容。由于TLS终止已在BIG-IP中完成,组织可以利用其优化能力,抵消PQC带来的部分计算开销,从而减少原本需要由应用服务器直接承担的性能损耗。
最后,这还具有战略价值。借助F5实施PQC,有助于组织在快速演变的安全环境中率先采用这一技术。客户、监管机构和合作伙伴日益要求组织证明,数据在面对未来威胁时仍能保持安全。在生产环境中部署由F5支持的PQC,既能体现技术引领能力,也能彰显对长期数据保护的承诺。在许多行业,这可以形成差异化优势。
为量子时代的转变做好准备
PQC并非一次性变更,而是密码标准持续演进的起点。请先从暴露程度最高的服务着手,再逐步扩展。与合作伙伴讨论PQC就绪情况,并制定定期审查计划,以应对新标准的不断涌现。
要点:
- 启用TLS 1.3,并在开发环境中测试混合PQC
- 优先处理面向公众的API、登录流程和敏感数据路径
- 关注FIPS 204/205对后量子签名的支持情况
- 将报告和密钥轮换流程纳入路线图
敬请关注本系列的最后一篇博客文章。我们将不局限于PQC,探讨如何采用整体方法缓解量子风险。
此外,别忘了查看本系列之前发布的博文:
关于作者
Peter在软件行业拥有30多年的从业经验,在此之前还做过近10年的业余程序员。过去20年间,他一直专注于Web应用开发和应用安全。作为独立顾问,Peter曾为《财富》1000强企业和高度重视安全的政府机构开发网络及应用访问安全解决方案。目前,Peter在F5担任网络安全解决方案架构师,致力于帮助保护当今经济免受网络攻击。
Peter Scheffler 的更多博客文章相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。