
早在疫情发生之前,许多员工就已使用公司配发或个人设备,在家中、咖啡店或出行途中访问应用和数据资源。如今,许多组织支持员工随处办公(WFA),以减少通勤时间、改善工作与生活的平衡,并让员工不受地域限制地选择居住地。组织采用WFA,是因为整合甚至关闭部分实体办公场所可以节省成本。此外,他们现在也认识到,员工无论身处何地都能保持工作效率。
WFA固然有诸多优势,但这一趋势也给企业带来了更大压力:既要对远程用户访问实施严格的安全措施,又要确保用户能够顺畅地访问应用和数据。此外,应用及其访问方式在一段时间内仍将保持混合模式:部分应用位于公有云中,例如云原生应用或SaaS应用;其他应用则部署在本地、数据中心或私有云中。这使用户和组织访问应用的过程更加复杂,也显著增加了保障访问安全的难度。对于希望在所有应用中部署零信任架构的组织而言,无论这些应用位于何处,面临的压力也会进一步加大。
大多数关键任务应用(如传统应用和定制应用)无法迁移到云端。Oracle和SAP等厂商开发的传统应用以及定制应用通常不支持或无法支持SAML和OIDC等现代身份验证标准与协议,也往往不支持身份联合和单点登录(SSO)。其中许多应用也无法支持多重身份验证(MFA)。这意味着贵组织必须管理多个用户身份验证点和多种验证方式,而用户则必须针对不同应用管理不同的凭据以及多种身份验证和访问方式。这会给员工和承包商带来复杂且令人困惑的使用体验,同时增加管理员的工作量和IT支持成本。
无论应用托管在何处,组织都必须让用户能够简单、安全地访问所有应用。这有助于改善用户在任何地点的使用体验,同时减轻管理员的工作负担。
BIG-IP Access Policy Manager (APM)是F5安全且高度可扩展的访问管理代理解决方案,可对用户、设备、应用和API实施集中式全局访问控制。Microsoft Azure Active Directory (AD)是Microsoft全面的云端身份和访问管理平台。
BIG-IP APM与Azure AD协同工作,可实现对所有应用的无缝、安全访问,无论这些应用托管在公有云中,是云原生应用或SaaS应用,还是部署在本地、数据中心或私有云中。该集成解决方案简化了员工访问应用的流程,可显著改善员工体验,同时大幅降低企业的应用访问安全风险。无论应用支持现代身份验证标准和协议,还是Kerberos或基于标头的方法等传统身份验证方法,员工都能安全访问所有已获授权的应用。
随着BIG-IP v16.1发布,BIG-IP APM和Microsoft Azure AD通过在BIG-IP APM用户界面中集成Azure AD条件访问功能,进一步增强应用访问安全性。
Azure AD条件访问是Azure AD用于汇总信号、做出决策并实施组织策略的工具。策略最简单的形式是“如果……那么……”语句:如果用户想要访问某项资源,就必须满足或遵守已设置的策略。通过使用条件访问策略,可以在需要时应用适当的访问控制,帮助保障组织安全。
Microsoft Azure AD Conditional Access在制定策略决策时可考虑的常见信号包括:
- 用户或组成员身份
- IP 位置信息
- 设备运行状况
- 应用类型
- 用户和会话风险
然后,系统根据这些信号决定允许、授予或阻止用户访问。Azure AD Conditional Access充当策略引擎,负责实时评估,并与BIG-IP APM配合执行策略。
可在下方查看这一全新体验的屏幕截图:
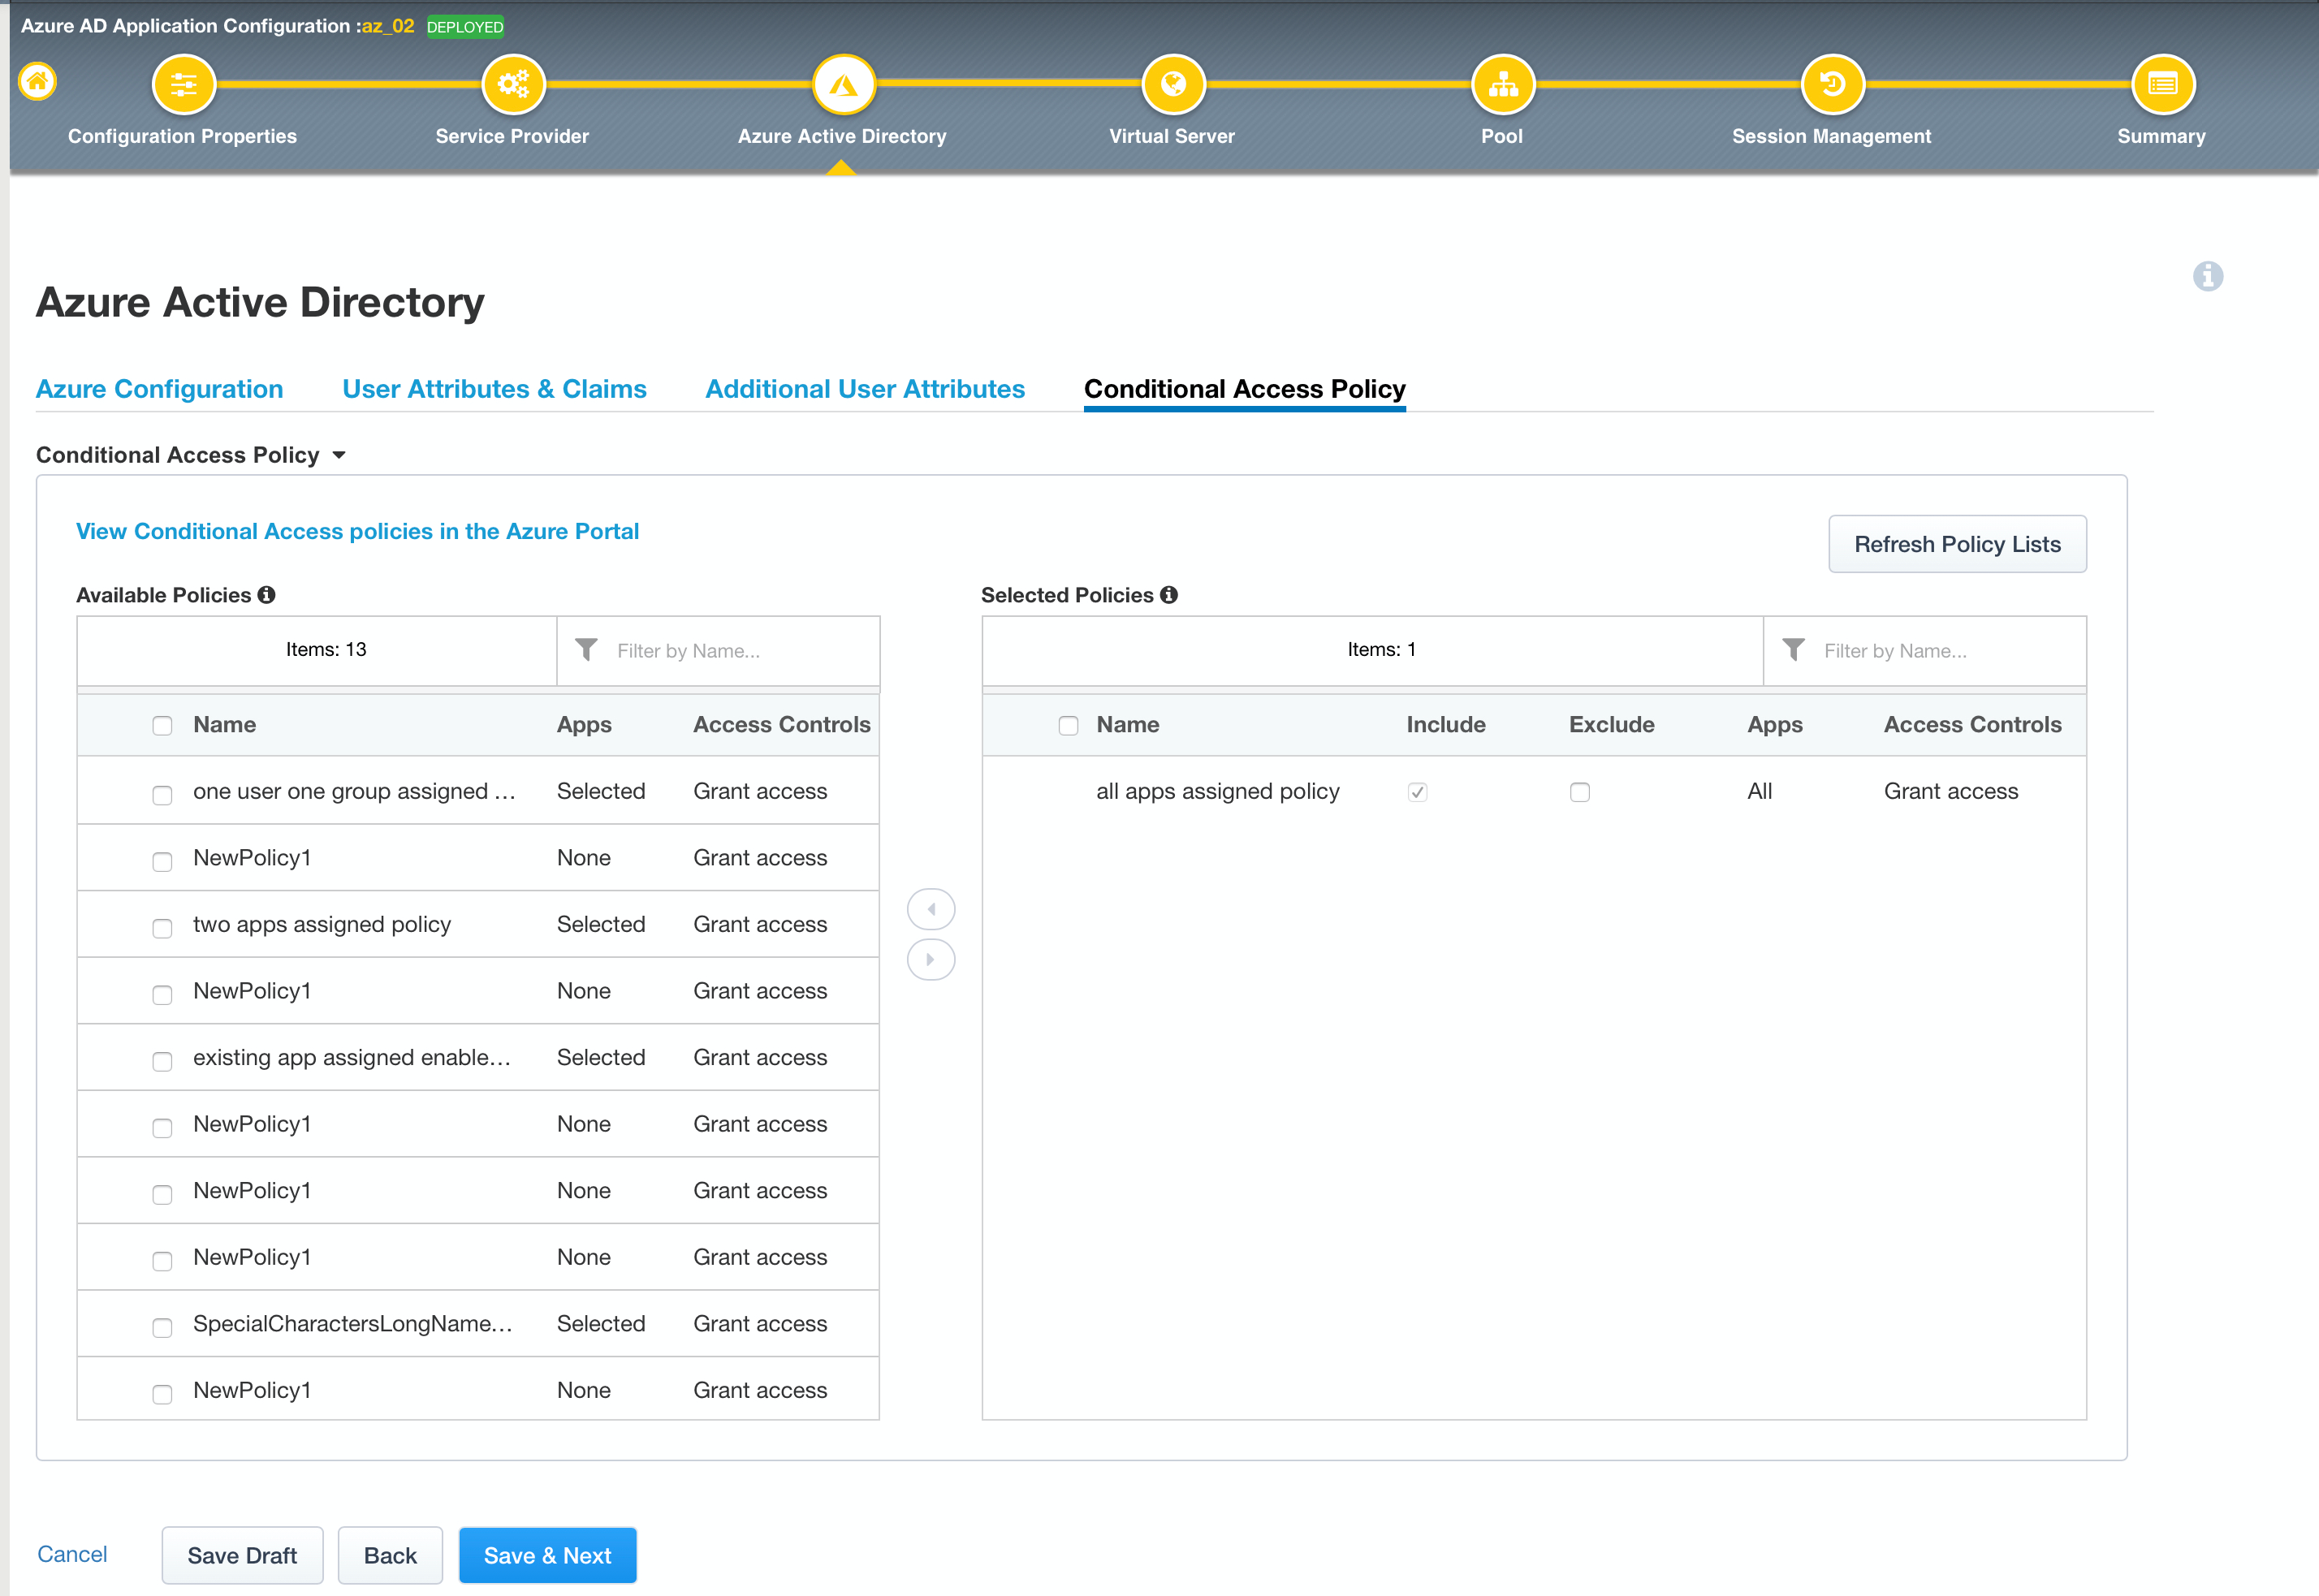
通过这项新的集成,BIG-IP APM和Azure AD:
- 使用统一易用的界面管理应用:通过BIG-IP APM的Access Guided Configuration(AGC),管理员可以使用统一界面,为所有应用配置和管理策略控制,包括自定义应用以及Oracle E-Business Suite(EBS)、Oracle JD Edwards和SAP ERP等传统应用,从而简化应用接入。
- 让用户随时随地高效工作:通过集成Azure AD条件访问和BIG-IP APM,用户只要满足管理员设置的条件,即可轻松、顺畅地访问云端应用以及自定义应用和传统应用。
- 集中管理用户身份验证:管理员无需分别管理云应用与传统应用或自定义应用的身份验证方法。
- 保护组织资产:通过集成Azure AD和BIG-IP APM,可在需要时应用适当的额外访问控制,帮助保护应用和数据。BIG-IP APM还可根据每个应用的访问请求向用户授予访问权限,从而提供进一步保护。
F5与Microsoft将继续提供优势互补的集成解决方案,帮助您在所有应用中采用并灵活调整零信任策略。同时,F5将继续为管理员提供相关工具,大幅简化应用的访问管理和配置。
有关BIG-IP APM与Microsoft Azure AD联合解决方案的更多详情,请参阅此处。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。