简介
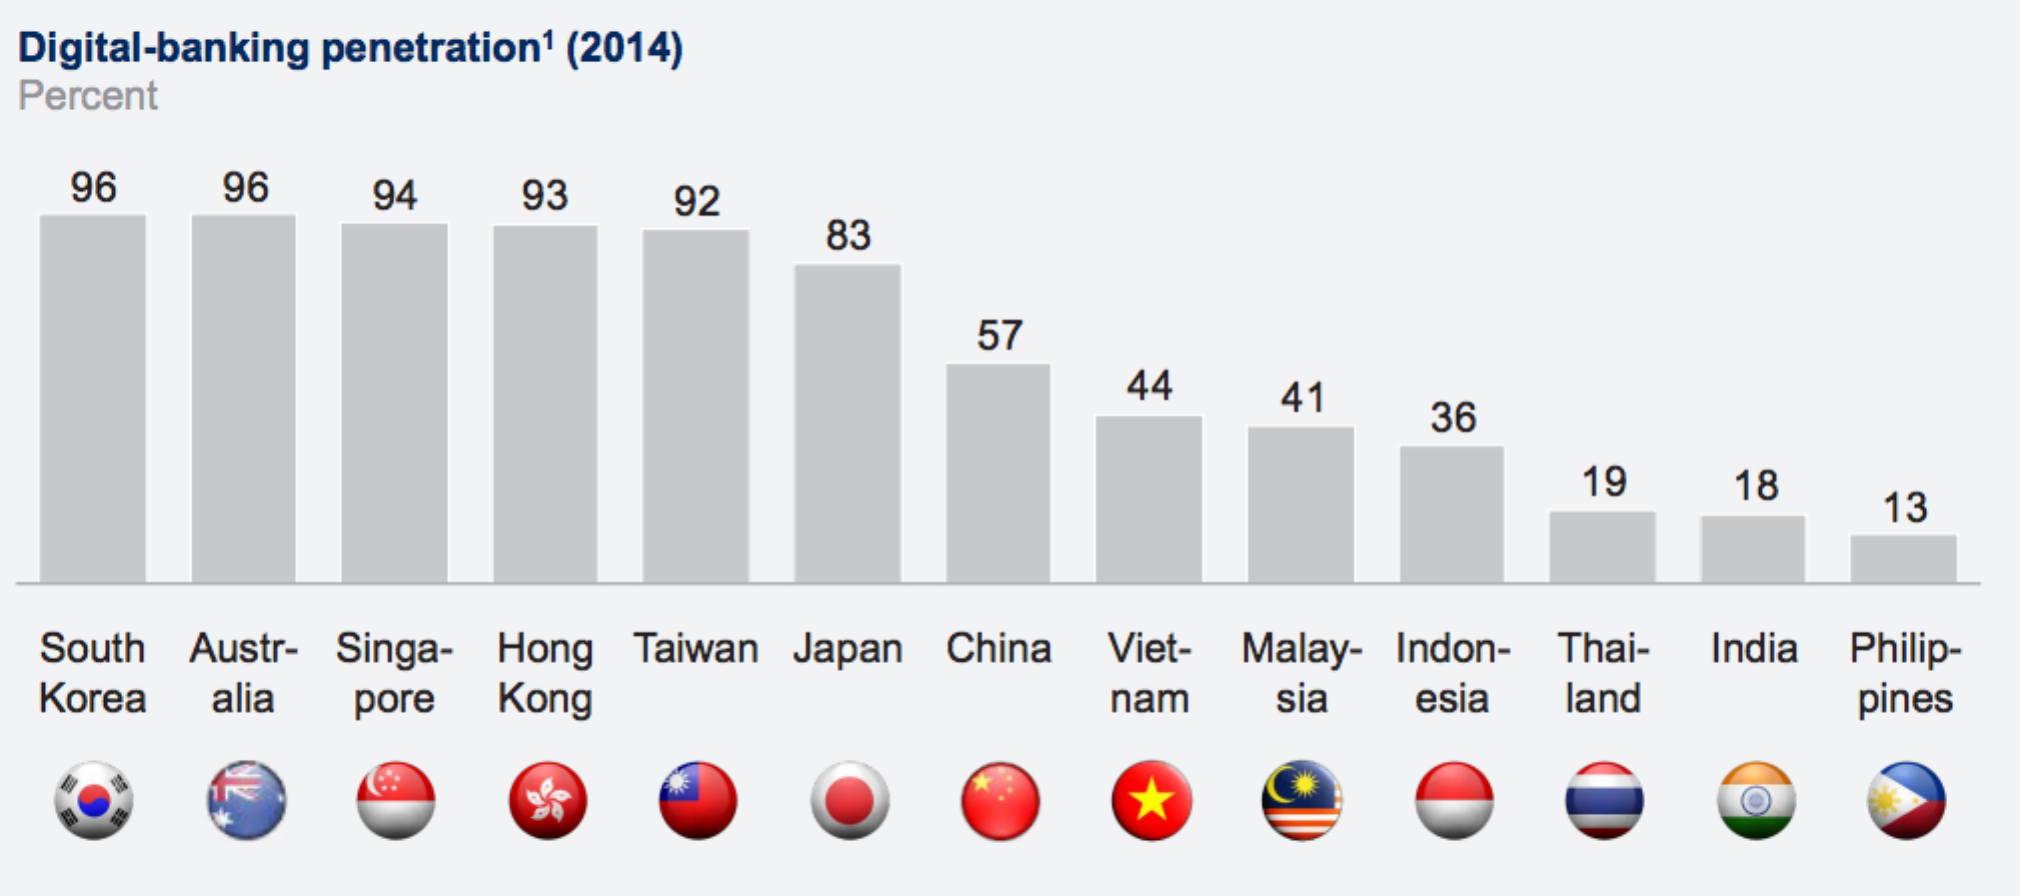
互联网正在改变整个世界。亚太地区的互联网平均普及率为36%,其中新西兰为91%,新加坡为81%等。银行业也受到这一趋势的影响,正逐步迈向数字化。麦肯锡调查显示,亚洲的数字银行用户已超过7亿。
下图显示了McKinsey & Company记录的亚洲数字银行普及率。
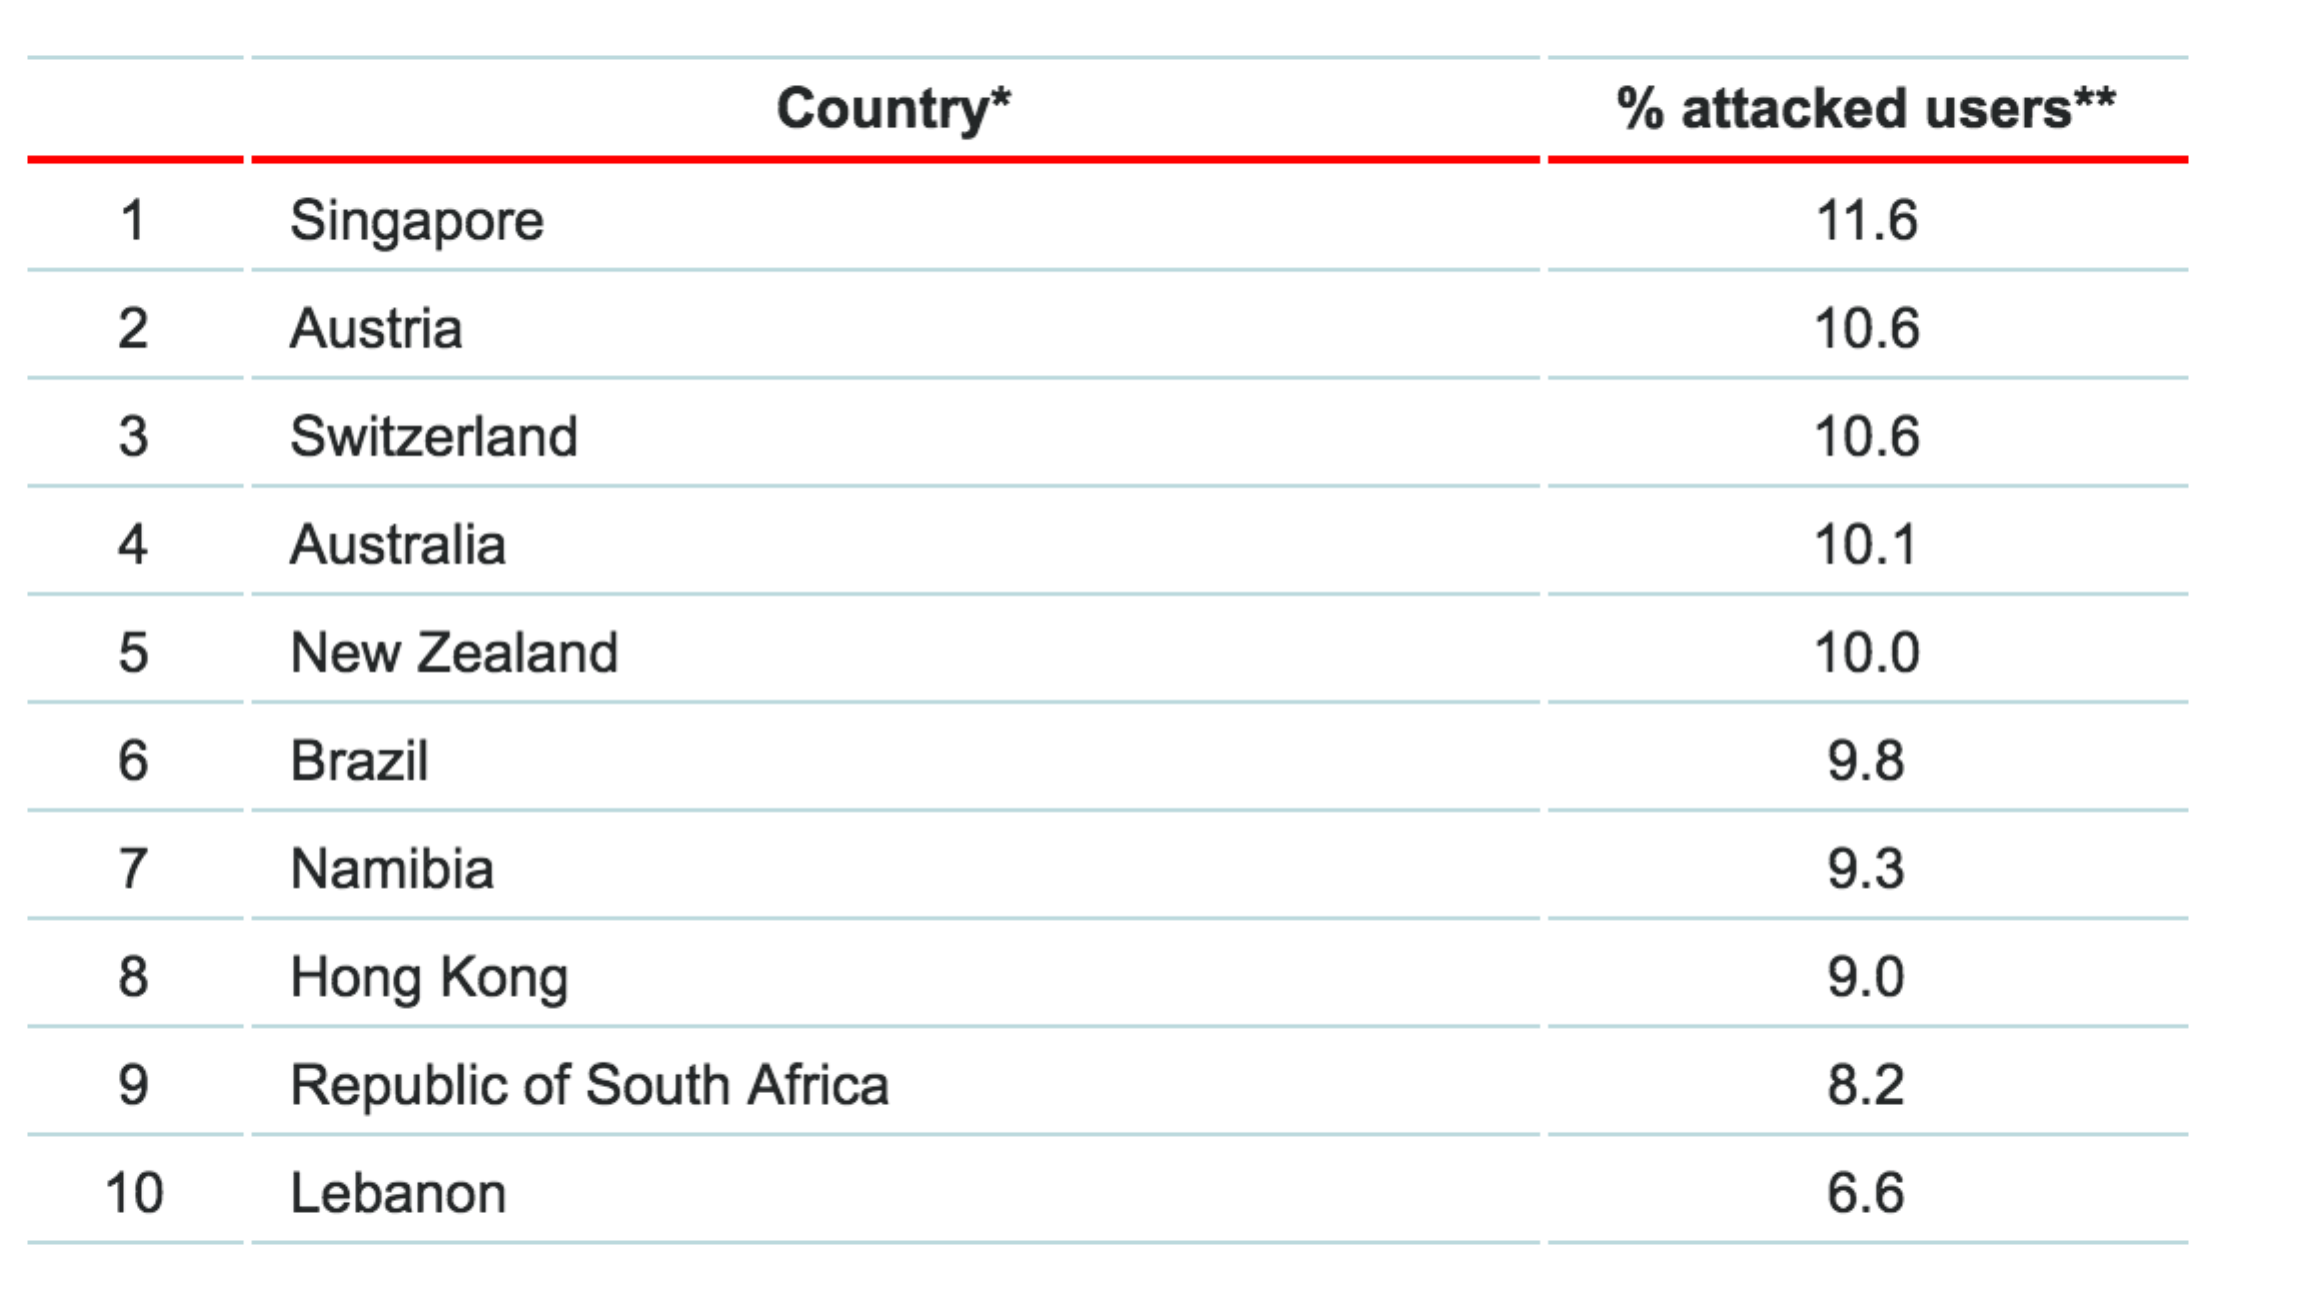
随着数字银行的广泛普及,不法分子也将目光投向资金,金融机构因此成为网络攻击的主要目标。Websense Security Lab的一份报告显示,金融服务机构遭受攻击的平均次数是其他行业企业的4倍。此外,攻击并不局限于特定地区,而是遍布全球。下图根据卡巴斯基2015年报告,按受攻击用户比例列出了排名前10的国家/地区,清楚显示亚太地区是攻击活动的高发区域。
尽管面临安全威胁,数字银行时代仍将持续发展。本文将探讨可用于缓解风险并阻断针对银行渠道攻击的策略和方案。
深入剖析威胁
所有金融机构都审慎保护其数字资产,并投入大量资金采用技术来保护本地或云端的数据中心。通过纵深防御,核心资产受到多层安全措施的保护,难以被攻破。攻击者必须发现零日漏洞并采用先进而复杂的技术,才能突破这些防线。相比之下,用于访问这些数字服务的终端几乎没有保护。用户设备可能因操作系统过时、缺少防病毒软件或遭到路过式下载攻击等原因而存在安全缺陷。这为攻击者提供了多种感染设备的途径,削弱了数字时代以应用为中心的环境中的安全防护。网络犯罪分子无需成为计算机专家也能造成此类损害,因为地下市场上已有用于感染设备和窃取信息的软件。
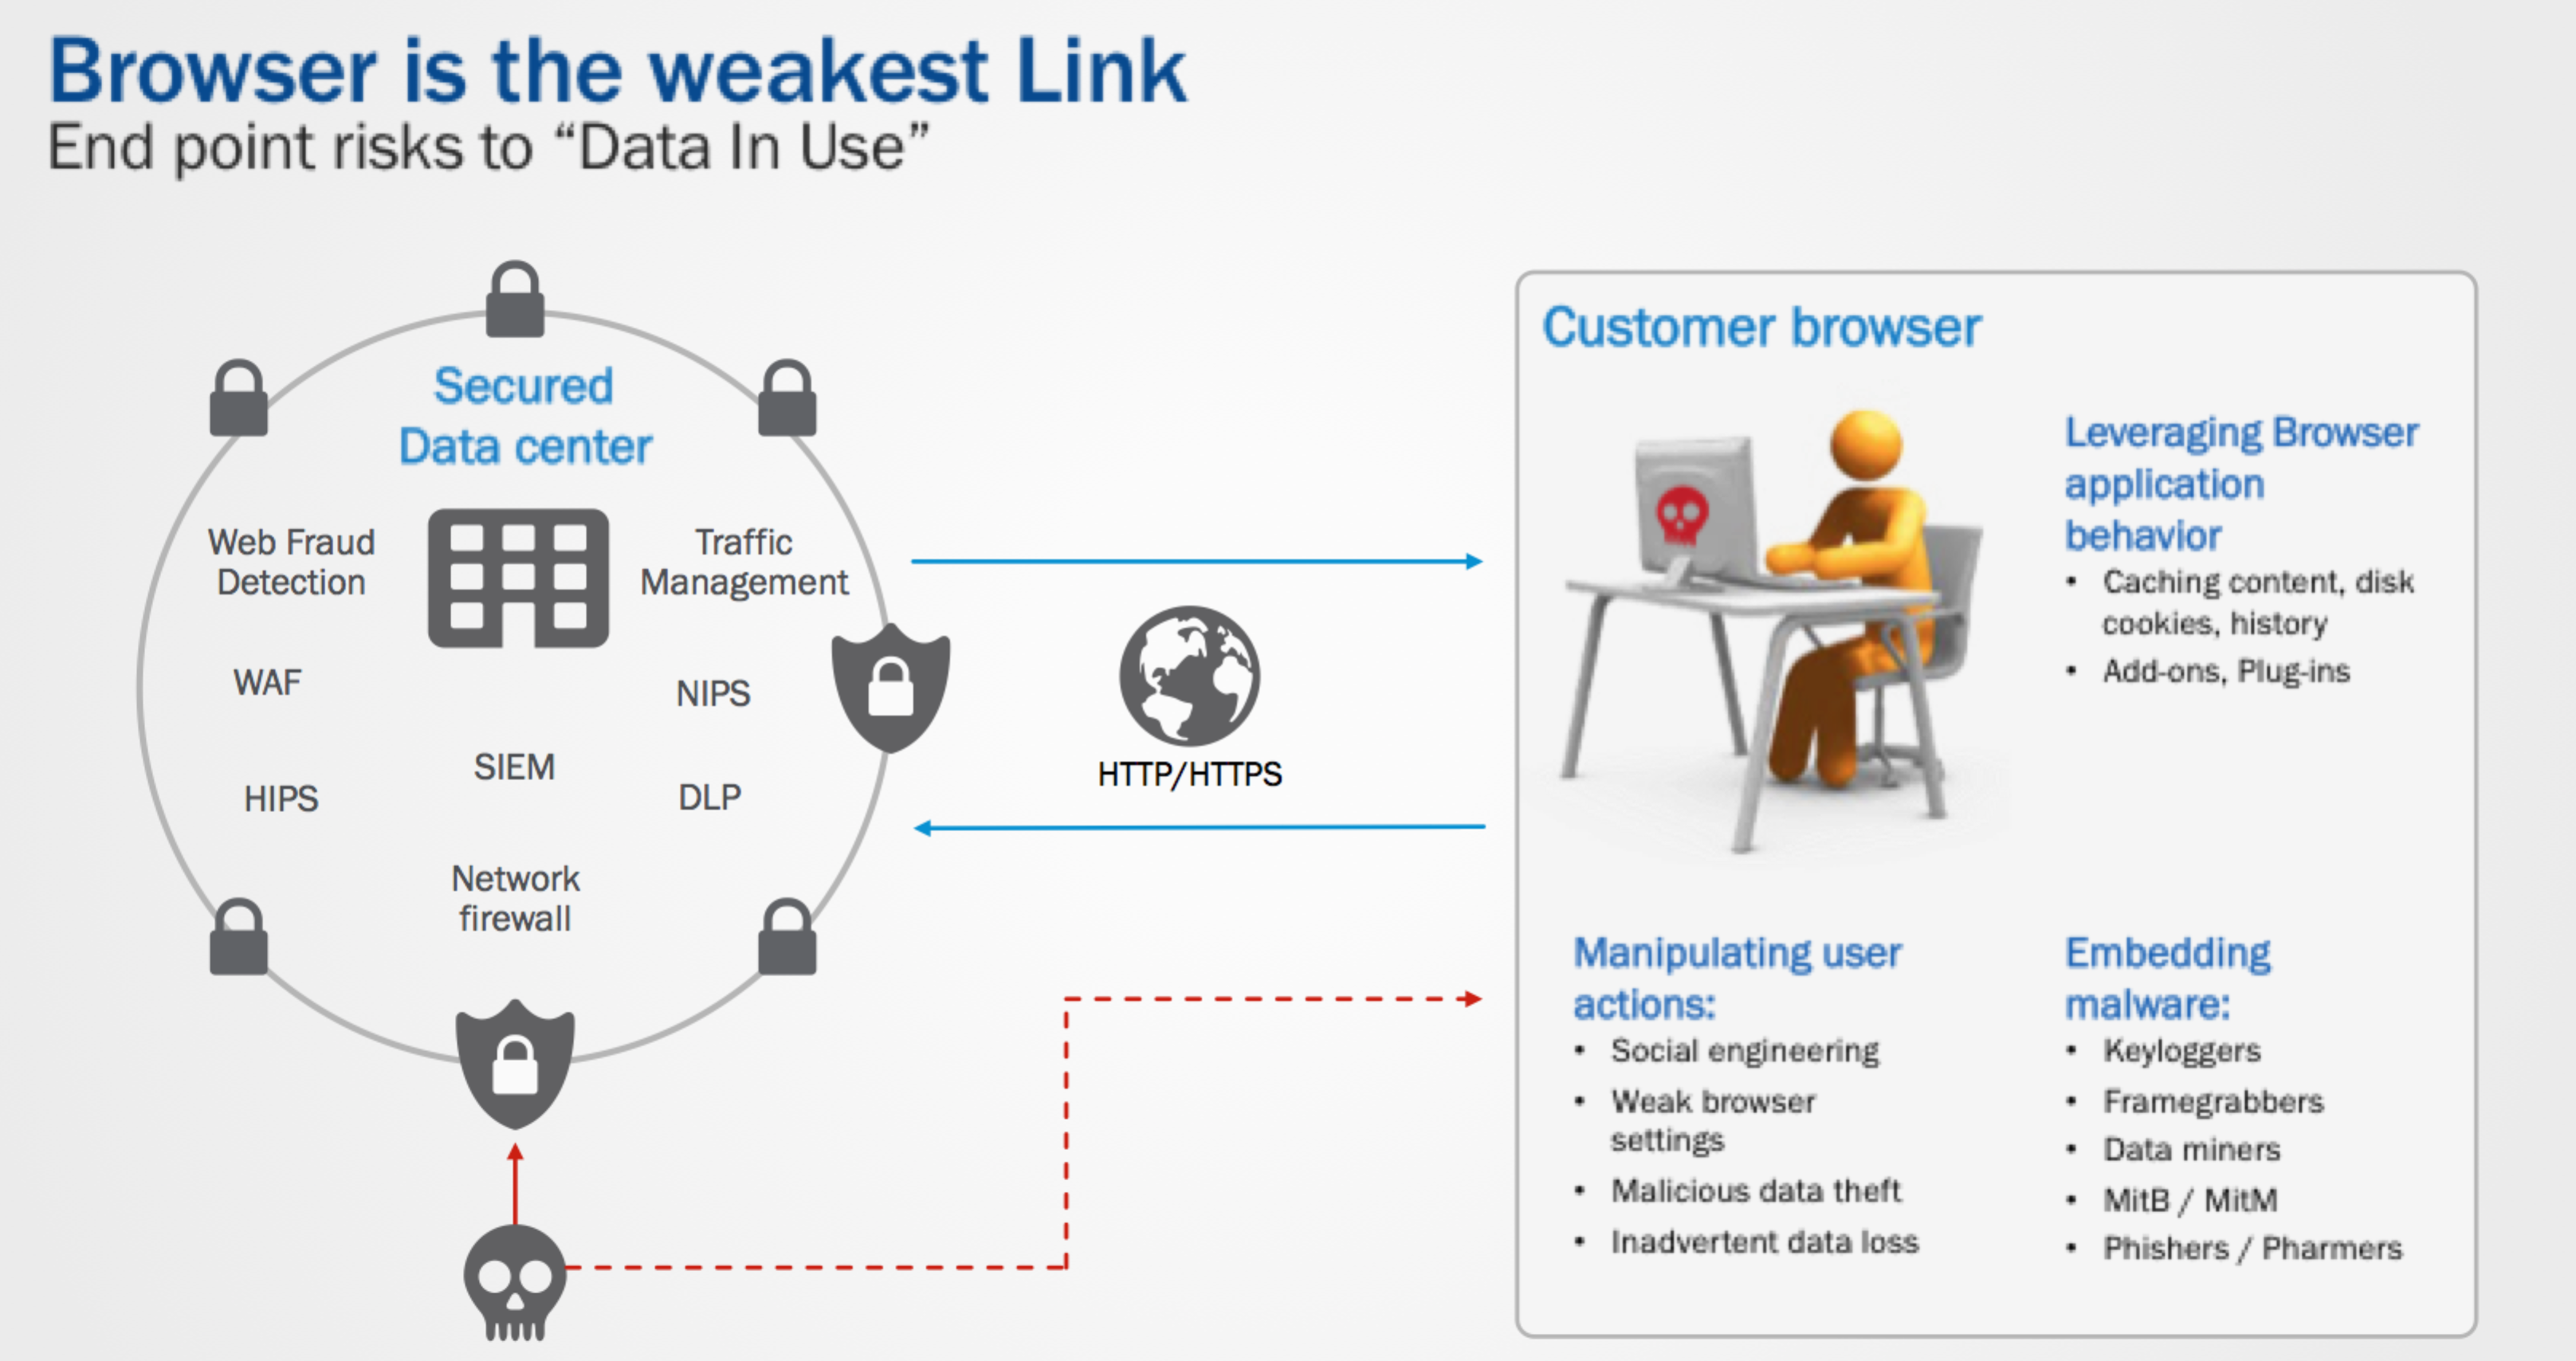
现代恶意软件利用的工具集
攻击手段 | 说明 |
表单抓取与键盘记录器 | 表单抓取器会在用户提交请求前,从HTML表单元素中捕获敏感数据。
键盘记录器会监听击键并记录数据,以便窃取。
|
RAT与反向连接 | 这些远程管理工具可让远程操作者控制系统。恶意RAT会以木马形式进入用户设备,并躲避设备上的安全软件。 |
中间人攻击 | 在中间人攻击(MITM)中,攻击者会截获浏览器与服务器之间的消息并进行篡改,以窃取机密信息或劫持会话。 |
浏览器中间人攻击 | 浏览器中间人攻击(MITB)会暗中修改网页和交易内容,用户和主机服务器均无法察觉。 |
移动恶意软件 | 此类木马旨在窃取短信(从而绕过一次性密码),并篡改设备的DNS,导致机密信息泄露或被盗。 |
了解恶意软件
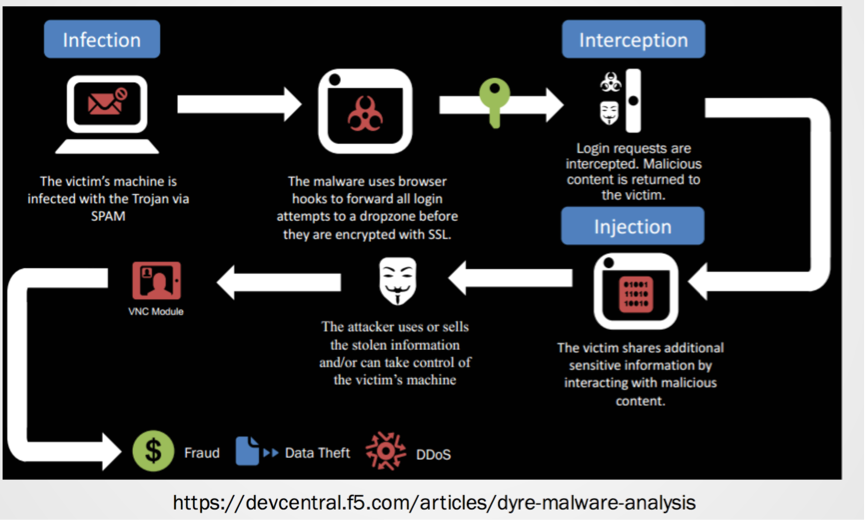
现代恶意软件通常以窃取信息为目的。下面来了解一种复杂恶意软件Dyre的运作方式。
- 受害者的计算机因垃圾邮件活动而感染恶意软件。
- 恶意软件一旦激活,便会挂接到浏览器,监视用户对金融网站的访问并捕获登录凭据。为阻碍双因素身份验证及其他基于风险的身份验证,恶意软件会显示HTML内容,要求用户提供更多信息。
- 所有捕获的内容都会发送到投递区,攻击者可在此使用这些凭据
抢先应对威胁
为缓解和控制现代恶意软件带来的威胁,组织需要部署相关技术,以检测并遏制此类威胁。下表列出了一些常见原则。
原则 | 定义 |
恶意软件欺诈检测
| 检测设备上运行的恶意软件 |
网络钓鱼防护
| 防止仿冒网站复制原网站,并协助关闭此类仿冒网站 |
应用层加密
| 防止用户向组织传输的敏感信息在浏览器中遭到截取
|
交易保护
| 通过多层交易检查和风险评分,防范欺诈交易和可疑活动
|
设备和行为分析
| 区分真实用户与脚本和机器人发起的自动交易,防止欺诈性付款和转账
|
保护移动应用
| 检测恶意软件和已越狱设备,防范中间人攻击(MiTM)、键盘记录程序和欺诈应用,并确保信息即使被攻击者获取也无法利用
|
善意与恶意之间的较量从未停止。为抵御现代恶意软件,相关技术也在不断演进。这些技术大致可分为基于代理和无代理两类解决方案。
| 基于代理 | 无代理解决方案 | 混合解决方案 |
定义 | 该解决方案通过在桌面设备上运行代理来查找攻击特征 | 该解决方案采用Web技术,通过JavaScript检测攻击特征 | 随应用一同提供在桌面设备上运行的代理与JavaScript的组合 |
优势 | 代理以特权权限在桌面设备上运行,能够检测和缓解攻击 | 无客户端部署可扩大覆盖范围。 启用后即可提供保护,无需用户激活或安装 | 兼具基于代理和无代理解决方案的优势 |
部署 | 需要大规模部署 | 客户端无需部署 | 需要部署代理解决方案 |
覆盖范围 | 仅覆盖使用已安装代理的桌面设备进行访问的用户 | 覆盖从任意设备访问的用户 | 覆盖从所有设备访问的用户 |
挑战 | 部署和大规模推广面临采用方面的问题。
需要支持种类繁多的操作系统,也增加了实施难度
| 不支持缓解问题或清除恶意软件 | 成本较高,因为无代理部署提供的保护通常已涵盖大多数检测和警报场景
|
结论
在攻击金融行业可获取高额利益的时代,组织需要充分认识相关威胁,并始终保持领先的防御能力,阻止恶意软件造成经济损失和品牌损害。
资源
- F5 Anti-Fraud Solution
- 亚洲数字银行:消费者的真正需求
- 截至2015年第1季度的亚太地区互联网普及率
关于作者
Shahnawaz Backer曾任F5 Labs首席安全顾问。他对现代应用开发、数字身份和欺诈途径有着浓厚兴趣,专注于将安全情报融入解决方案,并坚信应采用自动化的主动防御。
Shahnawaz Backer 的更多博客文章相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。