随着应用技术不断发展,威胁形势也在持续演变,强有力的安全措施必须同步跟进。遗憾的是,Web应用攻击已成为现实,全球每分钟都在发生。此外,针对移动应用和API的新型攻击途径也在不断涌现。如今,全面的Web和API安全工具比以往任何时候都更加不可或缺。
F5持续投资于Web应用和API安全,并提供广泛的解决方案组合,保护部署在任何位置的应用。随着WAF产品组合不断演进,F5已正式将BIG-IP Application Security Manager (ASM)置于停止销售(EoS)状态,自2021年4月1日起生效(F5支持公告:K72212499)。
F5于2004年首次推出ASM。此后,我们的WAF产品组合得到显著扩展,目前包括F5 Advanced WAF、F5 Silverline Managed WAF和NGINX App Protect(NAP)。在精简产品组合的同时,F5希望确保为您提供满足特定需求的适用解决方案。Advanced WAF自推出以来一直是F5的主力WAF产品,不仅包含BIG-IP ASM的所有特性和功能,还提供多项扩展功能。
作为BIG-IP ASM客户,您可以选择继续使用ASM,直至合同或订阅期结束,不会受到任何影响。您可以根据最初购买的许可证续签服务协议。但自停止销售(EoS)之日起,您将无法再购买新的BIG-IP ASM许可证,也无法通过以旧换新获取该许可证。
现有客户还可以选择升级到Advanced WAF 14.1或更高版本。鉴于下文列出的诸多原因,这或许是更合适的选择(如果运行的是ASM 14.1,则可切换许可证)无需付费,自EoS日期起即可进行。Advanced WAF采用与BIG-IP ASM相同且经过验证的技术,因此迁移过程十分简便。要使用这项免费迁移服务,只需重新激活许可证密钥。迁移后,您将看到此处列出的Advanced WAF功能标志:
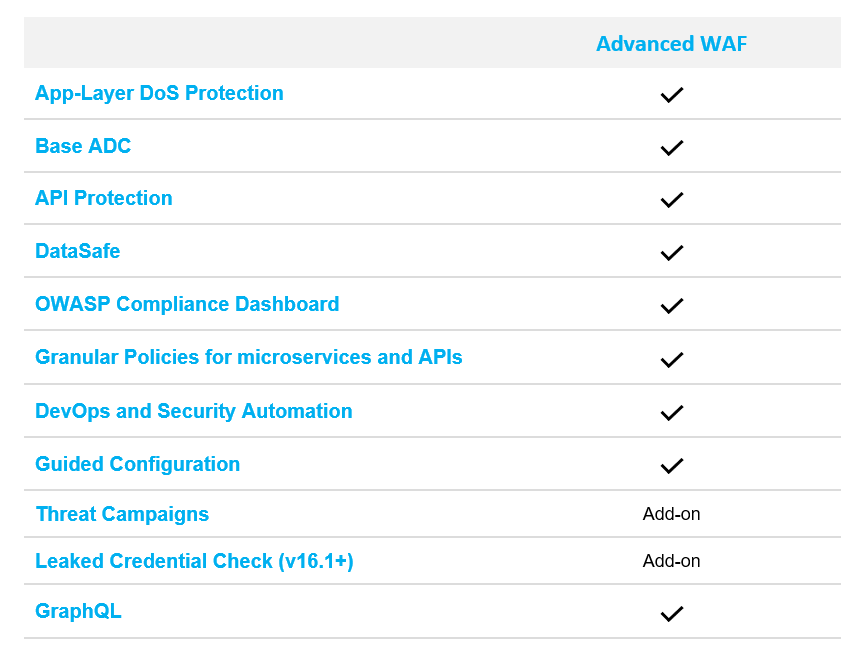
F5 Advanced WAF提升了易用性并增强了应用保护,包括可简化部署的新引导式配置、可提高可见性的仪表板、扩展的L7 DoS防护功能、可实时保护敏感数据字段免遭入侵的DataSafe功能,以及API保护。部分增强功能(例如Threat Campaigns)也可作为附加组件购买,但需先重新激活许可证并升级到BIG-IP 14.1或更高版本。此次免费迁移还有一项优势:只需继续支付与原始购买相关的支持费用。迁移到Advanced WAF后,ASM支持条款将继续适用。请注意,免费迁移仅适用于Advanced WAF 14.1或更高版本。如需了解如何激活许可证密钥,以及Advanced WAF许可证与ASM许可证之间差异的更多详情,请访问DevCentral。
从已停售的BIG-IP ASM迁移到F5 Advanced WAF的另一个理由是,后者增强了API保护,并可与现代应用开发框架集成。
随着敏捷开发模式的采用,安全运营团队越来越难以跟上应用开发人员和DevOps团队的步伐,因而难以正确实施安全控制。现代应用由微服务和API组成,并使用开源软件,这增加了风险并扩大了威胁面。近期发布的Gartner电子书指出,网络安全网格是2021年首要的安全与风险趋势。为什么安全仍然是一项挑战?
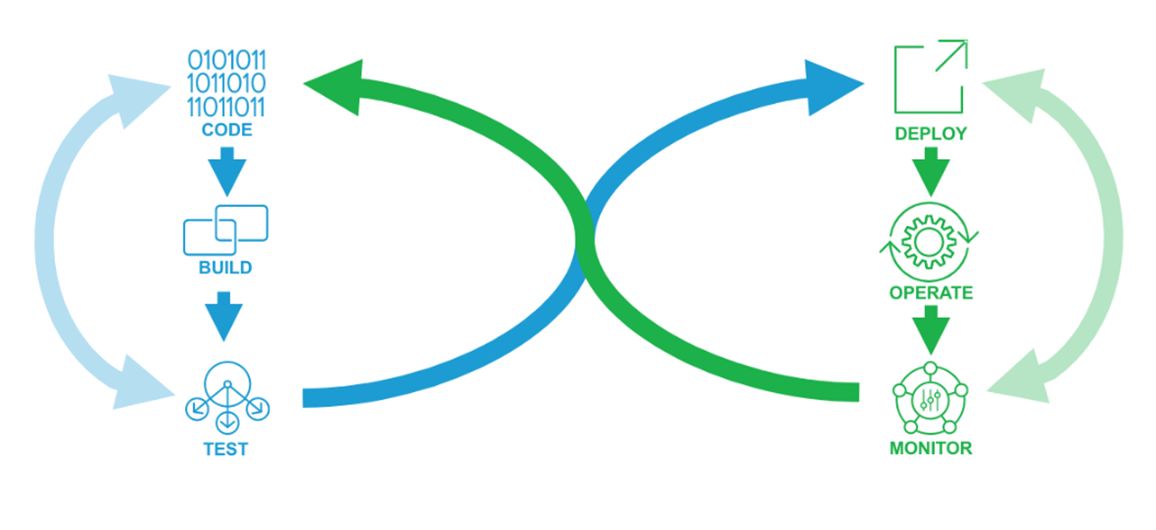
现代开发流程以持续集成和持续开发(CI/CD)原则为基础,而安全控制措施,尤其是WAF,通常被置于软件开发生命周期(SDLC)的末端,甚至排除在该生命周期之外。因此,如果DevOps在“运维”阶段遇到测试失败,通常会将其视为安全配置错误。这可能会再次引发DevOps与SecOps之间的矛盾,并迫使DevOps返回代码进行修复,然后重新推进部署、运维和监控,从而延误产品上市并削弱竞争优势。
然而,将安全控制左移至CI/CD流水线后,DevOps和SecOps会在整个流程中共同承担安全责任,并将任何“安全配置错误”视为开发阶段缺少相应的测试用例。
为更好地应对这种情况,F5可将WAF策略构建和基线设定纳入开发流程。F5采用一种方法,通过声明式API以代码形式提供基础设施和安全策略控制。这样,F5 Advanced WAF客户便可实现应用部署和WAF策略的自动化,如下图所示:
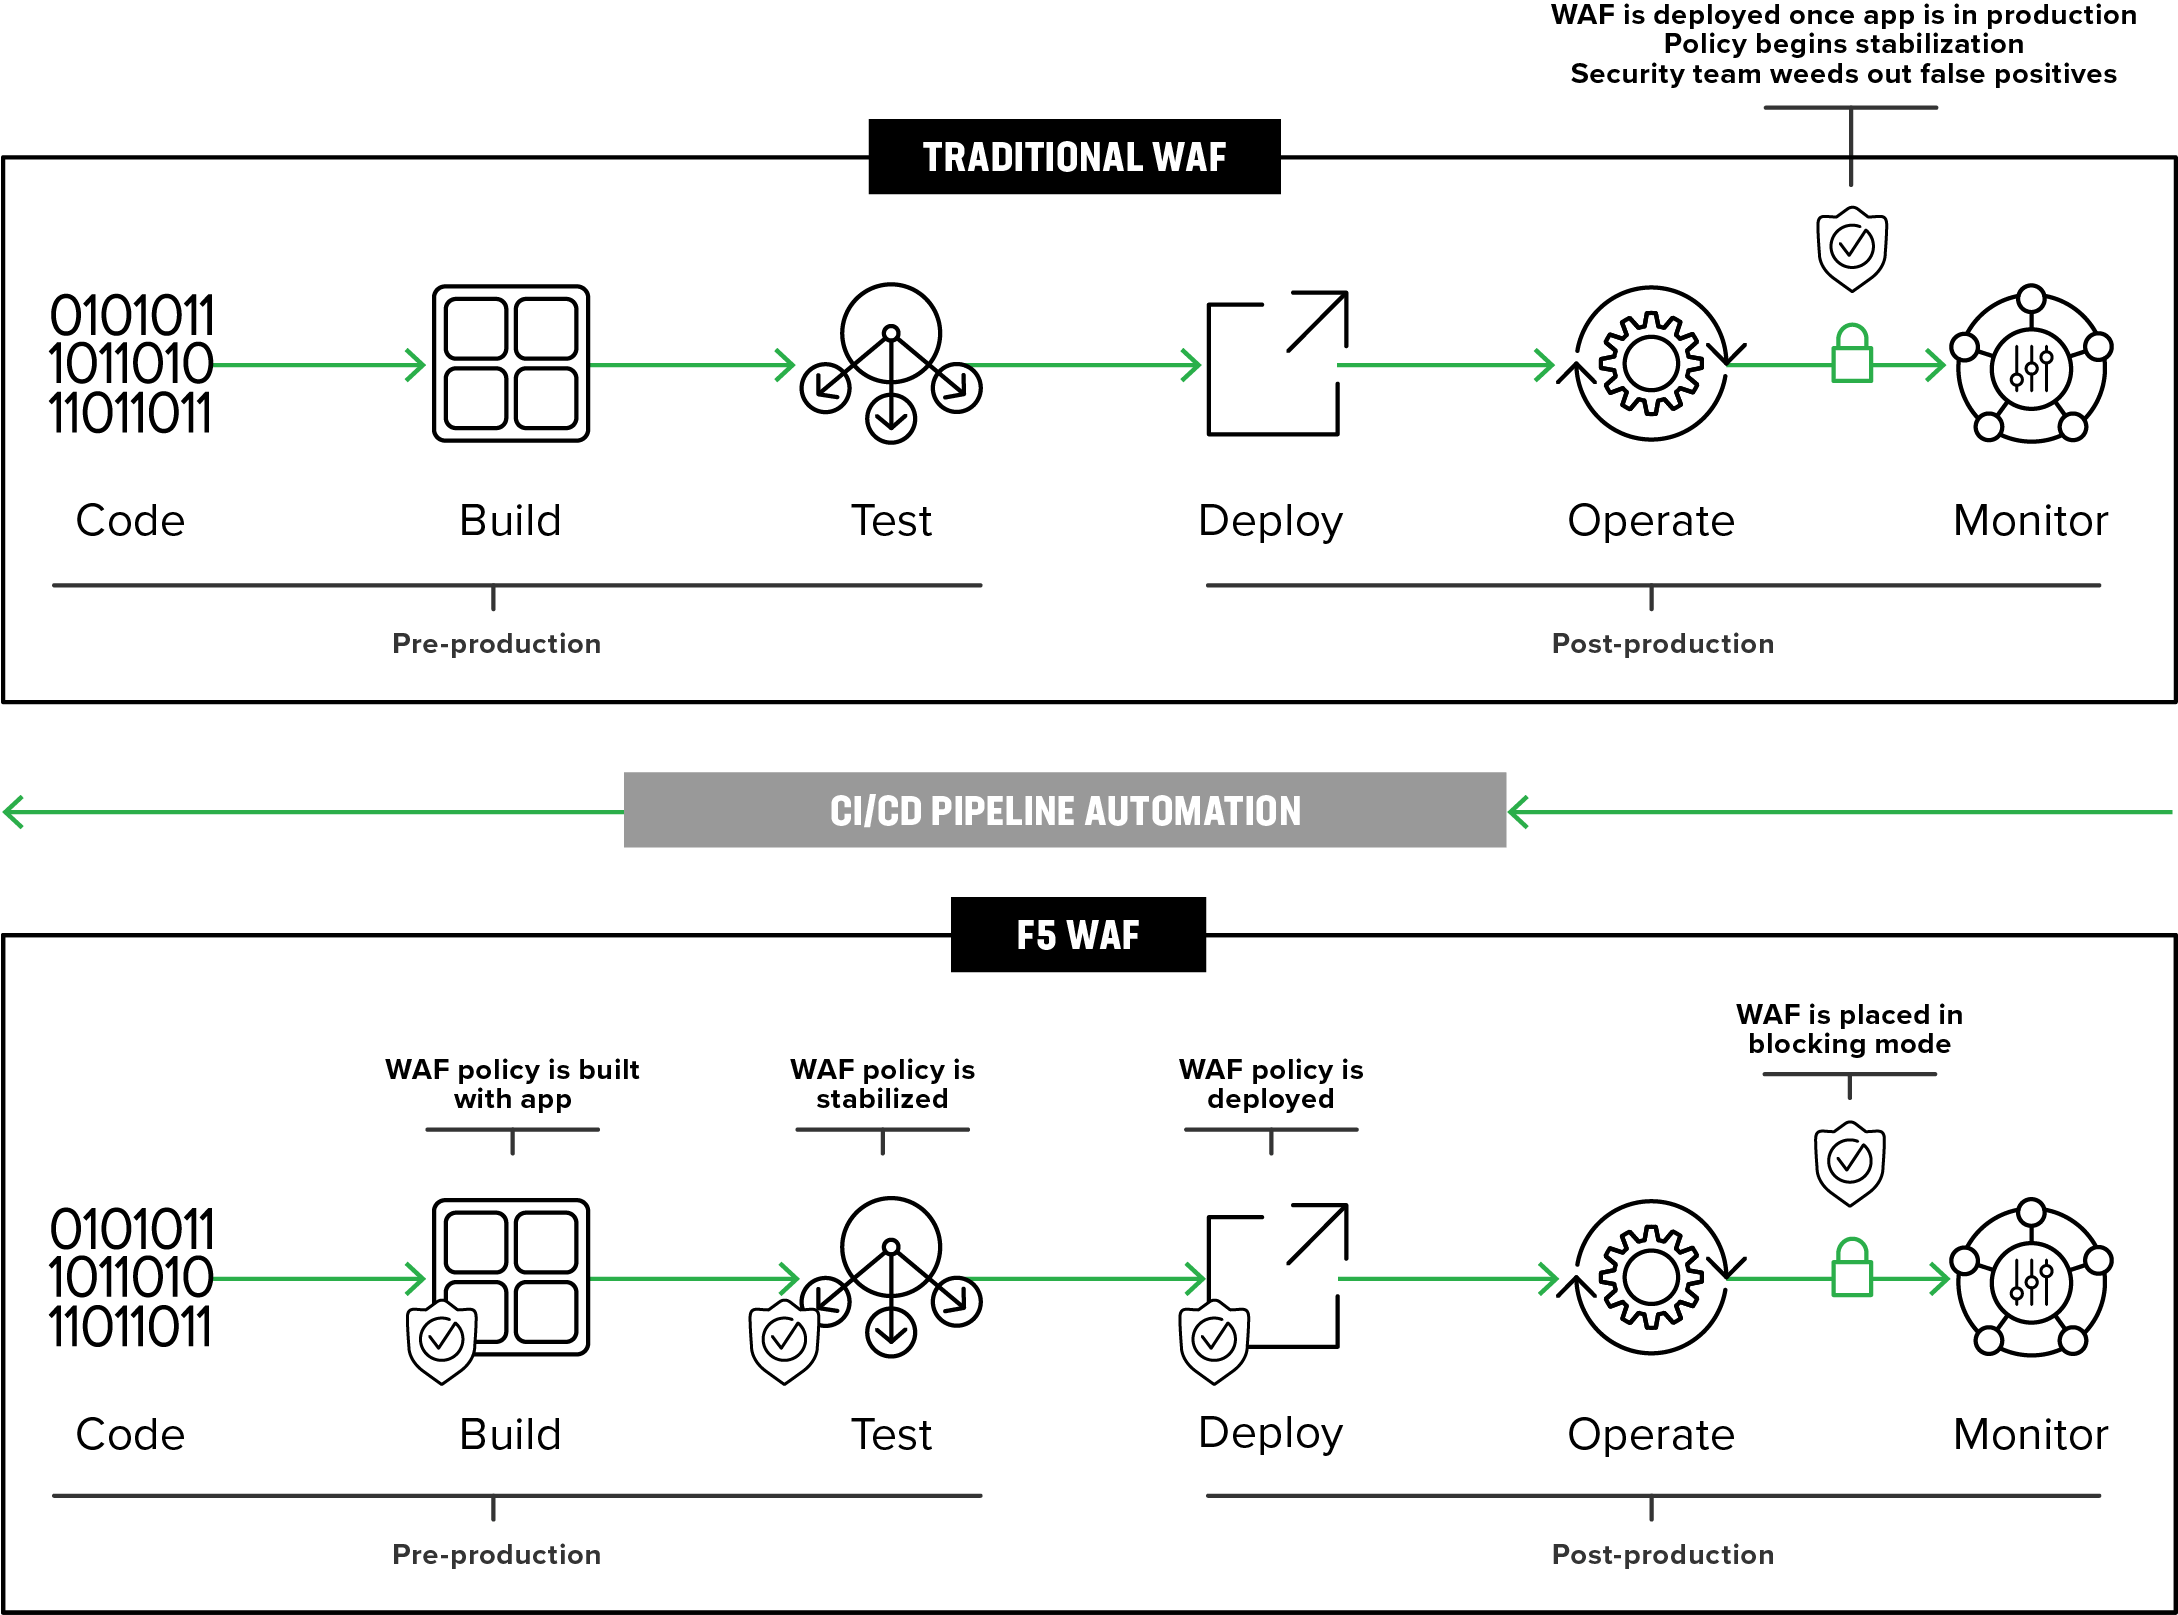
与应用源代码一样,F5 WAF策略也可以存储在代码库中,使SecOps能够负责并维护通用安全控制,并像集成其他代码一样将这些控制集成到开发流水线中。这种方法有助于DevOps与SecOps弥合运营差距,以更低的成本、更高的安全效率加快应用上市。查看此解决方案指南,详细了解如何使用F5 Advanced WAF实现DevOps安全自动化。
对于可能考虑迁移的BIG-IP ASM客户,另一个选择是NGINX App Protect(NAP)。该产品在NGINX平台上提供F5 WAF技术。NGINX App Protect简单、轻量且易于操作,并以Advanced WAF引擎为基础,提供经过验证的Advanced WAF安全能力。
F5的Advanced WAF引擎也是F5 Web应用安全服务的基础,其中包括Silverline Managed WAF。该服务以完全托管服务的形式提供Advanced WAF强大的应用安全控制。通过将Advanced WAF引擎集成到Silverline中,客户可以轻松地将现有ASM安全策略应用于Silverline Managed WAF。
F5 Advanced WAF引擎支持将一致的WAF防护策略移植到任何环境,包括公有云和私有云、本地环境,甚至混合环境。采用F5 Advanced WAF引擎的各项F5产品(F5 Advanced WAF、Silverline Managed WAF和NGINX App Protect)具有熟悉的用户界面、相似的策略和策略创建方式,可让客户在F5 WAF产品组合中获得简单、统一且一致的体验。
要详细了解如何从BIG-IP ASM迁移,请联系F5或相应的渠道合作伙伴。此外,请参加即将于太平洋时间6月15日(星期二)10:00举行的在线直播研讨会:升级F5 Advanced WAF防护,阻止恶意机器人流量。
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。