企业和消费者对应用的需求丝毫没有放缓,导致工作负载在分布式多云架构中迅速增加。与此同时,网络威胁日益普遍且愈发复杂,安全团队不得不投入大量资源,采用先进技术来保护应用组合和数据。为构建能够抵御各种威胁的稳健安全体系,许多组织会部署多种彼此独立的解决方案,这些方案通常来自不同供应商。因此,每种解决方案可能都有独特的事件告警功能和仪表板,但彼此之间相互隔离,导致跨解决方案汇总全面威胁视图的工作繁琐耗时,且效率很低。下方图1从整体层面展示了这种情况。
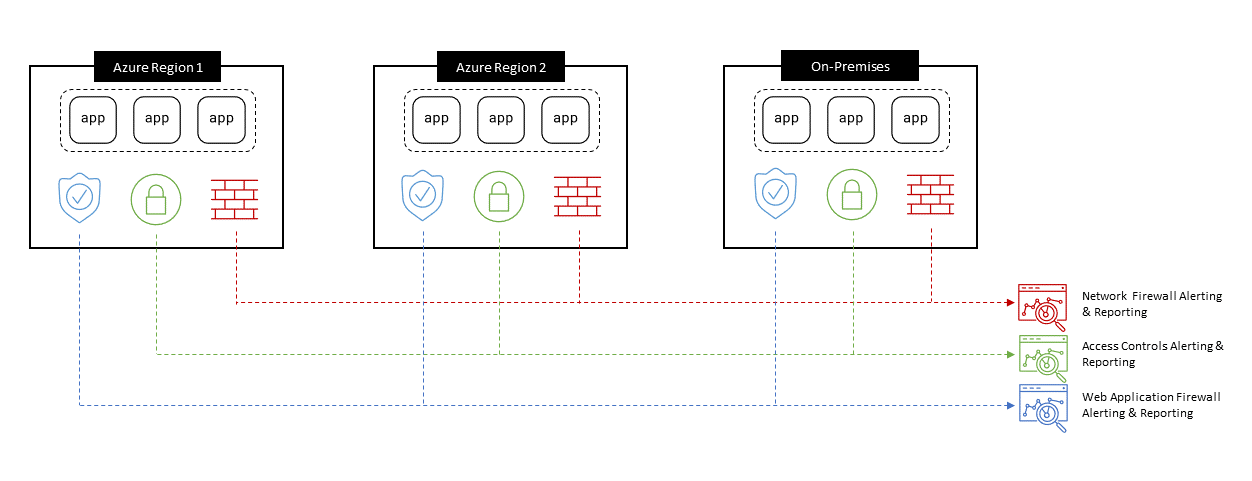
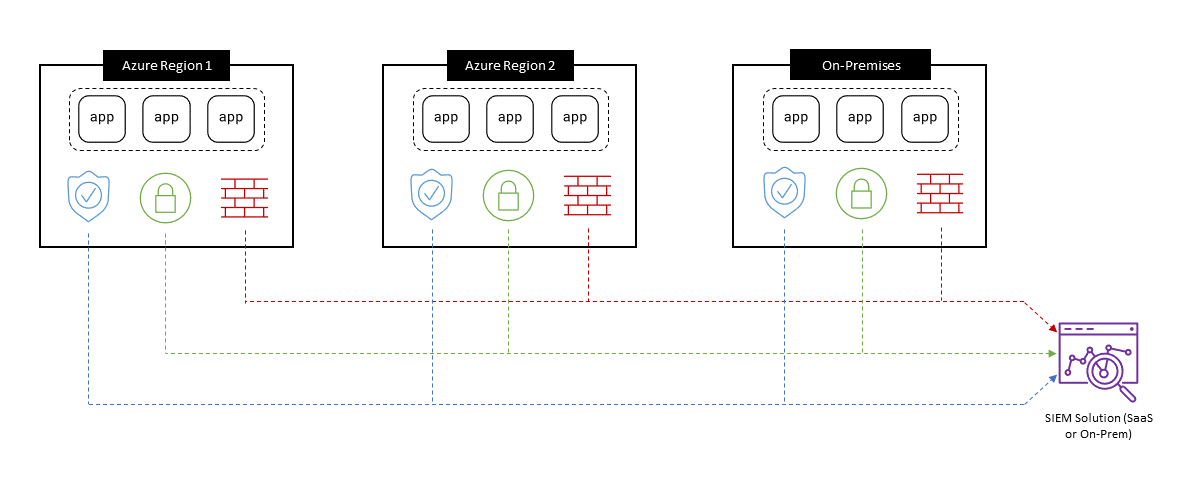
大多数组织的安全团队负责保护复杂架构,其中包含的安全设备和环境远多于图1所示。因此,这种运营模式显然难以扩展,并可能增加应用和数据面临的风险。为此,许多组织开始采用安全信息和事件管理(SIEM)产品,以帮助汇总、分析和可视化来自多个安全系统的数据。2022年的一项Cybersecurity Insiders SIEM调查显示,80%的组织已经实施SIEM解决方案,或计划在不久的将来实施,主要目的是更快地检测事件并提高安全运营效率。该报告还指出,2021年至2022年间,SIEM市场与整体市场一样转向云和SaaS产品:选择在本地部署基于硬件或软件的SIEM解决方案的组织减少,迁移到Azure Sentinel和Sumo Logic等基于云的SaaS解决方案的组织增多。如果安全厂商提供与SIEM解决方案的集成,则可以大幅简化图1中的示例架构,将所有威胁事件汇总到一个集中式SIEM工具中,如图2所示。
近年来,随着越来越多的客户采用SIEM,F5已将验证旗下产品套件与SIEM的集成作为重点工作。无论是BIG-IP、NGINX还是F5 Distributed Cloud Services,每种解决方案都兼容多种主流SIEM平台,包括Splunk、Exabeam和Microsoft Azure Sentinel。
具体来看后者,F5的BIG-IP Advanced WAF已与Azure Sentinel集成多年,并被众多Azure客户采用。无论BIG-IP Advanced WAF实例部署在本地、托管设施、Azure还是其他云环境中,此集成都能让Sentinel从每个实例收集实时数据,并提供覆盖组织整个应用组合的统一威胁视图。下面的第3张图(也是最后一张图)展示了这一场景。
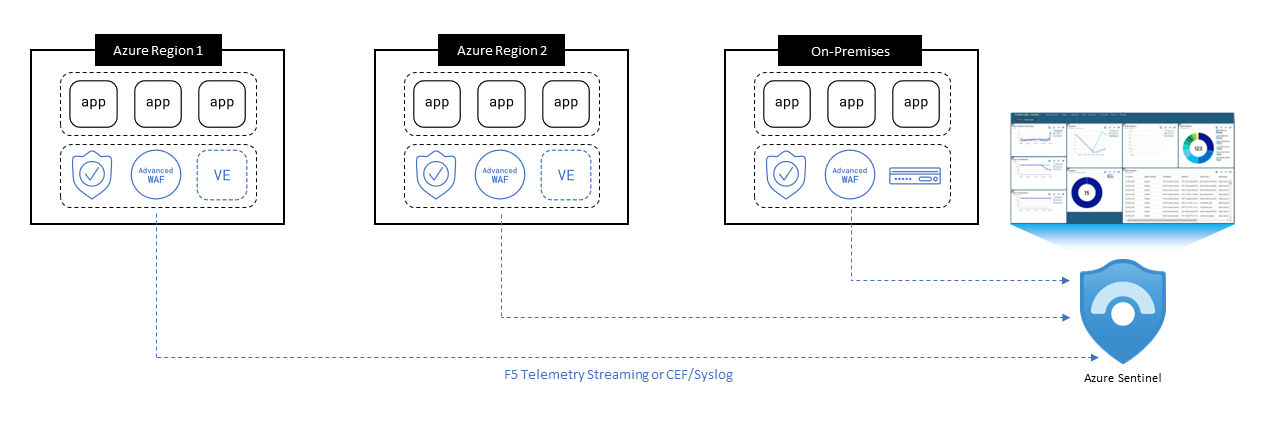
目前,可通过两种方法将BIG-IP Advanced WAF实例连接到Azure Sentinel,这两种方法均值得采用且完全免费。第一种方法使用F5 Telemetry Streaming。顾名思义,它是BIG-IP的扩展,可将数据流式传输到第三方分析解决方案。此方法的唯一要求是每个实例运行的软件版本不得低于v13.1。此外,如果您熟悉更为标准的行业技术,也可以使用Syslog或CEF(通用事件格式),这两种方式均受支持。
如需进一步了解如何将BIG-IP Advanced WAF实例连接到Azure Sentinel,请参阅以下Azure Marketplace产品页面,获取各集成方法的更多信息:
- 通过F5 Telemetry Streaming集成BIG-IP Advanced WAF与Azure Sentinel
- 通过CEF/Syslog集成BIG-IP Advanced WAF与Azure Sentinel
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。