
COVID-19疫情已影响全球数十亿人。除了对健康造成影响外,相关的封控措施、旅行限制和停业也带来了巨大的经济冲击。经济下行导致许多人失业或收入大幅减少,面临经济困难。
即使州和地方政府纷纷推出计划,帮助民众减轻这一艰难时期的负担,经济困境和日常生活受到的严重干扰本已足够令人疲于应对。然而,欺诈者显然并不这么认为。令人遗憾的是,他们将当前的疫情视为大规模实施失业救济欺诈的机会。疫情加速了原已开始的数字化转型;企业难以跟上转型速度之际,欺诈者也获得了前所未有的可乘之机。
这一问题有多普遍?据2020年12月31日《今日美国》的一篇报道,2020年与COVID-19相关的失业救济欺诈造成的损失总计360亿美元。换言之,自疫情暴发以来,失业救济欺诈十分猖獗,几乎波及美国所有州。
那么,失业救济欺诈究竟是什么?虽然失业救济欺诈有多种类型,但在新冠疫情期间出现的主要形式是提交虚假的失业救济申请。总体而言,欺诈者会采用以下手段:
- 通过暗网网站从地下市场购买被盗身份信息
- 使用这些信息填写失业救济申请
- 使用中转账户领取失业救济金
人们可能会问,欺诈者为何能如此轻易地大规模实施这些步骤?答案在于,多种因素叠加,为此创造了有利条件。
根据F5 Labs于博客文章2020年5月22日发布的一篇博客文章,失业救济欺诈“与其他欺诈不同,因为攻击者必须掌握真实有效的社会保障号码。遗憾的是,这对攻击者来说并非难事。2015年、2017年和2019年,医疗服务提供商、征信机构、信用卡公司和零售商等机构发生了大规模数据泄露,几乎所有美国人的社会保障号码都遭到泄露。”换言之,地下市场上有大量被盗身份信息,而且很容易买到。
欺诈者获得一个或多个被盗身份后,需要填写虚假的失业救济申请。对欺诈者有利的是,他们只需花费5 至 100 美元,就能找到指导如何填写申请的在线教程。此外,欺诈者提交虚假申请时,似乎几乎可以使用任何实际地址而不被发现。例如,CBS Los Angeles发现,一些挂牌出售但无人居住的豪宅被登记为数百甚至数千份虚假失业救济申请的实际地址。
此外,各州因失业救济申请激增而不堪重负,且资源不足,连识别可能表明存在欺诈的异常情况都无暇顾及。由此可见,COVID-19为失业救济欺诈创造了可乘之机。大多数州都没有防范欺诈的控制措施,欺诈检测能力也十分有限甚至完全缺失,同时还面临着先发放救济金、事后再核查的巨大压力。
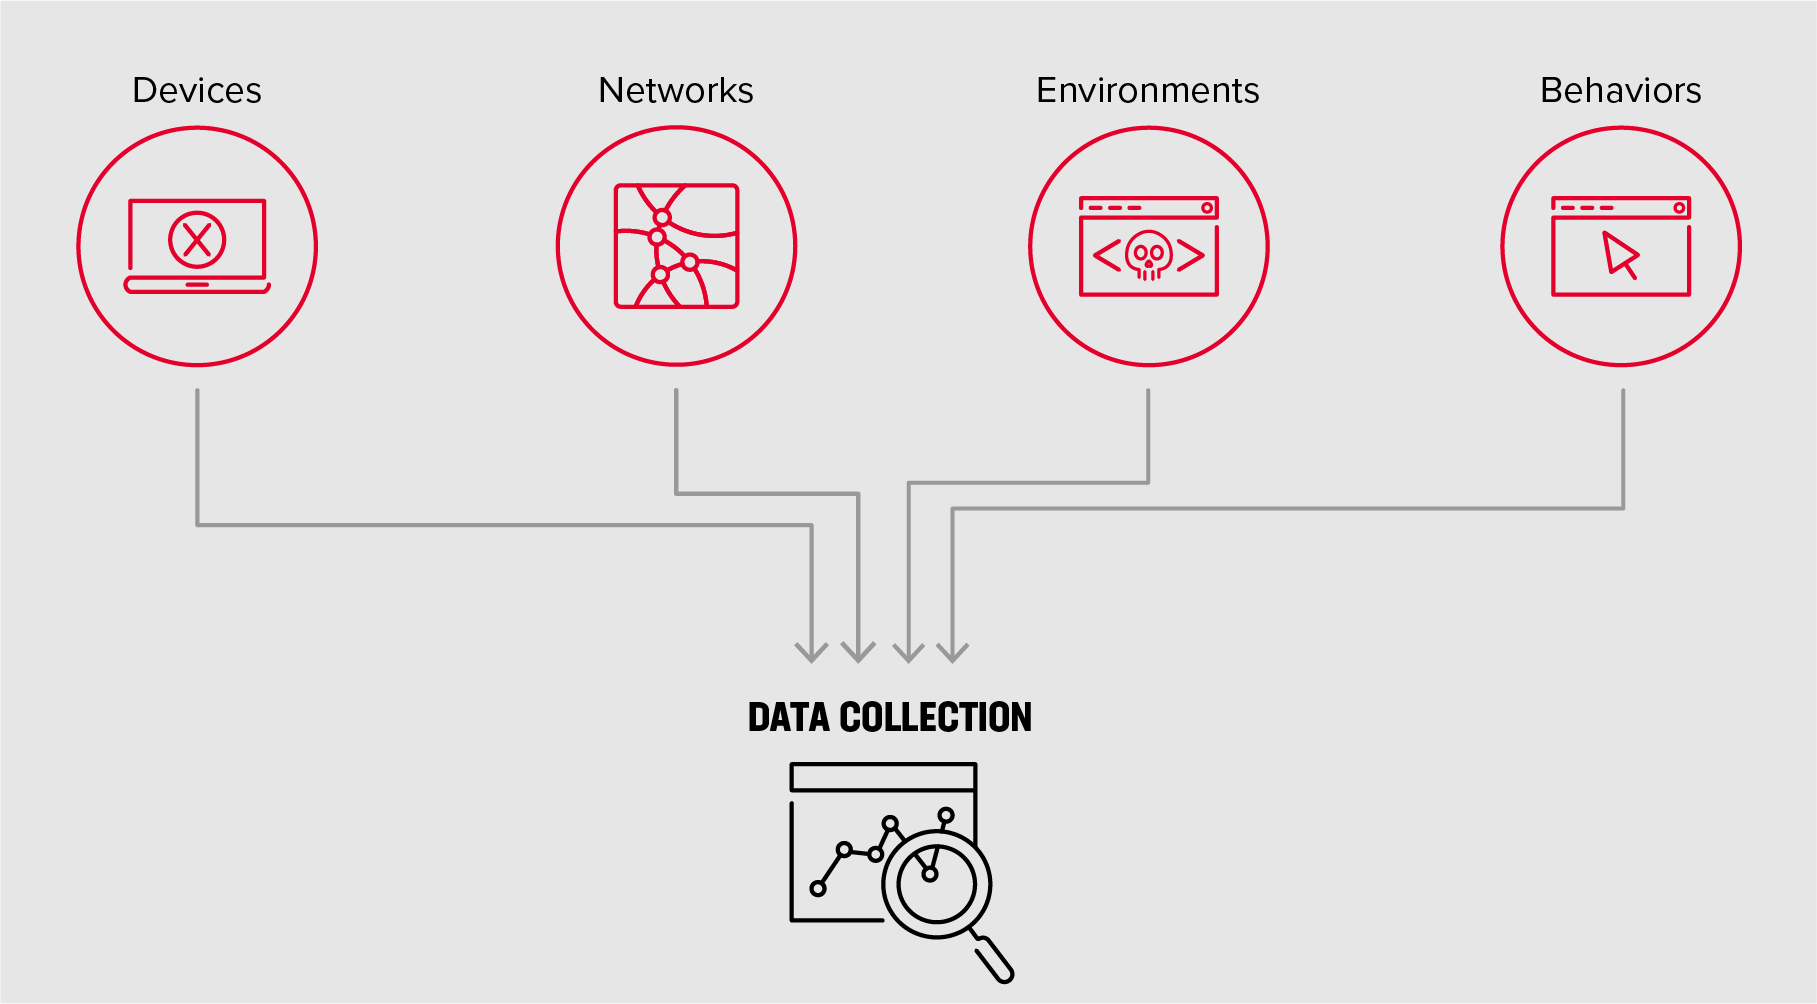
研究发现,以下类别中的下列行为可能表明存在失业救济欺诈:
- 设备信号
- 在线识别设备和数字用户
- 异常时区
- 多个用户从同一设备登录
- 网络信号
- 异常国家/地区
- 位于托管环境中的ASN
- 与美国ASN关联的异常时区
- 环境欺骗信号
- 通过VPN、匿名代理或其他旨在隐藏或伪造环境的技术进行的交易
- 来自同一设备的多笔同类型交易
- 此前未见的唯一浏览器指纹
- 通过浏览器探测检测到的设备完整性、身份和合法性的细微变化
- 行为信号
- 输入模式,例如按下的按键、输入速度,以及大量可疑的复制粘贴操作,包括在名字和姓氏字段中的此类操作
- 浏览器窗口仅占屏幕的一部分(可能表示旁边打开了一个文本文件,作为复制和粘贴内容的来源)
- 鼠标从文本输入字段移至浏览器外部(可能表示正在从浏览器窗口旁打开的文本文件中复制并粘贴内容)
尽管形势听起来十分严峻,但各州可以采取一些简单直接的措施来检测和防范失业救济欺诈。可以利用欺诈防护解决方案(例如Shape AI Fraud Engine (SAFE))识别并阻止可疑、恶意和/或异常活动。
SAFE可通过检测以下活动,帮助防范失业救济欺诈:
- 来自同一设备和/或电子邮件地址的大量失业救济申请
- 与网站交互时出现的可疑用户行为模式,例如:
- 复制和粘贴个人身份信息
- 快速提交失业救济申请
- 快速浏览网站,并表现出对网站的高度熟悉
- 持续参照另一个窗口
- 试图规避检测(例如,通过VPN或云端连接)
- 提交多份申请后均未登录
- 从同一设备重复填写同一表单
- 可疑的环境指标,例如使用位于美国境外的设备申请加利福尼亚州失业救济金
- 多笔失业救济金流向同一个中转账户
- 多份失业救济申请使用同一实际地址
- 将上述要点与其他信息关联后发现的可疑组合
除上述优势外,SAFE的部署过程也非常简单直接。企业只需数小时即可启动并运行SAFE。
通过实施欺诈防控措施并部署欺诈监控能力,州政府机构可以大幅减少其管辖范围内发生的失业救济欺诈。建立相应流程和程序来规范失业救济金申请,是各州防范此类欺诈的重要起点。在此基础上,结合欺诈检测与防范平台来监控失业救济金滥用行为,可帮助州政府机构正面应对失业救济欺诈,减少损失并节省纳税人的资金。Shape已帮助客户避免数百万美元的欺诈损失。凭借高效的数据和信号处理能力,我们检测到的欺诈行为数量可达到内部解决方案及其他供应商欺诈解决方案的两倍,从而帮助客户检测并防范欺诈损失。
COVID-19疫情给我们生活的许多方面带来了复杂性和混乱。随之激增的失业救济欺诈更是雪上加霜。与其放弃应对、任由每年数十亿美元因欺诈而损失,不如立即采取行动。Shape AI Fraud Engine (SAFE)等欺诈检测与防范平台可以帮助我们识别并阻止包括失业救济欺诈在内的各类欺诈行为。
如需了解更多信息,请联系当地F5销售办事处。
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。