数量惊人的应用驻留在云端,却没有任何防护。没有Web应用防火墙,没有身份或访问控制,什么都没有。它们就这样暴露在外,随时可能遭受攻击。
这对企业而言是一场噩梦,对攻击者而言却是求之不得的机会。
鉴于应用日益成为攻击目标,这种做法也并不明智。无论是为了寻找获取海量数据的途径,还是利用应用作为实施其他恶意活动的分发点,针对应用的攻击都在不断增加。
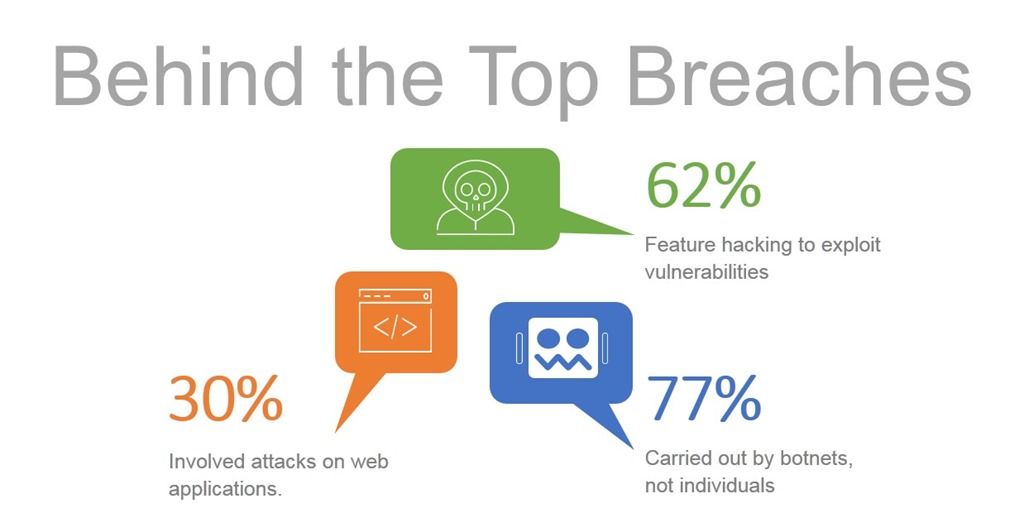
事实上,分析主要的数据泄露事件可以发现,其中30%涉及针对Web应用的攻击,62%涉及利用漏洞的黑客攻击,而高达77%的攻击由僵尸网络发起,并非个人所为。
这意味着,您需要保护应用免受机器人攻击和漏洞威胁,以免成为又一个统计数字。
我所说的应用,是指您的所有应用。在安全方面,所有应用都是关键应用即使是云端应用也不例外。云端应用或许更是如此,因为它们在部署时甚至可能缺少网络防火墙提供的基本保护。
但我们不能(也不应)忽视,复杂性,尤其是安全解决方案的复杂性,有时会妨碍云端应用的保护工作。在我们的《2018 年应用交付现状》调查中,略高于三分之一(34%)的受访者表示,“安全解决方案日益复杂”是未来一年面临的主要安全挑战之一。
安全防护可能很复杂,但并非一定如此,尤其是在云环境中。
云端Web应用安全
可能有人还不了解,AWS提供了一个相当不错的平台,不仅可用于部署应用,还允许供应商为其扩展功能。在安全方面,其原生Web应用防火墙支持通过第三方托管规则来增强功能。这意味着,无需全面掌握Web应用防火墙的各种细节,也能防范重大数据泄露事件背后的威胁。如果刚开始接触Web应用安全,AWS WAF Managed Rules是一个不错的入门选择,可帮助防范当前困扰应用(乃至企业)的常见威胁。
AWS WAF Managed Rules正是这样一组Web应用安全规则,可扩展AWS WAF的功能,并为任何应用提供保护。这些规则由安全专家负责维护和更新,因此您可以放心,它们会始终保持最新状态,抵御最新威胁。这是一项面向任何应用、基于云的安全即服务。
要保护应用免受三种常见威胁(机器人、已知漏洞和黑客攻击),目前需要考虑部署三种不同的规则。不过,请谨慎选择,因为每次只能选择一条(即1条)托管规则。
OWASP 十大风险
开发人员、DevOps和安全专业人员都非常熟悉OWASP Top Ten。您可能听说过其中许多漏洞:SQLi、XSS、命令注入、No-SQLi注入、路径遍历和可预测资源。这些常见漏洞一旦遭到利用,往往会给组织带来棘手问题,有时甚至会引发负面报道。此类漏洞经常遭到利用,尤其是当它们存在于连接数据源的应用中,而这些数据源又包含极具价值的消费者或企业数据时。
理想情况下,开发人员应在发现这些漏洞时通过修改代码加以解决。但现实中,这往往需要数月时间,甚至可能始终得不到解决。因此,能够应对这些常见漏洞的Web应用防火墙非常有价值,因为它可以立即防止漏洞遭到利用。无论是作为长期解决方案还是临时措施,采用包含OWASP十大风险的规则集都是合理的选择。
常见漏洞与披露(CVE)
防范已知CVE的重要性不容低估。
早在2015年,Kenna Security发布了一项研究报告。该研究以50,000家组织为样本,涵盖2.5亿个漏洞和超过10亿(十亿)起入侵事件,并得出了有关漏洞修复的两个重要结论:
- 企业修复漏洞平均需要100至120天。
- 在40–60天时,CVE被利用的概率超过90%。
- 从漏洞很可能被利用到漏洞修复,时间差约为60天。
换句话说,大多数组织很可能还没来得及修复CVE,就已遭到利用。可能有人尚未留意,多起备受关注的数据泄露事件已被追溯至CVE,而且关注度极高。请看这些存在CVE的平台和库:Apache、Apache Struts、Bash、Elasticsearch、IIS、JBoss、JSP、Java、Joomla、MySQL、Node.js、PHP、PHPMyAdmin、Perl、Ruby On Rails和WordPress。如今,互联网上的大多数应用都涵盖在内。
因此,CVE一经披露,就应立即采用可对应用进行虚拟修补的规则,防止相关漏洞遭到利用。您仍应从源头(通常是平台或第三方库)修补这些漏洞;在此期间,应用将受到保护,避免因此遭到入侵。
正是这种修复时间差和安全专业知识的匮乏,凸显了云端托管规则的价值。专家会维护这些规则,确保规则及时更新并能保护应用免遭漏洞利用;您只需部署即可。
机器人防护
如今,应用的所有访问者中,超过一半是机器人。而且,它们并不是那种通过抓取网站内容来建立索引,使网站可通过搜索引擎访问的良性网络爬虫。这里所说的是类似“霸天虎”的恶意机器人,它们会搜寻漏洞、在社区中大量发布垃圾信息、抓取网站内容,或参与基于僵尸网络的DDoS攻击。
防御机器人并非易事。验证码不断尝试采用新方法来识别和阻止机器人,但这些棘手的机器人就像季节性流感一样,会不断适应并绕过防御措施。
不过,恶意机器人仍会表现出可检测的行为,据此可将其识别为不受欢迎的机器人。Bot Defense规则能够监测这些表明恶意意图的行为和活动,并阻止它们与您的应用交互。过去两个季度,采用机器人防御服务的组织比例有所上升。鉴于当前形势,我们预计这一趋势将持续。
为云端应用部署机器人防护规则,可以形成一道防线,在CVE漏洞遭到利用之前加以阻止。
Web应用防火墙或托管规则
需要注意的是,有些应用需要防范上述三类威胁。还有一些应用不仅需要防范机器人、CVE和OWASP十大风险,还需要数据清理和泄露防护,以及更多针对特定应用的防御措施。模式验证就是一个很好的例子,尤其是在接收来源不明的数据时。另一个例子是L7(应用层)DDoS。协议强制执行对于防范基于TCP或HTTP的漏洞也非常重要。如果需要多条规则或其他防护措施,建议了解功能完备的Advanced WAF。随着应用功能不断扩展、客户数量不断增加,还应保持警惕,并相应增强应用防护。
无论如何,托管规则都是着手保护云端应用的理想方式。它们可为Web应用安全奠定坚实基础,而无需您成为安全专家。
与AWS和F5一起了解F5 WAF如何帮助保护数据、满足合规要求,并为云工作负载建立持续防护。
参加网络研讨会,了解:
- 选择合适的WAF时需要考虑的关键应用和架构因素
- F5 WAF解决方案如何帮助保护数据免受已知和未知威胁
- 如何利用自动学习功能,防范针对数据的复杂攻击
网络研讨会日期和时间:
2018年4月25日,星期三|太平洋时间10:00
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。