
当被问及为何以银行为目标时,银行劫匪Willie Sutton只简单地回答:“因为钱就在那里。”
如果那位在20世纪30年代说出这句话、臭名昭著的威利·萨顿活到今天,并以现代方式从事高回报犯罪,我们或许会问他:“你为什么要对医疗保健公司发起网络攻击?”
原因显而易见。各行业每起数据泄露事件的平均成本为424 万美元。医疗保健行业每起数据泄露事件的成本则跃升至 923 万美元,高于 2021 年的 713 万美元,在金融、制药、技术和能源等所有行业中居于高位。
为什么医疗保健行业的数据泄露成本更高?因为医疗保健企业掌握着对恶意行为者极具吸引力的三类信息:个人身份信息(PII)、受保护的健康信息(PHI)和财务信息。
IBM《2021年数据泄露成本报告》指出,客户个人身份信息(PII)丢失造成的平均成本为每条记录180美元。报告还指出,最常见的初始攻击途径是凭据泄露,占所有攻击的20%。再结合美国卫生与公众服务部(HHS)的报告来看,该报告显示,2021年因“黑客攻击/IT事件”而遭泄露的账户数量高达39,630,191个。假设2021年超过3,900万个账户中有20%因凭据泄露而遭入侵,且每个账户的成本为180美元,则总成本超过14亿美元。
医疗数据泄露犯罪的发展趋势
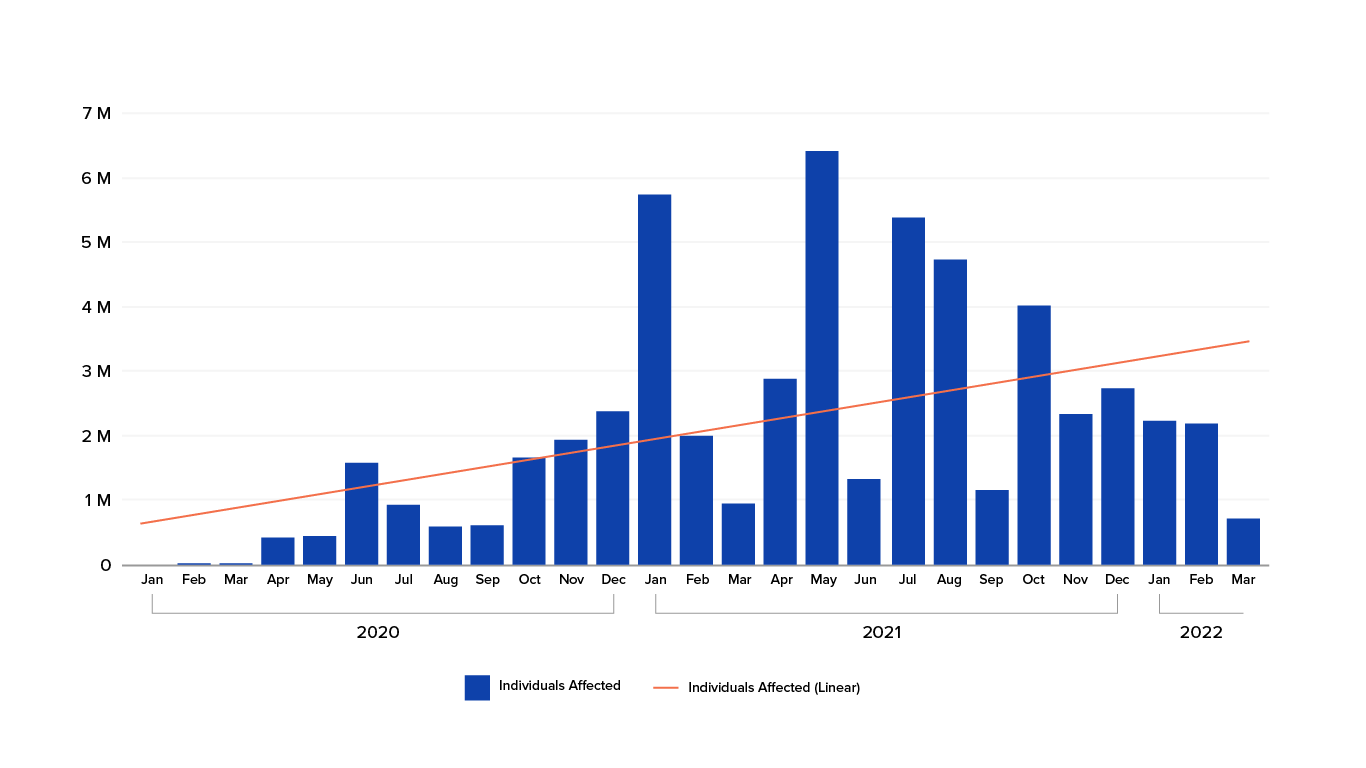
上图显示了2021年2月至2022年3月期间向美国卫生与公众服务部(HHS)报告的数据泄露事件数量增长情况。
一旦发生数据泄露,恶意行为者就会转向暗网购买这些已泄露的凭据。他们会将多起数据泄露事件中的数据整合成更大的集合,称为“组合列表”,以便攻击者购买规模大得多的已泄露凭据列表。“Collection #I”自2019年起便开始出售,其中包含7.73亿个唯一电子邮件地址及其对应密码。
在凭据填充攻击中,恶意行为者会购买这些泄露凭据集合,然后在许多不同网站的登录页面上反复尝试“填充”凭据。一旦成功,攻击者就会接管账户并将其用于欺诈。凭据填充攻击的成功率通常为1%至2%。如果测试100万条泄露凭据,恶意行为者通常可以访问10,000至20,000个账户。凭据填充攻击之所以能够得逞,是因为人们往往会在多个账户中重复使用和循环使用密码,因此暗网上提供的密码通常适用于多个应用。
医疗保健行业也开始发现,恶意机器人正在抓取越来越多的内容。具体而言,这些机器人会抓取医疗保险计划、福利说明(EOB)以及医疗服务提供者网络内的医生名单等信息。竞争对手可能会利用医疗保险计划和EOB信息制定更低的价格,并获取竞争情报。医生信息则可能被用于开展网络钓鱼活动,诱骗患者付款或提供其他受保护健康信息(PHI)。
抢先应对攻击
如何有效降低数据泄露和凭据填充攻击的风险?这个问题没有唯一答案,但可以从采用零信任架构,并识别滥用Web应用的恶意行为者入手。
零信任架构不再将特定边界内的网络视为可信网络。换言之,这种安全模型要求在授予访问权限前,对组织边界内外的每位用户和每台设备进行验证。零信任方法主要侧重于保护数据和服务,但也可扩展至所有企业资产。
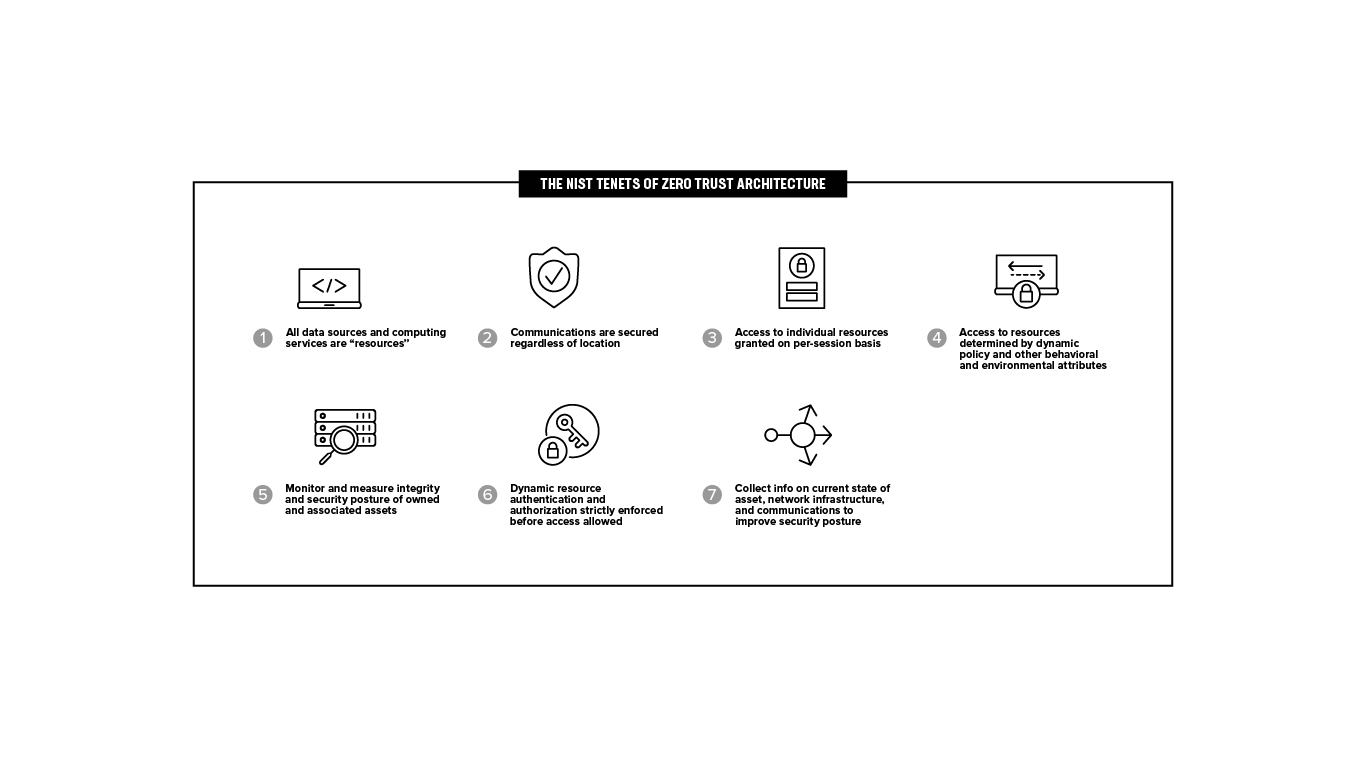
F5在零信任工作中主要参考NIST特别出版物800-207《零信任架构》,因为该出版物提供了针对特定行业的通用部署模型,以及零信任可能有助于改善企业整体信息技术安全态势的用例。该架构文档面向企业安全架构师介绍零信任,并帮助读者了解零信任在民用非密系统中的应用。此外,该文档还提供了将零信任安全理念迁移和部署到企业环境的路线图。
应对医疗保健网络犯罪的解决方案
F5 Distributed Cloud Bot Defense和Distributed Cloud Account Protection可保护网站免遭恶意行为者滥用。前面提到的所有凭据填充攻击,都是由恶意自动化机器人发起的。CAPTCHA和地理围栏等传统防御措施很容易被如今的恶意行为者绕过。甚至还有专门帮助恶意行为者破解各类CAPTCHA的付费服务。其中一个网站2captcha.com提供API,让恶意行为者能够以编程方式绕过防护措施。2Captcha可以破解普通Captcha、文本Captcha、ClickCaptcha、Rotate Captcha、reCAPTCHA V2和V3、reCAPTCHA Enterprise、FunCaptcha、TikTok Captcha等。
Distributed Cloud Bot Defense无需通过代理服务器重新路由流量,而是通过智能收集每笔客户端事务中丰富的JavaScript和HTTP网络层信号及遥测数据,保护应用体验、Web资产、移动应用和API端点事务免受复杂的机器人攻击。该平台运用多层机器学习智能识别恶意机器人自动化行为。系统会监控、标记、检测并识别经过改造的攻击,同时实时缓解自动化攻击。
由于美国医疗保健行业乃至全球范围内都有大量资金流动,恶意行为者不会止步于自动化攻击。如果能够缓解恶意行为者发起的自动化攻击,他们就会转而升级为手动攻击。Distributed Cloud Account Protection可帮助企业识别访问者意图。Distributed Cloud Account Protection基于遥测数据、环境数据和行为生物特征数据评估每笔在线交易。评估从访问者首次进入受保护的Web或移动应用开始,贯穿账户创建或登录环节,并持续覆盖用户旅程的各个方面。
Distributed Cloud Account Protection甚至可以关联同一用户在不同浏览器和设备上的上下文,并利用其全球组织网络提供的洞察,准确判断用户意图。企业既可以采用由AI欺诈引擎驱动的闭环模式,通过高保真评分了解访问者意图,也可以将账户保护数据导入自有风险引擎,并与其他欺诈数据点结合使用。
在医疗保健领域,数据泄露和凭据填充攻击造成的损失正持续增加。原因何在?因为其中涉及巨额资金。企业可以采用零信任架构,并使用F5 Distributed Cloud Bot Defense和Account Protection阻止凭据填充攻击,从而帮助降低此类风险。
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。