
乌克兰危机持续发展,揭示了国家间冲突的新形态,其影响远远超出事发地区。作为一家全球性公司,我们对所有因持续袭击而受到伤害、流离失所或遭受其他负面影响的人深表同情,其中也包括F5大家庭的许多成员。在充分关注俄乌冲突中真实而深刻的人道影响的同时,客户也希望我们就近期事件可能导致未来一段时间内增多的网络攻击类型提供指导。因此,下文将以直接、尊重且务实的方式回应这些问题。
网络攻击在国家间冲突中所扮演的角色,引发了许多组织以往未曾应对过的更大规模网络安全问题,也进一步凸显了通过主动的网络安全策略防御复杂攻击的重要性。
随着互联网不断发展,全球企业的运营方式发生了巨大变化。数字化转型正呈指数级扩展,在推动技术进步的同时,也使网络攻击变得同样复杂。与此同时,如今的组织不仅仍需应对以经济利益为动机的传统攻击者,还要面对目标更广泛的国家行为体和基于特定诉求的行为体。随着网络攻击日益复杂,相应的防护措施也需要持续演进。在当今经济环境下,组织更有可能遇到针对已知(及未知)漏洞开发利用程序的国家行为体。
在实践中,这会导致国家行为体持续开发漏洞利用手段,以其他国家的互联网基础设施(及关键服务基础设施)为目标。人们最容易想到的场景是国家之间的地缘政治冲突,但如今,许多相同的原则也必须广泛应用于传统的企业安全实践。尤其是国家行为体往往会同时攻击政府和私营部门的互联网资源,以达到破坏稳定的目的。因此,针对性网络攻击不仅严重威胁国家的完整性,也会对试图与目标地区开展相关业务或在当地经营的组织构成重大威胁。这使主动、持续的网络安全防护成为各类组织日益迫切的需求。
定向网络攻击
总体而言,国家级对手发动针对性网络攻击,旨在严重削弱国家基础设施并破坏其互联网系统的正常运行,进而可能影响金融和军事基础设施。图1展示了一个正在实施的针对性攻击示例(本例中为网络钓鱼)。
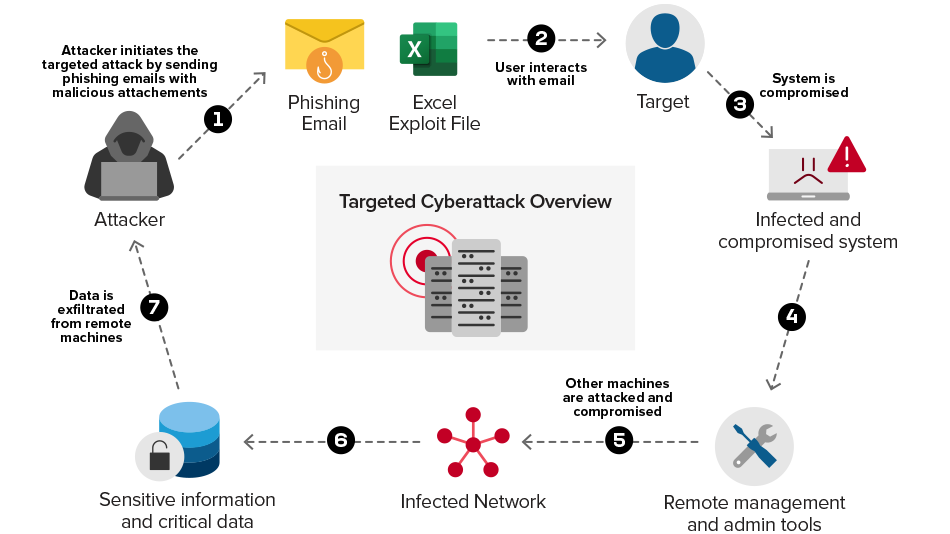
图 1:定向网络钓鱼攻击示例
定向网络攻击使用专为隐蔽行动而设计的恶意代码实施。此类恶意代码包括漏洞利用程序(利用漏洞)、Rootkit(篡改内核模式和用户模式以执行未经授权的操作)、远程管理工具包(管理已遭入侵的系统)、擦除程序(破坏系统的主引导记录)、勒索软件(加密敏感数据并索要赎金)等。虽然这些手段通常统称为网络攻击,但也可将其中的各类战术视为“数字武器”。
国家级攻击者瞄准基础设施:数字武器攻击日益增多
在国家间冲突期间,对手会发起各种攻击,数字威胁与传统的物理威胁并存。如今,国家行为体已熟练掌握多种网络攻击手段,以下将介绍其中的典型示例:
- 在国家间冲突期间,从互联网的不同地理位置发起分布式拒绝服务(DoS)攻击,使关键基础设施和通信门户瘫痪,是一种经过周密策划的行动策略。例如,攻击者可能会蓄意攻击用于处理内部事务的军事网站,以干扰官方通信。金融机构的门户网站通常也会成为攻击目标,从而影响银行和金融业务。
- 通过路过式下载攻击分发高级恶意代码,发起数据破坏攻击。恶意代码可能托管在已遭入侵的Web门户上,也可能作为附件包含在针对性网络钓鱼邮件中。攻击者利用社会工程手段,诱使目标用户与Web门户或网络钓鱼邮件交互,从而在目标系统上安装恶意代码。恶意代码一旦安装,便可通过删除数据彻底摧毁整个系统,使其无法使用。
- 在冲突期间窃取知识产权(IP),也是国家级攻击者的主要目标之一。其通常基于以下考虑:如果某个国家的基础设施已遭入侵,攻击者可能会借机窃取知识产权,以便日后用于各种目的。
此外,以下简要介绍了国家间冲突中可能被用作“数字武器”的几种典型网络攻击:
| 网络攻击类型 | 恶意代码名称 (“数字武器”) | 特征 |
|---|---|---|
| 分布式拒绝服务(DDoS) | 未知僵尸网络 | 拒绝服务:影响金融机构、军事机构等关键基础设施门户网站的可用性 |
| 恶意软件传播 | Whisper Gate | 数据破坏和系统瘫痪:破坏受感染系统的主引导记录(MBR)并加密敏感文件 |
| 恶意软件传播 | Hermetic Wiper | 数据破坏和系统瘫痪:损坏并擦除受感染系统上的敏感文件 |
表1:国家间冲突期间发起的网络攻击中可能使用的恶意代码
国家行为体可以利用上述数字武器发起大规模攻击,对政府和组织拥有的基础设施造成严重影响。这通常是更大战略的一部分,旨在削弱目标国家自由通信的能力,并通过破坏基础设施中运行系统的完整性、可用性和机密性,随时干扰其金融和军事系统。
同样,虽然这似乎与发生冲突的国家最直接相关,但当这些攻击所使用的工具和漏洞利用手段进入更广泛的威胁环境时,也会带来更广泛的风险。(2017年的NotPetya恶意软件就是一个历史案例。)
保护关键基础设施
主动式网络安全已成为当前普遍采用的必要方法。政府通常负责确保关键基础设施(包括军事门户网站、金融机构网站及SCADA基础设施)得到持续监控,并免受网络攻击,但公共部门与私营部门之间的安全责任界限已变得更加复杂。从整体来看,保护网络基础设施和已部署的应用至关重要,这有助于抵御DDoS等网络攻击以及通过网络传播的恶意代码,在不影响可用性的前提下维护基础设施资源的完整性。更重要的是,还必须保护关键应用免受HTTP攻击。其中,确保互联网通信不受中断尤为重要。为此,组织需要确保其基础设施内置安全机制,以抵御网络攻击。
实现主动式网络安全的第一步
数字化转型不断加速,促使政府和各类组织采用现代应用,以提高运营效率。然而,这些应用需要防范高级网络攻击,无论是针对性攻击还是大范围攻击。在国家间发生冲突时,确保关键应用持续可用尤为重要。政府及各类组织都应保持警惕,并重点考虑以下几点:
- 在当今的数字环境中,Web应用和API无处不在。保护它们免遭滥用和攻击,对于保持良好的安全态势至关重要。此类服务和解决方案包括Web App and API Protection (WAAP),不仅可防范基于Web的攻击,还提供原生安全功能。
- 利用漏洞和滥用并非仅有的攻击手段。拒绝服务攻击可能导致关键资产无法访问。主动式网络安全策略还应具备规避基于应用的DoS攻击的能力,以确保关键应用持续可用。
- 主动防御还需要具备识别潜在攻击迹象的能力。由于无法全面了解所有应用、基础设施和环境,大多数组织难以及早检测攻击。数字信号决定着数字资产的健康状况,是主动网络安全的基础要素。采用能够及早检测潜在攻击的可观测性策略,有助于快速响应并化解攻击。
构建强大且稳健的网络安全态势时,应将可用性纳入其中,即关键应用即使遭受攻击,仍可继续使用。主动式网络安全的衡量标准是兼顾安全性、韧性和不间断可用性,同时认识到威胁(及缓解措施)将持续演变。
相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。