在当今的数字经济中,并非所有威胁都显而易见。有些威胁披着合法行为的外衣,例如模仿用户的自动化脚本、遵循业务逻辑的机器人,以及无缝融入正常流量模式的AI智能体。这些行为主体利用的不是代码漏洞,而是人们的固有假设。它们的武器并非恶意软件或畸形数据包,而是恶意意图。
安全与风险管理(SRM)负责人如今面临一个新现实:意图已成为新的有效载荷。表面看似无害的自主流量可能经过精心设计,对业务造成重大损害,并能轻易绕过Web应用防火墙(WAF)、分布式拒绝服务(DDoS)缓解措施和API网关等传统防御机制。
安全假象:为何传统防御已不足以应对
WAF和DDoS缓解长期以来一直是应用安全的基石。然而,这些工具并非为检测细微的行为差异而设计。它们回答的是“此请求包含什么?”之类的问题,而不是“谁发起了此请求?”或“为什么要这样做?”
WAF的不足之处
大多数WAF采用两种安全模型。负向安全模型(拒绝列表)会阻止与已知攻击特征匹配的请求,而正向安全模型(允许列表)仅允许符合预定义格式的请求。现代WAF会尝试通过机器人缓解功能来阻止自动化攻击,例如基于IP的速率限制、地理位置过滤,以及针对已知恶意机器人的托管规则集。
然而,如今的高级恶意机器人仍能不断绕过这些防御措施。它们生成的流量在协议层和应用层看似合法,利用了WAF侧重分析有效负载内容而非用户意图这一特点。例如,囤积库存的机器人只是按预期使用“加入购物车”功能,撞库机器人只是提交登录表单,而爬虫机器人只是请求网页。这些操作不会触发旨在捕获XSS或命令注入等代码级漏洞利用行为的WAF特征规则,因此WAF在架构上并不具备阻止这些操作的基础。
这一弱点的根源在于“上下文盲区”。WAF查找的是恶意模式,而非请求背后的行为背景。它们无法判断“谁在发送此请求?”或“应用是如何被使用的?”机器人可能使用无头浏览器、来自有滥用记录的住宅代理,并且没有类似人类的鼠标移动,而WAF无法检测到这些特征。
机器人活动不一定达到DDoS攻击的规模
DDoS防护服务应对的是另一类威胁,即旨在使基础设施不堪重负的大流量攻击。虽然这些服务可以阻止HTTP洪水攻击等大规模应用层攻击,但其检测依赖于对流量、速率和来源的分析。
高级机器人程序专为规避这些基于流量的防御措施而设计。与传统DDoS攻击不同,机器人程序发出的请求在语法上完全正确,单个请求无害,但大量请求汇集起来可能耗尽关键应用资源。它们会谨慎控制请求速率,使其保持在检测阈值以下,并使用数千个不同的IP地址(通常通过住宅代理),从而避开传统的IP地址封禁。
如今的高级机器人程序比以往更加复杂,也更具持续性。它们代表了一类新型自动化威胁,具有隐蔽性和适应性,并受经济利益驱动。它们在略低于检测阈值的范围内运行,能够规避大多数传统防御措施。
传统工具无法识别揭示恶意自动化活动的行为和上下文信号。它们能够有效应对已知威胁,但难以抵御行为与真实用户无异的攻击者。
意图型威胁的实际表现
自主流量不再只是背景噪声,而是已成为一种战略武器。这些机器人和AI智能体旨在模仿人类行为,因此难以识别,更难阻止。它们的目标并不总是技术层面的,往往还涉及经济层面:
- 凭据填充与账户接管:持续活动的机器人会大规模向登录表单中注入被盗凭据。每个请求看似有效,实则意图恶意,可能导致欺诈、数据盗窃和客户流失。
- 囤积库存与倒卖牟利:机器人会立即预订或购买热门商品,造成人为短缺,令真实客户难以购买。这会导致收入损失、品牌受损和市场操纵。
- 用于操纵竞争的网页抓取:竞争对手部署机器人程序来收集价格和库存信息,从而实时压低价格。生成式AI的兴起导致抓取活动激增,如今这些数据被用于训练大型语言模型,对数字知识产权构成持续威胁。
这些并非暴力破解攻击,而是由善于伪装的机器人针对业务逻辑发起的精准攻击。
为何意图会成为威胁面
Gartner 2025年网络安全趋势进一步印证了这一转变。建议SRM领导者将视野拓展到边界之外,采用可感知意图、由行为驱动的策略:
- 68%的安全事件由人为操作引发,但如今机器人也能模拟这些操作。
- 到2026年,将生成式AI与行为感知型安全计划相结合的组织,其员工引发的事件将减少40%。
- 85%的身份相关入侵源于机器身份遭到泄露,而这些身份通常会被机器人程序利用。
意图已成为新的安全边界。自主流量已成为新的内部威胁。
自主时代的分层防御
为应对基于意图的威胁,SRM领导者必须实施分层防御策略,不仅要检查流量,还要深入分析行为、上下文和目的。每一层在识别和缓解不同风险方面都发挥着独特作用:
- DDoS缓解: 抵御旨在使基础设施不堪重负的流量型攻击和协议型攻击。
- Web应用防火墙(WAF):阻止已知漏洞利用,并在应用层强制执行请求结构规范。
- API安全:通过架构验证、速率限制和行为基线保护机器间交互。随着机器人越来越多地将API作为攻击目标,这一点至关重要。
- 机器人管理:分析行为、检测意图,并阻止模仿合法用户或业务逻辑的自动化活动。
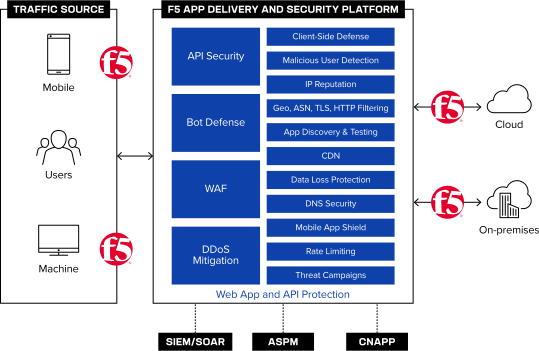
这并非功能冗余,而是各有专攻。每一层都针对不同类型的威胁进行了优化。最后一层是机器人管理,它会识别行为意图、揭示自动化活动,并保护业务逻辑免遭滥用。
从被动响应转向意图驱动型策略
数字威胁形势已发生根本性变化。仅依靠Web应用防火墙和DDoS缓解措施,已不足以保护Web和移动应用。尽管这些技术对于防御已知漏洞和大流量攻击仍不可或缺,但无法遏制高级持久性机器人的增长。这类机器人会滥用业务逻辑,并精确模仿人类行为。
保护现代应用需要第三个专业化安全支柱,重点在于判断用户意图。通过多层防护方法,组织可以从被动的边界防御转向主动的意图驱动型策略,从而有效应对当今由机器人驱动的互联网环境。
预约F5机器人管理专家咨询,了解更多信息。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。