您原以为机器人程序问题已经解决,但现在却不太确定。也许合同即将续签,您正在开展尽职调查,以评估与机器人程序管理供应商的合作是否带来了理想的投资回报。
尽管性能、分析数据和日志看起来都很正常,但似乎仍有问题。为改善数字体验、提升客户满意度所做的一切努力都未见成效,收入也没有随之增长。拒付数量创下新高。客户纷纷致电服务台,抱怨难以在您的网站上完成交易,并大量转向竞争对手。安全和风险团队也在抱怨误报接连不断,导致他们无法专注于战略性业务计划。
也许您已经向机器人管理供应商提出了《应向机器人缓解供应商提出的10个问题》中的部分问题,但还希望进一步验证。
让机器人管理供应商时刻保持警觉总没有坏处。因此,以下是要向机器人攻击缓解供应商提出的另外10个更多问题。
1. 供应商如何衡量成效?
关键在于有效性……真的是这样吗?
Bot缓解供应商常以有效性作为压轴卖点,但攻击捕获率只是衡量因素之一。严格的安全策略可能带来较高的捕获率,但也会产生大量误报,使安全团队不堪重负,并增加操作阻力,导致客户流失、销售机会丧失,业务潜力也因此受限。
综合考虑误报、用户操作阻力、个性化或改善客户体验的机会,以及无论犯罪分子如何调整攻击手段都能保持韧性等因素,我们所讨论的更侧重于有效性。
2. 该服务是否能保护不同环境和云中的应用及API?
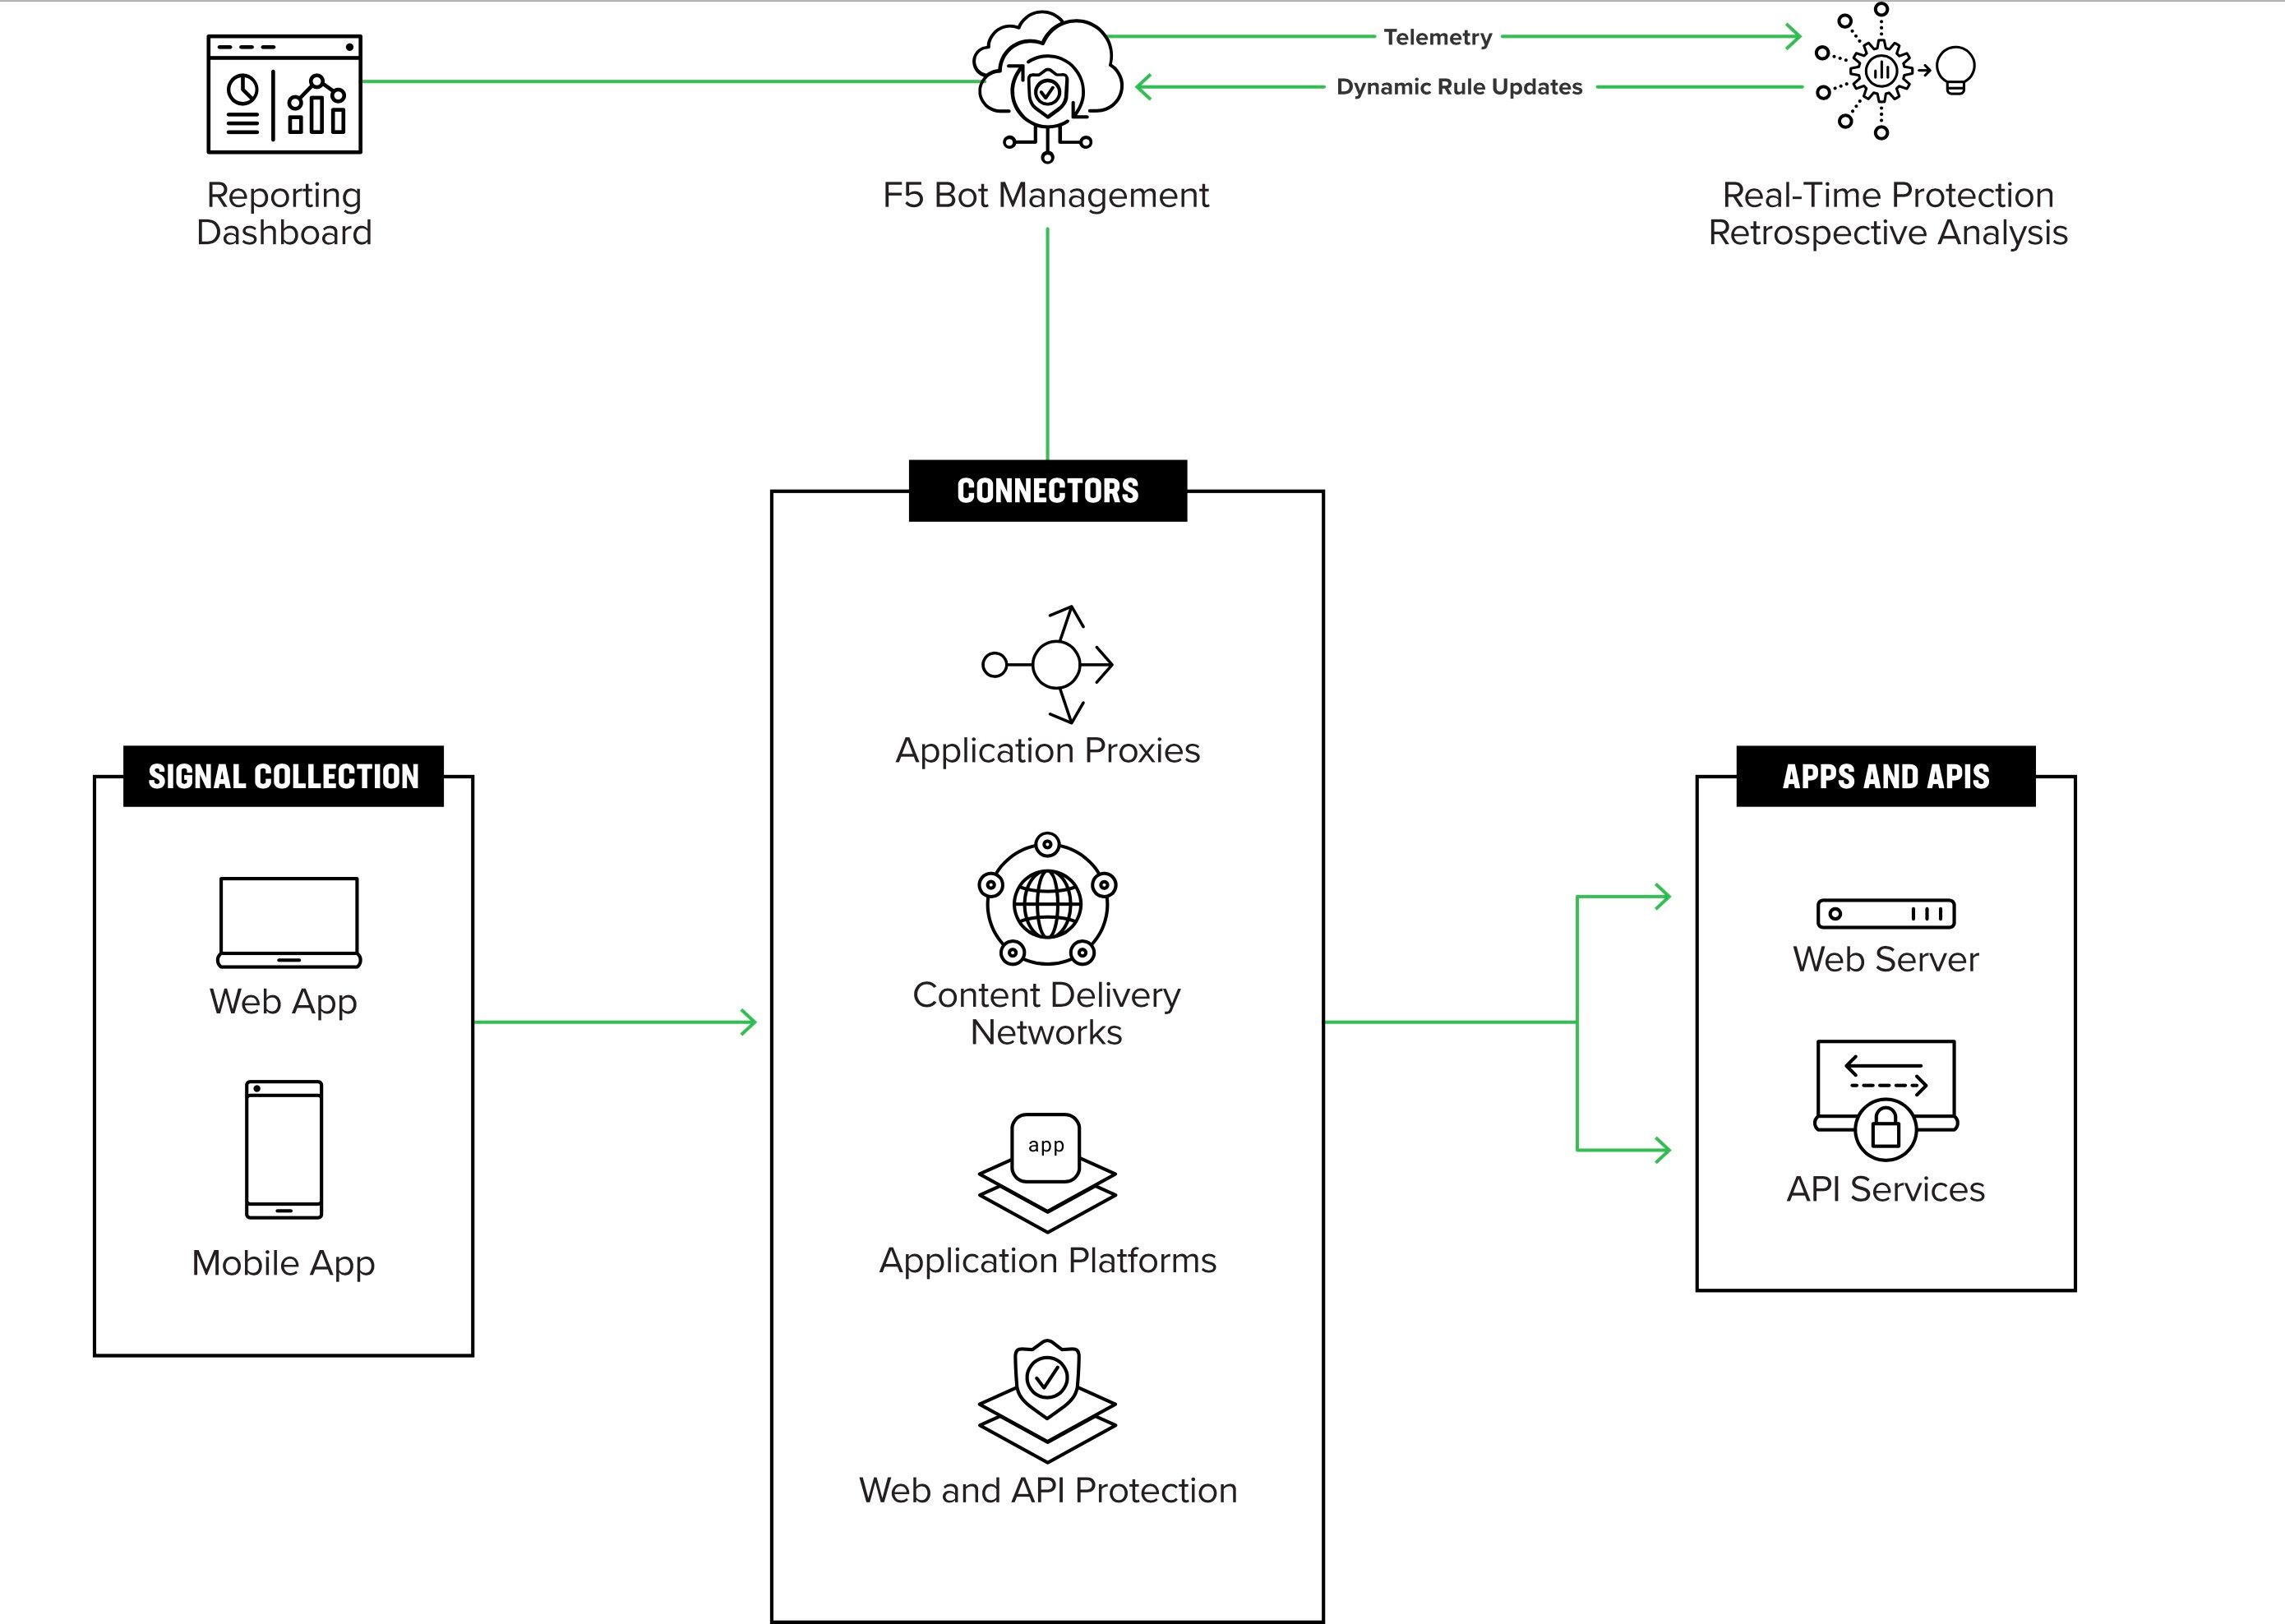
这是一个重要的考量因素。您能否按照适合自身业务的方式开展运营,利用恰当的业务连续性方案和生态系统来简化运营并增强竞争优势?还是必须重新设计环境架构,将数字业务迁移到供应商的专有平台?如果该平台性能下降,甚至发生中断,又该怎么办?
新数字经济时代的消费者期望获得简单、安全的体验,任何问题都可能导致他们放弃交易,甚至放弃某个品牌。您真的愿意受制于供应商锁定,还是更希望自主掌控安全方向?
现在,您可以在任意位置部署机器人防御,并通过跨云和架构的插入点保护各处的应用和API,从而快速构建稳健的防护,在有效管理风险的同时降低复杂性、提高可靠性并支持创新。
3. 能否充分发挥现有安全投资的价值?
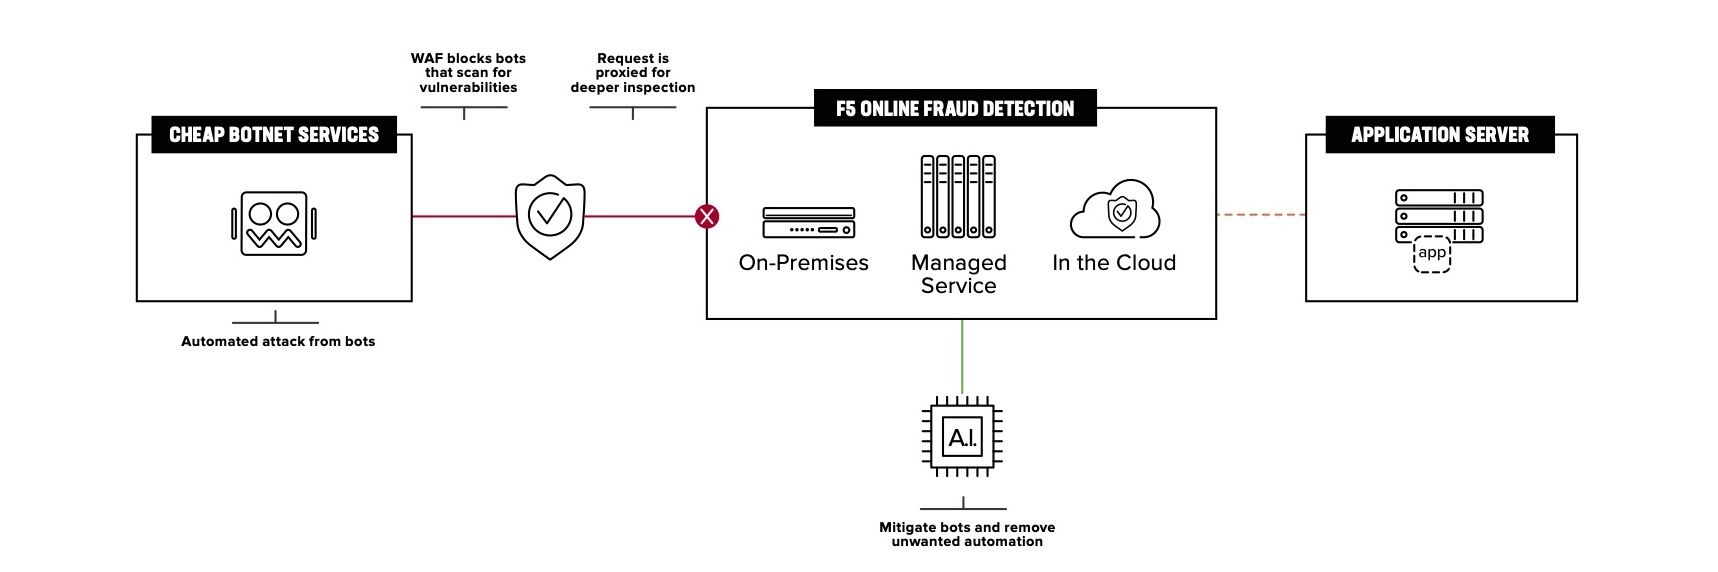
大多数安全和风险团队都部署了种类繁多且复杂的工具,以支持业务运营并应对不断演变的威胁。例如,Web应用防火墙、应用代理,以及面向电子商务的应用即服务平台。整合方案或许颇具吸引力,但采用同类优选产品和纵深防御的安全策略仍然适用。
事实上,在利用现有投资的同时加强对机器人和恶意自动化的防御,是时间有限、难以深入了解新安全工具或平台运维工作的从业人员的理想选择。这也有助于协调原本专注于工业化攻击生命周期不同环节的团队。此类攻击通常始于机器人和恶意自动化,如果未被发现,可能会导致欺诈。
理想的供应商能够充分发挥现有安全投资的价值,并减轻安全和欺诈防范团队的运营负担,使其能够专注于战略性风险管理举措。
4. 供应商采用哪些类型的控制措施来防止篡改和绕过?
动机明确且技术高超的恶意行为者会利用侦察和逆向工程来绕过反自动化防御并逃避检测。暗网论坛中充斥着规避常见机器人管理平台的方法示例。暗网指纹商店出售窃取的客户令牌。自动化框架不断演进,可以模拟甚至表现出人类行为(例如,通过集成CAPTCHA破解服务)。
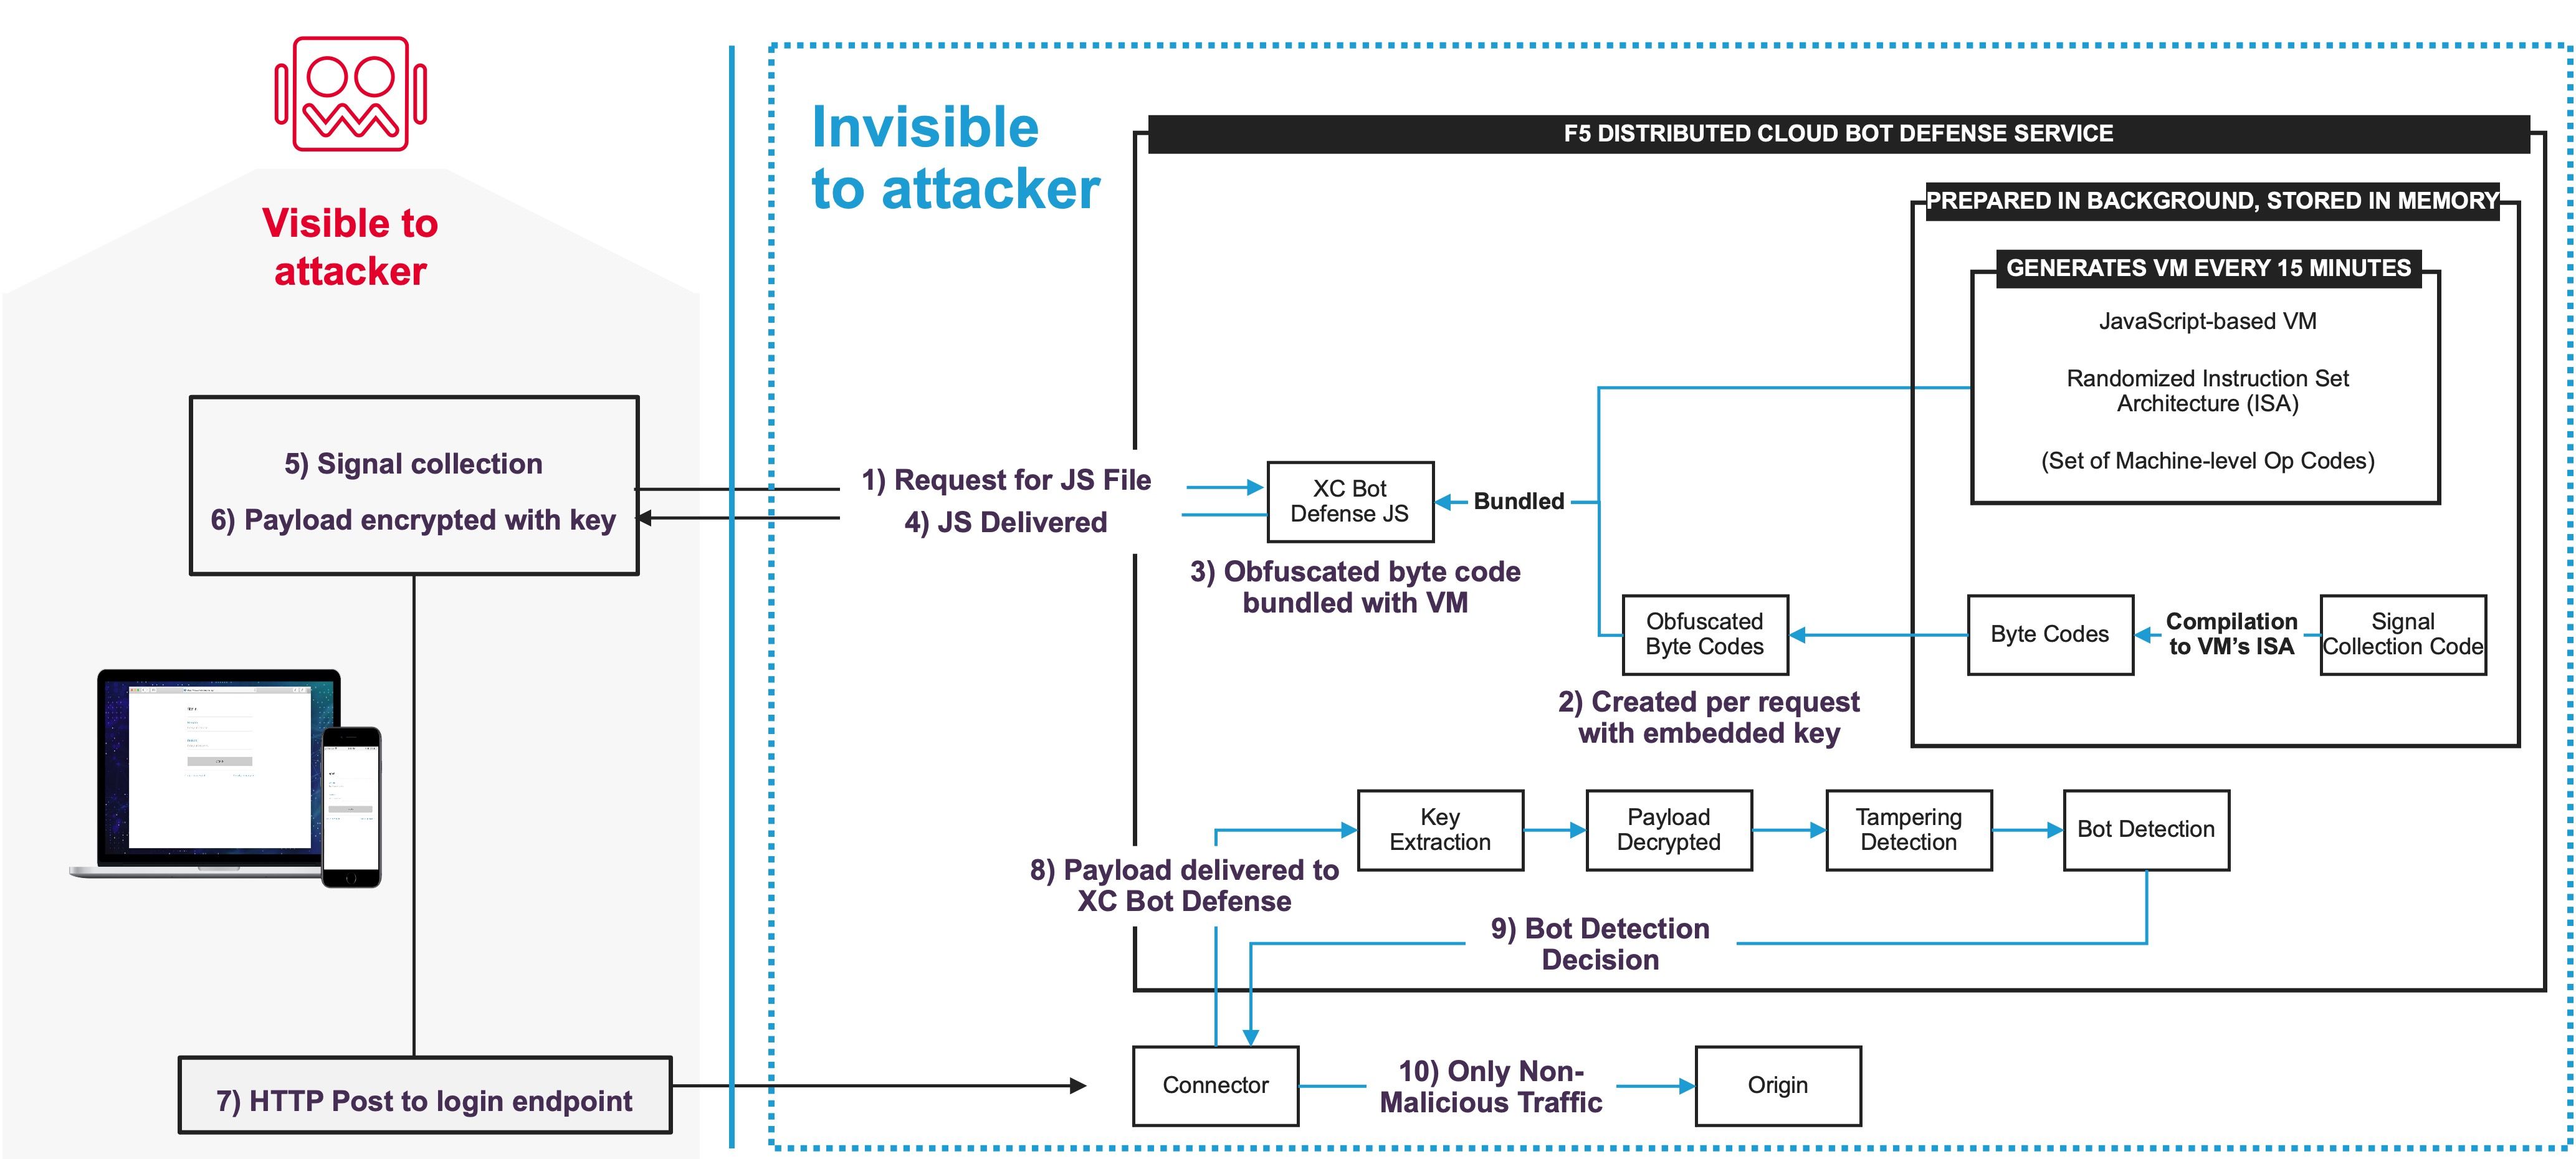
更有效的防御方式是什么?基于多种高级网络、设备、环境和行为信号进行检测,并采用持久且经过高度加密和混淆处理的遥测数据,使其基本无法伪造。F5的JavaScript采用针对每位客户的定制实现,并在机器级操作码中频繁进行字节码随机化,使逆向工程所需的计算成本高到不切实际。这项技术优势可实现准确检测,并提供能够抵御攻击者操纵的安全对策。
此外,基于AI的回溯分析以及安全运营中心(SOC)团队成员的持续监控,可以发现异常流量模式或篡改行为。
让网络犯罪无法得逞,或使其实施成本高到不具可行性,从而破坏其投资回报。
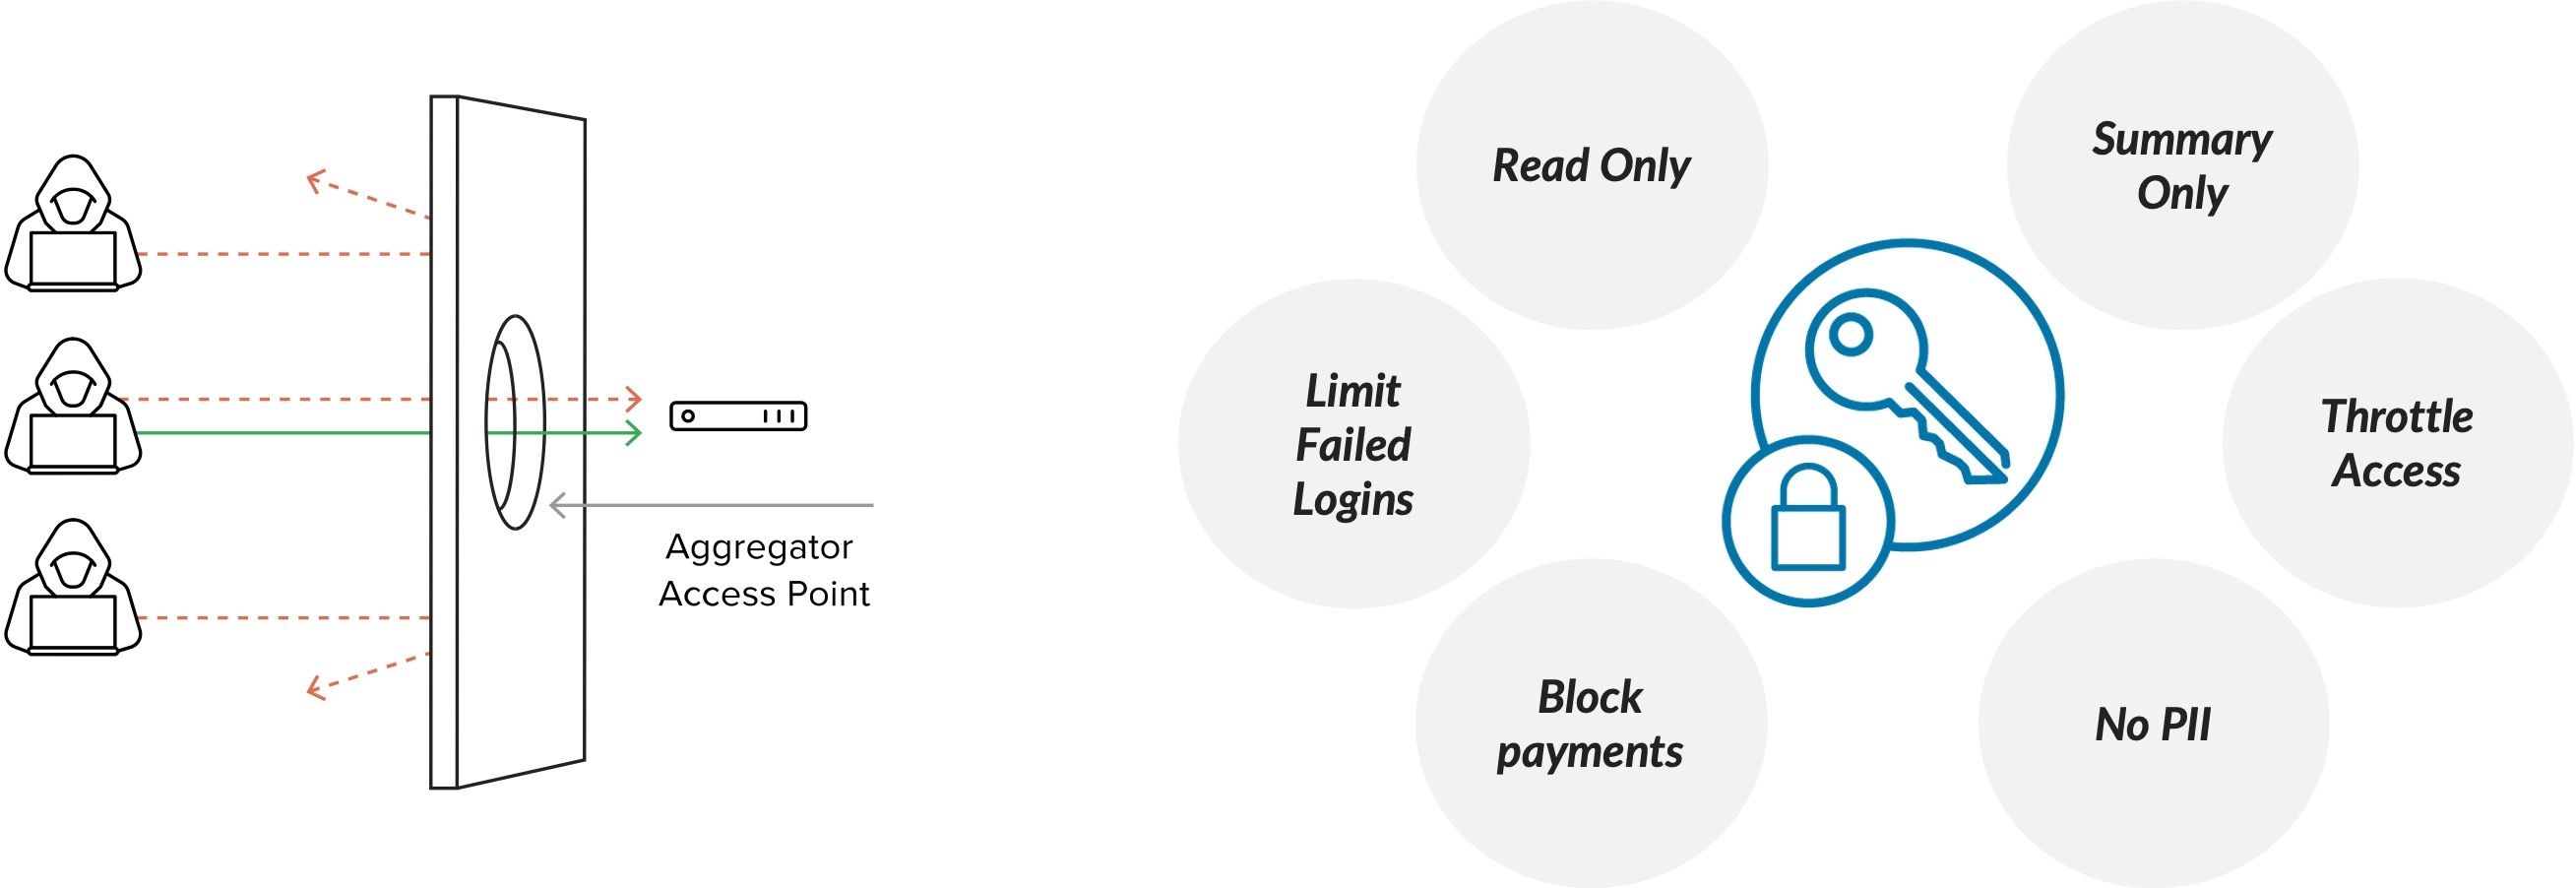
5. 该服务是否提供控制措施,以防止攻击者通过第三方API和聚合器发起攻击?
客户需要简单易用且物有所值的服务。这通常意味着需要统一查看账户或服务。但如果尚未充分了解第三方集成可能带来的意外风险,又该如何允许此类集成?您需要尽快找到答案,否则竞争对手就会抢占先机。
机器人管理需要支持第三方集成带来的业务机会,同时避免引入通过此类集成遭到入侵的风险。如何实现?可利用策略对允许的合法聚合器及相关权限进行精细控制,而不是简单地在全局范围内允许或禁止聚合器。
6. 供应商提供几个检测阶段?
网络犯罪与所有犯罪一样,归根结底取决于手段、 动机和机会。对于某些组织,尤其是金融服务机构,账户的感知价值意味着具有看似可观的投资回报率,因而会增强犯罪动机。如果动机强烈的恶意行为者技术高超,就要做好进入作战室、展开一场传统机器人攻防战的准备。
因此,必须采用多阶段检测机制,以准确、持久的遥测数据、多元化集体防御网络中经过充分训练的人工智能,以及实时和回溯分析为基础。结合AI与“碳基单元”(人类)的两阶段方法,可提供有效的保护和灵活性,支持自主或有计划地部署对策,以迷惑并最终遏制动机明确的攻击者。
7. 该服务能否适应您期望的安全态势和运营模式?
是否希望快速部署强大且可自主运行的机器人程序缓解措施,从而无需投入过多精力?可以。是否希望掌控安全态势,同时借助可信顾问扩展安全和欺诈防范团队的专业能力?可以。是否尚不确定如何推进,但希望评估不同方案,并避免受限于特定的部署或运营模式?也可以。
敏捷性与安全性相结合,可以实现相得益彰的效果。无论采用哪种方式,机器人程序缓解供应商都需要成为您的坚实后盾,随时准备在必要时加入应急响应,帮助保护您的业务免遭入侵和滥用。
8. 该服务执行哪些类型的缓解措施?
好吧,是时候承认我犯过的一个新手错误了。我曾随口用“阻止”来描述机器人缓解措施,结果被叫停,并接受了公司资深专家的指导。具体采用哪种缓解措施,要视情况而定。这就像下棋一样。
适当的措施可能是静默监控攻击者的金丝雀账户,也可能是为可信客户优化身份验证。
攻击者或许可以创建虚假账户,但随后无法登录这些账户。
有时,直接阻止疑似欺诈请求是合理的。有时,应将请求重定向到蜜罐,或返回自定义网页作为响应。
如果怀疑存在恶意意图,例如请求来自内容抓取工具或已遭入侵的聚合器,机器人管理可以转换传输中的请求,通过误导迷惑攻击者、限制对特定应用功能的访问、限制流量速率,或标记请求以便采取后续措施并将其加入监视列表。
总而言之,安全团队应能够根据流量类型、来源和目标实施精细化缓解控制,并采用动态且可调整的应对措施来应对当前攻击。
请记住,实际效果不只是理论效力。我再也不会遇到写作障碍了。
9. 供应商能否利用安全控制措施改善业务成果?
组织可以采用有效的机器人程序缓解措施来保护关键应用和API,从而改善多项业务成果。关键在于回答三个重要问题:您是真人吗?您的身份与所声称的一致吗?您的意图是什么?如果能在数字化旅程的每次交互中持续回答这三个问题,就能更好地利用安全技术改善业务成果。
例如:
- 提升转化率、留存率和忠诚度
- 提高营业收入
- 减少净亏损
- 降低复杂性
- 提高运营效率
- 减少欺诈,降低阻碍,节省精力
10. 该供应商是否经过实战检验,能够应对技术高超、动机强烈的网络犯罪分子和国家行为体?
选择合适的机器人流量缓解供应商作为合作伙伴,即可通过有效、易用且经过实战检验的安全防护来保护关键应用,无论采用何种架构、云或CDN。
任何解决方案的关键都在于,无论攻击者采取何种手段,都能保持韧性,让其投入无法获得回报。最终,攻击者会放弃并转向其他目标。
建议考虑这样的供应商:以注重有效性的结果导向型防御措施,保护全球高价值品牌免受手段复杂的网络犯罪分子侵害。
了解详情:https://www.f5.com/solutions/application-security/bot-management
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。