
过去几年,我们看到许多企业纷纷加强安全防护,以应对云和软件部署范围不断扩大的趋势。这种做法确有必要,因为F5 Labs近期的研究显示,在已报告的安全事件中,超过半数最初以应用为攻击目标。但在加紧巩固这一业务领域的同时,企业也需要保持警惕,密切关注基础设施和硬件方面的动态。
近期的Bloomberg文章并非首个有关所谓供应链攻击的说法。至少在过去5年里,互联网上一直流传着相关报道,称第三方会在供应链中截获网络设备,以篡改、监视或通过其他方式危害数据。
事实上,篡改威胁并不局限于硬件供应链。通过硬件供应链渗透流程相对直接,但这并非唯一的切入点。需要明确的是,如今系统的各个部分,从硬件、固件到操作系统和软件,都面临某种威胁。有关恶意软件和漏洞利用的报道每天都会提及操作系统和软件遭入侵的情况。持久性威胁确实曾通过BIOS(固件)Rootkit植入。过去十年间,第三方制造的子系统日益普及,这也进一步表明,供应链攻击可能影响电路板级硬件。
是的,这种情况确实可能发生。供应链攻击也确实很难被发现。而且,只要硬件仍在数据中心和云环境的应用交付中发挥作用(也就是说,在可预见的未来),组织就需要考虑这一问题,无论特定供应商依赖的是自有硬件还是其他厂商的硬件。
保障系统安全需要将硬件纳入考量
与其他类型的攻击相比,针对硬件和固件的攻击会带来独特的风险,这在一定程度上解释了各组织为何对此深感担忧。
基于硬件和固件的攻击之所以对恶意行为者具有吸引力,是因为:
- 难以检测。固件在后台运行,软件通常无法感知。现代系统甚至不建议访问BIOS固件,因为不当更改可能导致系统无法使用。
- 高持久性。恶意软件一旦驻留,就很难从受感染的平台中彻底清除。虽然重新安装操作系统相对容易,但将固件恢复到原始状态要困难得多。
- 高权限。任何在硬件或固件中执行的代码都可直接获得硬件级访问权限。拥有此级别权限的恶意软件可以监视甚至控制整个系统。
综合来看,企业掌控自有硬件具有切实优势。例如,F5会监督从设计、原型开发、加工到最终制造的每个环节,以确保系统的完整性。如果缺乏这种程度的控制,供应商对其系统底层硬件受到保护的保障能力相对有限。
保护不受自身控制的对象所面临的挑战
在此需要说明,F5并未与Super Micro或任何其他服务器主板OEM保持生产合作关系。(有关近期行业新闻的更多详情,请参阅AskF5知识库文章。)不过,这也恰好说明了企业建立一套严格流程的重要性:在开发、生产和组装的任何阶段,防止其硬件、固件和软件遭到篡改。毕竟,如果在某个环节必须依赖硬件,那么依靠具备硬件专业能力的供应商不是更合理吗?
您无疑会发现,有些供应商非常乐意把安全中的硬件问题推给“别人”处理,但这种做法往往并不周全。如果需要确保支撑基础设施的硬件值得信赖,就应选择不会在保护资产的最终责任上相互推诿的供应商。因此,本文接下来将说明F5如何帮助客户缓解这一风险,并列出一些可向供应商提出的问题,以确认其是否在负责任地限制您的风险敞口。简而言之:如果不了解基础设施硬件的设计、制造、测试和组装方式及地点,您可能有理由担忧;而在F5,这一过程始终处于我们的监督之下。
F5的应对之道:复杂环节
F5总部位于西雅图,硬件设计和开发工作在公司位于西雅图以东的斯波坎设施内开展。该团队负责监督F5硬件开发的各个环节。我们希望开发专门用于支持ADC平台BIG-IP的硬件,因此能够将对硬件安全近乎执着的关注(这是好事!)融入开发过程。
这里不妨先暂停一下,快速了解硬件的设计和开发流程。初步设计在CAD软件中完成,并由此生成电路板的矢量图。这称为Gerber文件,采用此类图像事实上的行业标准格式。随后根据该文件制造印刷电路板(PCB)。PCB只是基板,包含电路走线和引脚定义。下一步是制造印刷电路组件(PCA),即在PCB上添加实际元器件(CPU、内存、集成电路、晶体管等)。
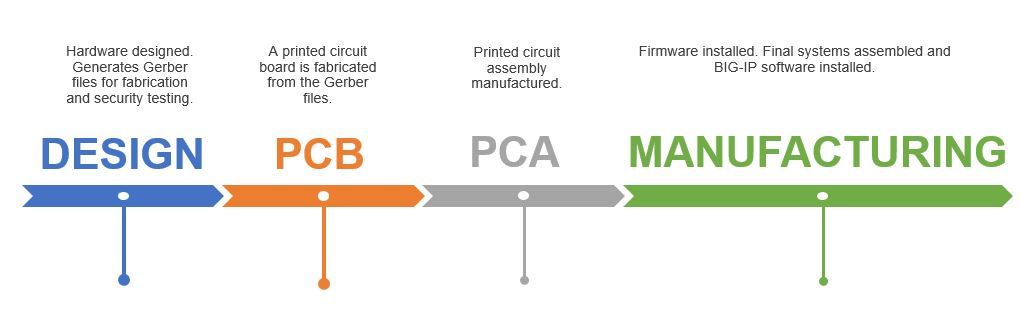
F5的流程还包括制造后测试,有助于防范第三方供应商发起的供应链攻击。我们结合使用自动光学检测(AOI)以及5DX或自动X射线检测(AXI)。这些检测旨在发现影响质量和系统完整性的各种问题,包括识别任何不属于产品设计的元件。
AOI和X射线检测均为自动化流程,首先使用Gerber文件,其中详尽描述了电路板制造完成后的准确形态。F5制造工程师从首块PCA(印刷电路组件)开始监督这些测试子系统的设置和实施,并持续加以改进。这样,我们便可对最终产品进行比对和验证,确保其符合预期。
除这些防护措施外,为了更好地防范未经授权篡改固件和软件的威胁,我们还在硬件中嵌入了两项主要功能:篡改检测和篡改防护。第一项功能通过集成可信平台模块(TPM)实现。TPM(ISO/IEC 11889)是一种专用微控制器,可使用加密技术验证系统完整性。第二项功能是对后续固件更新进行加密签名,并在安装前验证签名,F5软件更新也可采用这种方式。
还需要特别指出的是,F5的IT部门拥有我们测试子系统的所有硬件和网络,并负责控制其访问权限。
向供应商提出的问题
对于网络和安全的关键组件,信任和坦诚沟通始终不可或缺。尽管围绕Super Micro报告中的事实仍存在争议,但报告所指出的这类威胁确实存在,且具有充分的可信度。无论攻击来自供应链还是其他来源,针对潜在的硬件和固件攻击,可以考虑向供应商提出以下几个问题:
- 贵公司的系统设计是否使用第三方开发的主板?
- 您对硬件设计和开发流程中的哪些环节拥有控制权(如有)?
- 您会对硬件进行何种级别的安全测试?测试在何时进行?
- 您采用哪些防护措施来保障固件和软件更新的安全?
- 最后,在整个供应链中,您采取了哪些保护措施来防止和检测来自任何来源的篡改?
____
如需进一步了解F5如何帮助贵组织增强应用安全,请访问:https://www.f5.com/solutions/application-security
关于作者
相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。