四年前,梅根·马克尔与哈里王子结婚。与此同时,西尔斯申请破产,世人还见证了罕见的超级蓝血月。玩具反斗城也关闭了所有门店,而苹果则成为首家市值达到1万亿美元的美国上市公司。
别忘了,2018年,互联网工程任务组(IETF)还批准了TLS 1.3。
自那以后,各组织已有充足时间评估采用TLS 1.3的优势与挑战。TLS 1.3是广泛使用的加密协议之一的最新版本,可保障互联网数据安全与隐私。
为了解企业为何实施或尚未实施TLS 1.3,Enterprise Management Associates(EMA)编写了研究报告《TLS 1.3发布四周年:我们从实施和网络监控中了解到什么?》。
F5赞助的EMA研究汇集了北美技术服务、金融和医疗保健等行业的技术和业务领导者的观点。参与者阐明了企业如何确定信息安全与合规事项的优先级,以及数据安全和隐私法规如何影响安全工作的重点方向。
以下是该报告得出的三项结论:
1. 监管要求和供应商管控、数据安全改进以及远程办公推动采用
过去几年,数据安全和隐私标准一直是企业和技术领导者重点关注的问题。因此,研究参与者将改善数据安全和隐私列为实施TLS 1.3的主要驱动因素,也就不足为奇了。事实上,85%的受访者表示,数据安全是实施TLS 1.3带来的主要优势。
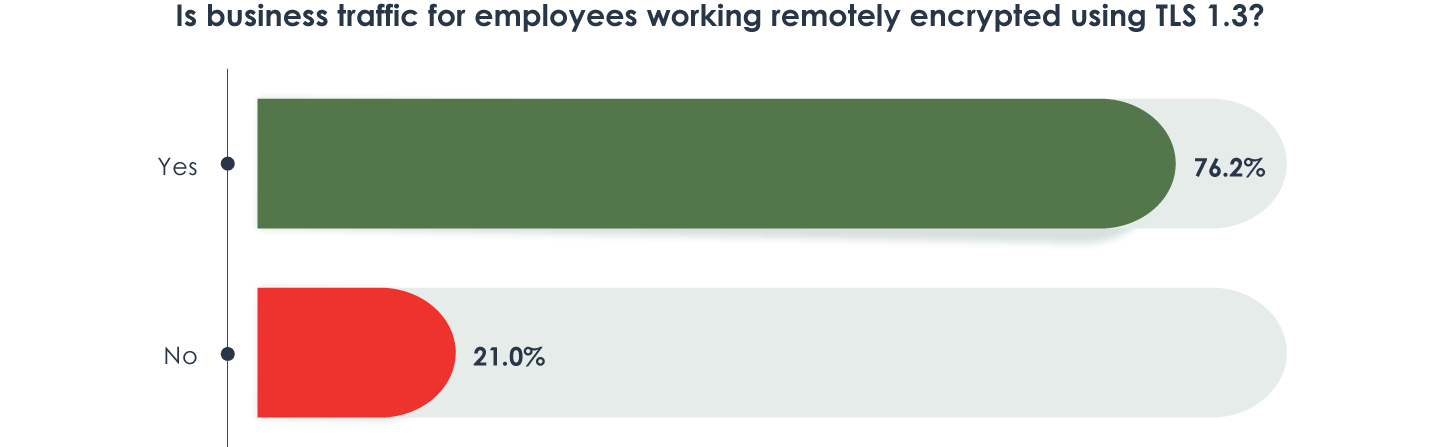
此外,随着企业适应COVID-19疫情,远程办公的加速普及和持续发展,以及安全处理敏感数据和公司知识产权的需求,也推动了TLS 1.3的采用。如图1所示,76%的受访者使用TLS 1.3处理远程员工的业务流量。
2. 可见性和监控方面的考量是主要障碍
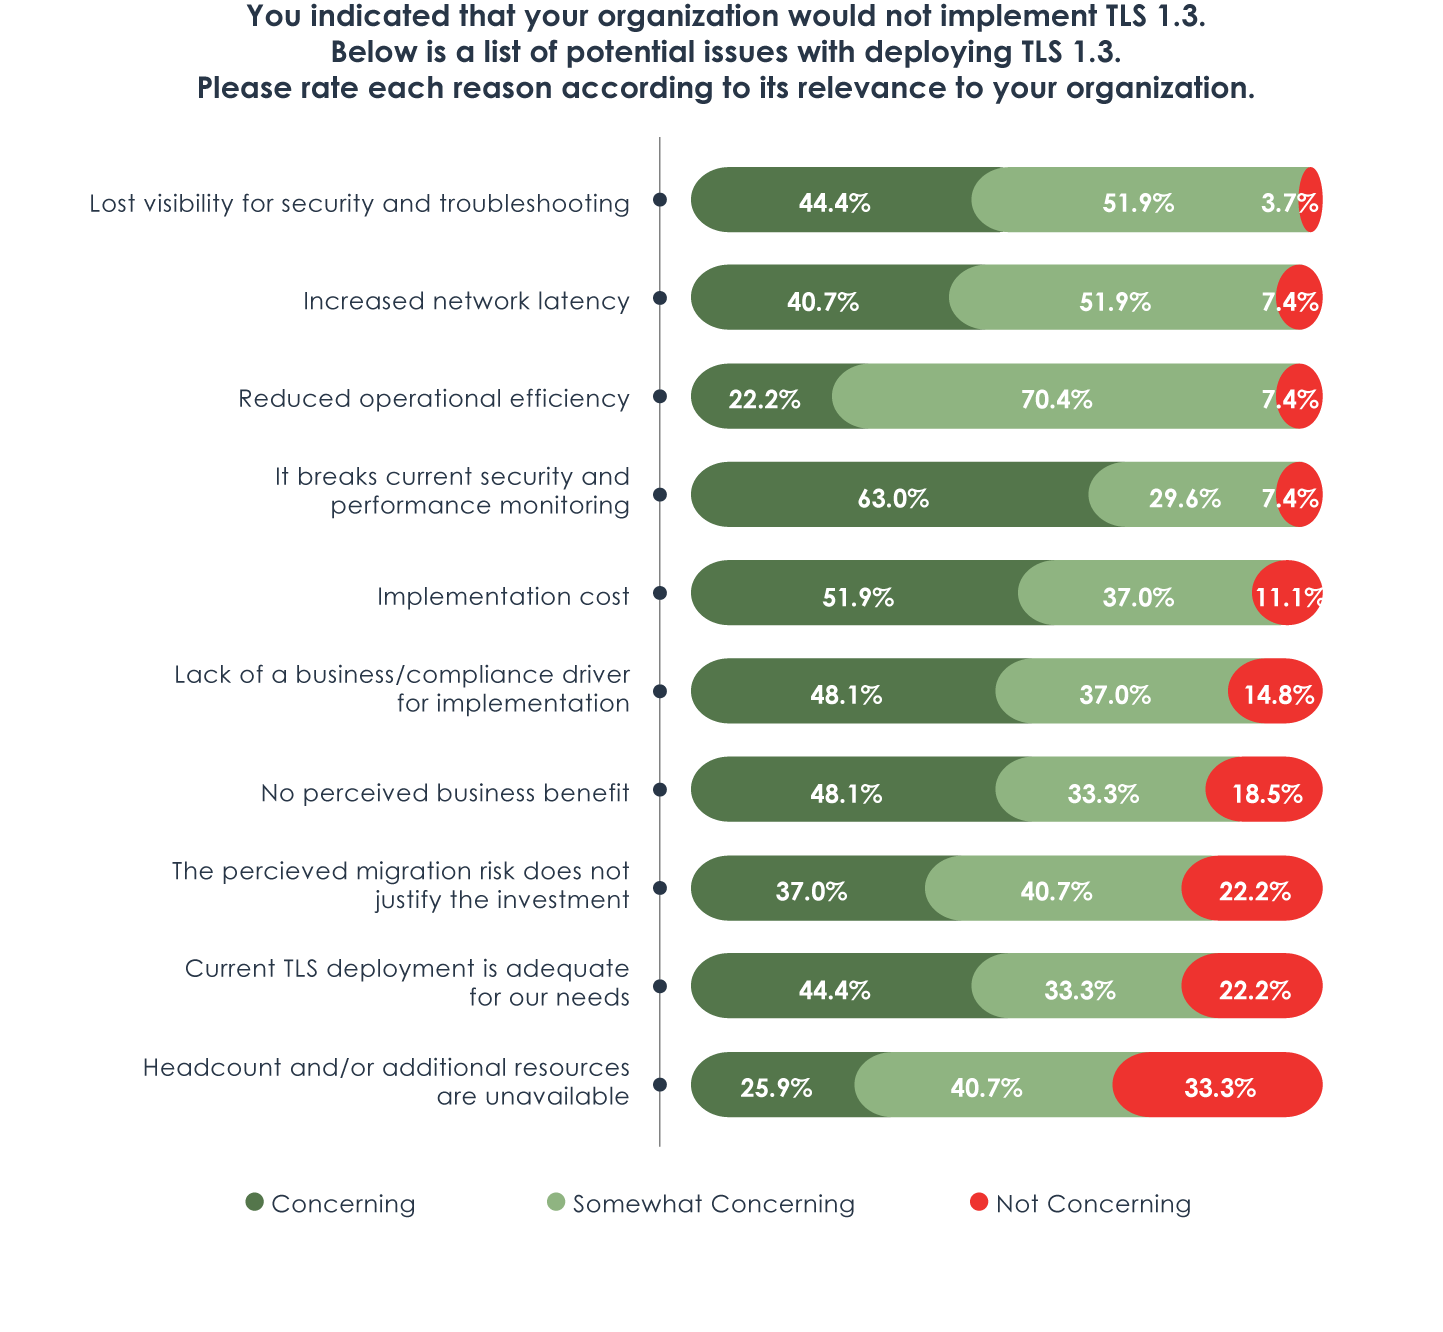
尽管有供应商控制措施以及《健康保险流通与责任法案》(HIPAA)和欧盟《通用数据保护条例》(GDPR)等法规管控,但如图2所示,由于担心TLS 1.3会影响其环境中的安全和监控计划,许多组织仍难以推进TLS 1.3。此外,这类集成颇具挑战性已是公认的事实。因此,许多组织并未立即承诺采用TLS 1.3,而是争取时间制定迁移计划,并评估比TLS 1.3更易实施、侵入性更低的临时解决方案。
可见性缺失也让96%的调查参与者对采用TLS 1.3有所顾虑。毕竟,在已实施TLS 1.3的受访者中,44%因无法查看流量而被迫回滚;超过四分之一的受访者认为,他们可能因该协议导致流量可见性不足而遭遇过安全漏洞。
3. 资源和实施成本高昂
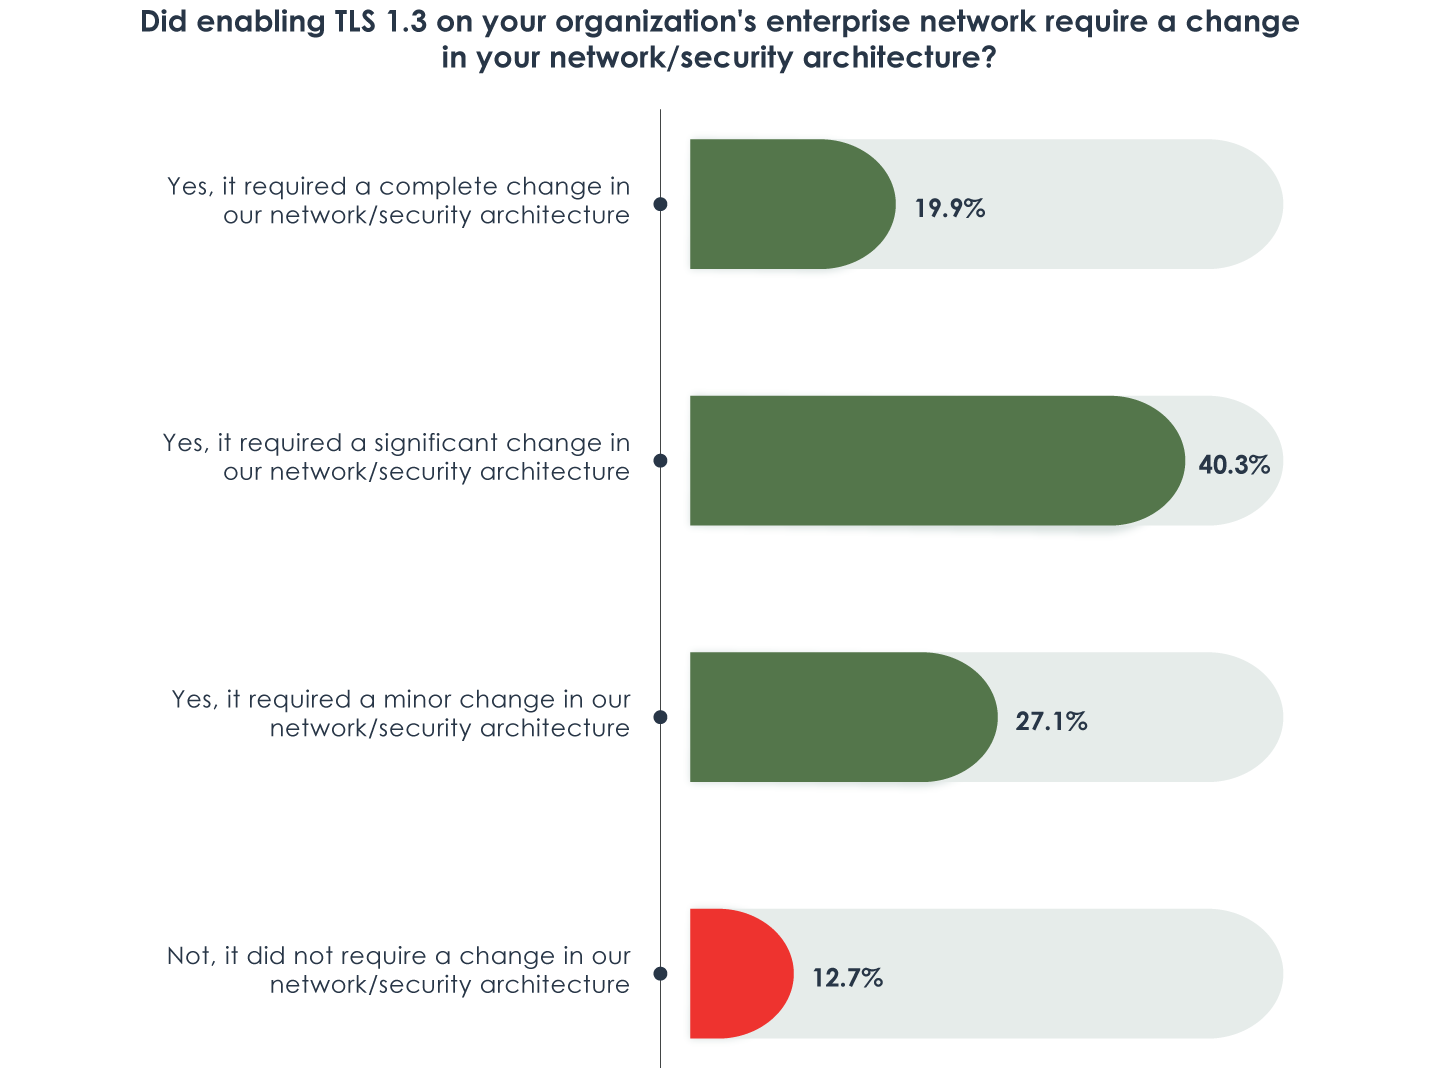
如图3所示,在受访且已实施TLS 1.3的组织中,87%需要对基础设施进行一定程度的变更,以完成集成。对许多组织而言,更新网络拓扑无疑难以接受,因为这既耗时又成本高昂。安全团队本已不堪重负,人力资源也十分有限;同时,与其他相互竞争的业务需求相比,该项目被认为几乎没有业务价值(81%)。因此,很难证明调配资源实施如此大规模的项目具有合理性。
尽管多种因素仍将持续影响TLS 1.3的采用,但有一点可以确定:TLS作为推荐的数据隐私协议,将继续得到应用。
如今,所有互联网流量中近90%已加密,而且这一比例仍在持续增长。看不见的流量可能带来危害。无论使用哪个TLS版本,网络犯罪分子都在不断利用加密流量隐藏恶意载荷。如果不检查这些流量,贵组织将面临安全风险。
进一步了解技术和业务领导者对TLS 1.3实施的看法,请参阅EMA完整报告,并了解为何SSL/TLS加密流量的可见性和编排(尤其是采用TLS 1.3加密的入站和出站流量)在当今如此重要。
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。