安全专业人员需要应对两类速度问题。第一类与性能有关,需要在快速响应请求与保护用户和企业资产免遭利用之间取得平衡。这主要是一个风险管理问题。正如我们去年在年度研究中发现的那样,事实上,相对多数的组织愿意牺牲安全性,以换取某种明确的性能提升。
但安全专业人员及其服务的企业还面临另一种速度挑战,那就是应对新兴威胁的速度。例如,针对漏洞的零日利用,以及突如其来、以网络、应用和API为目标的DDoS攻击。
其他行业研究表明,在修补漏洞时,从发现漏洞到完成修复之间存在明显的时间差,使企业面临遭受攻击的风险。我们还了解到,将应对DDoS攻击的适当策略下发到相应的系统和服务也需要时间,而在数字化业务领域,这种延迟会造成实际的经济损失。
因此,当我们询问《2023年应用策略现状》调查的受访者为何采用安全即服务(SECaaS)时,得到的答案并不令人意外。
绝大多数受访者的答案都是“速度”。
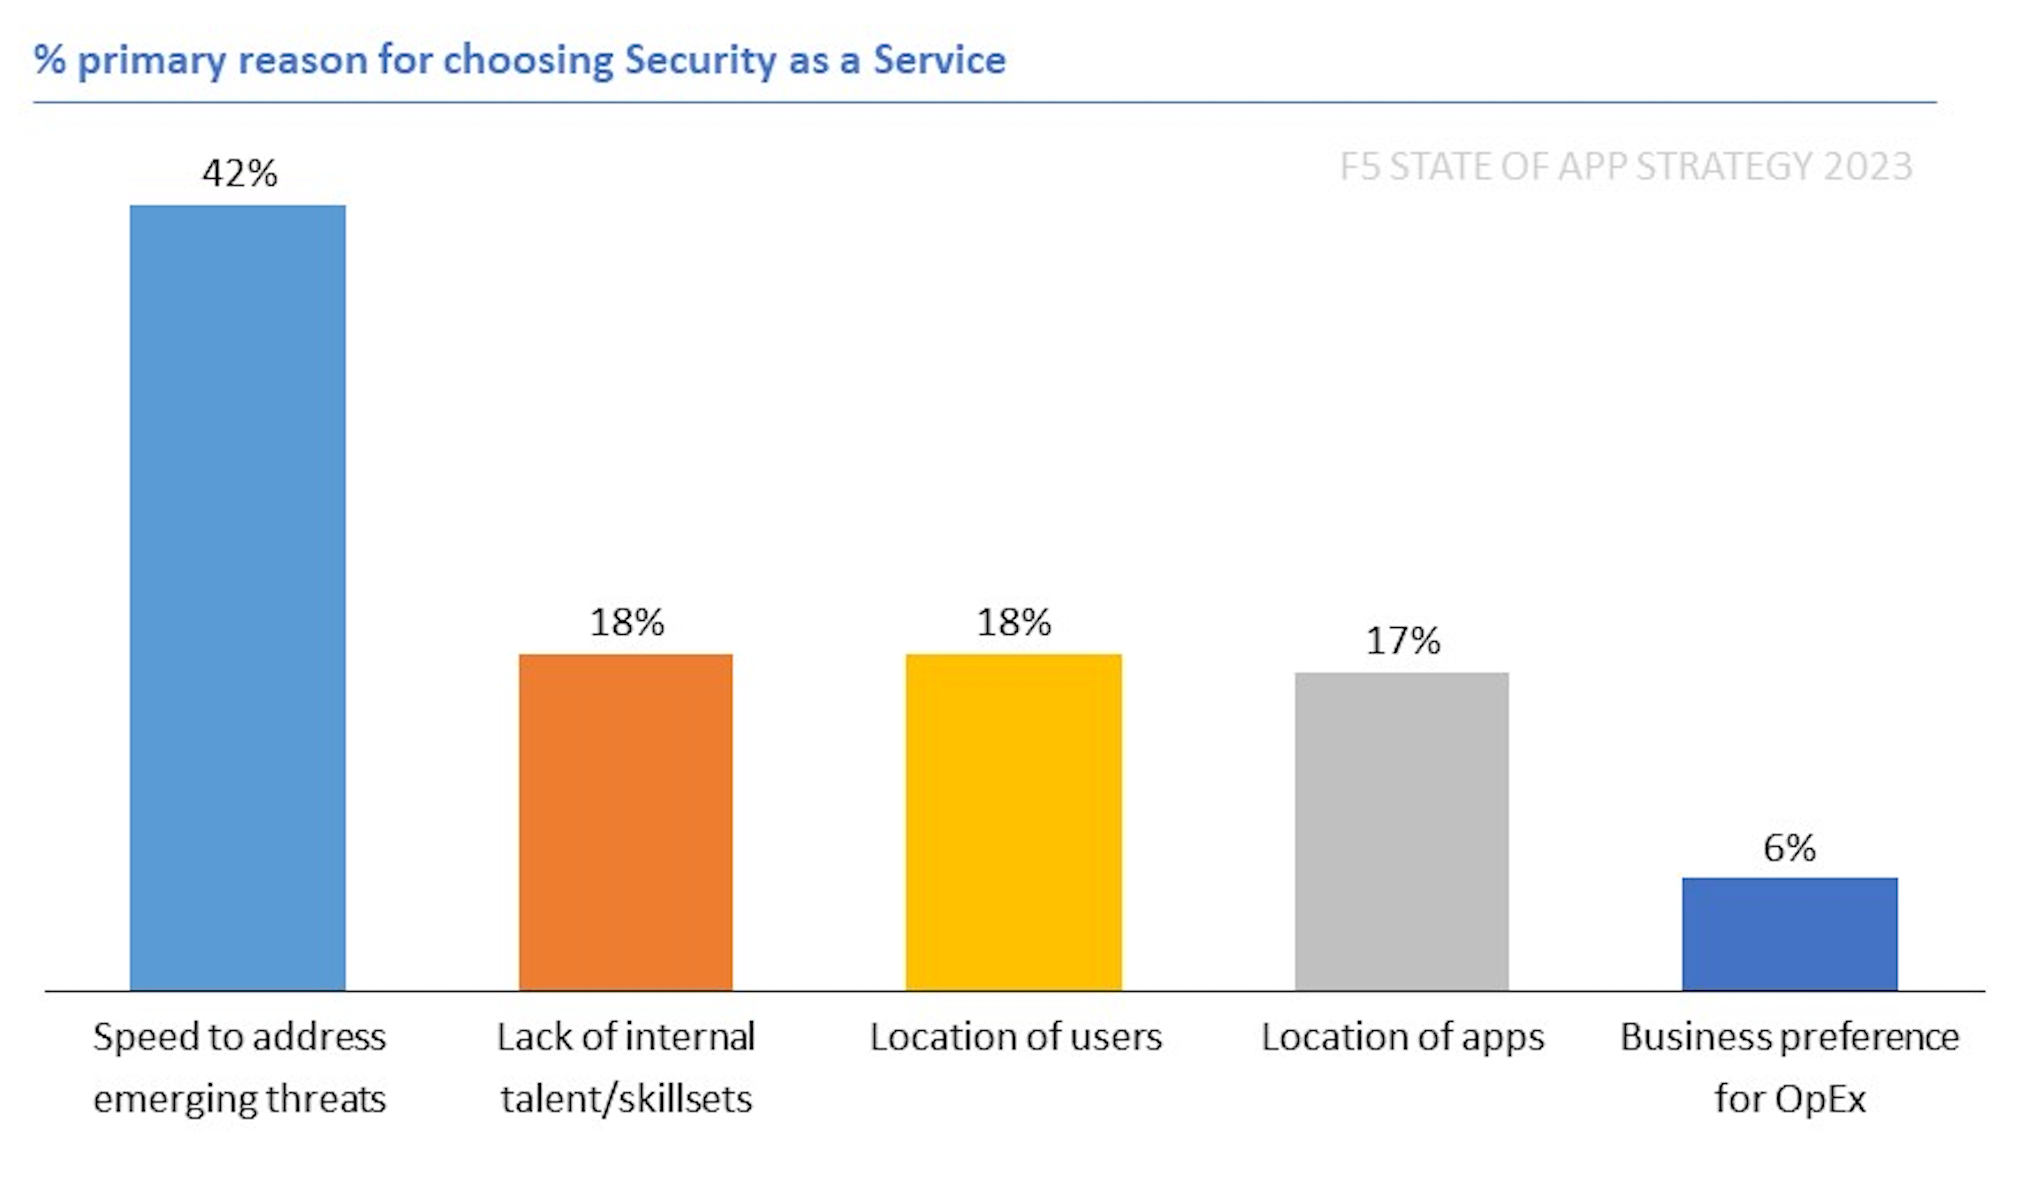
这种对速度的需求正在影响工作负载部署位置的决策。在开展这项研究的9年中,我们首次发现,安全服务的非本地部署比例(36%)略高于本地部署比例(35%)。其他任何类别的应用交付服务都远未达到这一水平。但安全服务呢?越来越多的安全服务正部署在公有云中,或以服务形式提供。
在分析受访者计划部署在边缘的工作负载类型时,我们发现,计划部署安全服务工作负载的受访者将“快速应对新兴威胁”列为采用安全即服务(SECaaS)的首要原因,这或许并不令人意外。
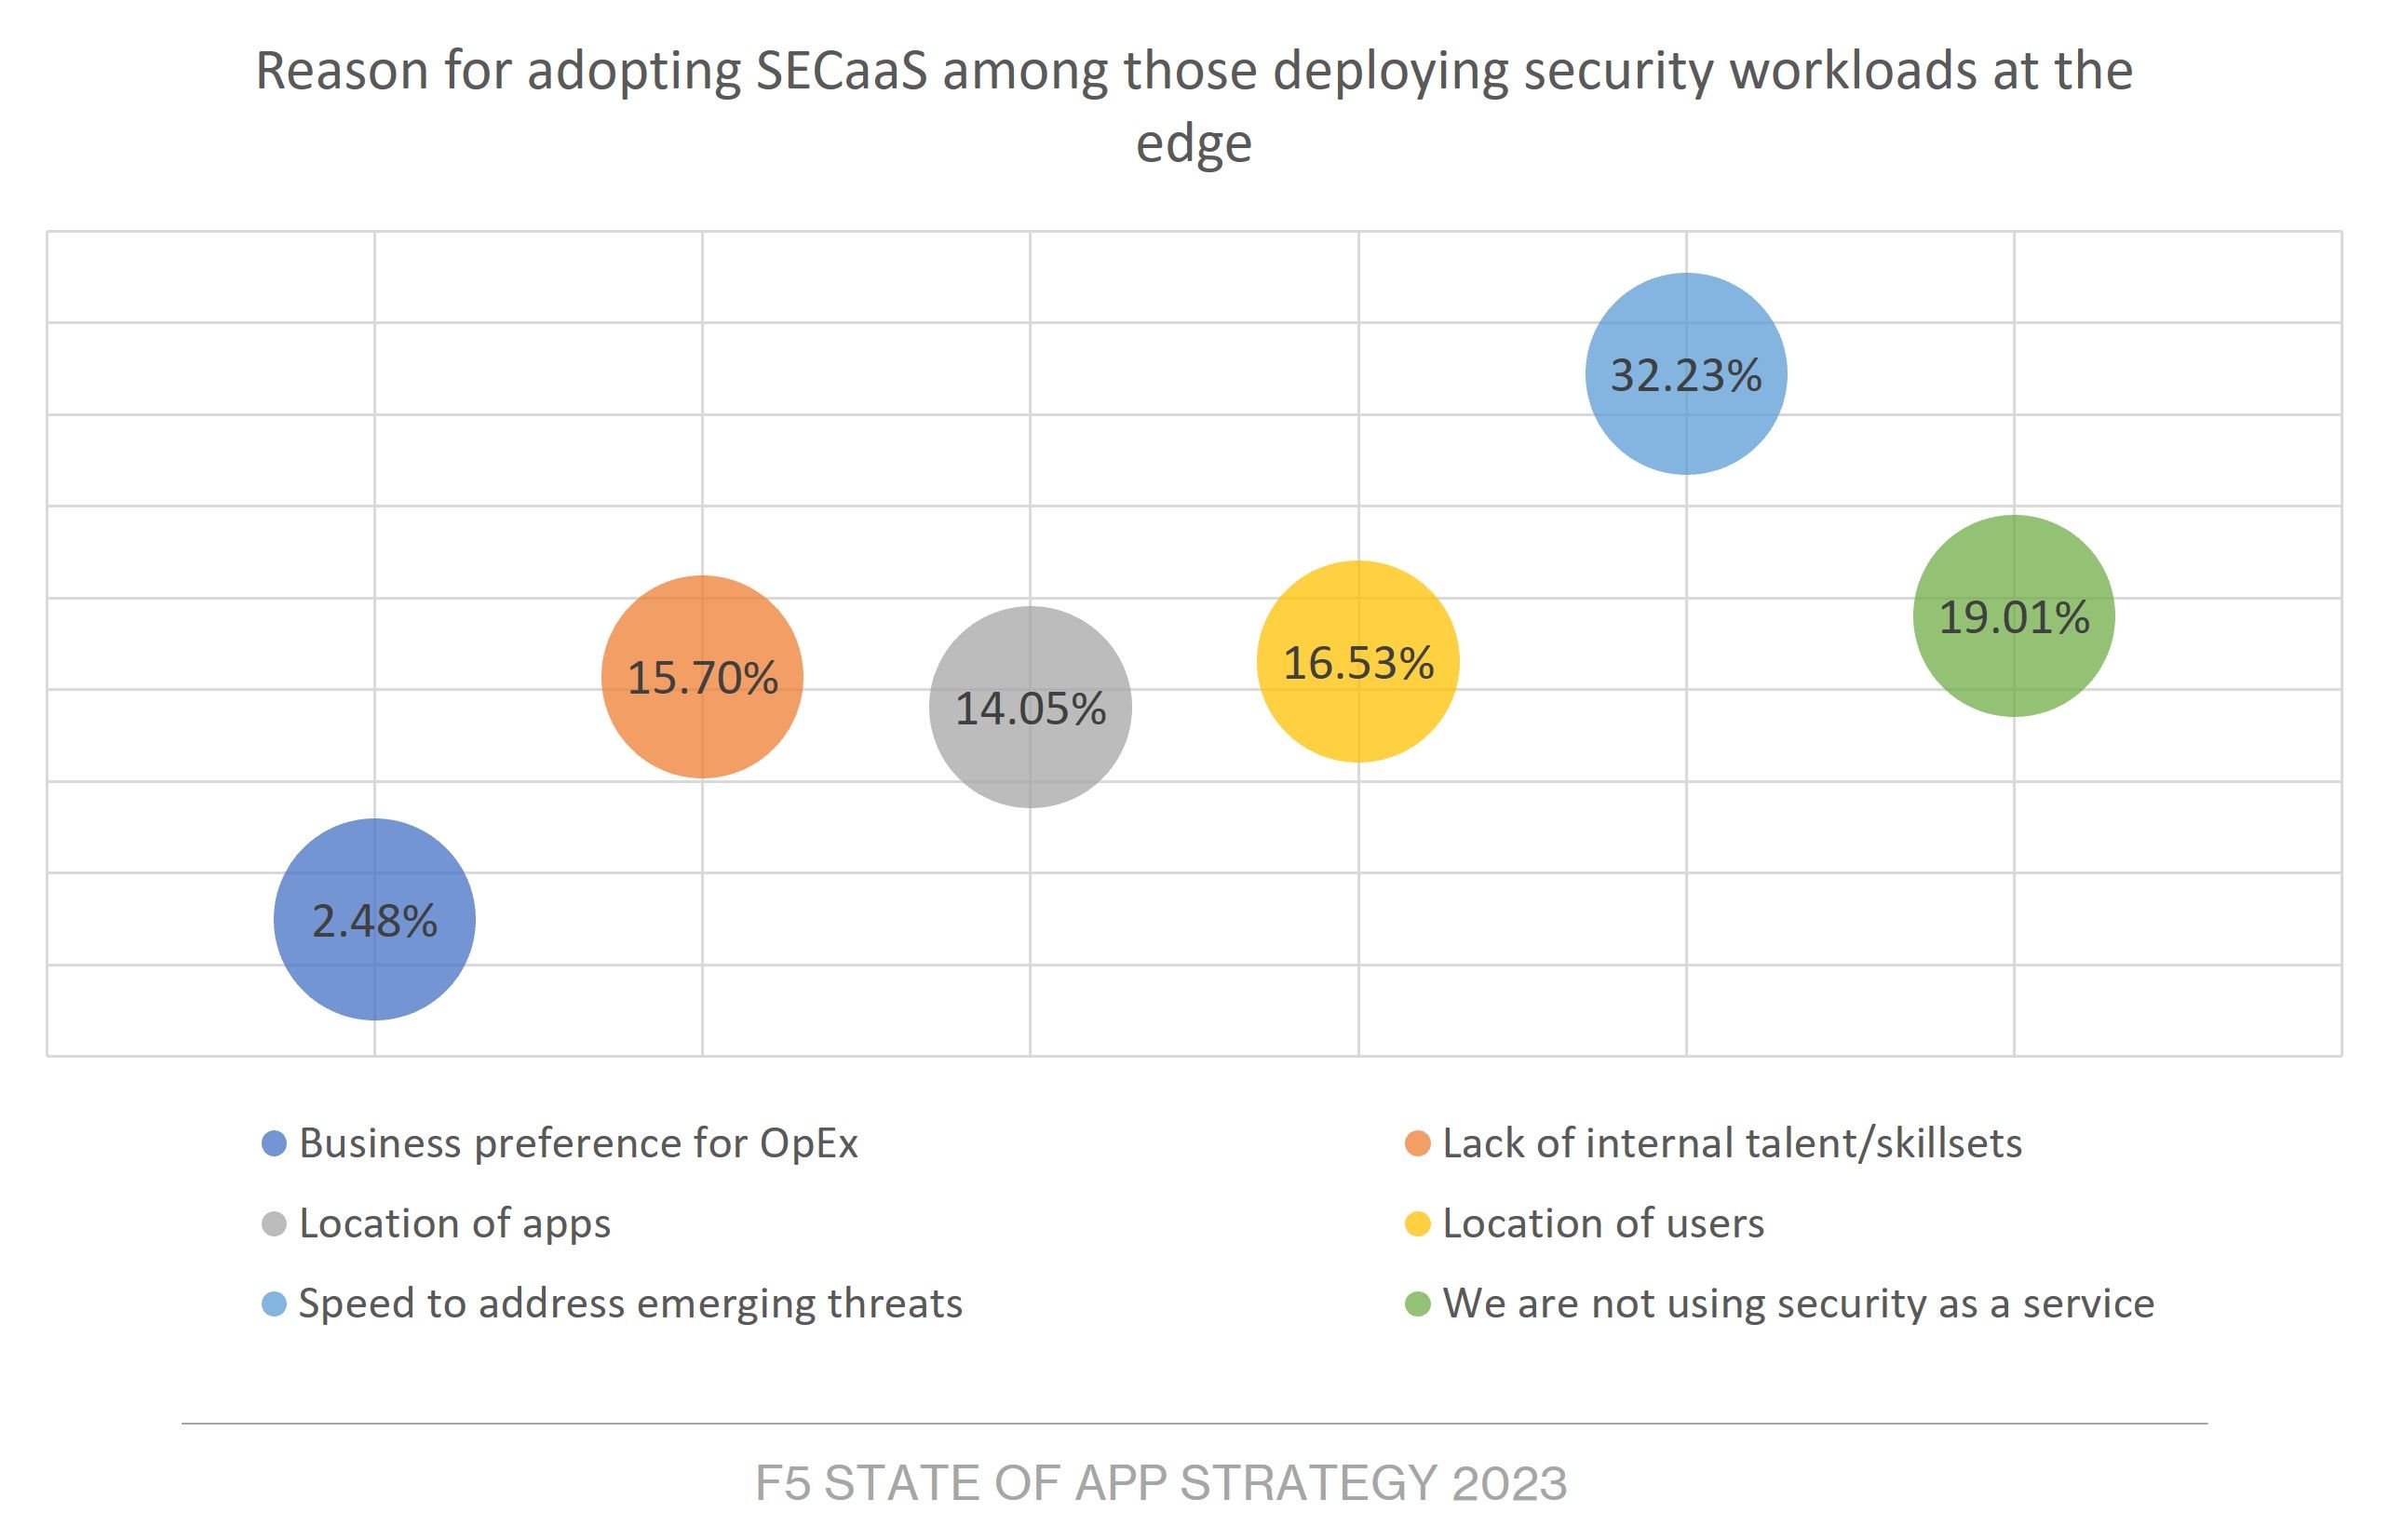
这些并不令人意外。采用SECaaS,无论是传统模式还是边缘模式,其运营优势之一在于提供商能够快速应对新出现的威胁。此外,这也有助于提升性能。将安全服务部署在更靠近用户的位置(其中也包括伪装成用户的恶意行为者),意味着可以更早地检测并消除威胁,防止其压垮目标应用、API和服务。
读者都知道,运维公理第二条指出:“负载越高,性能越低。”因此,如果用户与应用或API之间关键路径上的任何服务或系统突然遭到攻击并不堪重负,其负载就会在应对攻击的过程中增加。负载越高……性能越低。
通过将检测和化解攻击的职责转移到边缘,企业可同时获得两方面的“速度”优势:缩短对新出现攻击的响应时间,并提升应用和API的实时性能。
当然,并非所有安全功能都适合采用“即服务”模式或部署在边缘。但对于DDoS和WAAP等防护措施,采用“即服务”模式和部署在边缘确实是不错的选择,有助于同时优化运营速度和运行时速度。因此,越来越有必要在数字服务设计中从设计阶段就同时考虑应用交付和安全性。
组织实现这一目标的方法之一,是采用平台化的安全方法。这里就不提前透露我们在这一主题上的研究发现了,您可以在我们的《2023 年应用策略现状报告》中了解详情。
请注意安全。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。