如果查看贵组织的入站网络流量中有多少来自机器人和其他自动化攻击,结果很可能会令您震惊。不,换个说法:不是“如果”查看,而是“当”您查看时。因为对于Fastly用户,只需开启开关,即可使用Shape先进的日志分析功能。该功能对生产流量没有任何影响,因此不会带来负面后果,只会直接收集信息。
只需轻松启用,即可使用Shape的日志分析服务。这项独特服务目前仅在Fastly上提供,也是Shape区别于其他安全产品及声称与Fastly集成的供应商的一项重要能力。借助这项服务,任何Fastly用户(没错,即使不是Shape的现有客户)都无需投入大量精力,即可深入了解自身面临的问题。
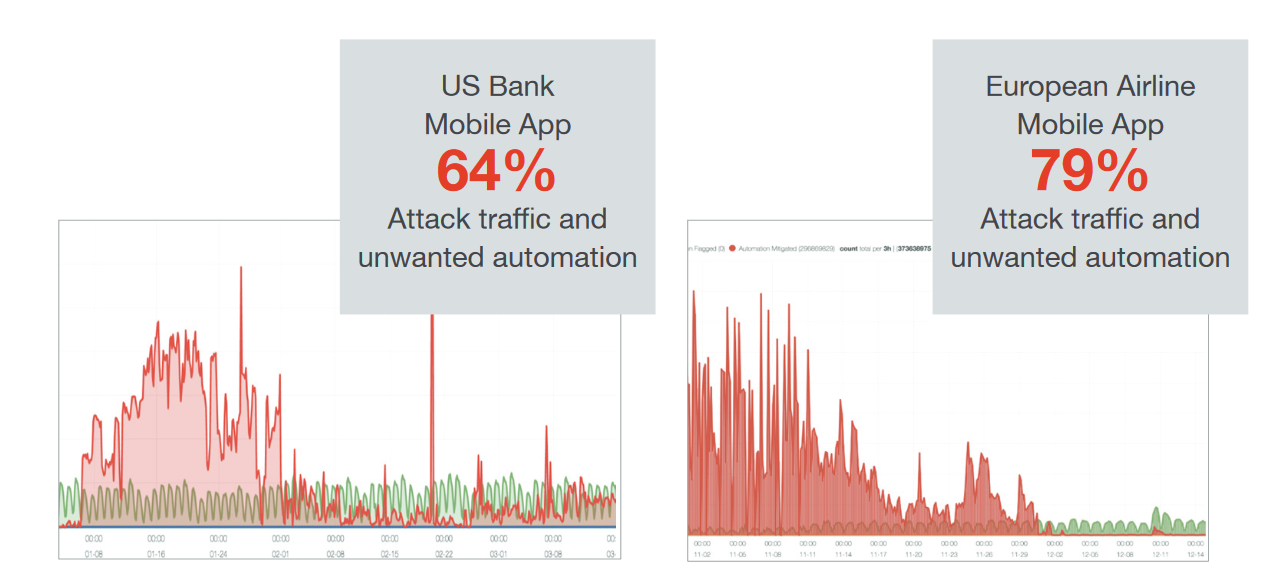
请放心,这绝不是什么故意制造恐慌、诱使您购买昂贵服务的花招,否则您甚至不会意识到自己可能需要这些服务。事实恰恰相反。对Fastly日志进行Shape分析,乍看之下可能有些吓人,但您很快就会发现,识别敌人是消灭敌人的第一步。现在,您已经锁定了他们。真正该害怕的是机器人程序运营者。
众所周知,与分析不同,缓解措施会对生产流量产生一定影响。Shape会尽可能降低这种影响,但在CDN中集成任何企业级防御解决方案,都需要按照预先规定的方式过滤生产流量,以保护正遭受攻击的重要API。这项工作任务繁重,需要贵组织内多个工程和测试团队参与并密切协作。
不过,完成Fastly日志分析后,您基本上就能掌握恶意流量的集中位置及其趋势。日志分析是了解Shape功能的第一步,简单易行,同时也在指导整体缓解工作和加强防御方面发挥着不可或缺的作用。
Shape的方法不仅能高效阻止或消除恶意流量,还可显著节省成本。具体效果取决于遭受攻击的严重程度(经常会发现远超50%的传入流量来自攻击媒介),Shape用户通常能立即看到投资回报。
通常,一旦Shape使特定攻击无法实施,欺诈行为就会停止。有时,导致系统持续崩溃和运行缓慢的根本原因也会被消除。如果您曾安排团队追踪攻击IP、在WAF中创建拒绝列表,并不断处理内部工具无法解决的问题(即众所周知的“打地鼠”困境),不妨想象一下,当Shape彻底消除威胁后,预算和工作效率会发生怎样的变化。
部署Shape解决方案可带来明确而显著的综合效益:快速减少欺诈和滥用行为,进而避免收入损失和声誉受损;消除不必要的流量和大量虚假登录尝试,则可提升应用性能和正常运行时间,加快后端处理,并大幅降低带宽成本。
只需极少配置,且不影响生产流量,即可轻松完成集成,这样的机会并不常有。现在就按下这个“轻松集成”按钮吧。
其他资源
- 如何在Fastly中设置Shape日志分析:DevCentral文章
- 使用Shape Security和Fastly CDN区分欺诈者与合法用户:DevCentral白板课程视频
- 使用Shape Security和Fastly CDN区分欺诈者与合法用户:用例文档
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。