智能体AI即使以最小权限访问运行,仍可能违反安全策略。
挑战
安全上下文定义了谁可以对给定的一组数据执行哪些操作。在企业系统中创建、更改或删除数据的权限,由分配给特定角色的业务要求决定。在由人员承担特定角色的企业中,人员使用软件时,软件必须具备安全上下文才能运行。该安全上下文通过账户实现。软件通常以用户账户或服务账户的身份运行。创建服务账户的目的是让软件能够独立于任何特定用户的安全上下文,获得处理企业数据的权限。
根据用户角色为其分配访问各种企业资源所需的最低权限相对简单。但服务虽然仍会受到限制,通常会配置较高权限,以便执行整个流程所需的全部操作。例如,用户可能仅对系统中与其获分配的客户账户对应的一组记录拥有写入权限,而对其他所有客户账户仅拥有读取权限。相比之下,服务账户需要对所有账户拥有写入权限。
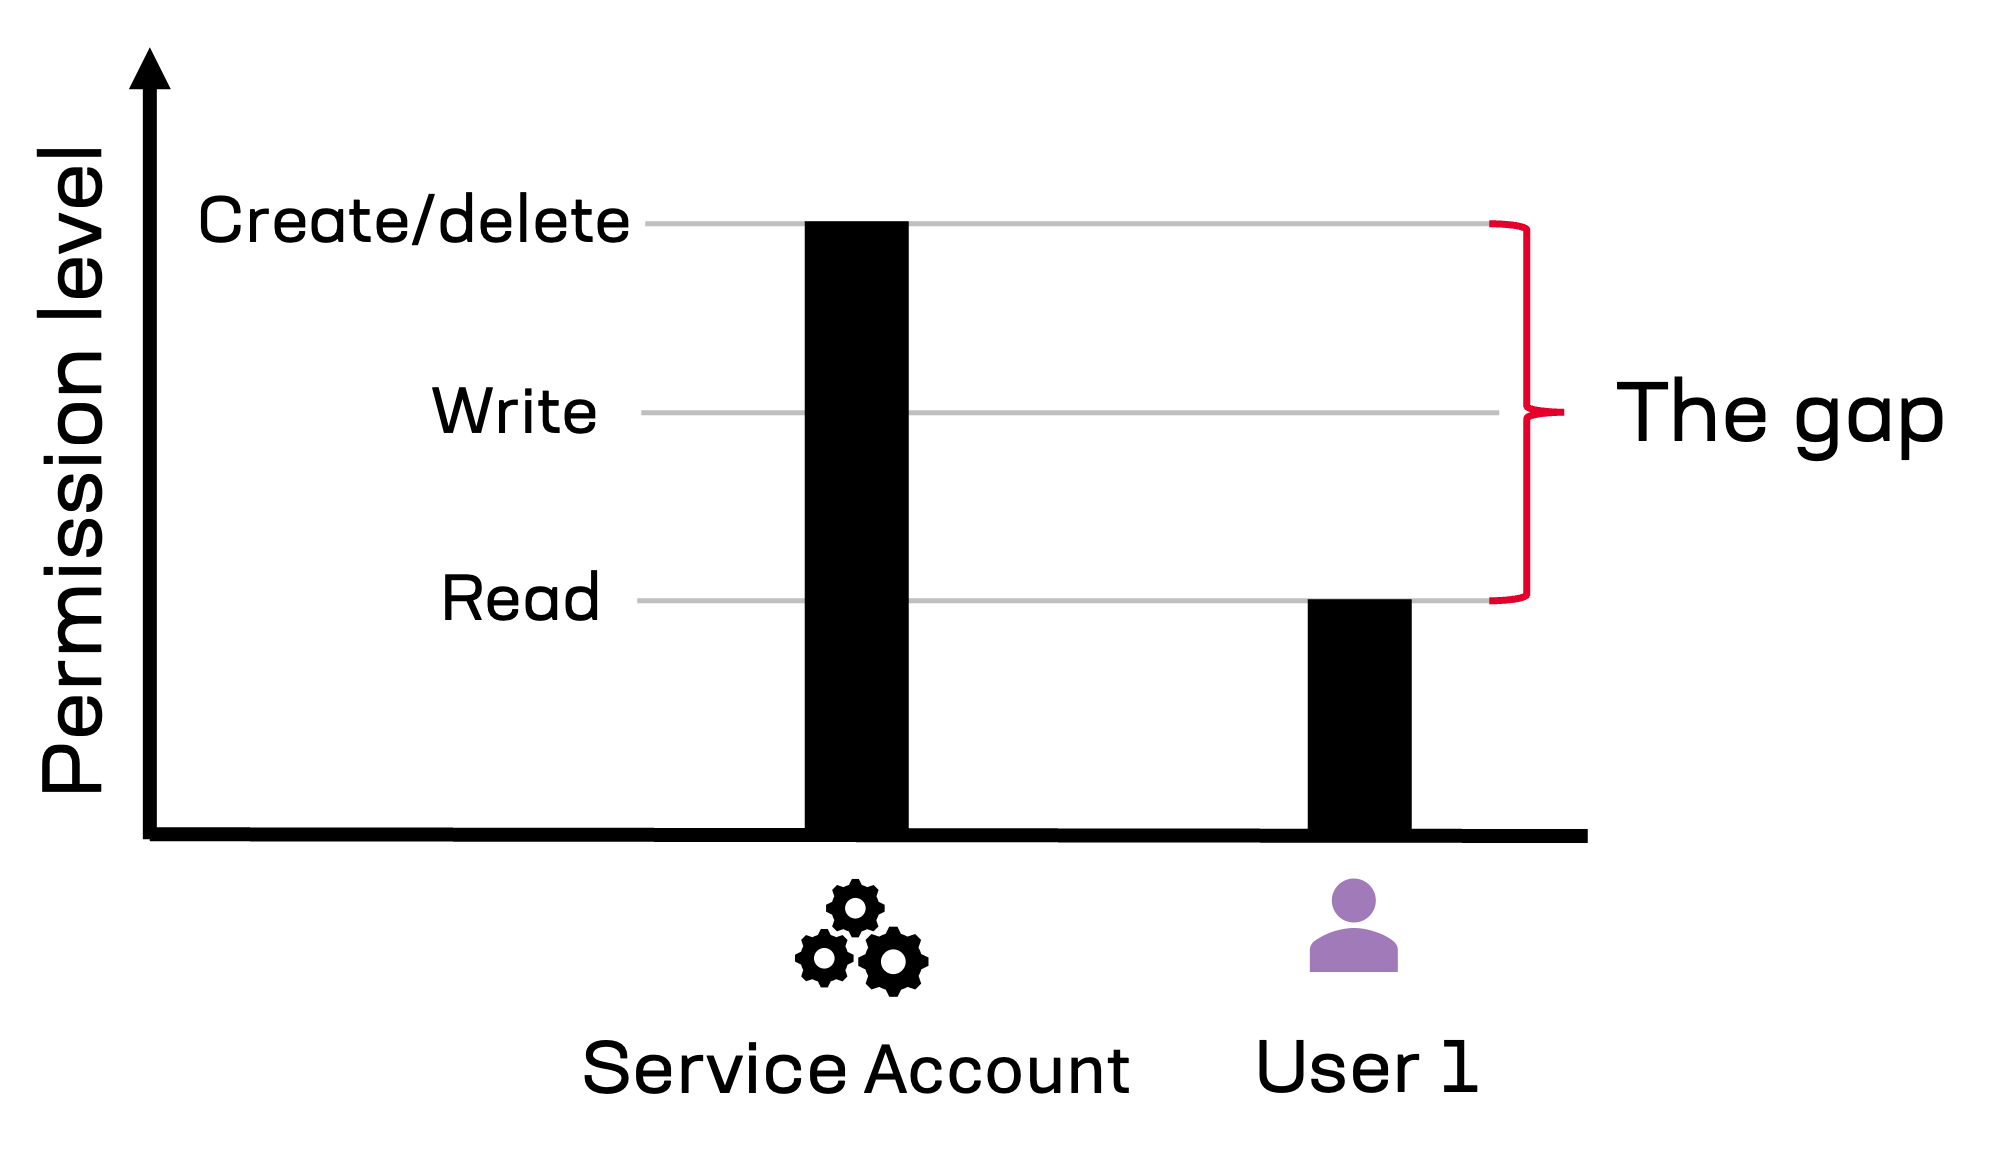
流程自动化中的权限缺口。
使用智能体AI时,用户活动会与企业业务流程活动交织在一起。企业业务流程旨在统一交付结果(即面向所有客户、所有员工和所有实例)。服务账号通常需要比大多数个人用户更高的权限才能运行,但负责启动、监控和监督企业流程的却是个人用户或用户团队。
例如,某组织使用智能体AI助手来支持新员工入职。每位新员工都有特定的岗位,并因岗位职责需要获得相应级别的企业系统访问权限。智能体AI助手在负责入职工作的HR人员的上下文中运行。那么,如果AI智能体需要配置一个新用户账户,而该账户的权限高于一名或多名HR团队成员的权限,会发生什么?
如果代理的权限是根据需要运行的流程设置,而不是根据代理使用者是否获得个人授权来设置,则可能发生安全违规,因为用户控制的软件会提供对其无权访问的数据的访问权限。另一方面,如果操作因权限不足而被阻止,用户将无法完成任务。
可以通过设置流程分支来解决这种情况。将子任务分配给有权授予所需级别权限的人员,获得批准后,流程即可进入下一步。这种按安全上下文划分操作的方法也应应用于智能体解决方案。
映射表层安全上下文切换
采用智能体AI可能会增加以下情况发生的可能性:在用户上下文中用于启动进程的软件切换到使用服务账户运行的智能体上下文后,最终获得提升的权限。在这种情况下,智能体系统必须以适当方式运行,确保提升的权限和数据访问不违反安全策略。
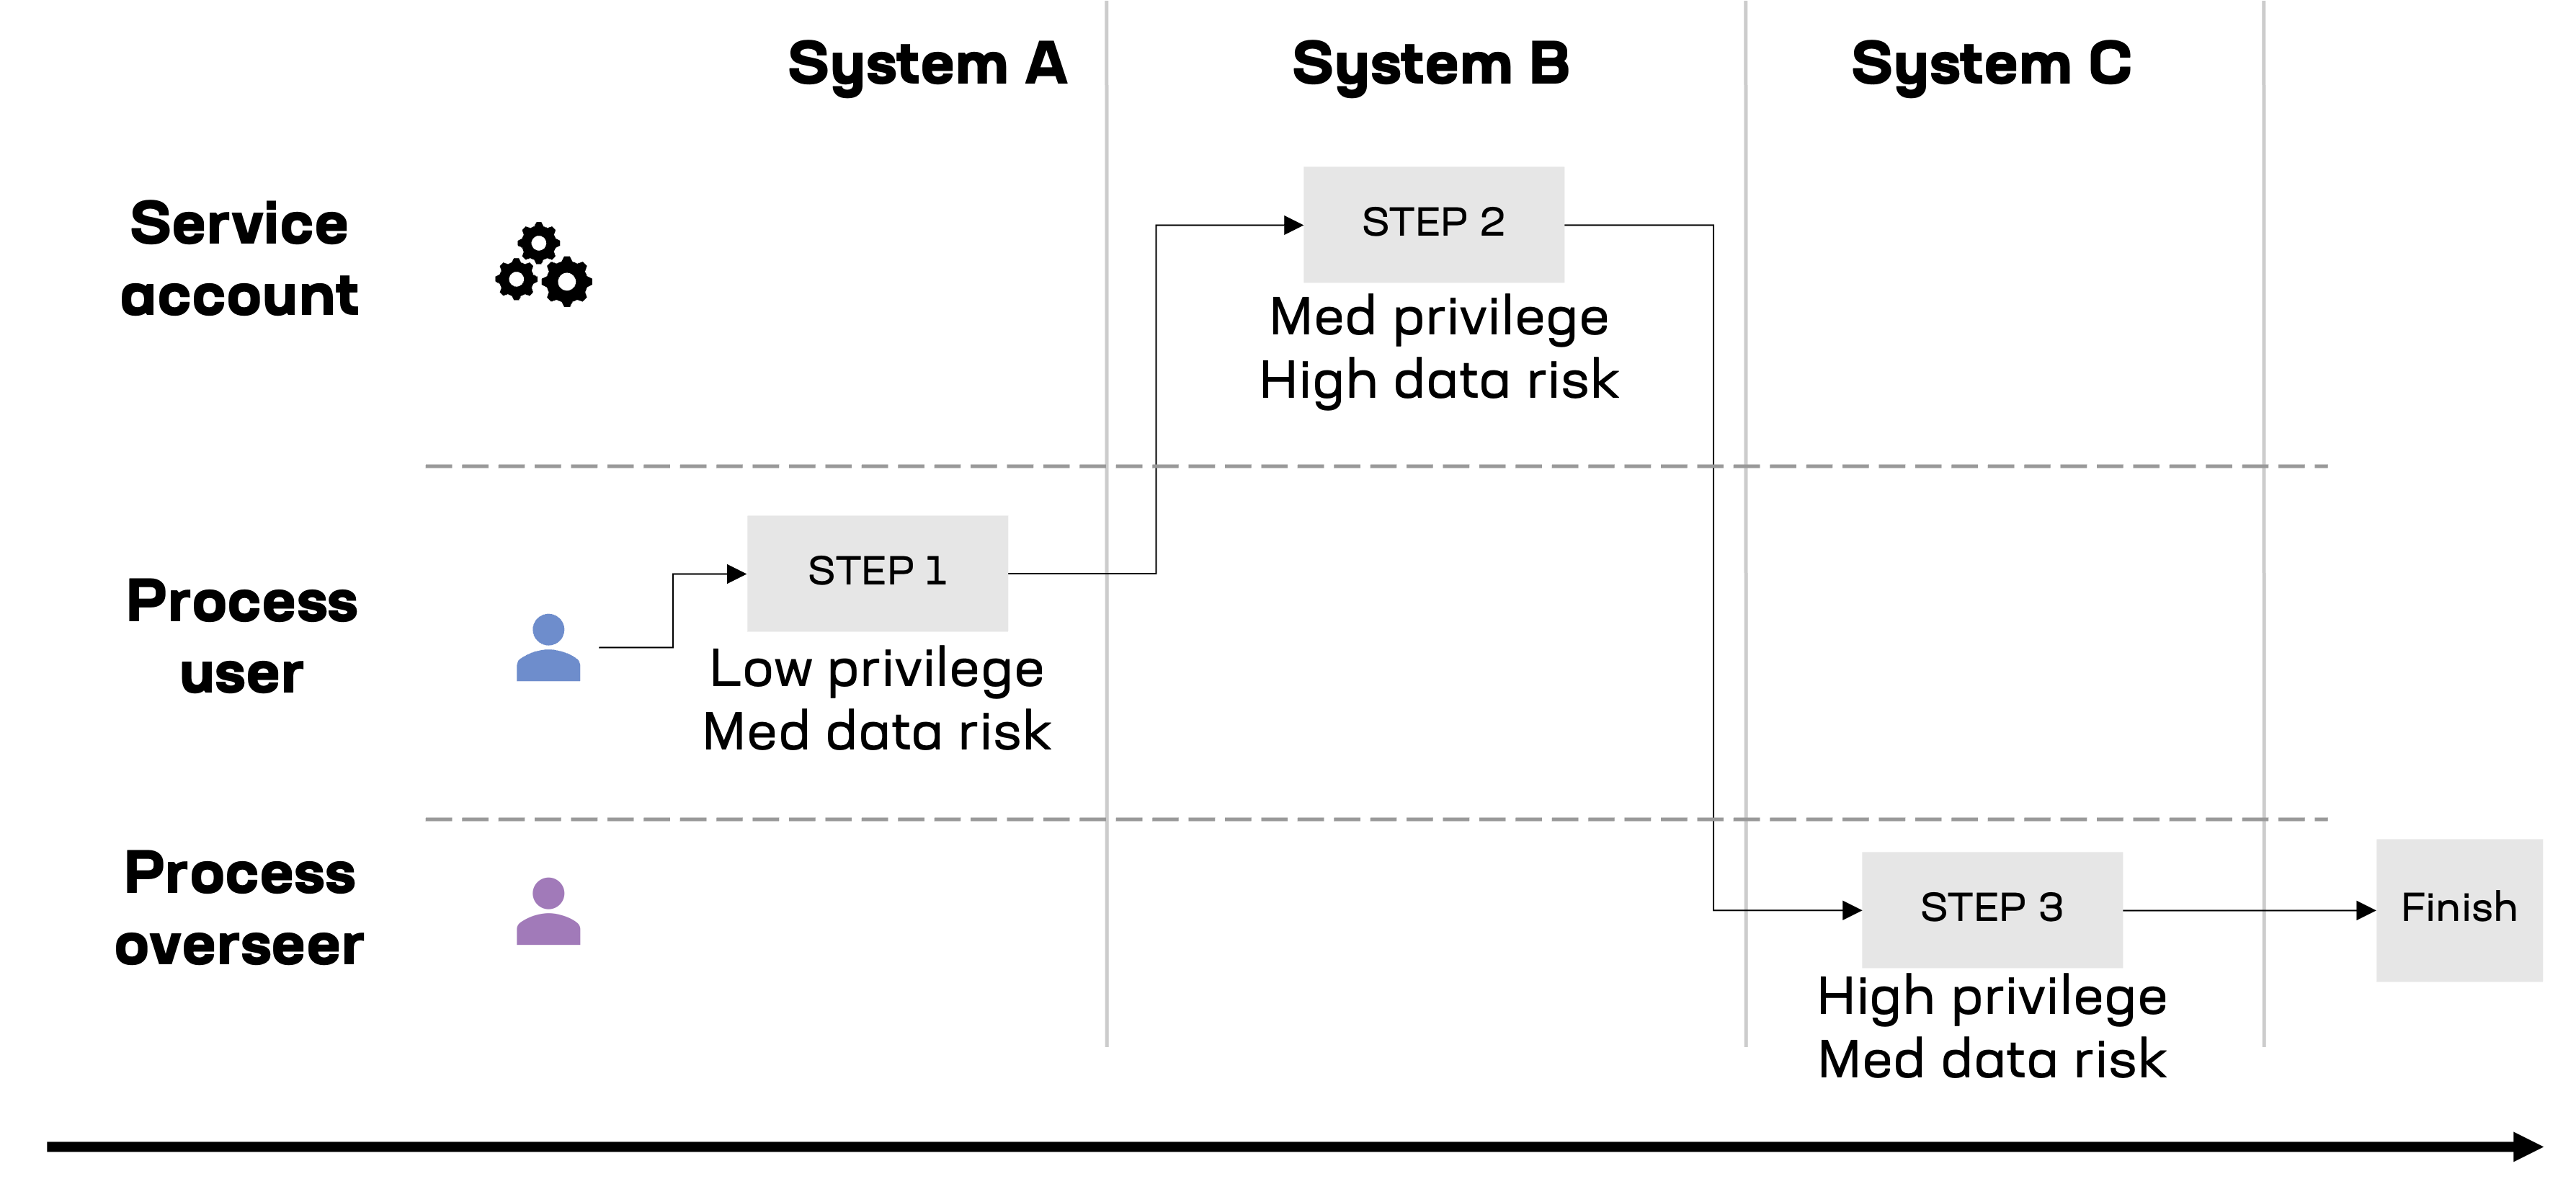
流程图展示了工作流各步骤中的安全上下文切换,并在数据访问点标示权限和敏感度的变化。
正视差距,继续前行
要设计具备适当安全上下文的AI智能体,首先需要回答一个问题:要自动化的流程,是作为个人助理部署给一名或多名用户,还是代表企业大规模运行的通用业务流程?
如果是个人助理,应在流程图中重点验证所有操作和数据访问要求是否符合适用于目标用户的现有企业安全策略。如果发现任何例外情况,应将需要提升权限的操作分离出来,并确认访问权限和操作已根据所需的不同权限级别正确映射到相应人员。
如果该流程在整个企业中通用,请检查服务账户设计,确定最高权限访问是否会造成类似上述第一个示例中的安全缺口,并再次确认敏感数据不会暴露给不具备必要权限的用户。
组织在设计个人代理和企业代理时,应考虑安全上下文。将需要提升权限的任务分离,并注意操作将由用户还是服务账户执行,有助于降低意外出现安全漏洞的风险。
如需进一步了解自动化与安全之间的矛盾,请阅读:缓解数据安全与自动化之间的矛盾 | F5
关于作者

相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。