
如今,多云网络是一个涵盖范围广泛且常常令人困惑的统称。它可以涵盖多种技术,从SD-WAN解决方案,到NGFW、SASE等高级网络安全框架以及服务网络。实现多云网络的网络技术和方法多种多样,因此很难准确界定多云网络究竟是什么,以及现代企业是否需要这类解决方案。
今天,我们将深入了解F5 Distributed Cloud Services的多云网络功能,并重点介绍我们针对云、混合和本地部署场景的多云网络方法所具备的10大亮点。
对多云网络日益增长的需求
简而言之,多云网络是连接各个应用或服务的基础架构。网络的目标是帮助组织向最终用户交付应用,无论这些应用部署在数据中心还是公有云中。
根据《F5 应用策略现状报告》,客户采用混合多云策略部署应用的主要原因之一是保障业务连续性,即在单一云提供商发生灾难性故障时,确保服务能够继续运行。另一个关键原因是让大型公有云提供商相互竞争,以争取客户的业务。这样,客户便可灵活选择既能满足技术需求、成本又较低的方案。
但需要注意的是:多云战略会给构建跨不同基础设施环境的安全、高性能网络架构带来重大挑战。这些挑战不仅包括连接服务,还包括确保安全性、可见性、自动化和运维简便性。
这正是F5 Distributed Cloud Services发挥作用之处。它提供统一平台,用于连接和保护应用,并确保应用在混合多云环境中实现可靠且经过优化的性能。这些能力是F5 Application Delivery and Security Platform的核心,也是任何现代企业不可或缺的能力。
F5 Distributed Cloud Services 的多云网络组件
在Distributed Cloud Services中实现多云网络的关键技术是Customer Edge (CE)站点。CE站点是一种可部署的软件,可安装在客户环境中,包括本地数据中心和公有云区域。它可以作为VM安装,也可以在任何环境中作为独立的容器化服务安装。
Distributed Cloud Services的第二个多云网络组件是F5 Global Network。Global Network由一系列F5管理的区域边缘(RE)组成,这些区域边缘位于全球各地的接入点。每个RE均通过F5自有光纤连接,并采用先进的物理安全、网络安全和应用安全措施。
在CE配置过程中,每个CE都会连接到Global Network上距离最近的两个RE,以实现控制平面和管理平面功能。为实现CE Site之间的数据平面连接,客户可以使用自己的网络或将Global Network用作中转网络。
最后一个组件是F5 Distributed Cloud Console。这是一款多租户SaaS控制台,可作为多云网络的集中管理和运营中心。它可提供覆盖整个网络的统一可见性,并支持集中、一致地实施策略。
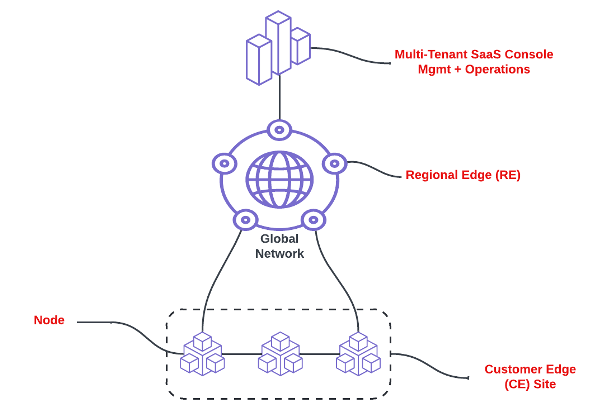
F5 Distributed Cloud Services多云网络架构
F5 Distributed Cloud Services多云网络优势
Distributed Cloud Services多云网络提供广泛的功能,适用于第3层和第7层连接以及以网络为中心的分段等用例。下面逐一了解这些功能,以及它们为何有助于F5 Distributed Cloud Services在网络领域脱颖而出:
1. 基于SaaS的解决方案:基于SaaS的交付方式可显著简化客户运营。客户只需使用云端控制台,即可全面运营多云网络,无需为控制和管理基础设施承担任何额外开销。客户可在应用和服务所在位置启动数据平面组件。
2. 部署灵活性:CE可部署在任何本地环境(例如VMware、KVM、Nutanix、Red Hat OpenShift)以及AWS、Azure和Google Cloud Platform等公有云中。CE还可部署为Kubernetes的Ingress控制器。在这些环境中,所有CE均支持最多8个接口,可满足多种用例的需求。
始终会预置与Regional Edges的连接,以提供控制平面和管理平面功能。对于数据平面连接,客户可以通过自有网络直接互连CE站点,也可以将F5 Global Network用作中转网络来间接连接这些站点。CE之间的直接连接可通过IPsec加密,从而创建Site Mesh Group(SMG);也可通过IP-in-IP建立未加密连接,从而创建Data Center Cluster Group(DCG)。
3. 云编排:公有云提供商提供多种网络构造,且不同提供商的构造各不相同。例如,AWS构造包括VPC、子网、路由表、弹性网络接口、网络ACL和安全组。这些构造都是需要在AWS上单独配置和管理的服务;如果还要管理其他云提供商,复杂性会进一步增加。
F5 Distributed Cloud Services一方面支持对这些网络构造进行全面编排;另一方面,如果客户自行管理这些云服务提供商(CSP)的网络构造,则可使用手动路由,确保CE仅部署在现有VPC中。这为客户的现有环境提供了高度灵活性。
4. 以网络为中心的分段:分段是一种跨多个CE的虚拟路由和转发结构,可让客户运行完全隔离的环境。可以将其想象成两艘船在夜间擦肩而过,互不相扰。例如,生产环境中的工作负载只能访问生产环境中的其他工作负载,不存在通往开发环境的路由。网络分段可扩展到CE上的各个接口、云环境中的VPC或VNet,以及支持第三方路由器、防火墙或SD-WAN解决方案连接到网络的任何外部连接器。
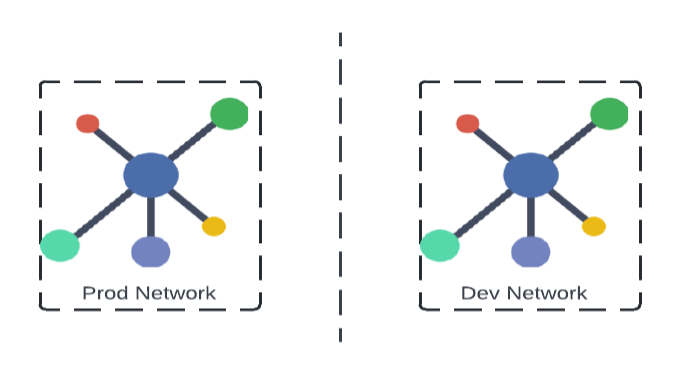
将生产网络与开发网络相互隔离
5. NAT支持:我们的解决方案通过静态NAT为重叠地址提供NAT支持(图3)。此外,我们还提供源NAT功能,可在东西向流量中隐藏主机的真实地址,并支持互联网访问用例。
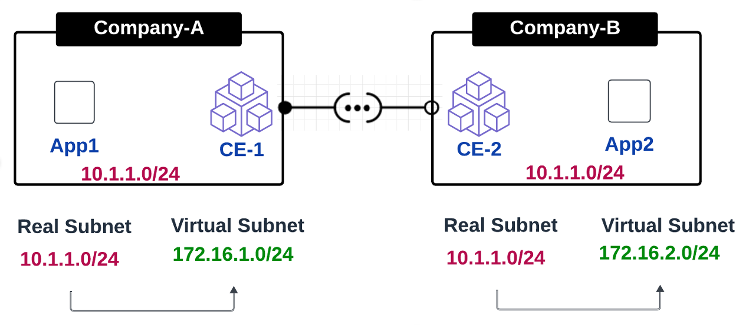
解决地址重叠问题
6. 服务联网:大多数人会从网络的角度理解连接,例如将网络A连接到网络B,这种方式适用于许多场景。但是,如果只需连接到某个环境中的单个应用或服务,这种模式就难以满足需求。例如,某个外部合作伙伴或客户在本地或云端运行系统,并且需要访问单个服务。为实现这一目标,网络工程师会考虑网段、网段连接器、防火墙规则;如果存在地址重叠,可能还会考虑NAT。
Distributed Cloud Services多云网络支持发布单个应用或组件,无需客户考虑L3路由、NAT和防火墙规则,同时还能带来诸多安全优势。当一个或多个Customer Edge(CE)需要发布位于远程位置的应用时,这项能力至关重要。Distributed Cloud Services多云网络还可根据客户的具体需求和场景,同时提供L3网络和服务网络。
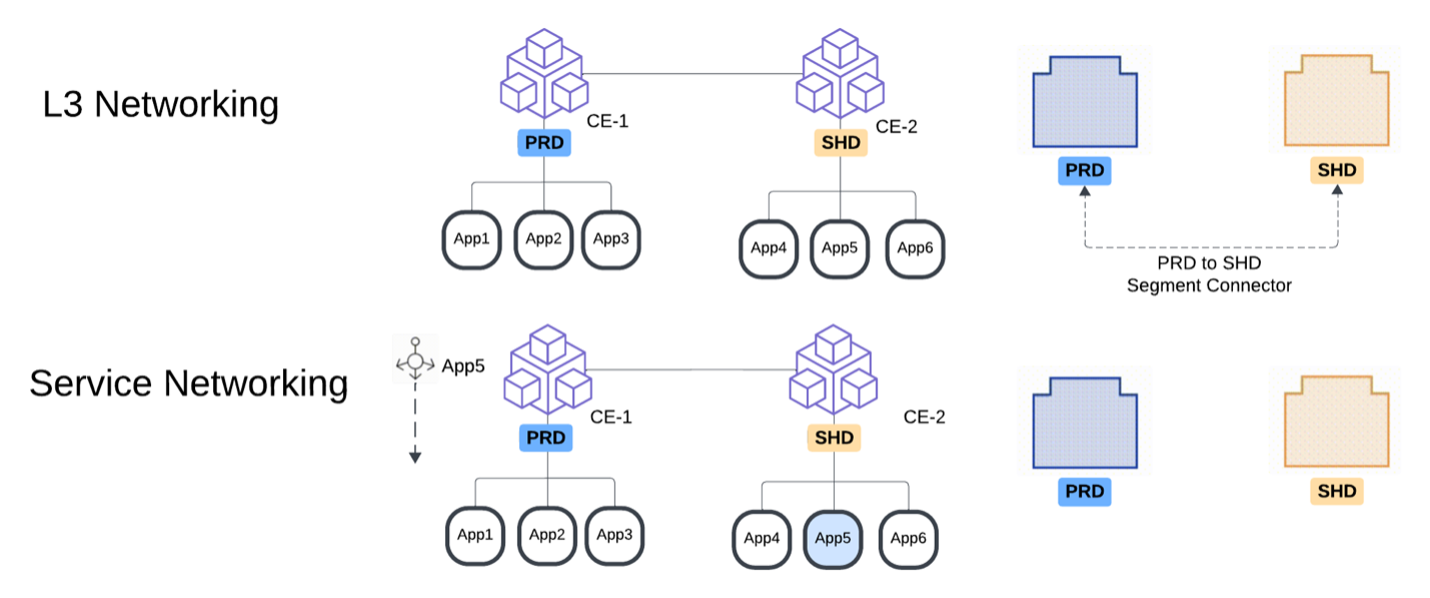
传统网络与服务网络对比
7. External Connector(即将推出):Distributed Cloud Services多云网络通过IPSec连接与路由器、防火墙等第三方组件进行基于标准的集成,并使用BGP或静态路由,确保我们的网络结构可扩展至第三方。另请注意,如下图所示,可将External Connector置于网段中。
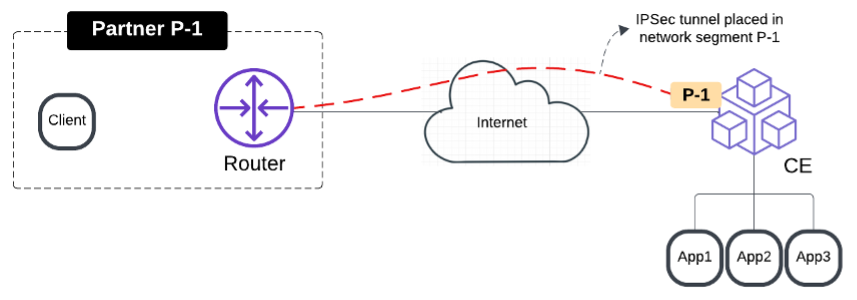
通过IPSec与第三方设备建立外部连接
8. F5 Global Network:我们的RE网络及互连光纤支持客户使用任播地址在全球任何位置发布应用,并根据距离客户最近的RE尽可能降低延迟。F5 Global Network还通过F5 Distributed Cloud Web App and API Protection(WAAP)提供全面的安全防护,抵御可能针对客户应用或API的常见攻击,包括SQL注入、跨站脚本(XSS)、分布式拒绝服务(DDoS)和机器人攻击。它实际上充当托管式入口安全和应用交付层。
9. CE安全性:CE是F5 Global Network的延伸,无需重新设计架构,即可将同样强大的WAAP功能引入您的环境。在部署了CE的环境中运行的内部应用和面向公众的应用,可免受来自互联网的外部客户端和/或东西向流量的威胁。CE内置L3/L4防火墙,客户还可选择使用与Palo Alto Networks联合提供的全编排NGFW解决方案,处理东西向和南北向传输流量。此外,CE还提供零信任网络访问(ZTNA),并通过mTLS实现应用间身份验证。
10. 网络和应用可观测性:安全多云网络提供丰富的工具和运维能力,帮助NetOps、DevOps和平台运维团队快速了解网络运行状况并排查问题。借助Distributed Cloud Network Connect和App Connect,我们可提供以下方面的洞察:
- CE路由:我们帮助直观呈现整个网络中的CE路由,以突出显示潜在的连接问题。
- 云路由:我们的可观测性工具可覆盖AWS、Microsoft Azure和Google Cloud Platform等云服务提供商(CSP)上的VPC和VNet路由表,提供统一的控制台体验。
- 流量分析:我们以可视化和表格两种形式呈现经过CE的流量,并提供高级搜索功能和AI助手。
- 数据包捕获:在任意CE上设置数据包捕获,并利用Wireshark生成报告,以便直观查看完整的数据包详细信息。
- Ping和traceroute工具:通过Distributed Cloud Console使用CE中的常用数据平面故障排除工具,诊断网络连接问题。
- 应用性能:Distributed Cloud Console可提供应用运行状况、端到端延迟、指标、请求和错误的洞察。还可在同一控制台中使用AI助手,帮助进一步诊断性能问题。
- 应用安全:Distributed Cloud Console还提供统一的应用安全可视性,包括所有安全事件(WAF、Bot Defense、API Security、DDoS)的详细信息、安全分析,以及AI助手提供的建议操作。
立即开始
可以看到,F5 Distributed Cloud Services中的多云网络功能涵盖广泛的用例和客户需求。从支持合作伙伴进行外部连接,到创建和维护精细的网段,同时提供端到端的网络可观测性和安全性,我们的多云网络解决方案可帮助您运营和保护网络。敬请关注后续内容,我们将深入介绍各项功能。
联系我们,了解Distributed Cloud Services中的多云网络功能如何为您提供帮助。
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。