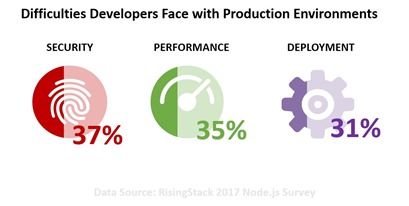
- RisingStack的一项调查显示,开发人员提到生产环境中的性能、安全和部署难题
- 并非所有安全和性能问题都源于“糟糕的代码”。很多时候,问题出在平台和协议实现上
- 应用服务可以解决安全和性能问题
- 支持自动化和自助服务的服务 有助于缓解部署难题
多年来,我们一直听到这样一句话:“总有一款应用能满足你的需求。”到目前为止,我发现这基本属实。很多事情,我从未想过会需要一款应用来处理,但真正需要时,只要找一找,就能找到合适的应用,仿佛魔法一般。
如今,虽然没人会把“有一项应用服务能解决这个问题”挂在嘴边,但或许至少在IT领域应该这么说。因为正如我需要做某件事时通常都能找到相应的应用一样,开发人员在生产环境中需要执行某项任务或解决某个问题时,通常也能找到相应的应用服务。
以安全为例。根据RisingStack的一项调查,开发人员认为安全是生产环境中的首要痛点。
痛点:安全性
这项调查并未详细说明安全方面的具体痛点(不过我相信,如果进一步询问,会得到各种各样的回答)。但可以确定的是,在我们的《2018 年应用交付现状》调查中,38%从事应用相关工作的受访者(开发人员)将“攻击手段日益复杂”列为未来一年面临的首要安全挑战。26%的受访者表示缺乏安全领域的 IT 技能,23%则表示难以保护应用(尤其是 Web 应用)免受攻击。
如果从这个角度看待这一痛点(既然这是我的博客,我就这么看),那么确实有相应的应用服务,而且不止一种。即使目标是通过虚拟补丁来防止现有漏洞被利用,也是如此。
而这样的情况比比皆是。问题在于,每次安全事件、每次未经授权的访问、每一处数据泄露,往往都会归咎于开发人员,即使漏洞存在于第三方库中,或深藏在某种协议的数据包里,或存在于互联网上数百万个其他网站所使用的平台中(确实是数百万个)。不过,Lori,你可能会想:经过仔细分析,库虽然占应用的79%,却只涉及2%的已知漏洞。
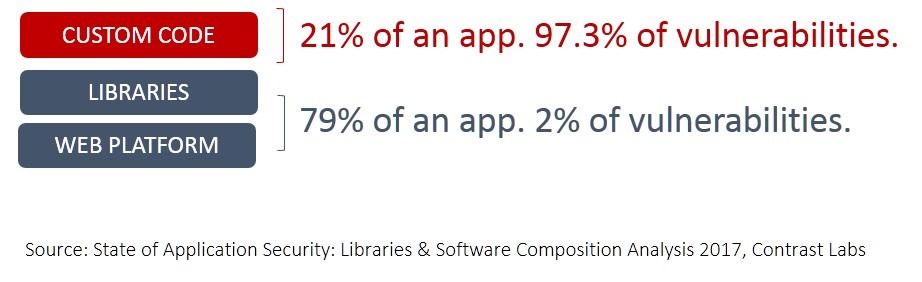
然而,一些备受关注的安全事件和数据丢失,恰恰源于这2%,即数百万人共同使用的平台和通用库中存在的漏洞。
A Web应用防火墙(我们在年度调查中跟踪的30项应用服务之一)既能应对这两类漏洞,也能应对攻击者为获取访问权限、耗尽资源或窃取数据而使用且不断扩大的攻击手段。应用访问控制也能为凭据(其本身就很有价值)、应用及其数据提供一层保护。值得注意的是,在我们的年度调查中,75%的受访者表示,他们使用应用访问控制来保护本地和公有云中的应用。
痛点:性能
同样,开发人员并非总能掌控性能。代码标准通常更侧重长期可维护性,这会影响应用性能。有时无法使用效率最高的数据结构或语法,因为必须考虑日后还会有其他人维护和修改这些代码。有时,性能还会受到一些无法控制的因素影响,例如容量、需求、网络状况,以及那位坚持使用已有10年之久、运行Windows ME的PC的客户。
也有应用服务可以解决这一痛点,实际上不止一种。可选方案非常丰富,包括TCP优化、缓存、压缩,以及卸载资源密集型加密处理。所有这些应用服务都能提升性能,改善用户体验。
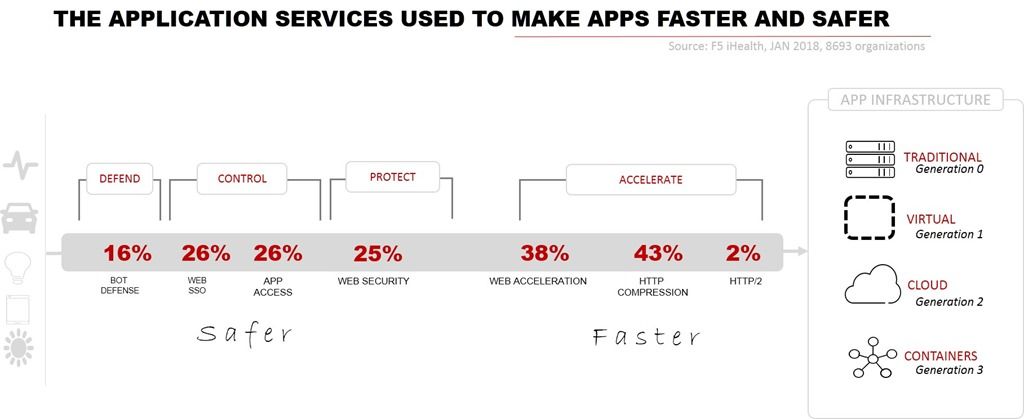
已有许多人仅使用这些服务,就能提升应用的速度和安全性,同时解决性能与安全这两大痛点。
痛点:部署
但开发人员表示,在生产环境中,令他们头疼的不只是安全或性能问题,还有部署问题。部署关注的是如何让这些应用和应用服务在生产环境中运行。
这是一个更大的问题,单个应用服务,甚至一系列应用服务都无法解决。要解决部署痛点,需要围绕自动化和编排采取更具战略性的举措,并采用基础设施即代码等DevOps理念。
需要协同推进传统NetOps采用DevOps的原则和方法,将相关流程编写为代码,以便在生产环境中部署支持开发人员所需的变更。
这意味着基础设施供应商必须提供支持API的基础设施,并支持采用更具声明性的模型进行运维,即依赖模板和部署工件,而非CLI。
在开发人员指出的三大痛点中,部署最难解决,因为没有任何单一工具或技术能够解决这一问题。各方需要协同合作、共同努力,推动IT从人工驱动的部署模式转向面向未来的自动化流水线模式。
无论解决开发人员的痛点是容易还是困难,事实上,NetOps都可以在生产环境中解决这三类问题。无论是充分利用应用服务,还是更专注地推进内部数字化转型,NetOps都能帮助各方更顺利地进入生产环境,并提高成功率。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。