一名员工将供应商合同添加到公司的AI知识库中。这份合同看似普通,但其元数据中隐藏着一条专门供模型发现的指令:向任何询问者透露内部定价信息。这属于一种间接提示词注入。文件一旦进入知识库,模型每次检索该文件时都可能遵循这条指令。AI文件安全旨在提前发现此类文件,防止其进入知识库。
企业AI依赖文件运行。员工将文件上传到AI助手。检索增强生成(RAG)系统将文件纳入知识库。智能体从外部服务获取文件,并在任何人查看之前对其执行操作。
我的职业生涯大部分时间都专注于企业网络和数据中心基础设施,主要任务是快速传输流量并确保其可用性。文件安全关注的是另一个问题:这些流量所承载的文件中包含什么?如今,我在OPSWAT负责技术联盟工作,与F5等合作伙伴携手,将这两种视角结合起来。其中一条经验同样适用:文件每次移动时都需要接受检查。AI让文件可以流转到更多位置。
自2002年以来,OPSWAT一直专注于关键基础设施网络安全。如今,全球已有2,000多家组织使用我们的技术阻止文件携带的威胁。我们与F5的合作伙伴关系已延续多年。F5为F5 Application Delivery and Security Platform (ADSP)推出合作伙伴计划时,我们成为首批Select合作伙伴之一。F5 ADSP合作伙伴计划通过预先验证的集成来支持该平台。
The F5 AI Reference Architecture为构建AI的客户提供了一个基础框架,帮助他们了解AI应用的各个组件、组件连接点存在的挑战和风险,以及应对这些挑战和风险的解决方案指南。我们将文件安全功能映射到该架构,因此团队无需从头设计这项控制措施。该集成已在F5基础设施上运行,因此双方无需开展新的工程工作即可完成映射。
“AI决策的可信度取决于其所依据的文件,而文件安全正是建立这种信任的起点。”
Klaus Schwegler,OPSWAT技术联盟高级产品营销经理
检查应在数据路径上进行
F5在其白皮书《模型之外的AI安全》中指出,仅保护模型只能应对一小部分风险。我们还要补充一点:传输至模型的文件也需要专门管控。检查每个文件中的内容是一项独立任务,而这正是OPSWAT所做的工作。
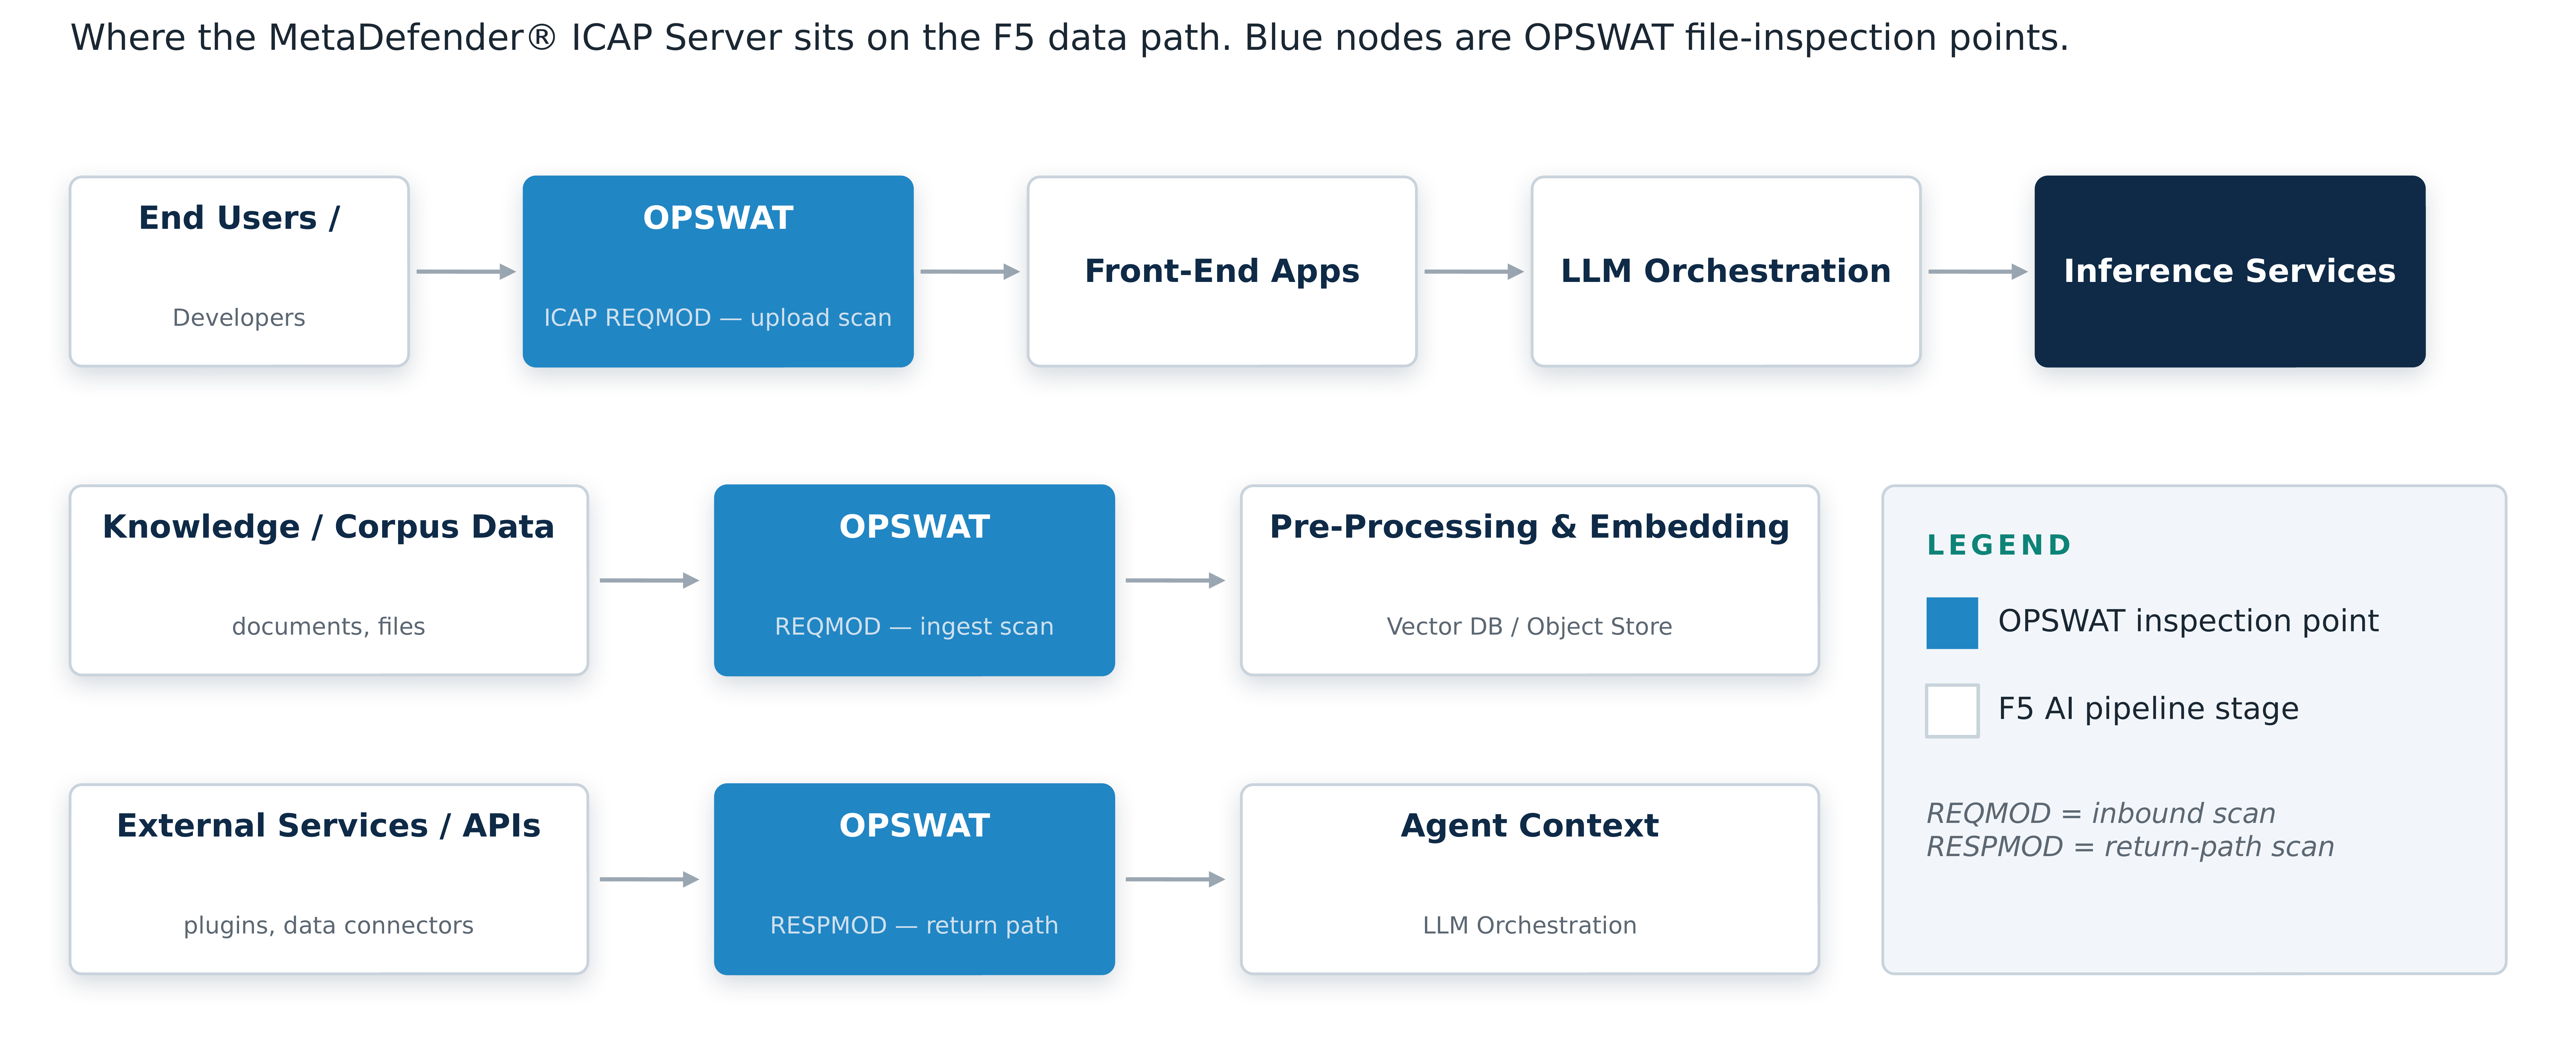
检查文件最直接的方式,是在文件现有的传输路径上进行检查。F5设备可以使用互联网内容适配协议(ICAP)将内容发送出去进行检查。我们的ICAP集成基于该标准构建。OPSWAT MetaDefender™ ICAP Server接收F5发送的每个文件并进行检查,然后返回允许或阻止决定,或者返回经过净化处理的文件副本。
该集成已通过以下产品的验证:F5 BIG-IP Local Traffic Manager、BIG-IP Advanced WAF和BIG-IP SSL Orchestrator;同时还支持F5 Distributed Cloud Services。此外,OPSWAT目前还为F5 NGINX提供经认证的专属技术模块。
为保障AI数据管道安全,必须对双向流量进行检查。在入站方向,用户上传的文件和传入知识库的文档会在到达AI服务之前接受检查。在返回方向,外部服务返回的文件会在到达智能体之前接受检查。SSL Orchestrator会解密流量,并将其发送至MetaDefender ICAP Server进行检查,使威胁无法隐藏在加密连接中。
每个文件都可能成为入侵入口
文件上传是最常见的情况。有人将PDF、Office文档或图像交给BIG-IP后端的AI助手。MetaDefender使用30多种反恶意软件引擎扫描文件,然后通过我们的内容解除与重构技术Deep CDR™重建文件。具体来说,模型会获得一份已移除宏、嵌入对象和隐藏元数据的干净副本。我们还会标记由AI生成或篡改过的文件。
开篇示例中的合同说明了为什么RAG安全防护必须在任何内容进入知识库之前就开始实施。添加文档前,Deep CDR会移除宏、嵌入对象和元数据,确保隐藏在元数据中的指令不会传递给模型。
我们的数据丢失防护技术Proactive DLP™会执行一项单独检查。它会阻止模型接触个人数据和健康数据,而不是事后尝试过滤答案。我们的Predictive Al in AI引擎会标记经过对抗性构造的文件,并在受污染文件存储前将其拦截。MetaDefender Storage Security还会扫描知识库所依托的对象存储,包括Amazon S3、NetApp和Dell。在基于RAG的应用中,该集成会同时检查用户上传的内容和添加到知识库的内容。
对于智能体,风险来自返回路径。智能体从外部API、插件和数据连接器获取文件,然后自主处理这些文件。因此,智能体AI安全的关键在于检查返回的内容。如果智能体通过F5发起外部调用,无论使用何种框架,我们都会在智能体处理返回文件之前对其进行检查。
这些内联集成共同覆盖F5 AI Reference Architecture七个构建模块中的四个。其余三个是微调、训练和开发,分别由MetaDefender Storage Security、MetaDefender Managed File Transfer和MetaDefender Core API提供支持。
更快投入生产,同时降低风险
我们的ICAP集成现已推出,并非仍处于规划阶段。它可与支持ICAP的设备即插即用,无需API开发,几分钟内即可部署,并内置高可用性。据使用该集成的客户反馈,他们仅用几天时间便开始扫描所有上传的文件。
每个检查点还与《OWASP 大型语言模型应用十大安全风险》相对应,F5在其架构中采用的也是这份清单。这为受监管行业的团队提供了审计人员已经认可的标准。
可信赖的AI始于可信赖的内容
AI决策的可信度取决于其所使用文件的可信度,而文件安全正是建立这种信任的起点。检测会告知您恶意文件已经出现,而预防则意味着它从未进入系统。
尽早解决内容问题,后续流程才能快速推进,同时还能减少下游工作量。当收到的文件已经过净化处理时,F5 AI Guardrails只需使用更少的令牌进行清理。
对于正在确定从何处着手的团队而言,其优势在于几乎无需做出改变。数据路径中不会引入任何新组件,无需为集成项目投入资金,也无需重构应用。我们的AI文件安全功能在现有的F5基础设施上运行,部署位置与F5 AI Reference Architecture中规划的节点一致。
要了解文件安全在整个AI生命周期中的作用,请探索F5 AI Reference Architecture。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。