AI正在加速一切:新的模型端点、新的数据管道、新的智能体间流量模式,以及新的攻击面。大多数企业仍在使用并非为AI设计的基础设施来应对这一趋势。根据《F5 2026年应用策略现状报告》(https://www.f5.com/resources/reports/state-of-application-strategy-report),目前有86%的企业在本地数据中心、公有云和托管数据中心环境中运行应用。
这种灵活性也带来了代价。每增加一个环境,就需要额外配置、保护和监控一套应用交付与安全技术栈,导致配置分散、策略存在缺口。通常,每个环境都运行各自的应用交付与安全解决方案,采用各自的配置,并执行各自的策略。
过去,当应用交付仅意味着将HTTP流量路由到Web服务器时,解决方案和策略的碎片化就已经让管理工作不堪重负。AI进一步加剧了挑战。数据必须更快地流动,安全能力必须随工作负载扩展,而且任何运维团队都无法承受为每个环境配备一套不同的工具。
“Equinix Network Edge上的F5 BIG-IP Virtual Edition (VE)为从数据中心到云端的所有传统应用和AI应用统一应用一套交付、安全和可观测性策略。”
用于训练、微调和检索增强生成(RAG)的数据量比传统应用流量高出一个数量级。推理端点需要低延迟且可预测的路由,以提升性能并降低推理成本。自主智能体开始使用MCP等协议相互通信,由此产生的流量无法由传统的边界Web应用防火墙(WAF)检查。
应用交付控制器(ADC)正是为解决这一问题而设计的。但在实践中,采用混合多云基础设施也意味着,许多企业在不同环境中部署了多个ADC,并且旧版ADC硬件即将终止支持。
重塑应用交付的三大挑战
当前,大多数应用交付策略都面临三大挑战,而这些挑战在未来几年只会持续加剧。它们是:
- 运维复杂性。每个数据中心、云和边缘站点往往采用不同的ADC配置、自动化管道和监控设置。配置漂移以及组织内多个环境之间的策略执行不一致十分常见。
- AI特有的交付需求。AI数据量要高出多个数量级,因此模型训练、微调和RAG需要极高的吞吐量,而推理端点则需要低延迟且可预测的路由,以提升性能。
- AI和内部流量的安全防护缺口。大多数组织已对面向公众的应用实施防护。然而,对于通常不在边界Web应用防火墙防护范围内的内部API、模型服务端点和AI数据管道,能够提供一致防护的组织要少得多。
Equinix Network Edge 上的 F5 BIG-IP Virtual Edition 简介
F5 BIG-IP Virtual Edition (VE)在Equinix Network Edge 上为从数据中心到云端的所有传统应用和AI应用实施一套一致的交付、安全和可观测性策略。组织在Equinix城域网络架构中部署BIG-IP,借助靠近云和合作伙伴的专用互连,可将一致的第4层至第7层应用服务扩展到混合多云架构。
借助Network Edge,客户可以在全球部署数字接入点,使其靠近需要连接的云、用户和合作伙伴,并通过Equinix Fabric建立专用连接。这样,应用可以更快进入新市场,合作伙伴和新收购的业务可以更快上线,用户无论身处何地都能获得一致的性能。
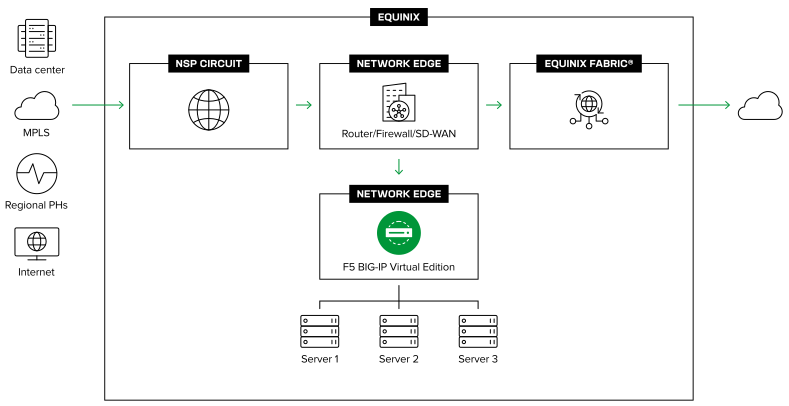
虽然BIG-IP VE并非新产品,但在Equinix Network Edge上运行后,其部署位置将有所不同:Network Edge托管BIG-IP VE实例,Equinix Fabric则为您的云、合作伙伴和办公室提供专用互连。
在Network Edge上,BIG-IP VE为这些环境之间的流量提供核心应用交付功能,包括本地流量管理、负载均衡、SSL/TLS卸载和运行状况监控。其他BIG-IP安全模块可单独获得许可;此外,F5 Distributed Cloud Services 、F5 NGINX Plus,和F5 AI Guardrails还可在同一Equinix架构中扩展WAF、API保护、机器人防御、DDoS缓解和零信任访问能力。
Network Edge支持按需在全球部署BIG-IP VE实例,因此可根据业务需要添加、更改或停用新的数字接入点,无需长期投入物理基础设施。所有组件均在Equinix Fabric上运行,可在该实例与云、合作伙伴及办公地点之间建立专用互连,完全绕过公共互联网,从而降低延迟,并提升高要求应用和AI工作负载的性能。部署在Equinix Network Edge上的F5 BIG-IP VE可共同提供:
- 灵活扩展,敏捷适应。市场扩张、合作伙伴接入、并购整合和架构变更都需要新的数字接入点,而这些接入点无需大量前期投资即可添加、修改或停用。缩短部署时间是这种架构优势带来的结果,而非选择该平台的主要原因。
- 降低出站流量成本,提升性能可预测性。通过Equinix Fabric进行私有互连,可避免流量经过成本高昂的公共路径,并提供更低的延迟,从而提升应用和AI性能。
- 更轻松、更一致的安全防护。 无论流量用于面向公众的应用、内部API还是AI管道,都可以在所有环境中一致应用WAF、API保护、机器人防御、DDoS缓解和零信任访问。
- 跨所有环境的标准化运维。 相同的策略、自动化和可观测性工具可在数据中心、云端和边缘以一致的方式运行。BIG-IP Automation Toolchain(AS3、Declarative Onboarding)可直接集成到现有CI/CD和基础设施即代码(IaC)工作流中,而F5 Insight for ADSP 则通过OpenTelemetry提供端到端可观测性。
- 无需强制淘汰并更换现有系统。 可充分利用现有的BIG-IP策略、iRules和运维知识。物理和虚拟BIG-IP可在同一平台下并行运行。
在Equinix上构建F5 Application Delivery and Security Platform
添加BIG-IP VE后,部署在Equinix上的F5 Application Delivery and Security Platform (ADSP)将进一步完善,使客户能够将应用交付和安全整合为一套从边缘到云端的一致服务,从而让每个应用和API无论部署在何处,都能获得相同的可用性、安全性和编排能力。
您可能已经知道,F5 NGINX Plus、F5 Distributed Cloud和F5 AI Guardrails已在Equinix上运行。NGINX和Distributed Cloud CE可作为VNF部署在Equinix Network Edge上。将BIG-IP VE作为虚拟网络功能添加到该架构,可提供应用交付控制层,并让您能够根据部署策略和需求选择更多F5 ADSP组件。
如果您已在使用BIG-IP,这无疑是个好消息。现在,无需学习新的解决方案,即可将现有策略和运营模式扩展到支持Equinix Network Edge的都市区域。
借助经实践验证的F5 ADSP解决方案(如F5 BIG-IP VE),并将其作为Equinix提供的私有分布式互连架构的一部分运行,在混合多云基础设施中交付应用和AI时,无需因流量绕经集中式枢纽而面临复杂的安全问题、部署多个ADC或不断增加的出口成本。
要了解更多信息,请访问我们的“F5 与 Equinix”网页。还可查看我们的“解决方案指南”。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。