别再自欺欺人了:模型上下文协议(MCP)绝非又一个API。它不是稍加包装的消息总线,也不是给现有自动化系统换层新外衣。MCP意味着,智能体会在您不知情的情况下快速交流您关心的一切,包括实时上下文、系统状态、谁在做什么,以及为什么这样做。
这不仅仅是生产力的提升,更是为一种前所未见的风险敞开了大门。大多数有关AI风险的头条,不过是把以往API安全博客里的旧话题重新包装,将“端点”换成“智能体”。MCP彻底改变了局面。
我们先来厘清:哪些是老问题,哪些如今变得更严重,哪些则是全新的风险领域:
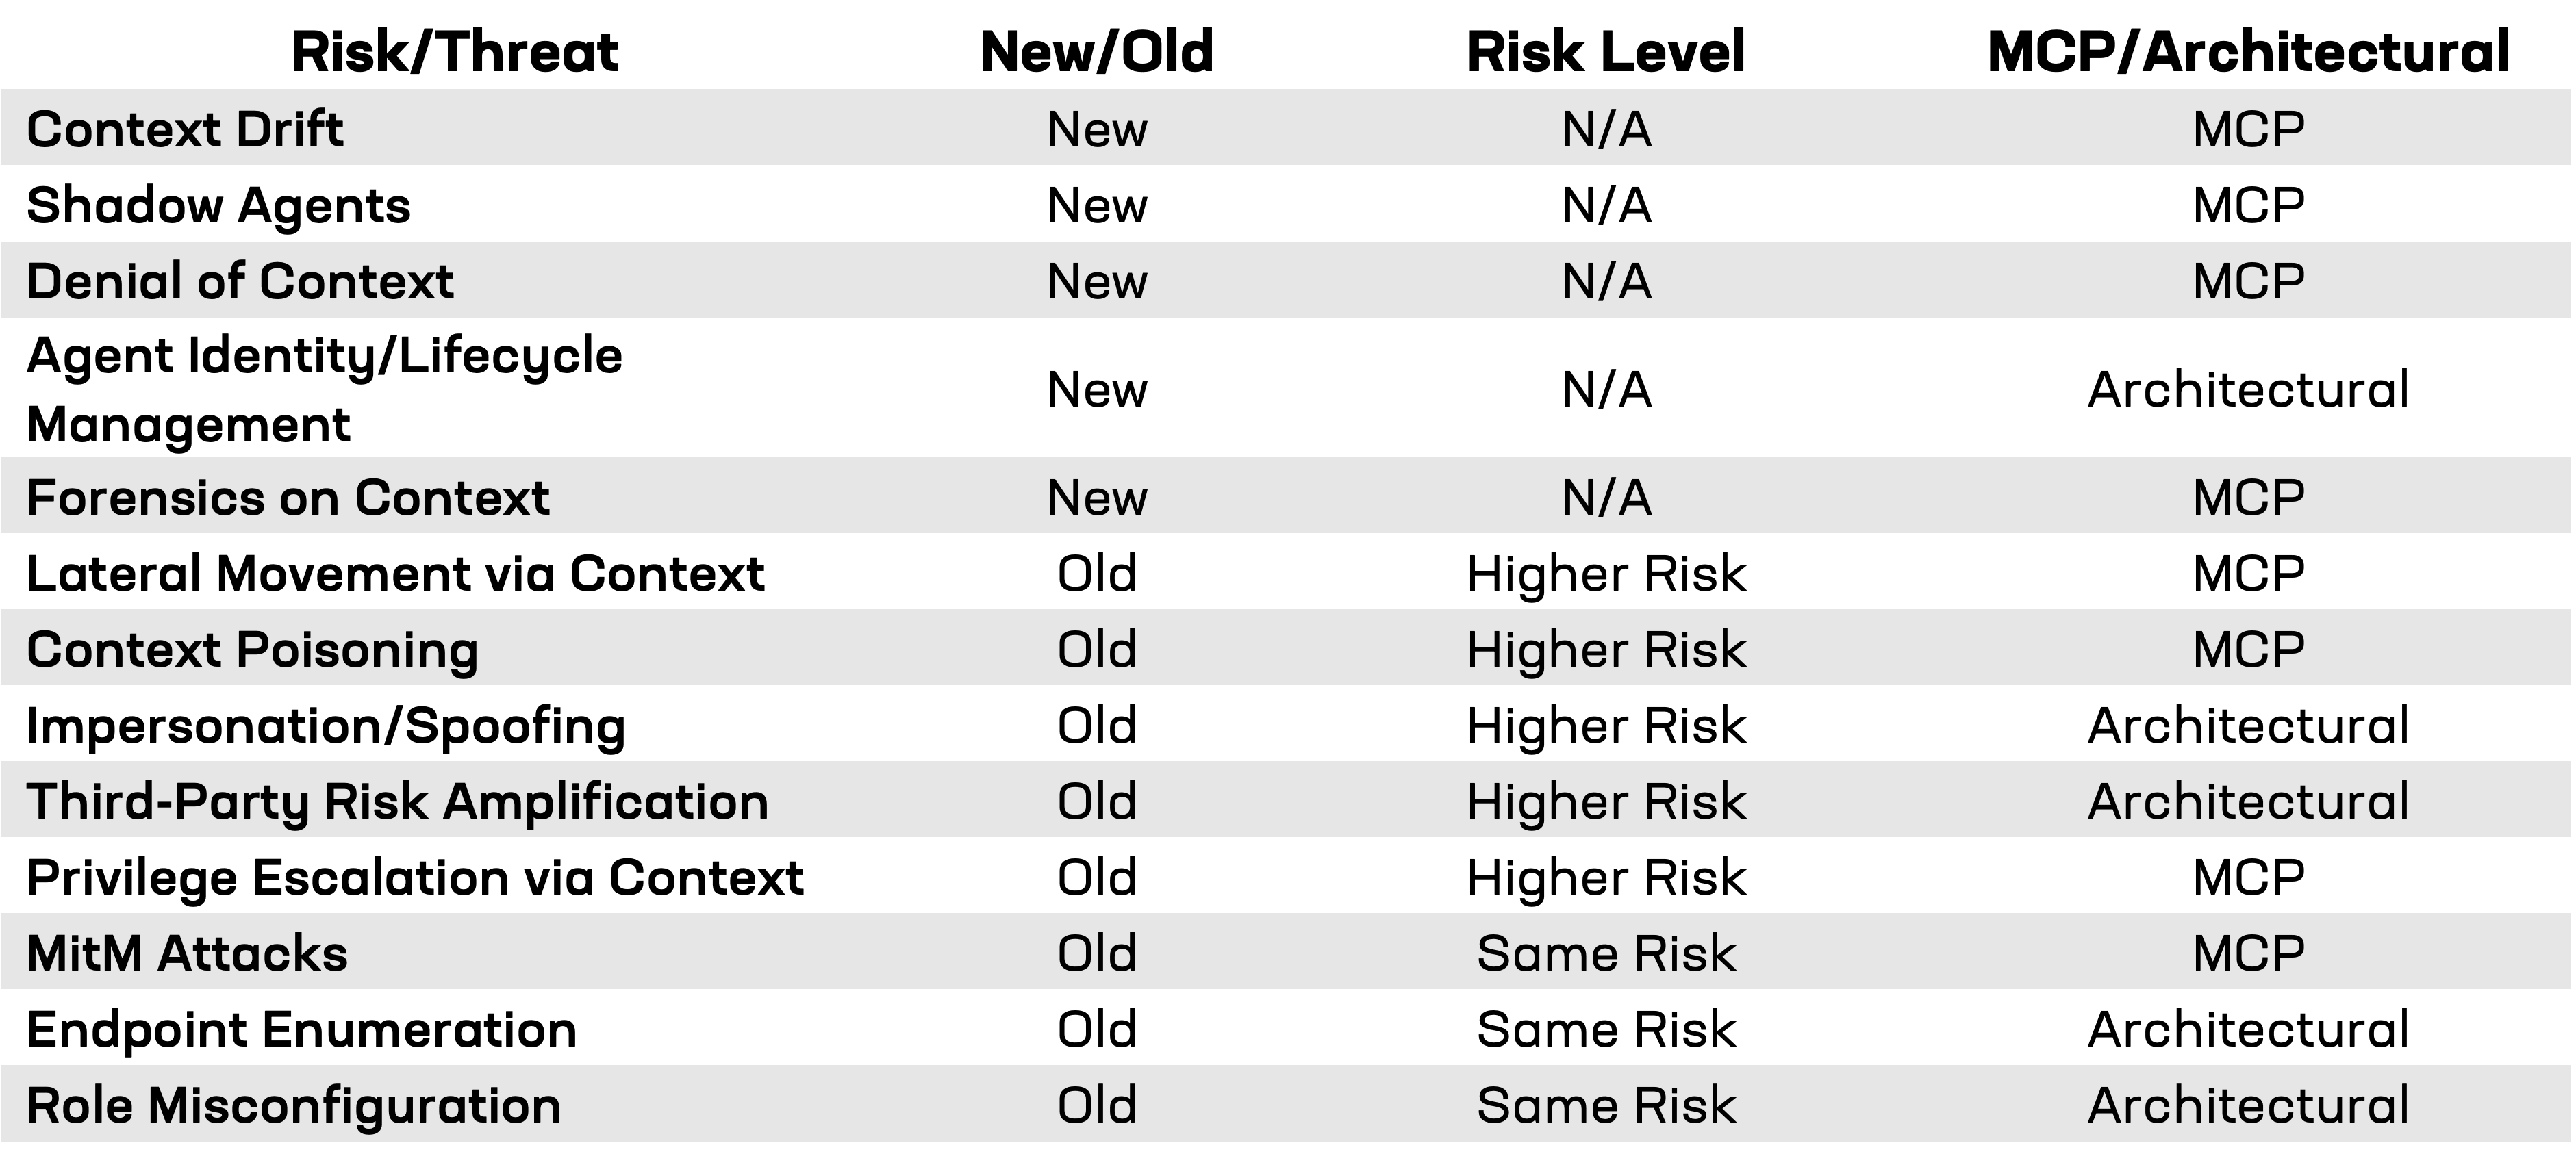
现在来谈谈真正值得关注的问题。这些问题不能仅靠“打补丁”解决,也不能置之不理,可能确实需要制定应对计划。
1. 上下文漂移:当智能体偏离正轨时
在MCP中,上下文不只是一团静态数据,而是动态记忆。智能体依靠这种共享状态来做出决策、升级处理或停止行动。但如果上下文更新丢失、延迟或损坏,就会出现“上下文漂移”。这就像一场接力赛,每位选手拿到的地图都不一样,直到跑偏一半才意识到问题。在MCP中,上下文漂移意味着智能体依据相互冲突的信息运行。结果不只是混乱,而是彻底失控:关键决策基于错误数据做出,直到出现故障才有人察觉。两个智能体对刚刚发生的事情意见不一?这不是争论,而是潜在事件。
传统系统通常不会大规模出现这种问题,因为上下文一般是集中式或静态的,以Cookie或会话表的形式存储。使用MCP时,除非内置严格的同步、完整性检查和自动冲突解决机制,否则上下文漂移不仅可能发生,而且很可能发生。等到事件响应团队介入时,调试起来可就棘手了。
2. 影子智能体:内部之敌
大家都听说过影子IT,现在来认识一下影子智能体!MCP允许智能体动态加入、退出和更新共享上下文。这带来了强大的能力和灵活性,但也为恶意或配置错误的智能体混入对话提供了可乘之机。
如果不跟踪有哪些代理参与、它们拥有哪些权限以及何时加入,就无异于把钥匙拱手相让。影子代理可能窃取数据、注入恶意指令,或暗中破坏运营。代理清单会一直过时,直到出现故障时才会察觉。
3. 上下文拒绝(DoC):新武器,相同动机
拒绝服务攻击该让位了。在MCP环境中,攻击者无需击垮服务器,只需向上下文通道注入海量数据或破坏其中的数据。当智能体无法共享或访问可靠的上下文时,就会停滞、失效或脱离控制。工作流自动化随之停摆,业务流程也会陷入瘫痪。这并非理论上的设想,而是任何了解智能体实际工作方式的攻击者顺理成章的下一步行动。
4. 智能体身份与生命周期管理:在数字世界中管理各自为政的智能体
过去,只需管理用户、服务账户,或许还有一些设备。如今,MCP和自主智能体让您不得不管理一群数字“猫”(有时还是野猫),每个都有自己的身份验证、生命周期和权限集。智能体的接入、凭据轮换和停用必须像管理任何用户或服务身份一样严格。若疏于管理,就会给身份冒充、权限蔓延以及早已失去作用却仍未清理的“僵尸智能体”留下可乘之机。没错,我知道。大多数组织至今仍有自1998年以来就未清理的孤立账户。但至少这些账户无法自行行动,僵尸智能体却可以。
5. 上下文取证:线索很快就会中断
一旦出现问题(而且问题必然会出现),想要还原事情的来龙去脉可就难了。MCP上下文是临时性的,设计上会在不再相关时消失。这有助于提高运营效率,却给事件后分析带来极大困难。如果不记录每次更新、每个参与者和每次交互,就永远无法知道是哪个智能体暗中使坏,或是哪次上下文变更引发了连锁反应。
这正是语义日志和更深入的遥测数据逐渐融入可观测性技术栈的原因之一。这里需要跟踪的不只是带时间戳的连接,还需要记录完整的上下文,才能了解问题的根源。
关键在于:如果设计时未考虑这些因素,就已经落后了
MCP带来强大能力、速度和灵活性,但也必须正视现实:它还会引入一类传统应对方案几乎未曾覆盖的风险。其中一些只是原有威胁的加剧,但上下文漂移、影子智能体和上下文拒绝攻击则是全新的威胁。无论是否意识到,它们都已迫在眉睫。
所以,问题不在于“MCP是否存在风险?”,而在于“我愿意采取哪些措施,防止智能体酿成大祸?”现在就开始针对这些风险进行设计,否则就要准备收拾一场始料未及的残局。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。