
挥之不去的威胁
自log4j漏洞震动整个网络安全社区以来,已经过去18个多月。然而,近期报告显示,仍有高达40%的log4j下载内容存在漏洞,可能遭到利用;截至2022年10月1日,仍有72%的组织易受log4j影响。仅在2023年5月,我们的F5 Distributed Cloud Platform就帮助客户抵御了超过100万次log4j攻击尝试,并通过Web应用和API保护功能成功缓解了这些攻击。
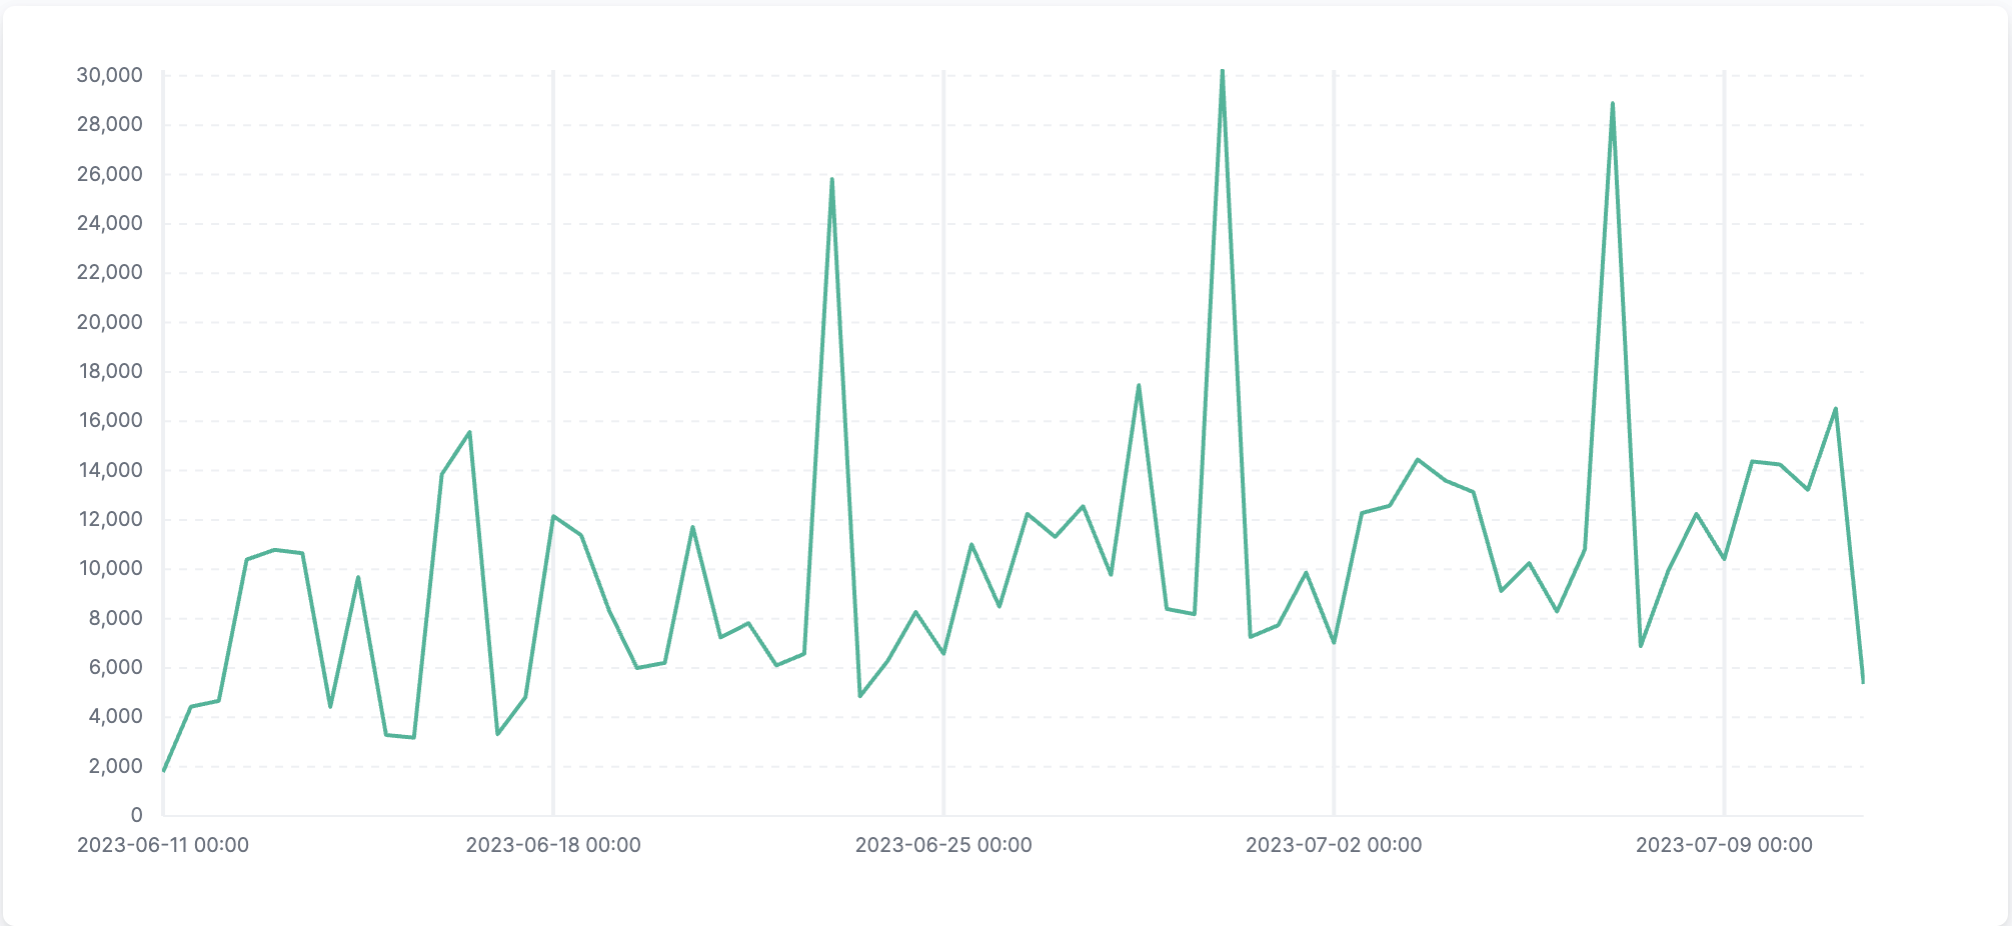
这只是一个CVE示例,凸显了组织在努力跟上CVE修复管理进度时持续面临的挑战,而这一问题只会日益严峻。已发布CVE的数量正在加速增长,F5 Labs预计到2025年,通常每周发布的新CVE数量将激增至500个。log4j漏洞披露至今已近2年,随着这一更广泛的问题不断演变,各组织仍在努力追赶进度。尽管已有补丁和更新,但多种因素仍会导致log4j这类漏洞长期存在。
组织层面的挑战
新漏洞数量庞大且频繁出现,组织可能因信息有限,或缺乏持续跟进新安全公告的资源而难以及时应对,甚至可能未能察觉这些漏洞。发现漏洞后,为存在漏洞的系统安装补丁可能十分复杂,尤其是在系统相互关联的大型组织中,需要投入大量精力并开展协调,导致补丁周期漫长。大多数组织同时使用传统和现代基础设施、系统及应用,这进一步增加了复杂性;在实施关键更新时,可能出现兼容性问题、成本高昂或耗时过长等情况。此外,软件供应链或基础设施组件中可能存在间接依赖关系,使补丁安装和更新更加复杂。即使组织并未直接使用存在漏洞的系统,这些依赖关系也可能成为盲区。与软件代码本身一样,人为错误和疏忽也可能阻碍缓解工作,例如开发人员或管理员可能忽视安装补丁的必要性,或错误配置系统。最后,IT基础设施复杂或风险规避倾向较强的组织,可能因需要进行大量测试、担心业务中断或面临其他业务优先事项而延迟采用补丁。更棘手的是,大多数组织都面临人员不足的问题,安全领域尤其如此。那么,在全力为系统和应用安装补丁并进行更新的同时,组织该如何及时应对层出不穷的新漏洞?
结论
应对log4j等漏洞,需要组织、开发人员、供应商和更广泛的网络安全社区共同努力。及时全面地修补漏洞、提高安全意识、采用稳健的漏洞管理实践并持续监控,对于缩短漏洞持续存在的时间以及保护组织免受潜在攻击至关重要。虽然补丁对于修复log4j等已知漏洞必不可少,但随着新漏洞不断出现,补丁无法保证提供全面保护。为有效缓解风险,组织必须采用全面的安全解决方案,包括部署Web应用防火墙(WAF)和API安全措施,以防范应用层攻击。此外,持续监控对于及时检测和响应新出现的威胁至关重要。通过采用整体方法,将漏洞修补与稳健的安全措施和持续监控相结合,组织可以更好地保护系统和数据,应对不断演变的安全风险。
补丁修复工作一直在进行,但往往不够及时(log4j事件就是如此),而且新的CVE还在快速涌现。因此,无论应用的补丁修复和更新情况如何,组织都必须在应用前部署全面的安全防护层。在组织逐步处理积压的补丁修复和更新任务期间,使用F5 Distributed Cloud Web App and API Protection(WAAP)等解决方案保护内部应用和面向Web的应用,对于弥补漏洞防护缺口至关重要。
相关资源和链接:
- F5 Labs:不断演变的CVE格局,以及7个最奇怪的CVE(第6个会让你难以置信!)
- F5 博客:防范 Apache Log4j2 漏洞(CVE-2021-44228)
- F5 DevCentral:我们为何使用CVE
- CVE.org:了解CVE计划的使命及更多信息
- 国家漏洞数据库(NVD):及时了解Log4j相关漏洞及其他CVE的最新动态
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。