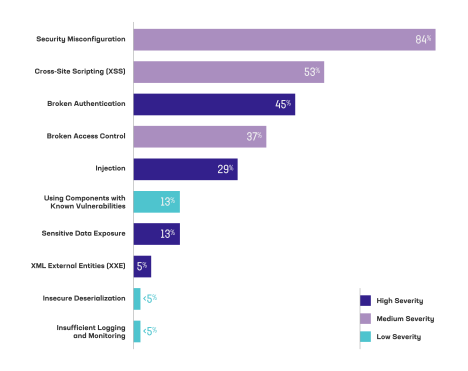
根据Forrester发布的《2021年应用安全状况报告》,去年所有网络攻击中有高达39%以Web应用为目标,这并非偶然。Web应用面向公众、攻击面广,并且始终存在代码漏洞风险,因此保护难度很大,攻击者得手的可能性也随之增加。由Positive Technologies开展的一项研究发现,在渗透测试中,每个工作负载平均存在22个潜在安全漏洞,其中五分之一被认定为高危漏洞。不出所料,该研究发现的漏洞主要属于OWASP十大Web应用安全风险,如图1所示。
在AWS Cloud上运行应用时,应用开发人员有时会优先考虑尽快启动工作负载并投入运行,却忽视了将应用安全作为“首要任务”来实施的重要性。AWS认识到这种忽视应用安全的倾向,也了解到许多组织缺乏专门的内部安全专业知识,因此推出了自己的原生Web应用防火墙(WAF),旨在简化使用并快速投入运行。AWS WAF虽然实施起来快速简便,但需要用户配置Web访问控制列表(ACL)来保护资源,并且需要进行大量定制,以满足各种工作负载的需求。然而,WAF定制可能颇具挑战性,因为这不仅需要特定的应用和领域知识,还需要充分了解当前的威胁形势。
因此,AWS与包括F5在内的多家安全厂商合作,提供多种可附加到AWS WAF实例的托管规则集,增强这些实例缓解各类Web应用和API攻击的能力。AWS WAF客户将自定义F5 WAF规则集附加到其WAF实例后,既能保持简单易用,又能缓解更复杂的威胁。
F5目前提供4种不同的规则集,每种规则集可防范不同类型的威胁:
- OWASP Top 10 Web 漏洞利用防护规则集:缓解试图利用OWASP Top 10所列漏洞的攻击,包括跨站脚本(XSS)攻击、注入攻击等。
- Bot防护规则集:分析所有传入请求,并阻止恶意Bot活动,包括DDoS工具、漏洞扫描器、网页抓取工具和论坛垃圾信息工具。
- API安全规则集: 防范API级攻击、XML外部实体攻击和服务器端请求伪造(SSRF)漏洞利用,并支持XML和JSON有效负载以及常见的Web API框架。
- 常见漏洞和披露(CVE)防护规则集:防御Apache、Java、MySQL、WordPress等常用系统中备受关注的CVE。
这些规则集均由F5安全专家编写、管理并定期更新,帮助客户保护应用免受不断演变的威胁,无需AWS WAF用户进行任何干预。无论规则应用于新的还是现有的AWS WAF实例、AWS应用负载均衡器或AWS CloudFront,只需在AWS WAF控制台中点击几下,即可在几分钟内附加任一F5规则集。
可在各规则集对应的AWS Marketplace商品页面中了解更多信息:
- F5 Rules for AWS WAF:Web exploits OWASP Rules
- F5 Rules for AWS WAF,机器人防护规则
- F5 Rules for AWS WAF:常见漏洞与披露(CVE)
- F5 Rules for AWS WAF:API安全规则
如果您考虑在AWS WAF中试用我们的任何规则,并有任何疑问或需要帮助,只需登录F5 DevCentral 社区网站提问。我们的技术专家或优秀社区的成员将帮助您开始使用。您还可以通过下方的支持资源了解更多信息,或联系F5销售团队获取更多支持。
其他资源:
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。