
Threat Stack现已更名为F5 Distributed Cloud App Infrastructure Protection(AIP)。立即与团队一起开始使用Distributed Cloud AIP,就在今天。
在客户评估和设计新型托管容器架构时,Threat Stack将提供运行中系统的详细视图,帮助加快高级合规和威胁搜寻用例的实施。今天,我们宣布Threat Stack Container Security Monitoring for AWS Fargate正式发布,从而将可视范围扩展至整个云安全堆栈。
本文将介绍Threat Stack新增的Fargate支持如何增强现有的AWS安全控制,并简要说明Threat Stack Cloud Security Platform®如何针对Fargate元数据执行告警和事件搜索。
全新Threat Stack Fargate Agent
现有Threat Stack工作流的基本机制同样适用于AWS Fargate元数据,可用于生成警报、自定义规则、威胁搜寻等。只需部署Agent并确保网络连接正常,安全数据便会开始流入Threat Stack平台。
Fargate Agent以边车形式运行,并在Amazon ECS上定义为Fargate任务定义的一部分。该Agent会监控Fargate运行时环境的两个关键方面:
- Fargate容器内的进程活动
- Fargate任务内部及外部的网络流数据
Threat Stack通过提供完整的实时视图来查看AWS CloudTrail日志,帮助您进一步了解Fargate。Fargate任务所支持的应用可通过面向Node.js、Python和Ruby代码的Threat Stack Application Security Monitoring获得额外的运行时保护。Threat Stack平台可集中呈现这些数据,并作为原生AWS安全控制的补充,用于保护您的Amazon VPC和AWS IAM权限。
Threat Stack平台中的Fargate元数据
Threat Stack为Fargate活动提供默认检测,包括:
- 交互式会话
- SSHD二进制文件
- 数据外泄尝试
- 意外的网络连接
这些检测规则会触发实时警报,例如,针对意外入站网络连接的警报如下:
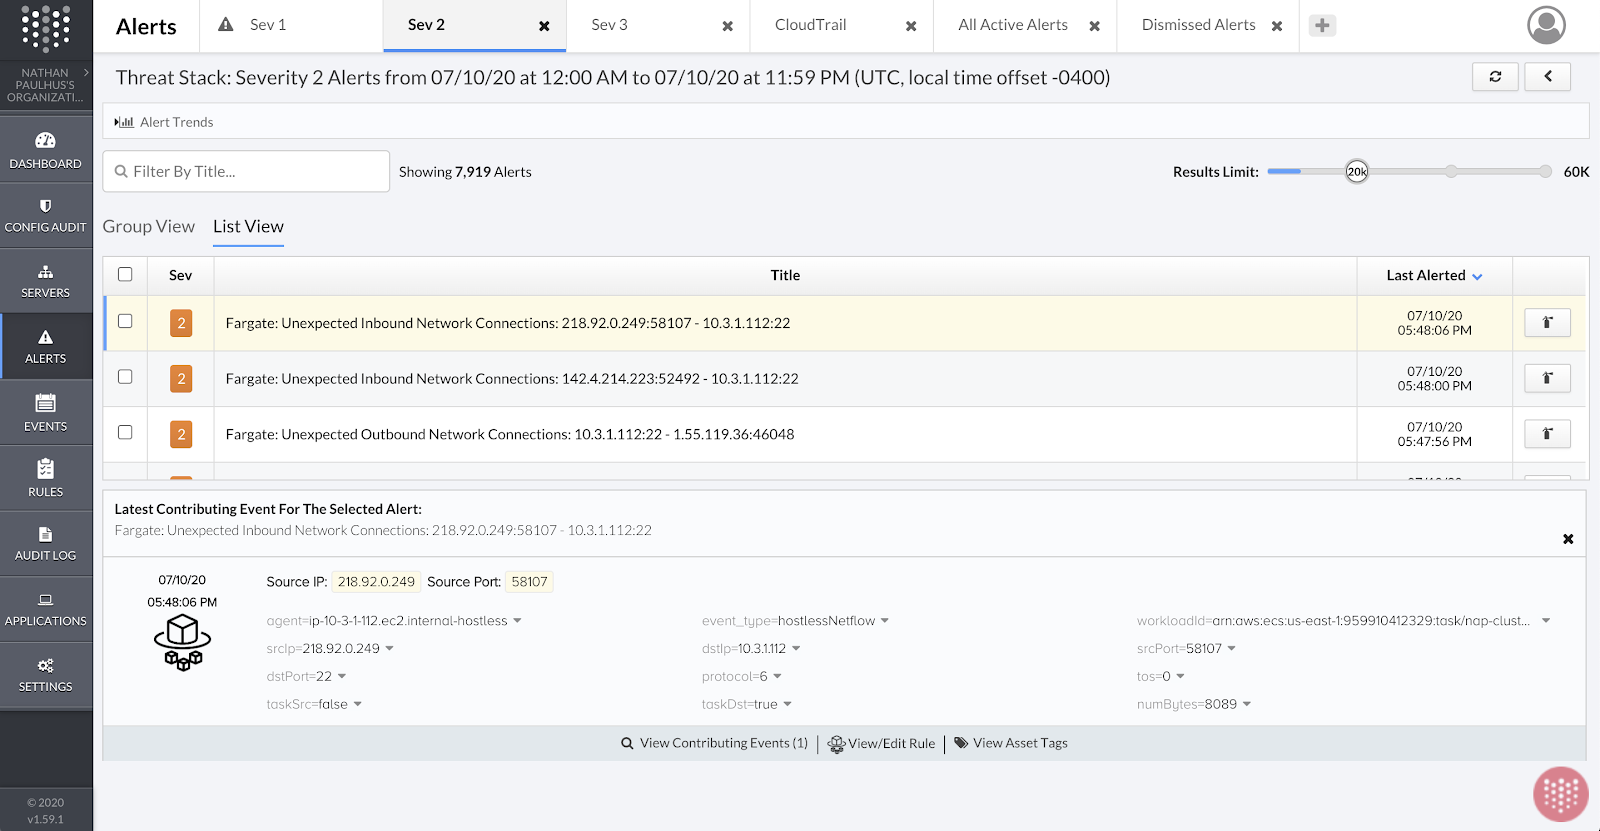
支持此规则的底层逻辑可轻松自定义。以下是一个简化示例:
event_type = "hostlessNetflow" and taskDst = "true" and srcIp != "10.0.0.0/8"
Threat Stack还提供所有事件数据的详细视图,为取证调查提供支持。例如,客户可以轻松细化搜索条件,查看指定时间段内特定任务的所有进程活动:
event_type = "hostlessProcess" AND agent_id = "7dd63b2d-a41d-11ea-92f9-2741263fc82a" AND event_time <
"1594402575809" AND event_time > "1594402565610"
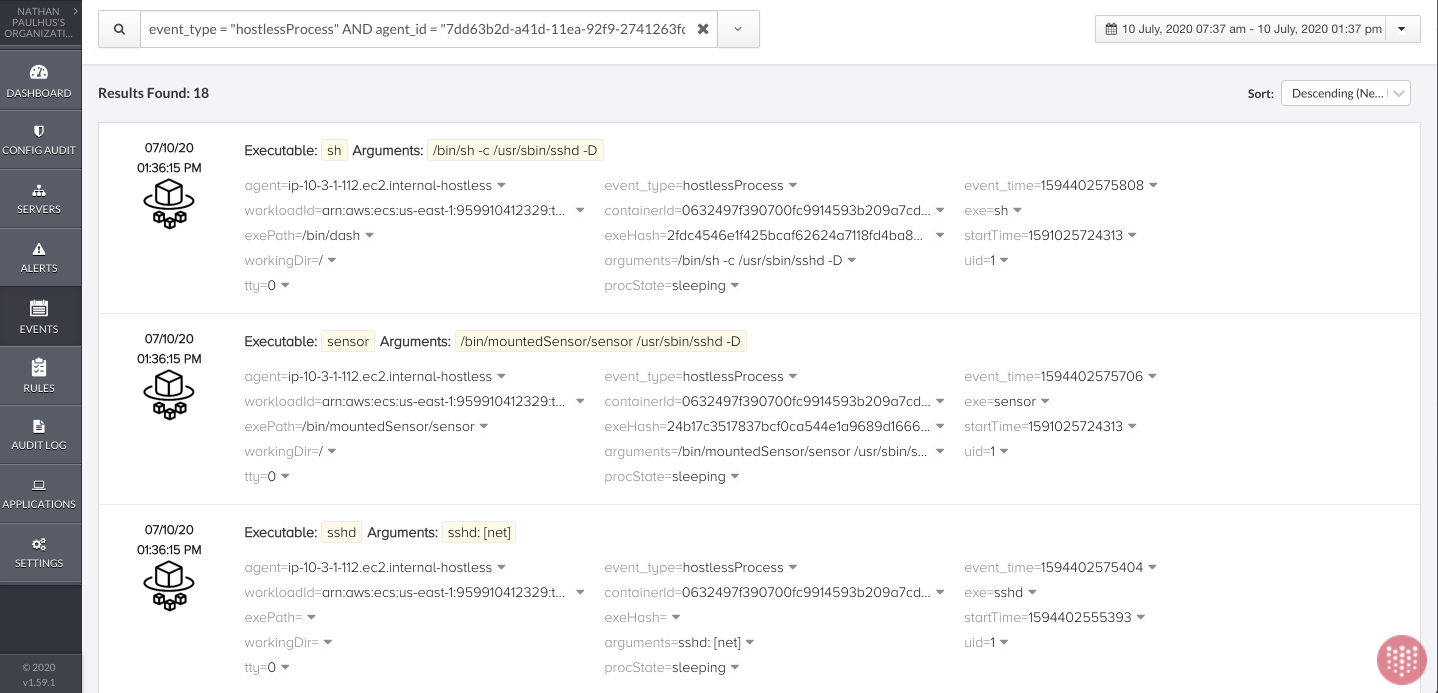
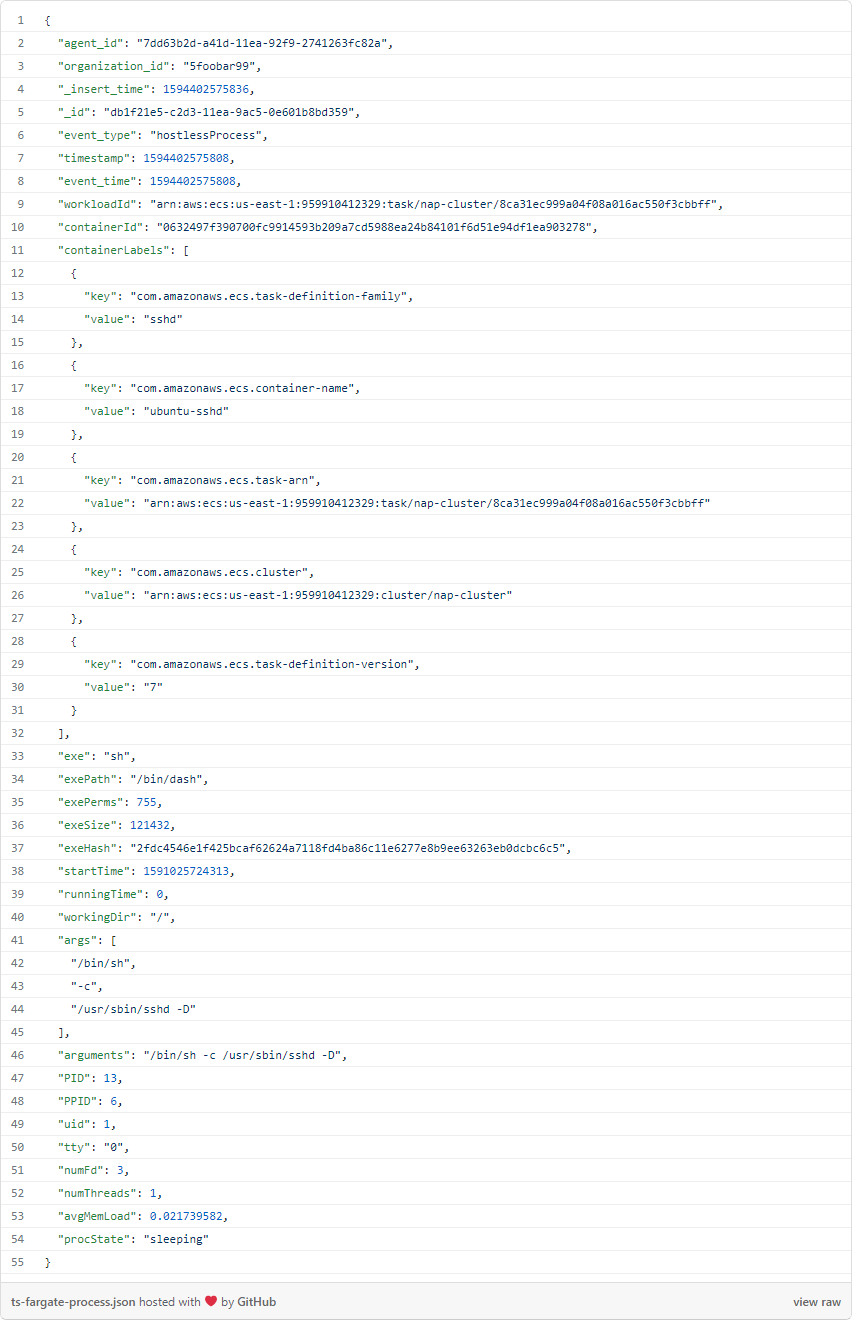
每个事件都有相关详细信息作为支撑,可在UI中查看。例如,可以深入查看上图中的第一个事件,以查看完整的事件JSON:
亲自试用
请联系Threat Stack客户成功经理或销售代表,预约演示。现有客户还可通过以下地址访问Fargate Agent,进行限时评估:https://registry.hub.docker.com/u/threatstack。
Threat Stack现已更名为F5 Distributed Cloud App Infrastructure Protection(AIP)。立即与团队一起开始使用Distributed Cloud AIP吧。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。