您是否让CISO参与数字化转型决策?确实应该如此。
多种趋势正推动基础设施转入幕后。随着自动化和基础设施即代码方法成为应用基础管理的主流,人们逐渐忽视了交付和保护应用所需的众多网络与应用技术的重要性。
开发人员不想为基础设施的繁琐细节分心,尤其是网络方面。长期以来,云计算一直致力于消除处理基础设施的需要,通过提供API和拖放式配置工具,让不愿接触网络和基础设施的人员无需亲自处理这些复杂事务。Kubernetes由开发人员创建并服务于开发人员,它巧妙地将网络和基础设施隐藏在配置与编排层之下,使其不再成为开发人员的负担。
但这并不意味着我们可以忽视基础设施的存在,也不能忽视它是主要攻击目标这一事实。
具体而言,在IBM X-Force 2020年跟踪的十大漏洞中,有3个与基础设施相关。
您可以先消化一下这个信息。
不出所料,其余跻身前十的都是应用平台和框架漏洞。但其中有3个针对基础设施,包括遭利用次数最多的漏洞。
只要基础设施仍不可或缺,而在可预见的未来都将如此,就需要对其加以保护。在大多数架构中,基础设施是最先接触外部流量的环节,其中防火墙、DNS和负载均衡器首当其冲。这些关键基础设施一旦遭到攻击,可能导致组织的整个数字业务中断。事实上,Cisco《互联网年度报告》指出:“基础设施中断也仍然是一项威胁,超过半数的运营商都遇到过这一问题。”
基础设施与业务之间的关系依然不温不火。客观地说,业务领导者对保护基础设施的重视程度,与对保护业务和应用的重视程度几乎相同。换言之,他们对保护所有这些方面都不太热衷。
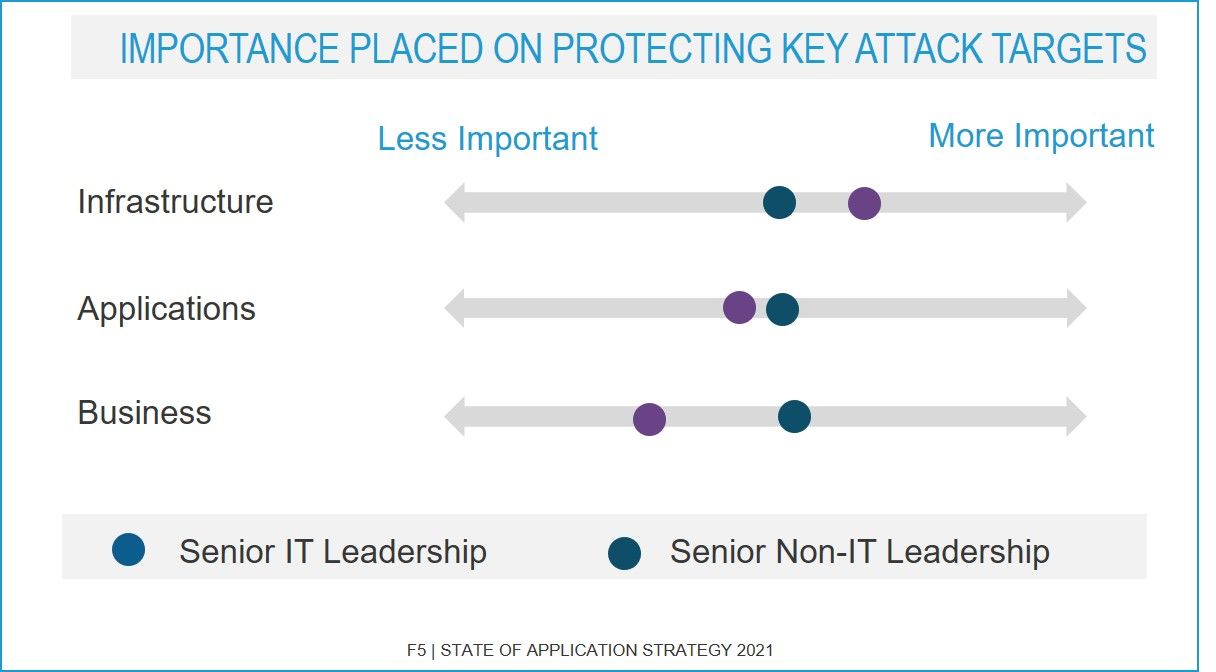
我们选择这些类别有一个非常明确的原因:它们共同构成了数字业务“技术栈”。数字业务依赖应用,而应用依赖基础设施。在如今数字化已成为常态的世界中,这三者密不可分。然而,组织中的不同角色会根据自身对其重要性的判断,明显将它们视为彼此独立的事物,并决定是否予以保护。
从对关键攻击目标保护工作的重视程度来看,明显存在脱节,这表明大多数组织的数字化转型仍处于逐步成熟阶段。业务部门与IT部门需要以平等合作伙伴的身份协同,高效运营并保护数字业务。这意味着IT部门需要像重视基础设施保护一样重视业务保护,反之亦然。
尽管新冠疫情以及企业争相“数字化”确实加快了数字化转型进程,但实践和认知走向成熟仍需时日。如今,PWC报告称受新冠疫情影响,超过半数的企业“现在更有可能在每项业务决策中考虑网络安全问题,而去年调查中的这一比例为25%”。
这是一个良好的开端。
对于尚未采用这种做法的组织,一种可行的推进方式是审视有哪些人参与数字化转型决策。我们经常强调首席信息官(CIO)需要在其中占有一席之地,却较少提及让首席信息安全官(CISO)参与决策的重要性。
CISO的职责随着时间推移不断变化,有时甚至会发生突变。其核心始终是关注安全。随着企业将数字化作为默认运营模式,这一职责已扩展到更具战略性的层面,既要确保安全运营,也要兼顾运营速度。这意味着CISO需要从一开始就参与数字化转型,推动制定必要的政策和防护机制,使组织能够在加快数字业务发展的同时,保护客户和企业数据。
如果贵公司的CISO尚未参与数字化转型相关讨论,就需要尽快参与。基础设施仍是数字化业务的关键组成部分,也是极具吸引力的攻击途径;保护基础设施仍是CISO的职责。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。