毫无疑问,COVID-19疫情是本世纪对劳动力影响最为深远的事件之一。最初,组织不得不应对远程办公的员工队伍,随后发现这种模式不仅可行,还能保持工作效率。
过去18个月,组织对远程办公的态度发生了显著变化,但尚未普遍转向全面采用这种模式。确实,有些组织目前采用“完全远程”模式,并计划继续如此。但更有可能成为主流的是混合办公模式:一些员工居家办公,一些员工在办公室办公,还有一些员工则将两者结合起来。
关于应由谁决定员工每天在哪里工作,以及员工每周应到办公室工作几天,各方争论不休。但总体而言,能够支持混合办公的行业已普遍接受全面采用混合办公模式。
在11月24日至12月5日期间接受调查的1,200名员工中,超过半数(55%)表示更愿意每周远程办公3天。与此同时,在133名美国高管中,68%认为员工每周应至少到办公室工作3天,理由是他们担心纯远程办公模式不利于维系企业文化。
(来源:SHRM)
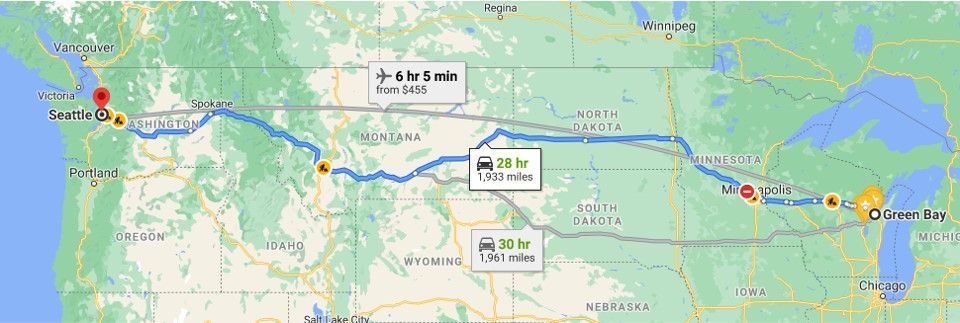
我个人只是以旁观者的心态关注这些讨论,因为,怎么说呢,我从来就不在办公室办公,而且相信我,以后也不会。沿I94公路开车去西雅图,路程真的非常远。
坦率地说,混合办公模式的具体实施方式并不如结果重要:一周中的每一天,都会有员工居家办公,也会有员工在办公室办公。混合办公已成为新的常态。
这句看似简单的话,将对未来的访问策略产生深远影响。
基于IP的访问
传统的基于IP的技术主要依赖一组固定的网络范围和地址。策略根据IP拒绝或允许访问网络和应用资源。
这正是VPN的作用:为您分配一个“本地”IP地址。该地址属于允许在企业网络中自由访问的IP地址范围。
现在,我们当然可以继续这样做。但我们不会,至少不会让大多数员工继续这样做。运维人员和工程师始终需要VPN提供的这类网络访问权限,但说实话,我浏览Confluence或SharePoint,或者在Slack上找架构师沟通时,并不需要VPN。如果应用程序足以满足我的工作效率和沟通需求,我确实不需要访问网络。
坦率地说,鉴于恶意软件、勒索软件及其他恶意程序事件日益增多,限制网络访问可能是目前更合适的安全策略调整。这些破坏性程序能够访问的资源越少越好。
这是一个切实存在的威胁,因为以临时人员为主的混合办公团队很可能感染某种恶意软件,并在某一天登录VPN。随后,麻烦就会突然降临。这也是优质VPN解决方案会首先执行扫描和运行状况检查的部分原因。但并非所有VPN解决方案都足够可靠,而且即使VPN解决方案支持扫描,有些组织也不要求执行扫描。
这也不意味着应用访问解决方案就能高枕无忧。因为其中许多解决方案都基于IP,而企业需要管理的IP地址数量非常庞大。
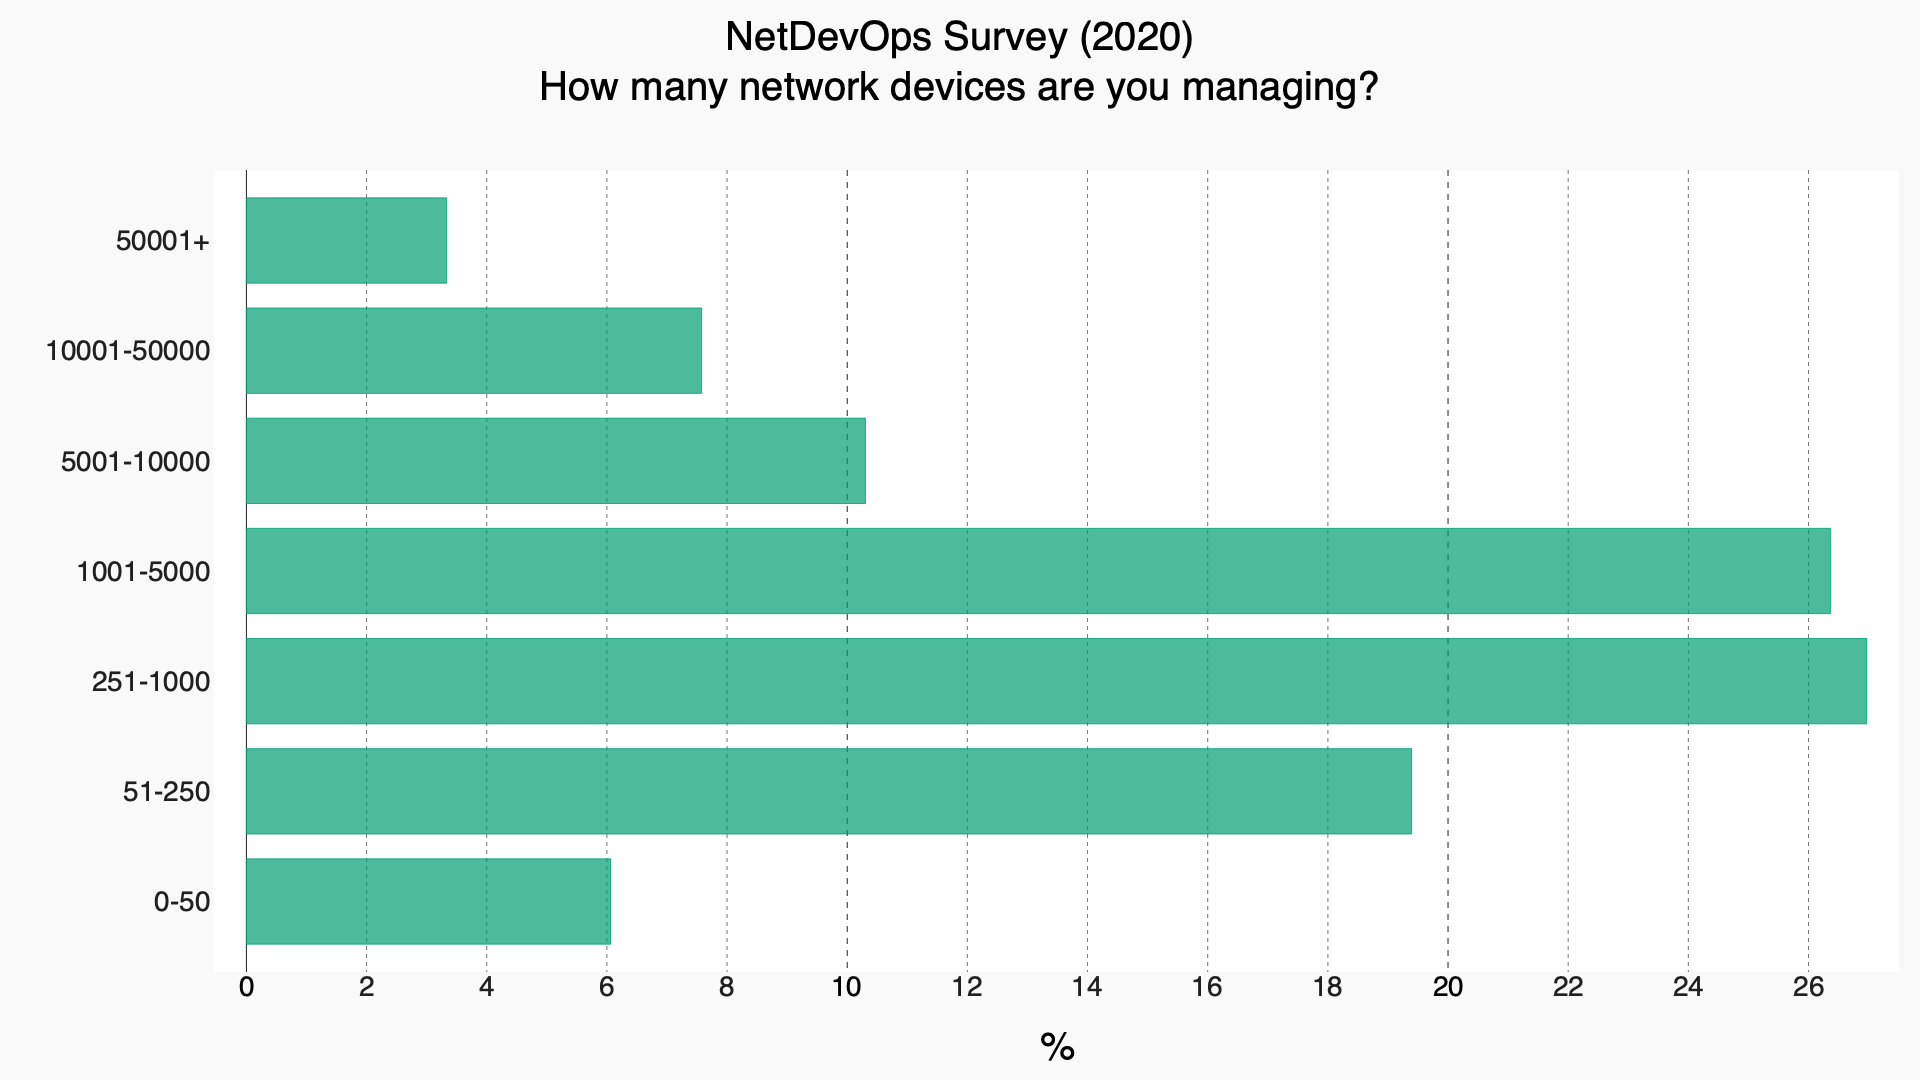
仅单名网络运维人员需要管理的网络设备数量就已相当可观,超过半数的人员管理着251至5,000台设备。(NetDevOps年度调查)
除此之外,还要考虑我的个人家庭专用IP地址,以及今天可能居家办公的其他所有人的个人家庭专用IP地址。还有,别忘了需要保护的机器间通信也在不断增加。Cisco年度互联网报告预测:“到2023年,全球联网设备的数量将超过人口数量的3倍。全球约一半的连接将是机器间连接。”
由此形成的模式难以为继,不仅让运维人员和安全团队不堪重负,最终也会使必须执行这些策略的服务和系统难以承受。
身份是关键
混合办公带来的安全挑战,与快速数字化进程引发的安全挑战相互叠加。这些挑战将共同推动安全模型转向以身份为中心的方法。该方法不仅考虑人类用户,也考虑以工作负载、设备和脚本形式存在的机器用户。毕竟,工作负载正变得和人一样具有流动性。归根结底,无论使用什么IP,工作负载A仍然是工作负载A。就像无论我是在家中办公、身处明尼阿波利斯的机场,还是在西雅图的办公室,我依然是我。
IP固然可以作为以身份为中心的安全策略的一部分,但它并不是决定是否允许访问资源的首要因素或决定性因素。相反,IP会成为一项属性,有助于确定所需的身份验证级别。
如果我已连接VPN或公司网络,或许只需凭据即可。但如果未连接,则可能需要凭据和第二重身份验证。如果我尝试从此前未见过的IP地址访问,则可能还需要第三重身份验证。
无论如何使用IP地址,都不应再将其作为唯一依据,即使对于工作负载也是如此。毕竟,恶意软件可能已“进入”企业网络,但绝不能允许其访问应用和资源。
此外,我们需要拓展对身份的理解,不仅要关注人员身份,还要涵盖我们日益依赖的工作负载、应用和设备身份。
相信无需再提SolarWinds事件造成的严重后果。但您是否了解以下威胁,例如Siloscape?它被描述为“一种恶意软件,可利用Web服务器和数据库中的已知漏洞入侵Kubernetes节点,并在集群中植入后门”;此外,还有管理控制台配置错误带来的威胁。许多管理控制台主要依靠基于IP的控制措施来保障安全,但这些措施会妨碍远程访问,因此最终往往被禁用,而远程访问在当今的混合办公模式下不可或缺。采用更可靠的基于身份的访问控制,无论访问源自何处,都有助于防范劫持和未经授权的使用。此外,可靠的以身份为中心的安全措施还有助于防范已遭入侵的系统利用“企业网络”的可信环境,试图感染、劫持或以其他方式利用其他资源。
长期以来,我们一直在逐步转向基于身份的安全机制。但自动化和数字化的迅猛发展,加上混合办公模式日益普及,将加速这一转变,最终不再将IP地址作为主要的访问控制方式。
以身份为中心的安全是发展方向。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章


2023年应用策略现状:成本与复杂性是推动多云网络发展的首要因素
多云网络解决方案可在核心、云和边缘环境之间实现无缝、安全的互联,为解决当今混合IT面临的挑战提供支持,因而备受业界关注。