应用安全是F5 ADC平台的基础组成部分。BIG-IP可提供出色的Web应用防火墙防护,并为多云架构中任意位置的应用提供安全的统一访问。尽管我们认为F5提供的安全解决方案覆盖范围广泛,但并不声称F5是市场上的唯一选择。面对众多备选方案,买家的决策也因此更加复杂。不过,对于希望缓解针对公有云部署应用的攻击的客户,AWS推出了AWS Security Competency计划,帮助简化买家旅程中的评估阶段。F5近期宣布,其Web应用防火墙BIG-IP Application Security Manager (ASM)已纳入该计划。本文将深入介绍F5 WAF解决方案如何凭借高级L7应用和DDoS防护能力,获得该计划的认可……
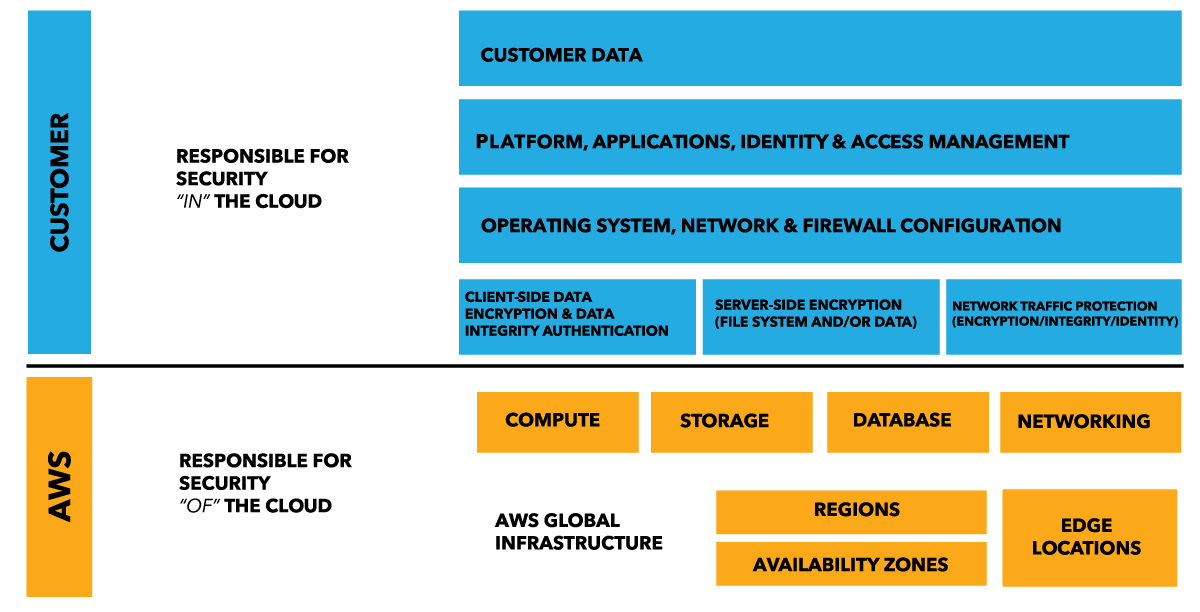
AWS继续强调其责任共担模型(见上图1)的重要性。在该模型下,应用所有者负责云中的安全(虚拟机、操作系统、应用和数据),而AWS负责云本身的安全(硬件、软件、网络和设施)。Security Competency计划正是在此发挥作用:它为AWS用户提供一份精简的第三方供应商名单,这些供应商已证明其能够为AWS托管的应用提供云中安全解决方案,并具备相应的成功经验和技术能力,从而有效排除一些能力不足的供应商,使其不再进入考量名单。
获得 AWS 安全能力认证需满足的 3 类要求
获得AWS安全能力认证并非易事,合作伙伴需要满足三个不同领域的多项要求:
第一项要求主要涉及客户案例,核心是证明解决方案的价值。为满足这项要求,F5向AWS提交了多份已完成的安全项目报告,详细说明客户面临的问题,以及F5的WAF如何解决这些问题。其中两个客户案例获得公开认可,进一步展示了部分生产环境中的用例和优势。
第二类要求侧重于产品和部署功能,以及AWS基础设施特有的通用功能。为通过此项审核,F5需要提供详尽的文档,说明BIG-IP ASM Virtual Edition的配置、使用和功能,并提供在高可用性(HA)拓扑中部署WAF的专门指南。AWS还明确要求F5在文档中列出该解决方案有助于满足的所有合规法规,以便客户排除可能无法达到预期的其他供应商。最后,AWS验证了WAF解决方案的数据加密能力,并确认其与AWS基于IAM角色的管理服务深度集成,确保用户能够安全地管控对设备的访问。
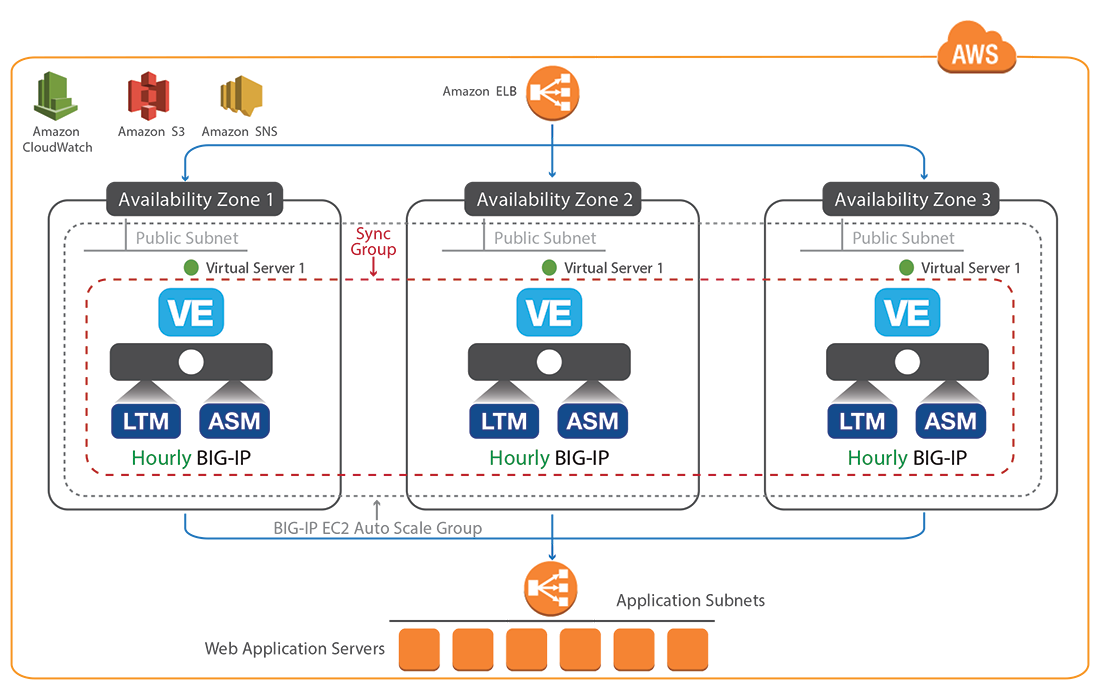
第三组也是最后一组要求重点关注WAF与AWS服务的集成,以增强解决方案的安全性和可用性。如之前的文章所述并如图2所示,F5的WAF解决方案支持通过CloudFormation模板进行自动扩缩,因此通过了“基础设施安全”要求:该解决方案集成了AWS Auto Scale和AWS ELB,并且能够跨多个可用区运行。接下来是“日志记录和监控”。这一项也顺利通过,因为自动扩缩解决方案高度依赖AWS CloudWatch实时监控实例,以发出警报并触发扩缩事件。最后,AWS安全团队对WAF进行了漏洞评估,随后确认其满足所有数据保护要求,并支持必要的身份和访问管理要求。
在顺利通过所有要求后,AWS随后将F5的WAF解决方案发布到其安全合作伙伴解决方案页面,供所有人查看,并授予F5这一全新荣誉,以表彰这项成就:
如需了解F5 WAF解决方案的详细信息,可查看BIG-IP ASM数据表,也可在AWS Marketplace上查看。
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。