移动端助力现代银行服务
移动设备正迅速成为数字用户的首选工具,这一趋势也在影响金融行业。新一代用户需要适合移动设备的银行服务。根据美联储的调查结果,18 至 29 岁人群使用手机银行的比例为 67%。不采用手机银行的主要顾虑是安全问题。移动化趋势势不可挡,组织需要了解这一风险向量,以便充分规划并缓解威胁。本文将介绍移动领域中一些较为突出的漏洞,其中部分已被利用。
什么是移动恶意软件?
与其他恶意软件一样,移动恶意软件也是为攻击智能手机或类似设备而编写的代码。移动恶意软件的历史至少可以追溯到2000年,当时研究人员检测到了首个已知的移动恶意软件“TIMOFONICA”。2016年,研究人员发现了“Godless”等在现实环境中传播的恶意软件,它们可获取多达90%的Android设备的root权限。
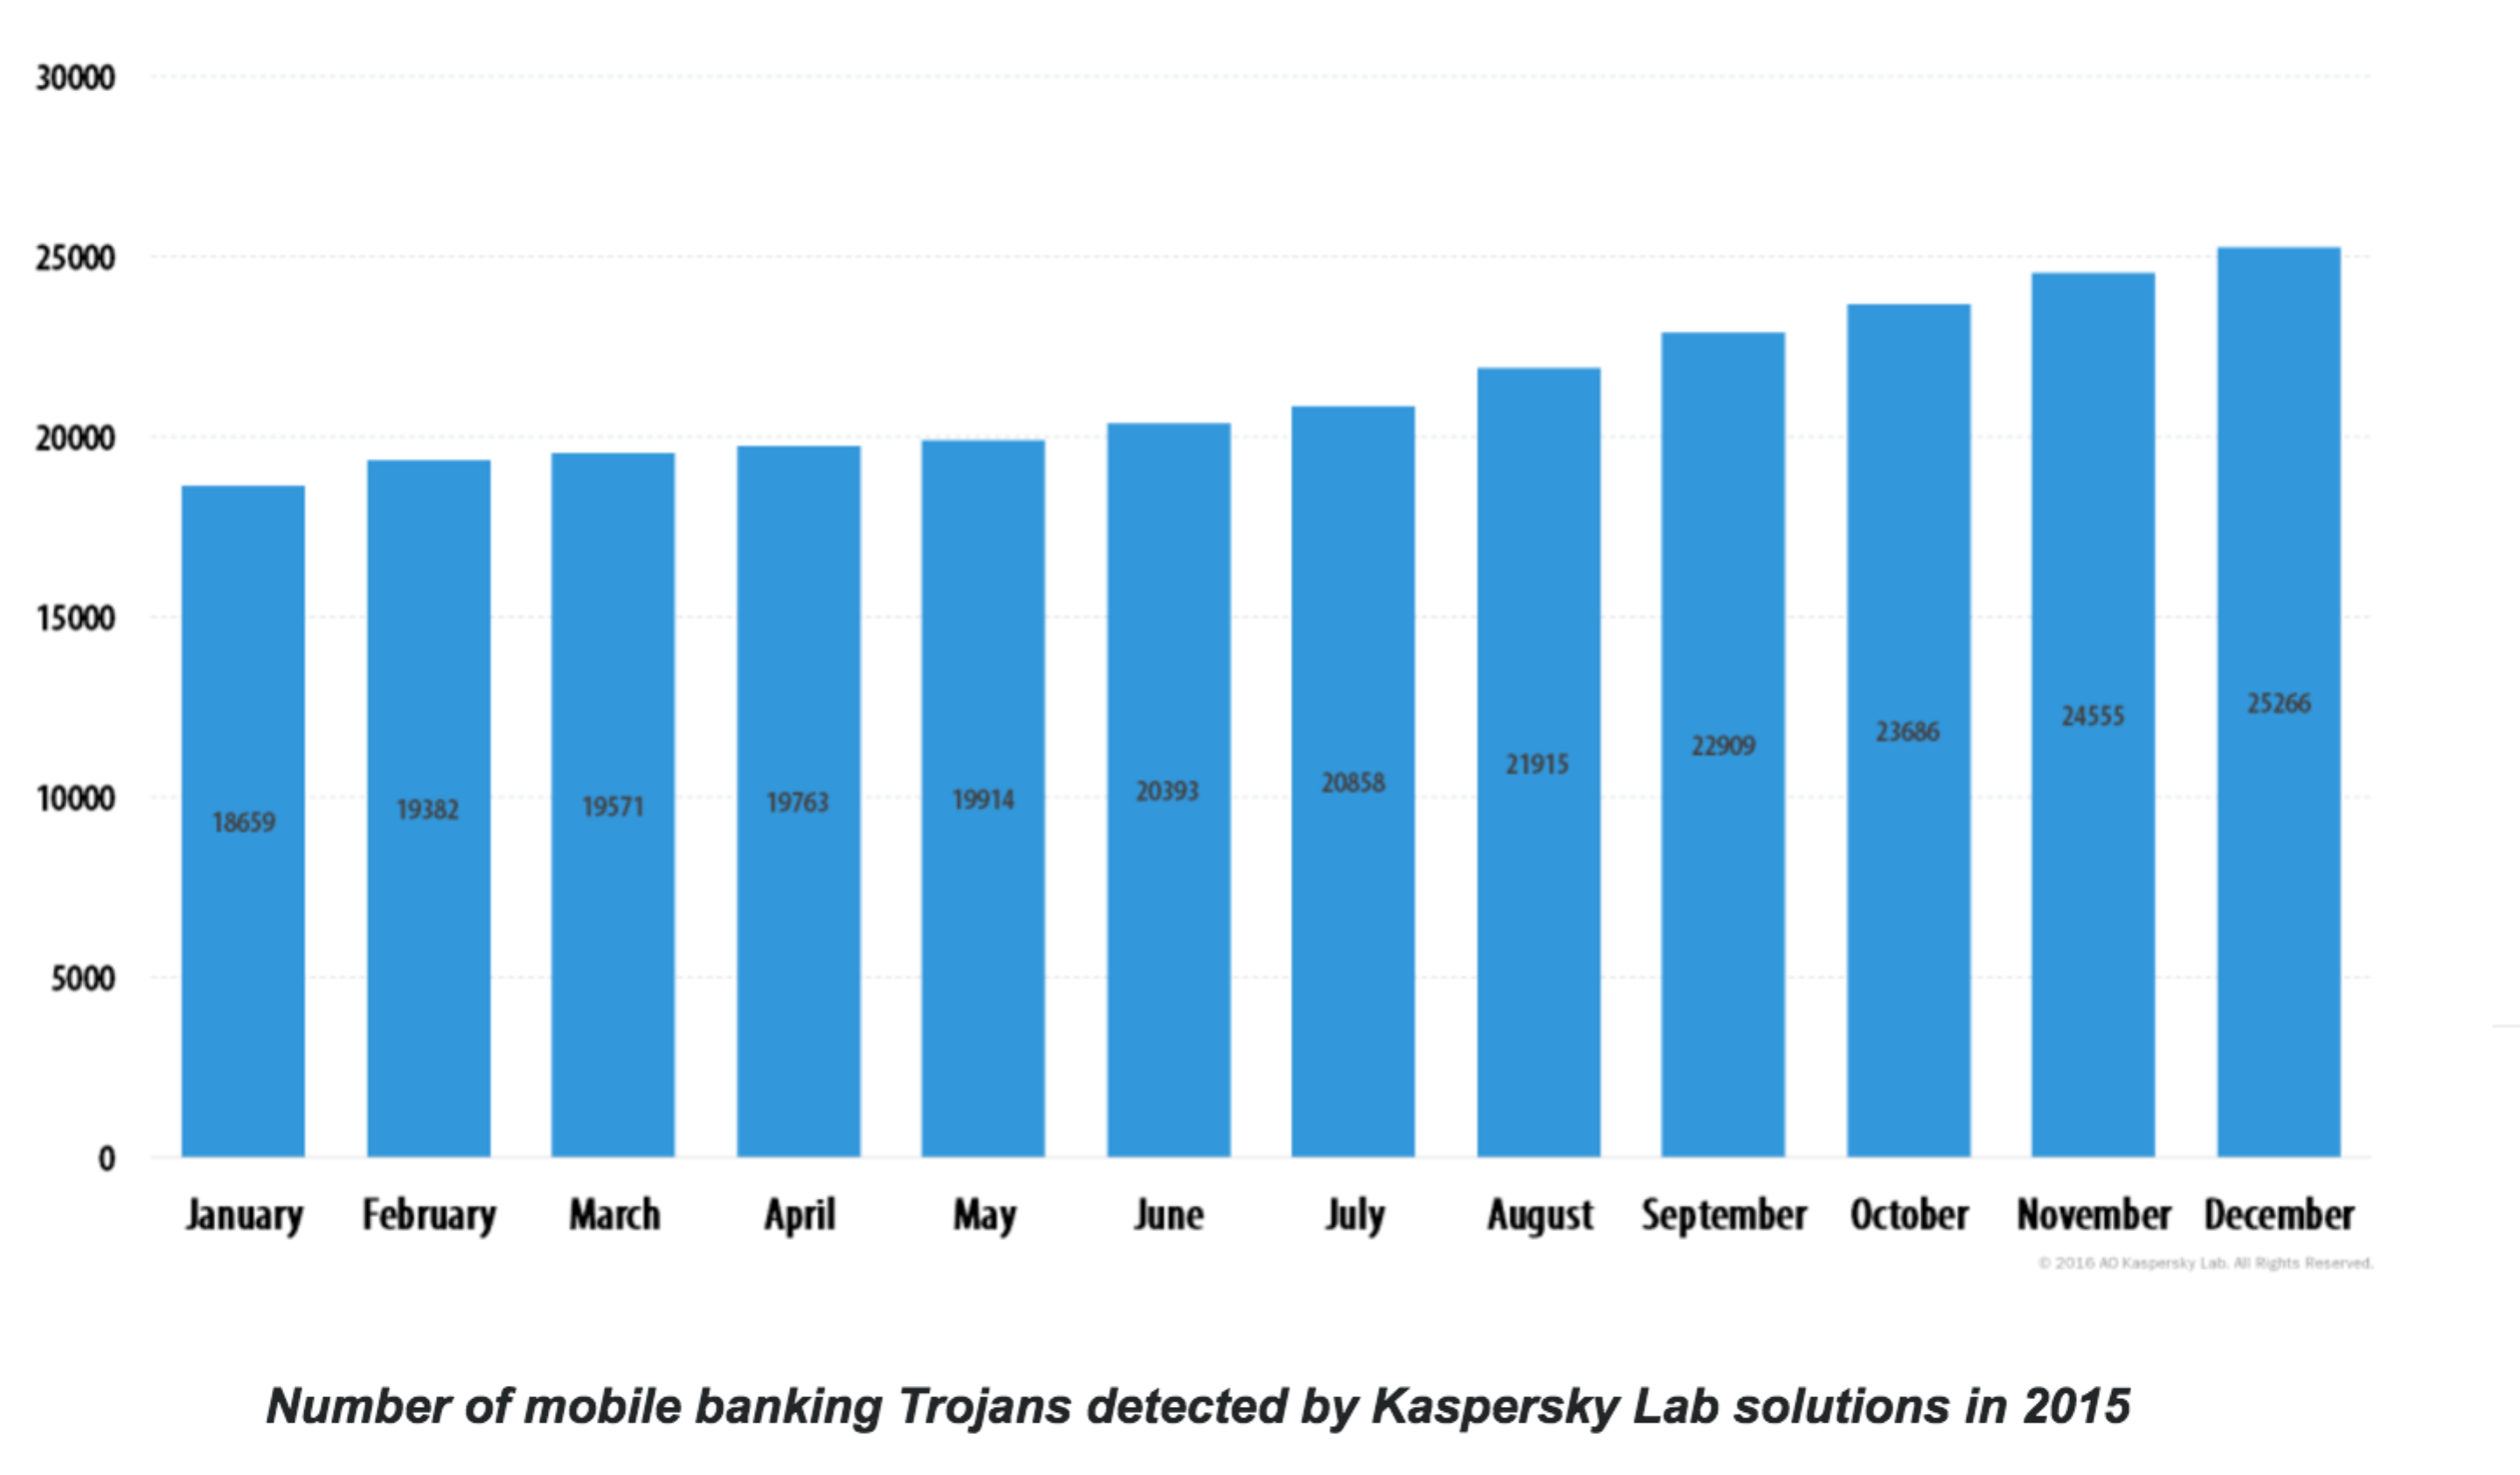
卡巴斯基实验室的分析数据显示,移动银行木马的数量正在增加。2015年,约有56,194名用户至少遭受过一次移动银行木马攻击。
类型:间谍软件和广告软件、木马和病毒、网络钓鱼应用等
目前,现实环境中活跃的恶意软件可分为间谍软件和广告软件、木马和病毒、网络钓鱼应用或僵尸程序。其唯一目的就是获取有价值的个人信息并将其窃取外传。
- 伪装成合法应用的间谍软件和广告软件会收集用户及设备信息,这些信息可能被用于后续攻击。
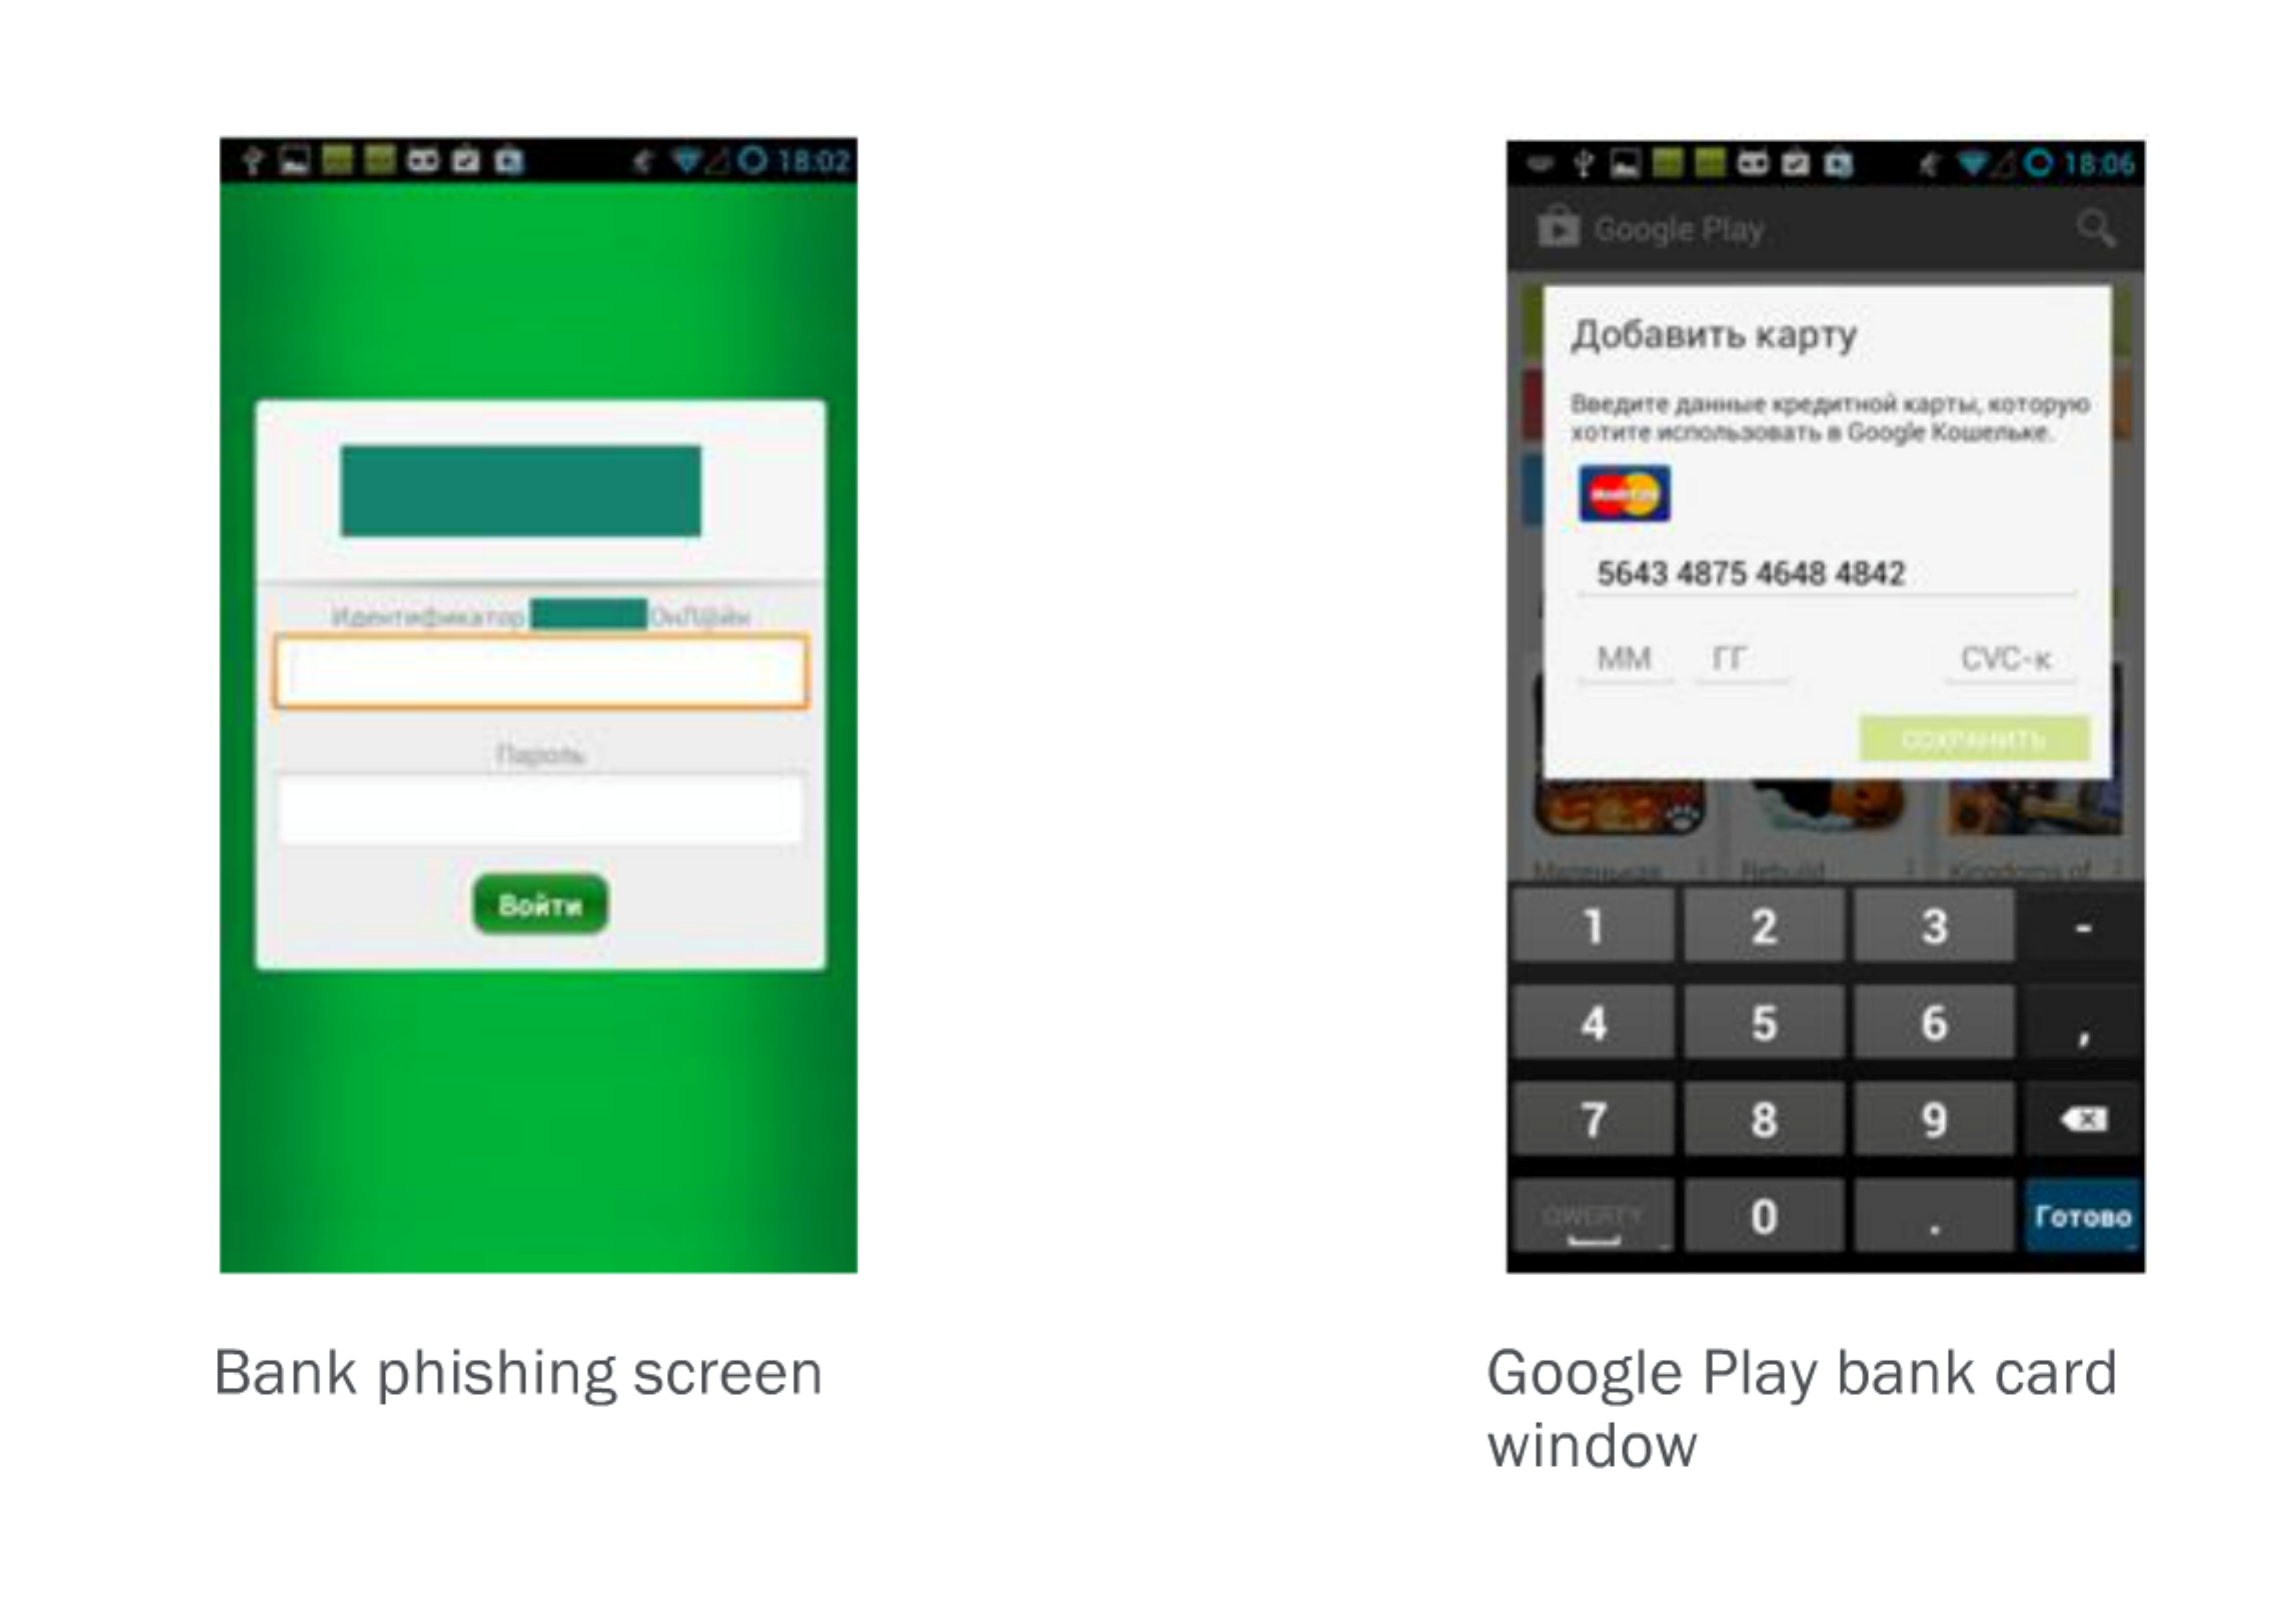
- 木马会劫持设备,并在未经授权的情况下发送收费短信。较为常见的木马能够在用户屏幕上重新绘制界面,伪装成合法应用程序,窃取银行账户凭据和带外一次性密码等机密信息。
- 网络钓鱼应用利用恶意应用或经过重构的应用向用户传递恶意内容。
移动恶意软件常利用的漏洞和手段
移动设备支持iOS、Android、Windows等多种平台。鉴于iOS和Android占据主要市场份额,下面来看看攻击者利用的相关漏洞:
- 已取得Root权限或已越狱的设备:对手机进行Root或越狱后,可获得移动操作系统的Root级访问权限。虽然用户因此能够修改设备的默认行为,但这一过程会破坏设备的安全模型,也会给应用带来极高风险。已取得Root权限或已越狱的设备很容易被恶意软件和恶意应用利用,导致设备感染和数据外泄。
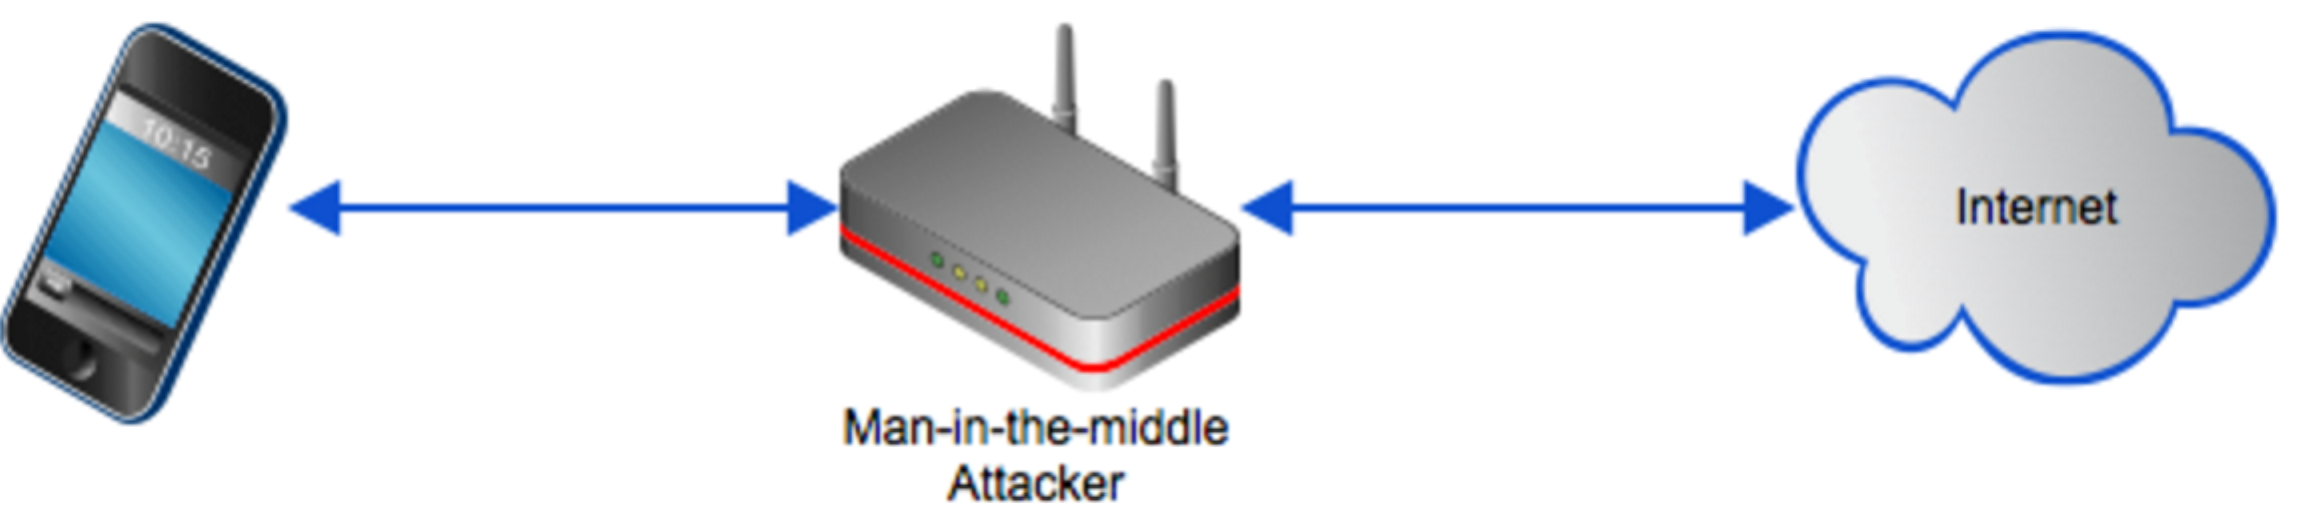
- 中间人攻击:此类攻击通过第三方介入设备与服务器之间的通信,嗅探并篡改有效载荷。由于人们往往会在酒店、咖啡店及其他公共场所连接免费Wi-Fi,移动设备面临的攻击风险会进一步增加,
操作系统版本过旧:与iOS用户相比,Android用户更容易受到这一问题的影响。Android设备的系统版本较为分散。部分设备可能仍在运行存在已知漏洞的旧版本,容易成为恶意软件的攻击目标。短信窃取:现代自适应身份验证技术会使用带外身份验证,而短信似乎是较常见的薄弱环节之一。感染Android设备的移动恶意软件能够窃取发送到设备的一次性密码。在Android 4.3及更低版本中,恶意软件可以阻止短信显示在收件箱中,使攻击完全不易察觉。在更高版本的Android中,恶意软件无法阻止短信显示在收件箱中,因此用户会注意到意外收到的短信。焦点窃取:活动劫持或移动网络钓鱼会利用Android中的漏洞,启动恶意活动来取代预期活动。恶意软件通过显示外观相似的界面,诱骗用户提供凭据。金融恶意软件经常利用这一攻击途径。该攻击途径会影响Android 5以下版本;在更高版本中,Google已缓解此类攻击。
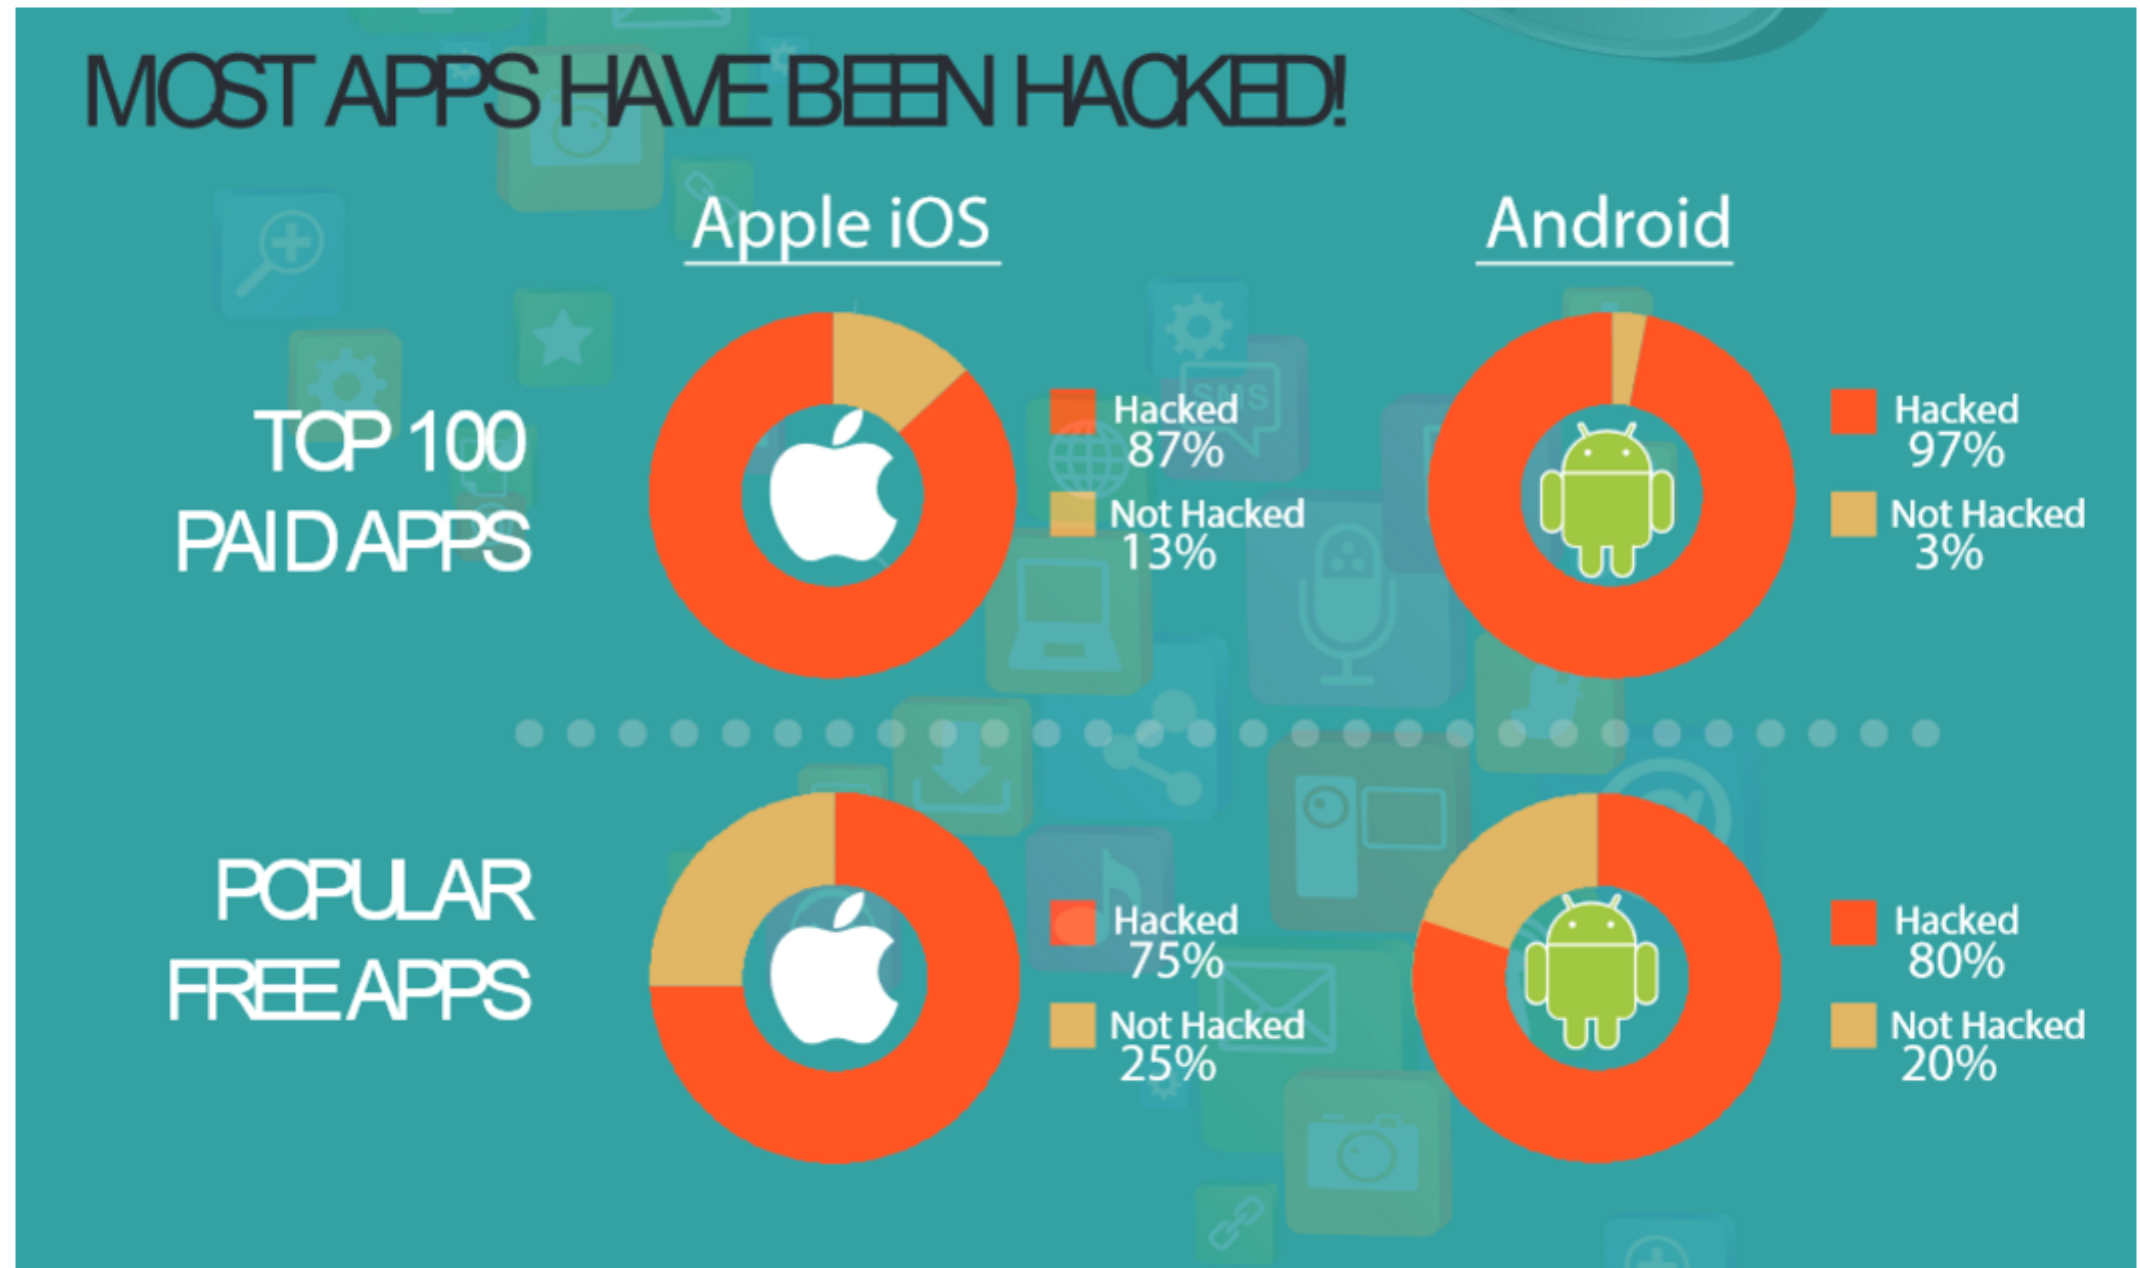
重新打包的应用:恶意软件作者获取合法应用,将其与恶意载荷重新打包,并通过垃圾邮件活动传播;有时甚至会将应用上传至Play Store或App Store进行大规模分发。Arxan Technologies开展的一项研究显示,80%的热门Android应用和75%的iOS应用曾遭到破解:
- 非越狱iOS恶意软件:已检测到能够感染iOS并滥用私有API的新型恶意软件变种(例如YiSpecter)。
- 还有更多……恶意软件作者不断构思并开发新技术,以入侵移动设备。
F5欺诈防护解决方案正是应对之道
欺诈防护为组织提供面向现代移动应用的预防性和检测性缓解方法。该方案采用多种技术评估设备的安全完整性,并将相关信息提供给应用,同时与组织的风险引擎共享,以缓解和修复威胁。帮助应对这些威胁的主要功能包括:
- 证书伪造检测:检查证书有助于防范中间人攻击。此功能会根据存储的信息检查证书的有效性。
- DNS欺骗检测:通过解析服务器名称并与存储的信息进行比较,防御中间人攻击。
- 越狱/Root 检测: 通过检查 Root 权限来检测已遭入侵的设备。
- 恶意软件检测:查找失陷指标并进行行为分析,以发现设备上安装的恶意软件。
- 未修补/不安全的操作系统检测: SDK能够确定Android版本/iOS版本,并将相关信息提供给应用程序。
- 焦点窃取检测:此功能可让应用检测恶意应用是否窃取了受保护应用的焦点。MobileSafe将生成广播事件,以便应用响应此威胁。
- 重新打包检测:对于Android应用,该解决方案会检查签名以确认应用的真实性。对于iOS,重新打包检测包括计算并验证MD5哈希值。
设置环境
可通过在现有WebSafe环境中启用F5 MobileSafe来设置该解决方案。
使用面向移动端的预设创建或配置Fraud Protection Solution配置文件:
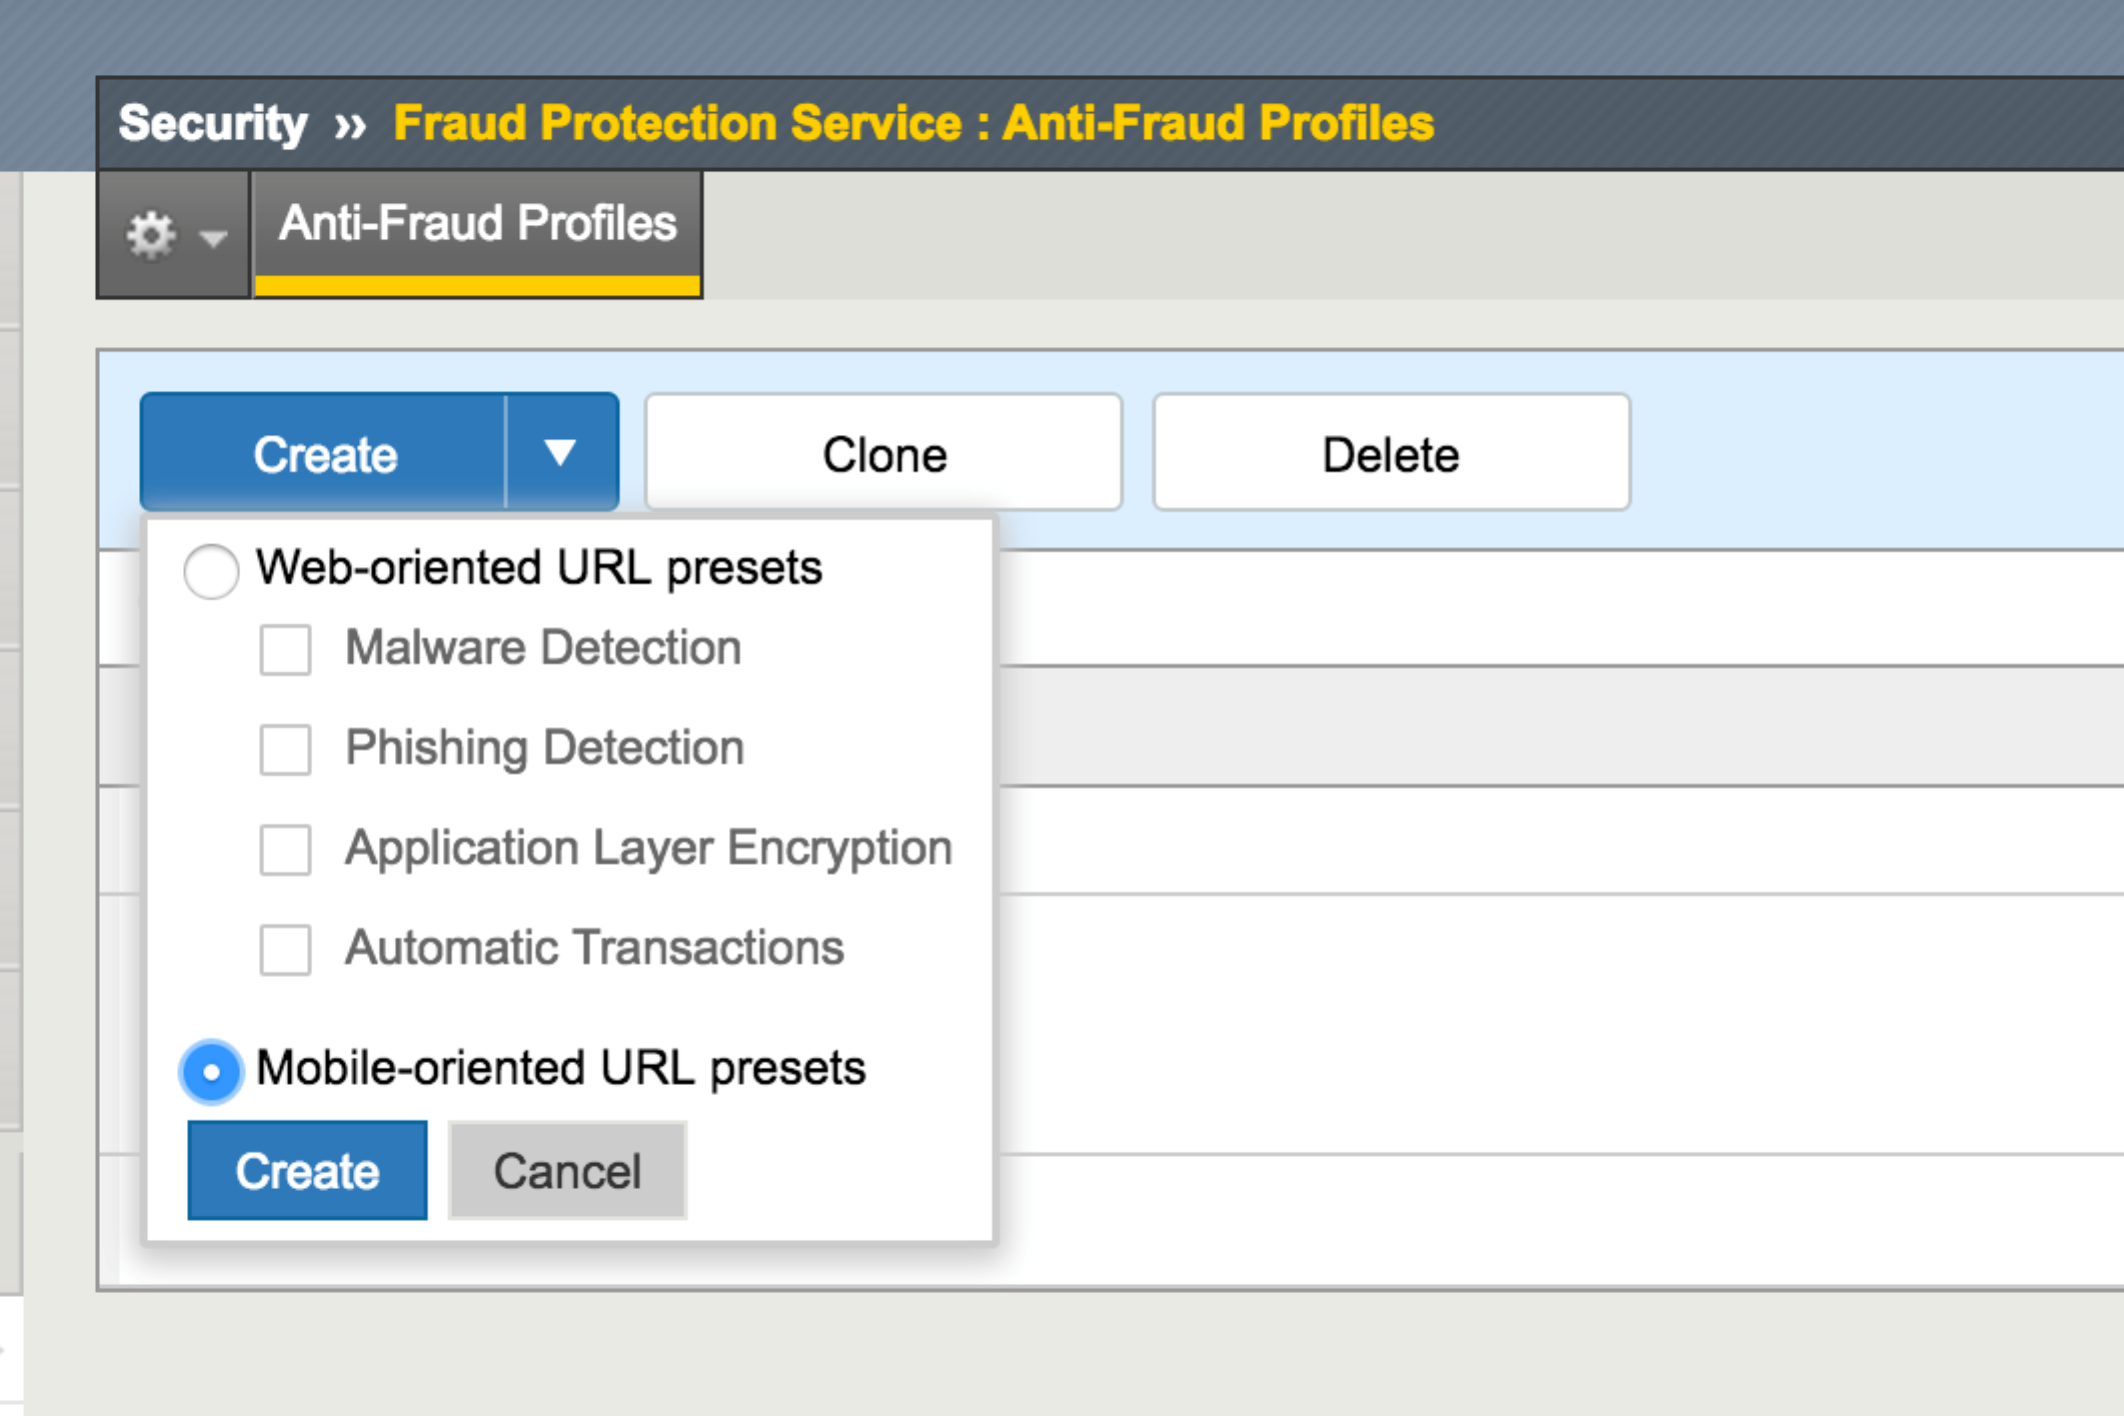
- 创建配置文件后,当用户访问移动端URL时,可在Alert Server上查看警报。
结论
移动设备让用户能够方便、轻松地访问在线服务,推动了其大规模普及。由于人们对这一领域的安全性了解有限,黑客正试图充分利用新的攻击途径。F5’s Fraud Protection Solution可帮助组织深入了解移动端点,并抵御现代复杂威胁。
资源
- F5 Anti-Fraud Solution:https://f5.com/products/modules/websafe
- 移动中间人攻击:http://www.information-age.com/technology/security/123461071/what-are-mobile-man-middle-attacks-and-how-dangerous-are-they
关于作者
Shahnawaz Backer曾任F5 Labs首席安全顾问。他对现代应用开发、数字身份和欺诈途径有着浓厚兴趣,专注于将安全情报融入解决方案,并坚信应采用自动化的主动防御。
Shahnawaz Backer 的更多博客文章相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。