恶意软件及其影响
恶意软件已给金融行业造成数十亿美元的损失,而且这一趋势仍在持续。人们或许会认为,这一领域利润丰厚,恶意软件编写者会不断设计新的攻击方式;但事实恰恰相反,恶意软件往往会重复使用代码,并以不同形式卷土重来。大多数恶意软件会利用浏览器中间人攻击(MiTB)、中间人攻击[MITM]等手段实施恶意活动。
本文介绍浏览器中间人(MiTB)攻击,以及基于F5 Fraud Protection Solution(FPS)的缓解措施。已知有一大类恶意软件会利用这一攻击途径,其中较为知名且使用MiTB技术的包括Bugat、Gozi、Tatanga、SpyEye和Zeus。
什么是浏览器中间人攻击?
木马感染浏览器后,在页面呈现给用户或交易提交至服务器之前,暗中修改页面和交易,这类攻击可统称为浏览器中间人攻击(MiTB)。
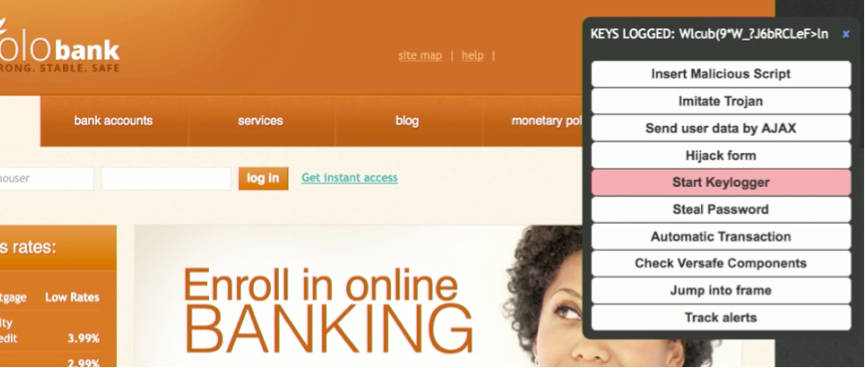
大多数浏览器都提供扩展功能,例如Windows的浏览器帮助程序对象、Google Chrome扩展程序和Firefox插件等。这些扩展程序在增强浏览器功能、提供个性化浏览体验的同时,也可能被恶意软件利用。假设下次登录常用的网上银行时看到类似这样的消息,就可以判断MiTB正在活动。
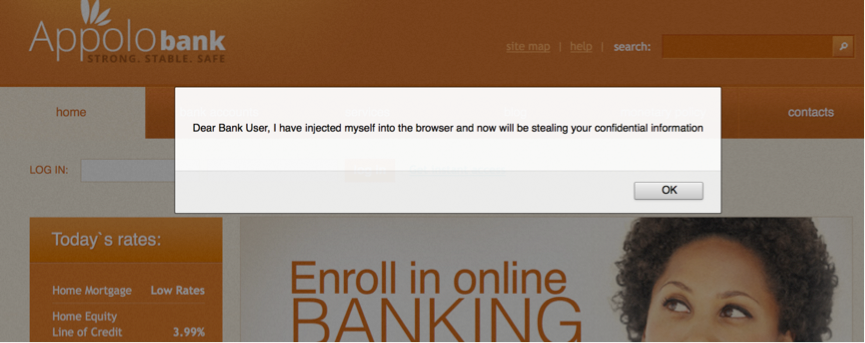
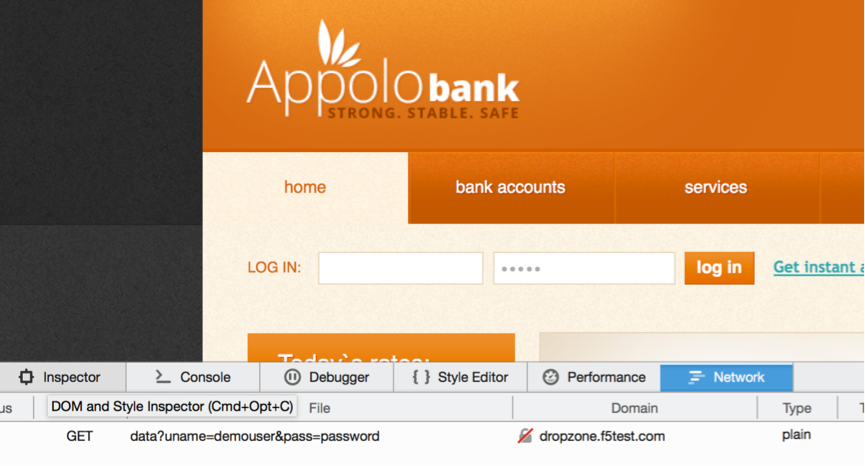
遗憾的是,攻击者手段高明且隐蔽,所有活动都在暗中进行。他们利用浏览器原本用于改善用户浏览体验的功能,将其用于恶意目的。下方截图显示,恶意软件正携带窃取的凭据,向投放区秘密发送请求。
F5欺诈防护解决方案正是答案
欺诈者利用浏览器窃取信息,而服务器完全无法感知这些源自客户端的交易。当前需要在不妨碍或改变客户浏览习惯的情况下,监控源自客户浏览器的交易。F5的FPS有助于监控此类可疑活动。
F5可用于抵御浏览器中间人(MiTB)攻击的独特功能包括
HTML表单字段混淆:将username和password等敏感字段名称替换为随机字符串,使查找特定文档对象模型(DOM)元素的自动化脚本失效。
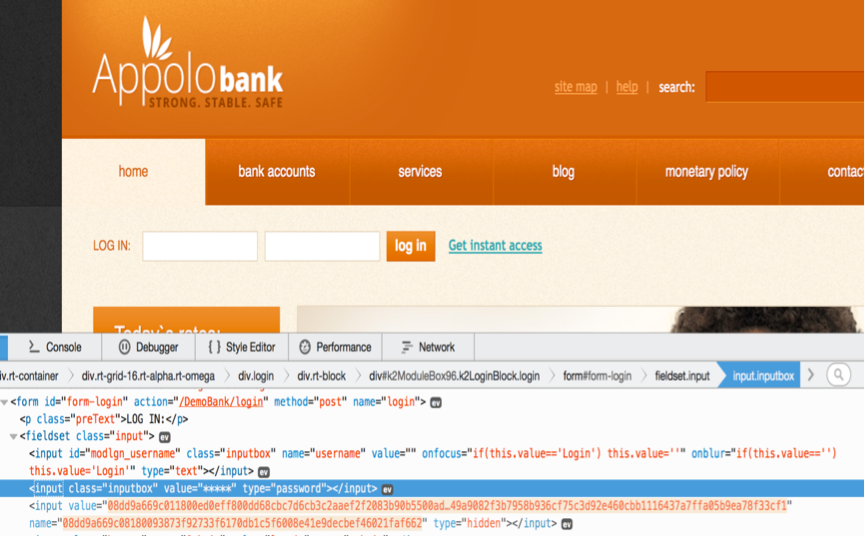
敏感字段实时加密:在用户输入时,对已识别的关键字段进行加密。
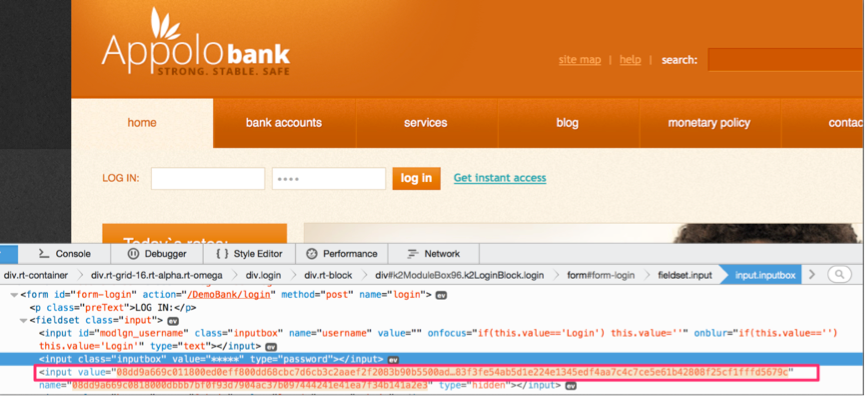
使用伪按键输入抵御基于浏览器的键盘记录器:生成的按键输入可隐藏用户的实际输入,从而抵御基于浏览器的键盘记录器。
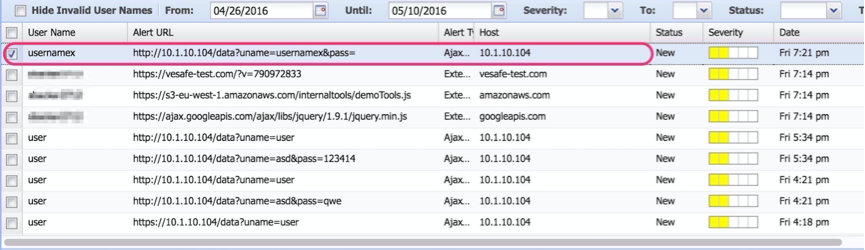
恶意软件注入外部脚本警报:如果AJAX向其他域发出POST请求,FPS会向银行发出警报。
结论
浏览器中间人攻击能够绕过通道加密,并从浏览器中窃取机密信息。F5的FPS解决方案有助于弥补这一安全缺口,让组织能够了解并保护用户的浏览器。
资源
关于作者
Shahnawaz Backer曾任F5 Labs首席安全顾问。他对现代应用开发、数字身份和欺诈途径有着浓厚兴趣,专注于将安全情报融入解决方案,并坚信应采用自动化的主动防御。
Shahnawaz Backer 的更多博客文章相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。