
过去一年左右,应用格局发生了显著变化。如今,数据中心内的大多数应用仍以传统的单体应用为主,但随着云采用率持续提升,微服务架构正逐渐成为下一代云原生工作负载的事实标准。尽管应用架构已经改变,这些工作负载对第4至第7层服务的需求并未改变。无论应用如何部署或位于何处,可扩展性、可用性和安全性仍然至关重要。为此,IBM与F5一直携手合作,将BIG-IP应用层服务引入IBM Cloud Private解决方案。
IBM Cloud Private (ICP)是一种基于Kubernetes和Cloud Foundry等开源框架构建的架构,可帮助企业在数天内构建云原生应用或重构旧版应用,而不必耗费数周甚至数月。Cloud Private平台遵循两项关键原则:专注于企业需求,并预安装应用服务。这样,客户不仅可以确保在ICP上开发的应用遵循微服务构建的良好实践(请参阅IBM Bluemix Garage),还可使用丰富的预安装工具,包括中间件、数据库,以及针对数据分析等CPU密集型工作负载的增强支持。该产品提供开源版和企业版。
F5 BIG-IP 与IBM Cloud Private的重点方向高度契合,因为BIG-IP自推出以来一直为企业客户提供第4至7层服务。客户依靠这些服务,为部署在数据中心、公有云和私有云中的应用提供加速、高可用性和安全保障。借助F5的BIG-IP Controller软件,采用微服务的应用开发人员现在也可以使用其传统应用多年来一直作为标准配置的同一套服务。
它是什么?
F5的BIG-IP Controller是一个新组件,也是一款部署在容器环境中的容器化应用程序,本例中的容器环境为IBM Cloud Private。该环境外部部署有BIG-IP,可为由Kubernetes Pod组成的一系列应用池提供入站路由和第4至7层服务。Controller会持续向BIG-IP更新这些Pod的状态。随着Pod的创建和销毁,BIG-IP会及时获知其状态,并为Ingress控制提供高级应用性能和安全服务。
2018年初,F5和IBM分别在各自的实验室中对作为Ingress Controller的F5 BIG-IP、F5 BIG-IP Controller和IBM Cloud Private进行了联合测试,以确认其兼容性,进一步扩展了F5支持的微服务框架范围。
工作原理
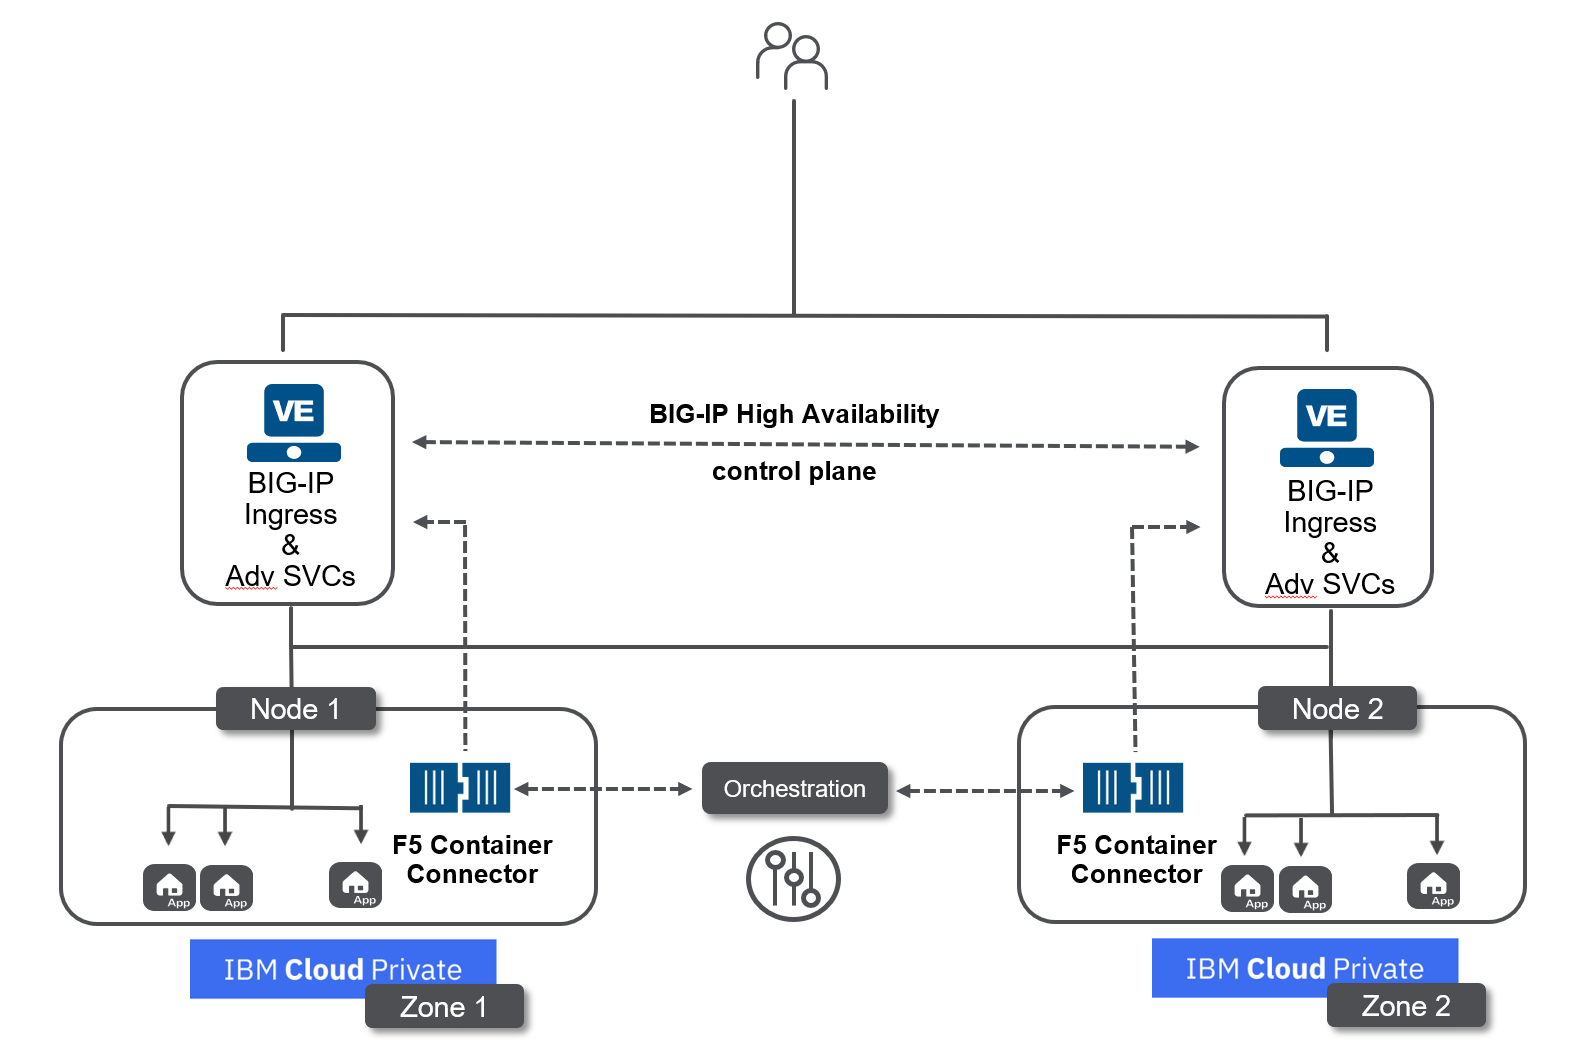
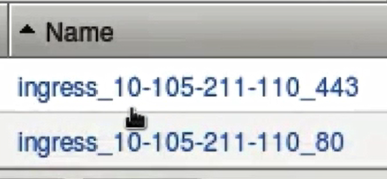
如上图所示,一对BIG-IP虚拟版已部署为两个IBM Cloud Private集群的入口路由器。IBM Cloud Private默认使用Calico网络。在本示例中,我们已将BIG-IP设置为Calico节点,并在两个集群之间创建了iBGP网状网络(有关如何设置BIG-IP以与Kubernetes和Calico配合使用的更多信息,请参阅此处)。完成这些设置后,即可按常规方式部署后端服务,然后将BIG-IP作为入口路由器部署在ICP上。F5 BIG-IP Controller将自动在BIG-IP上为HTTP和HTTPS流量创建虚拟IP:
为集群中的各个容器创建池成员:
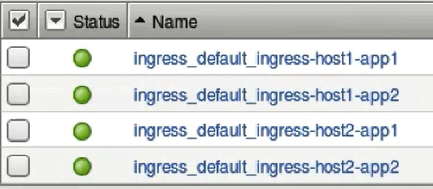
以及应用监控器、路由策略等。
随着这些容器扩容或缩容,BIG-IP Controller会自动添加和移除池成员,为这些特定服务提供高可用性。
依赖南北向传输的微服务需要具备高可用性。F5还可通过支持L7 Routing和ConfigMap,提供第4至第7层服务(如Web Application Firewall、Access Policy、SAML、OAuth、DDoS、IP Intelligence等),从而创造更多价值。这些服务长期以来一直受到企业客户信赖,用于其关键任务应用。
虽然与IBM Cloud Private的集成刚刚推出,但我们将把该集成的完整文档(包括YAML文件示例和最佳实践)添加到以下F5 Container Solutions文档中:http://clouddocs.f5.com/containers/v2/
敬请关注。未来一年,IBM和F5计划进一步深化两个平台之间的合作。此外,F5本周也将亮相在拉斯维加斯举行的IBM Think大会!
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。