Web应用防火墙(WAF)不断演进,已成为企业应对持续网络威胁不可或缺的关键工具。
漏洞以及与应用或API相关的攻击数量持续上升。NIST.gov指出,去年报告的已分类漏洞约有18,378个;但2021年的漏洞总数为25,646个(显然远高于报告的数字)。过去一年,我们看到Log4j等漏洞影响了许多组织;在这种情况下,WAF解决方案可为应用和API提供一定程度的保护。
KuppingerCole对多家供应商的WAF核心功能、API保护、机器人管理、DDoS防护以及管理和DevOps支持进行了评估。在《Leadership Compass》报告中,F5获评综合领导者、产品领导者、创新领导者和领先供应商。
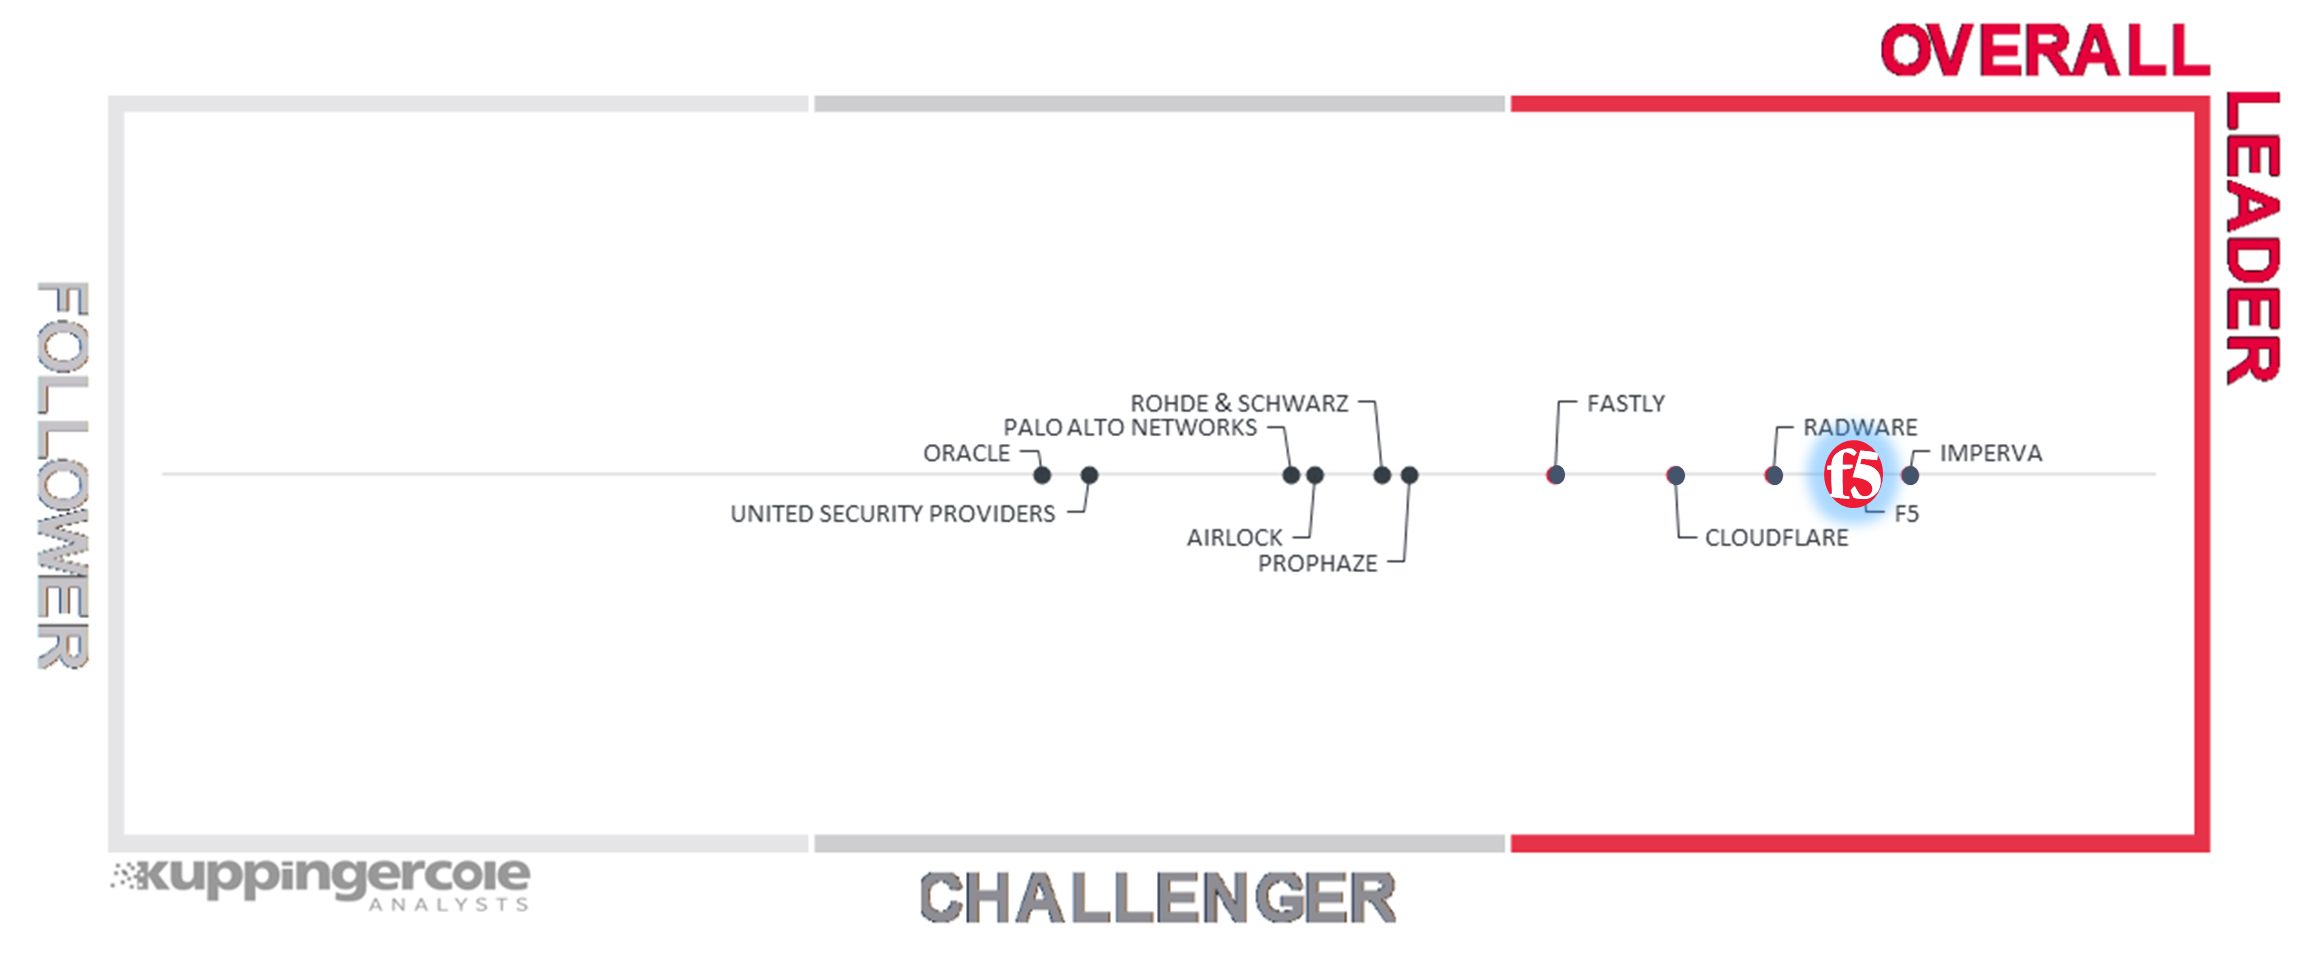
F5在产品、市场影响力和战略方面获得了积极评价。F5在API保护、WAF核心功能、机器人管理、DDoS防护以及管理员和DevOps支持等方面获得了较高评分。
该报告认可F5的API安全能力,指出其“能够保护REST/JSON、XML、GraphQL和GWT API协议”,并提到“BIG-IP Advanced WAF还提供声明式API或JSON,可将其引入CI/CD管道以实现安全左移”,从而增强开发和应用安全性。
KuppingerCole还特别提到了Advanced WAF的威胁情报服务,例如Threat Campaigns和Leaked Credential Check。报告强调:“凭据保护可防止与应用层凭据加密相关的凭据窃取。”尽管Log4j等漏洞仍是整个行业面临的问题,但在该漏洞披露后的4天内,F5便迅速发布了针对Log4j主动利用行为的Threat Campaigns。
KuppingerCole还特别指出,F5提供多种部署选项,可满足客户偏好的使用和运营模式。报告提到:“由于其他解决方案也使用相同的WAF引擎,因此提供了丰富的部署模式选项。”此外,“WAF交付方式包括容器和微服务、无服务器、云端及本地部署。”
F5的应用层DoS防护也获得了积极评价。F5的DDoS防护可监控应用压力并实时适应变化,同时利用机器学习进行行为分析,并通过动态签名自动缓解攻击。
请联系客户经理,评估更符合您的应用和API安全需求的F5 WAF交付模式。
可通过此链接查看F5新闻稿,也可在此处查看KuppingerCole的报告。
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。