防火墙是任何组织安全体系中最基础的设备之一。F5的BIG-IP Advanced Firewall Manager (AFM)可提供强有力的防线,保护服务提供商和企业数据中心免受各种传入威胁。它采用以应用为中心的防火墙策略,可简化F5部署和安全配置,帮助应用保持敏捷、安全且可用。
不过,随着组织不断发展,其网络也会随之扩展。现代网络通常由本地数据中心、软件定义网络(SDN)和公有云组成。每个组成部分都有独特的网络和安全控制措施。除了传统的本地防火墙、SDN和云安全控制措施外,网络中使用F5 BIG-IP也很常见。
在这种异构环境中,构成网络的设备所关联的规则和对象很容易迅速增多,造成不必要的重复和复杂性。安全管理人员也可能难以实时了解整个复杂的多供应商网络,而这是开展风险分析和完成合规审计报告所必需的。此外,这还没有考虑典型企业可能在整个基础设施中部署的其他供应商提供的其他安全设备。
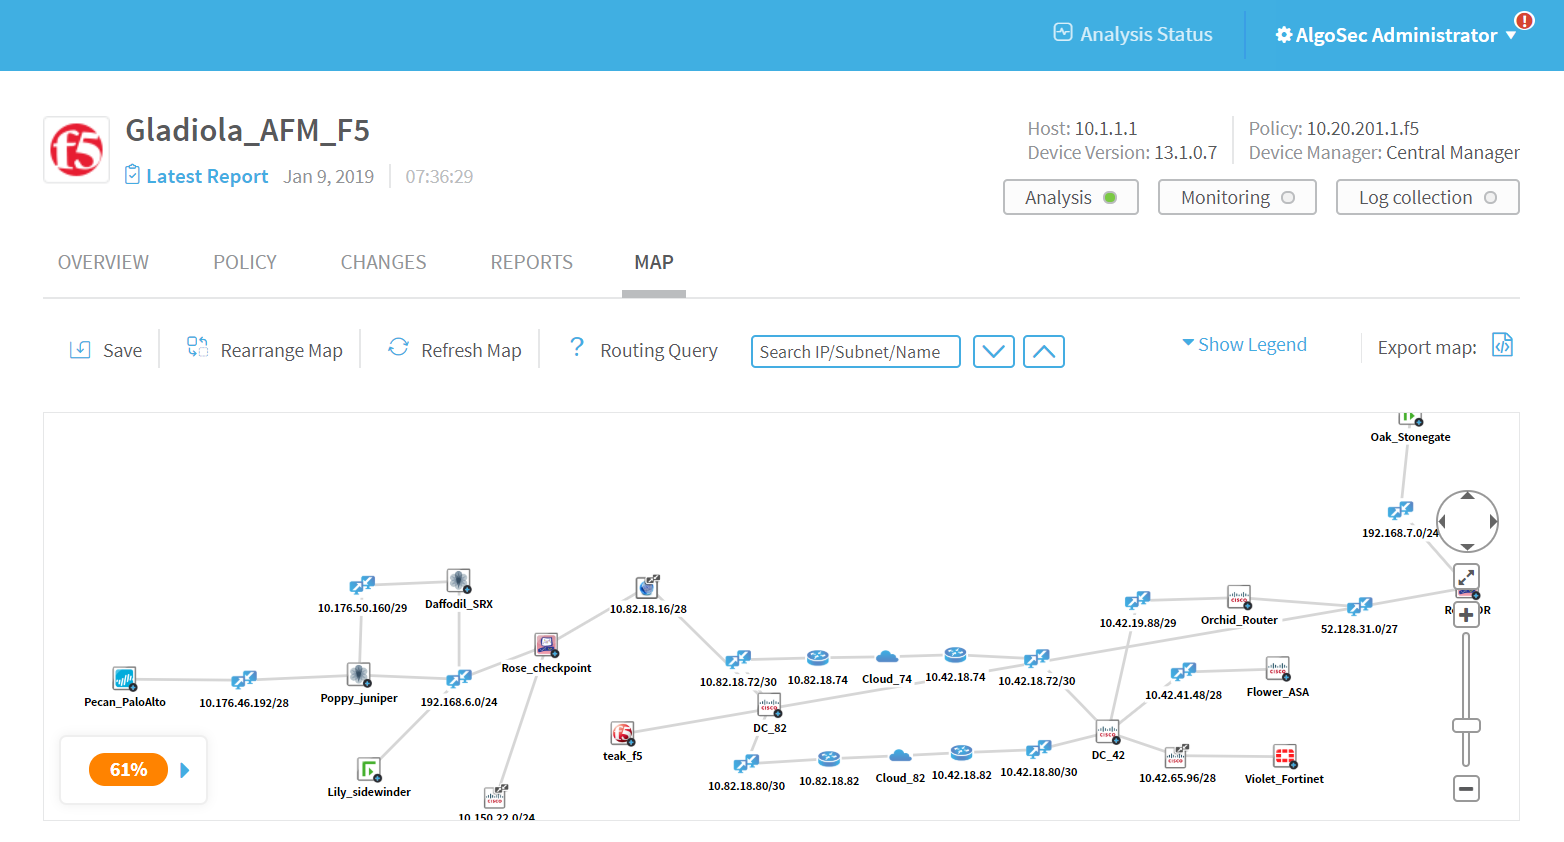
为应对这一挑战,AlgoSec与F5密切合作,将客户已在整个多供应商网络安全架构中使用的丰富功能进一步扩展。AlgoSec的安全管理解决方案能够全面支持F5的BIG-IP AFM和BIG-IP Local Traffic Manager (LTM)。这意味着,双方的共同客户可以通过统一界面,全面了解并编排F5部署及其网络环境中众多其他安全设备的安全管理,无论这些设备是物理设备、虚拟设备还是云端设备。
将AlgoSec与BIG-IP AFM和LTM结合使用,组织的安全和IT团队可以:
- 查看、分析和模拟涵盖云、网络防火墙和SDN等整个安全基础设施的复杂网络安全环境
- 针对其F5设备及整个多供应商网络环境,自动生成可供审计的合规报告
- 使用AlgoSec自动发现每条F5策略规则支持哪些业务应用
- 轻松审核、清理和优化F5 Advanced Firewall Manager防火墙规则及对象
- 对F5部署环境和整个多供应商网络进行全面风险分析
在实际应用中,这意味着,如果计划更改安全策略或连接配置,网络和安全团队可以评估这些更改将如何影响整个企业网络架构中的业务应用和其他安全控制。通过在实施任何更改之前评估其影响,可以消除配置错误和应用中断的风险。此外,还可确保自动、一致地应用和维护安全策略,无需采用耗时且容易出错的手动流程,从而加快变更流程并提升业务敏捷性。
不妨进一步了解AlgoSec如何帮助协调管理F5部署与网络其他部分的安全。访问F5的用例页面,了解AlgoSec如何与F5 AFM和LTM协同工作;也可访问AlgoSec网站,获取更多详情。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。