如今,数亿个正在使用的应用分布在多个数据中心和公有云中。正如F5安全业务总经理兼副总裁John Morgan最近在博客中所说,我们仍身处应用驱动的世界。
应用无处不在,随时随地均可访问,有助于提高生产力、改善用户体验、加快业务发展并推动数字化转型。然而,应用数量持续增长,加之应用无处不在且可从任何位置访问,给贵组织带来了极大的复杂性。应用的普及和便利大幅增加了贵组织面临的风险,并使威胁面显著扩大。
无论应用位于何处,例如作为云原生应用或软件即服务(SaaS)产品部署在公有云、本地环境或异地数据中心,用户都需要访问应用,才能完成工作并提高工作效率。这一需求促使贵组织在努力降低应用访问成本的同时,为用户打造更优、更简单、更安全、更快捷的应用访问体验。
不过,大多数旧式应用(例如传统应用,包括Oracle和SAP等供应商推出的许多至今仍广受欢迎的应用)或定制应用,都不支持或无法支持现代身份验证和授权方法,也不支持安全断言标记语言(SAML)、开放授权(OAuth)和OpenID Connect(OIDC)等标准与协议。其中许多应用属于关键任务应用,承载着敏感数据,可能部署在本地、异地数据中心或私有云中。大多数此类应用不适合迁移到云端,或根本无法迁移。此外,许多此类应用不支持多重身份验证(MFA)等增强型安全措施,导致应用及其承载的数据面临风险。许多应用也无法支持身份联合或单点登录(SSO)。
尽管许多应用在云中构建或正迁移到云端,但在未来多年内,贵组织仍需要制定混合应用策略,以解决对本地、异地数据中心和多个公有云中应用的安全访问问题。贵组织需要部署经济高效的混合架构,并通过集中式身份和身份验证策略确保应用访问安全。此外,还需要改善用户的应用体验,让用户能够轻松找到应用、获得一致的体验,并以简化的集中方式访问应用。
贵组织及其用户现在即可享受这些优势。通过部署Microsoft全面的云端身份平台Microsoft Azure Active Directory(Azure AD),并结合F5值得信赖的应用访问解决方案BIG-IP Access Policy Manager(APM),贵组织现在即可联合管理用户身份、身份验证和授权,并弥合两类应用之间的身份差距:一类是支持现代身份验证的云端应用和SaaS应用,另一类是不支持现代身份验证的本地或私有云传统应用和自定义应用。
F5 BIG-IP APM与Azure Active Directory协同简化应用访问并改善用户体验,让用户只需登录一次,即可从一个位置访问获准且有权访问的所有应用。该集成解决方案还支持通过MFA保护所有应用,无论应用位于何处,从而提升应用安全性。
不过,改善用户的应用访问体验只是其中一部分。还需要简化设置和部署、降低管理开销,并全面提升管理体验。
“对用户而言,无论访问本地应用还是云应用,体验都完全相同。用户只需通过SSO登录一次,即可访问云应用和旧版应用,整个过程无缝顺畅。”
Nitin Aggarwal,全球身份安全工程师,Johnson Controls
此外,F5 BIG-IP APM 与 Azure Active Directory 的集成也能满足这些需求。
BIG-IP APM包含访问引导式配置(AGC)功能,可简化应用访问的部署和管理。AGC将引导管理员逐步完成BIG-IP APM的设置和部署,从而减少额外的管理和部署时间与成本。
“F5与Microsoft的集成还可减轻管理员的压力,因为它为应用访问创建了一个集中式策略授权中心,涵盖不支持现代身份验证的本地旧版应用和云端应用。管理员现在只需在一个位置撤销用户访问权限,无需逐一进入每个应用进行撤销,从而大幅降低人为错误的可能性。”
John Morgan,F5安全业务总经理兼副总裁
不过,最新版本的BIG-IP APM更进一步。BIG-IP APM的AGC现在支持管理员将SAP ERP和Oracle PeopleSoft等传统关键任务应用快速、轻松地接入Azure Active Directory,并进行运营管理。
这种简化的引导式访问省去了以往为弥合两类应用之间的访问差距而需要执行的诸多步骤:一类支持现代身份验证,另一类支持基于标头或Kerberos身份验证等传统身份验证方法。现在,SAP ERP和Oracle PeopleSoft访问策略管理的端到端操作已直接集成到BIG-IP APM AGC控制台中。管理员只需在BIG-IP APM AGC中单击相应图标,系统便会逐步引导完成SAP ERP或Oracle PeopleSoft与Azure AD及BIG-IP APM的设置。设置完成后,只需单击“部署”按钮,用户即可访问应用;系统会为这些应用及其云应用和SaaS应用联合用户身份,从而启用单点登录(SSO),并通过多重身份验证(MFA)增强这些应用的安全性。这大幅减少了应用现代化改造所需的管理工作。
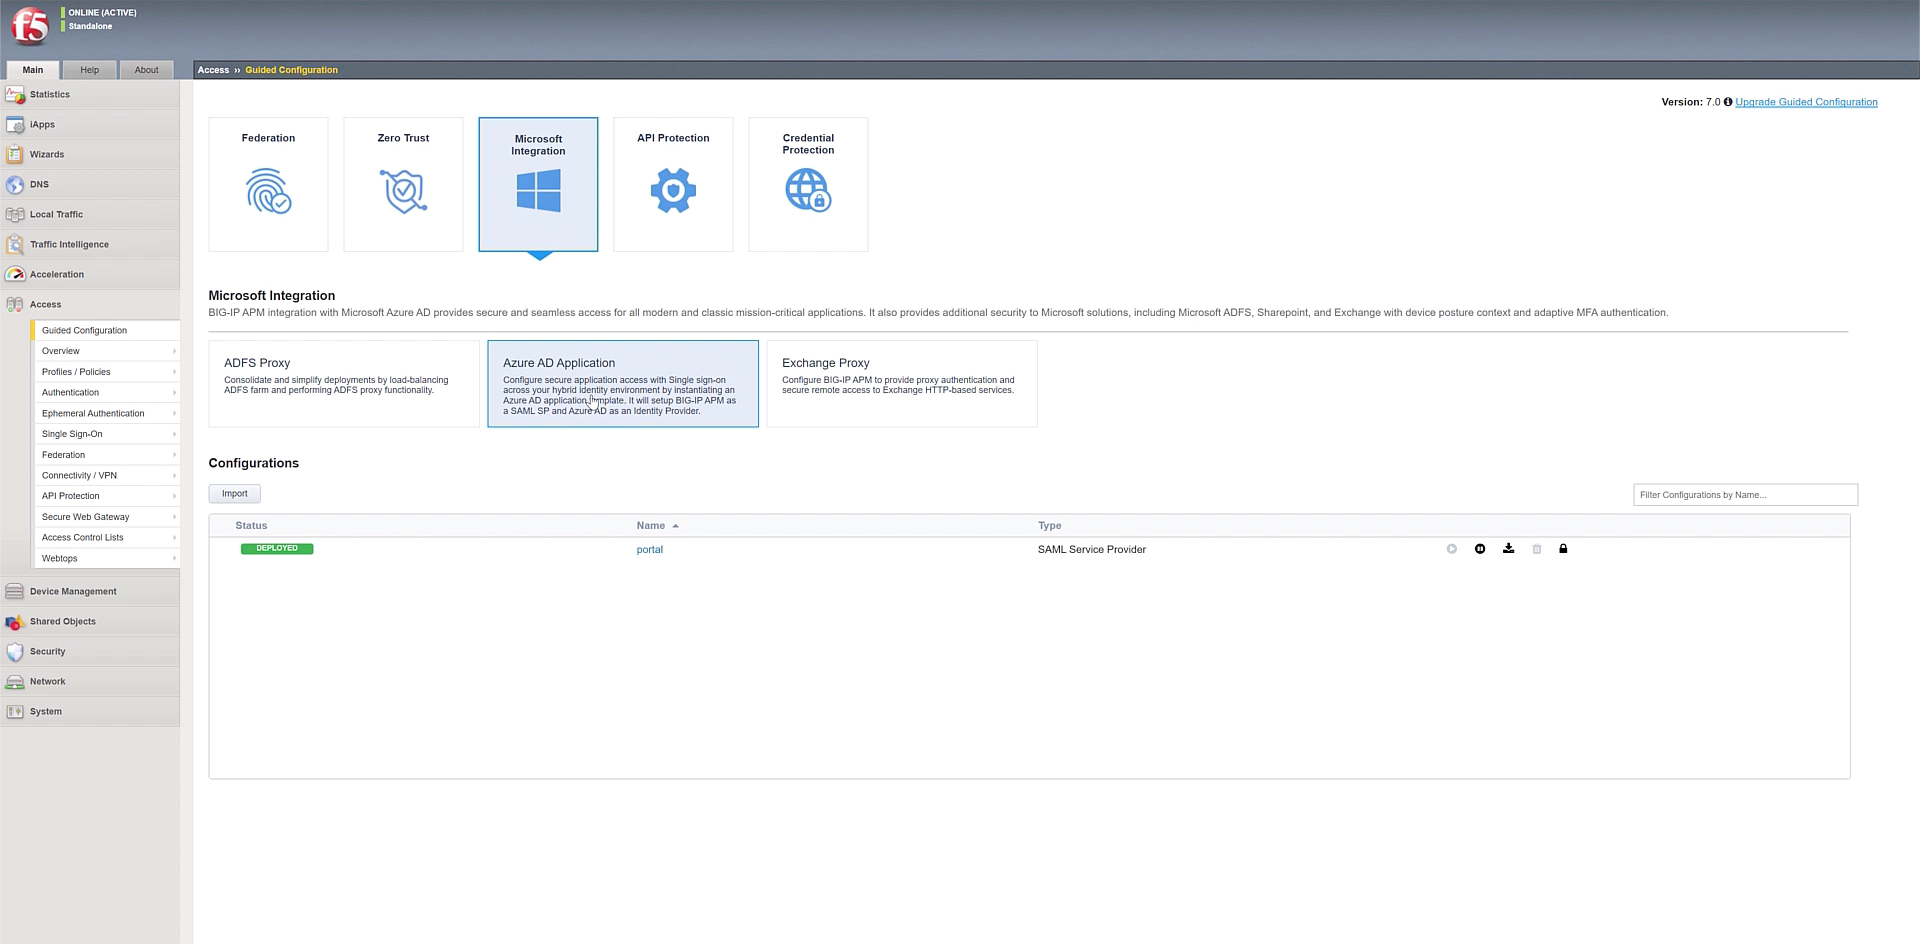
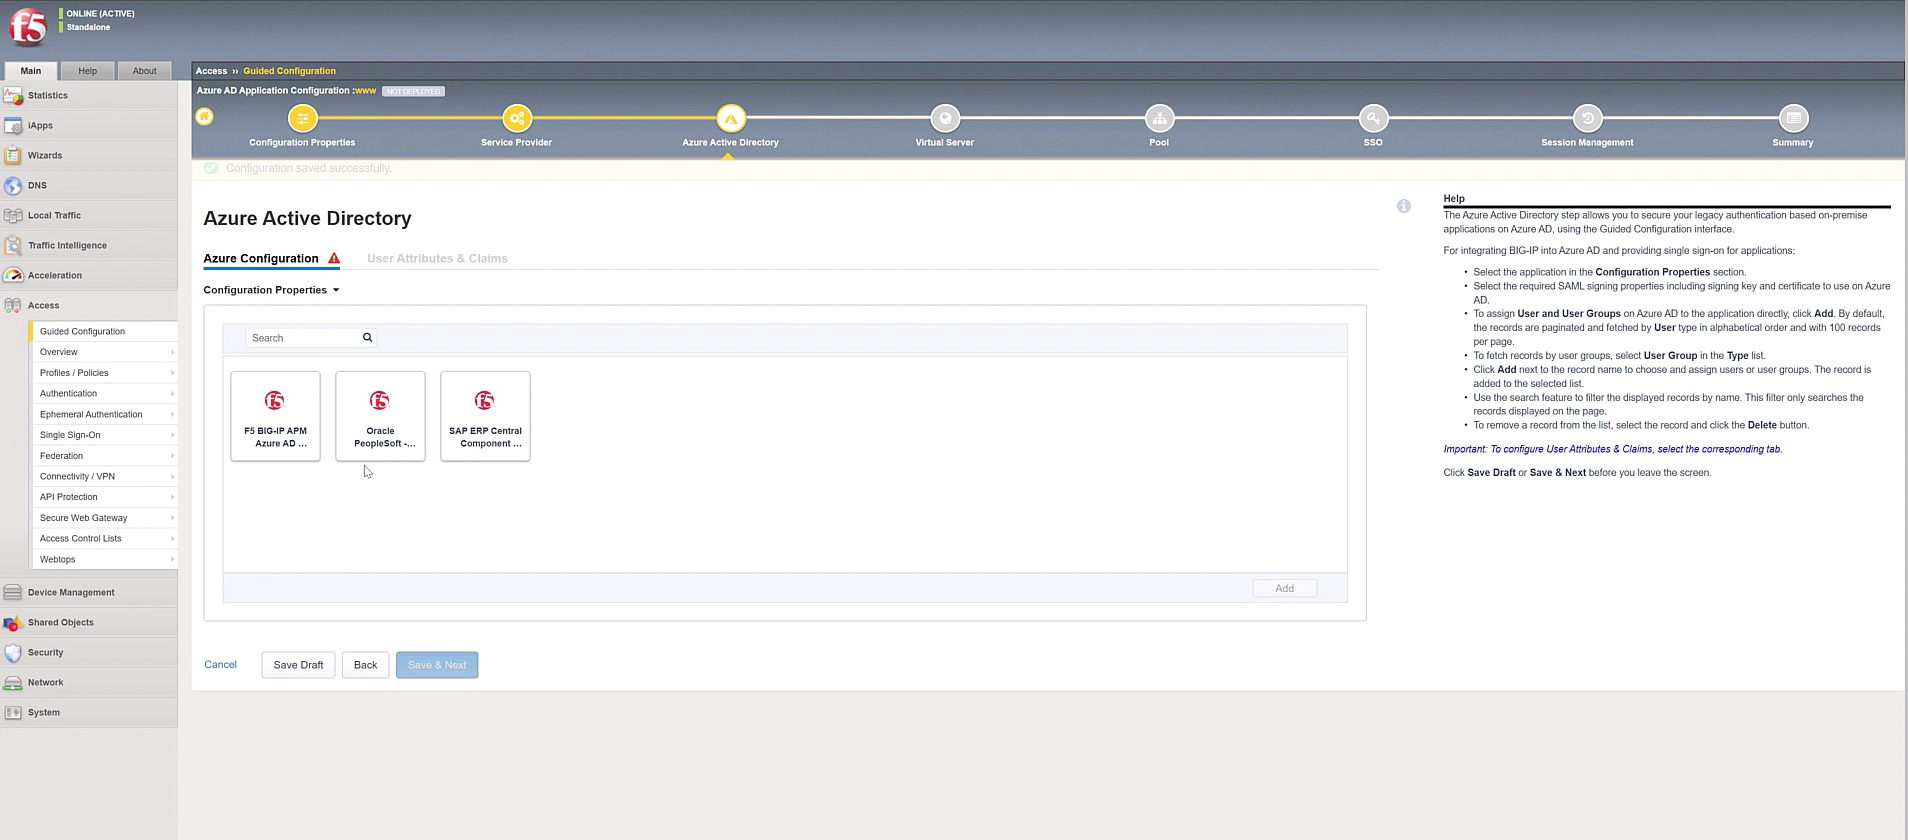
BIG-IP APM与Azure AD的融合,不仅支持云端应用和SaaS应用,还可为SAP ERP和Oracle PeopleSoft等关键任务应用提供身份联合、集中式用户访问(通过SSO),并通过MFA增强应用安全性。不过,对SAP ERP和Oracle PeopleSoft的支持只是一个开始;F5和Microsoft将在未来的产品版本中进一步支持更多传统SAP、Oracle及其他供应商的应用。
“如今,组织已无法再选择性地决定哪些应用可供远程访问。为确保业务连续性,员工必须在家中连接任务关键型本地应用。Microsoft和F5致力于帮助双方的共同客户实现目标,为他们提供简单、安全的体验。因此,我们推出了全新的简化UI,进一步优化预集成体验。借助此版本,客户可以加快将旧版本地应用接入F5 BIG-IP APM和Azure AD。”
——Sue Bohn,Microsoft身份部门合作伙伴总监
通过集成BIG-IP APM与Azure Active Directory,用户、管理员和组织都将从中受益。实现安全的混合访问后,可以降低管理开销和成本,改善用户和管理员体验,并更好地保护经典应用和自定义应用。
点击此处,详细了解F5 BIG-IP APM与Azure Active Directory的集成。
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。