
在不断演变的美国国防部(DoD)网络安全环境中,传统访问控制机制已无法保护敏感数据和资源。随着组织日趋成熟,并逐步实现美国国防部零信任路线图等规划中的里程碑,需要采用更精细、动态且灵活的方法,确保适当的人员能够在适当的时间访问适当的资源。基于属性的访问控制(ABAC)正可满足这一需求。本文将深入介绍ABAC的概念并探讨其实施方式,重点说明如何利用F5解决方案强化安全措施。
了解基于属性的访问控制(ABAC)
基于属性的访问控制(ABAC)是一种现代访问控制模型,通过评估与用户、资源和环境相关的各种属性或特征来作出访问决策。与依赖角色或组的传统访问控制模型不同,ABAC会综合考虑多种特征,例如用户属性(安全许可级别、部门、职位)、资源属性(敏感度、分类级别)和环境属性(时段、位置)。
ABAC的主要优势:
- 精细粒度:ABAC支持精细粒度的访问控制,使组织能够根据特定属性定义访问策略,从而确保用户只能访问其角色所需的资源。
- 动态访问:ABAC可适应属性和上下文的变化。这种动态特性可确保访问决策考虑实时变化,从而降低未经授权访问的风险。例如,可以接收来自UEBA或风险引擎的遥测数据,以确定与用户相关的总体风险,并动态调整权限。
- 策略灵活性:组织可以创建复杂的访问策略,准确反映业务规则。这种灵活性适用于用户角色和资源需求多样化的环境。
- 风险管理:通过考虑数据敏感性、用户设备的安全状况等属性,ABAC有助于有效管理安全风险。
使用F5实施ABAC
F5在应用交付和安全领域具有领先优势,并提供融合ABAC原则的解决方案,以增强访问控制和安全性。以下介绍如何利用F5实施ABAC或补充现有解决方案:
- BIG-IP Access Policy Manager (APM):F5的APM模块支持基于多种属性创建访问策略。该模块可以拦截用户请求、评估属性,并据此允许或拒绝访问,从而确保用户只有在满足指定的属性条件时才能访问资源。在零信任架构中,Access Policy Manager通常用作策略执行点(PEP)或策略决策点(PDP)。此外,在美国国防部(DoD)的应用场景中,C2C(即Comply to Connect)也是APM可帮助组织实现精细化ABAC控制的一种用例。
- 上下文安全:F5解决方案可以从多种来源收集上下文信息,例如用户目录、设备信息、信任评分引擎以及UEBA等第三方服务。这些上下文信息可丰富属性评估流程,从而提高访问决策的准确性。
- 单点登录(SSO):F5的SSO功能与ABAC相结合,可提供顺畅且安全的用户体验。用户只需进行一次身份验证,之后对不同资源的每次请求访问均由用户属性和已定义的策略控制。
- 与身份提供商和服务提供商集成:F5解决方案可与各种身份提供商和服务提供商集成,包括Active Directory、LDAP以及Okta、Ping和SailPoint等云提供商,以获取用户属性。这些属性对于制定合理的访问决策至关重要。
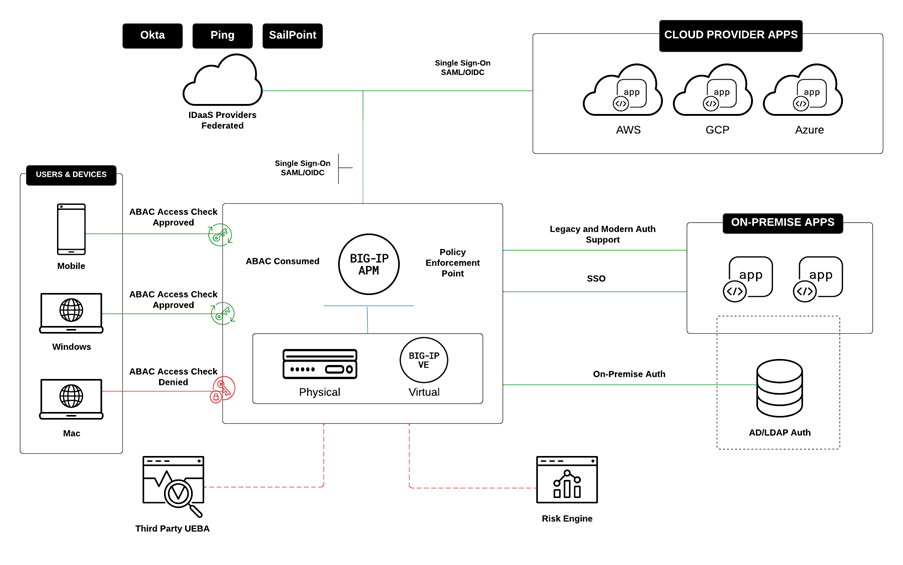
随着美国国防部(DoD)各组织持续应对数字资产安全方面的挑战,基于属性的访问控制(ABAC)等解决方案为加强访问控制措施提供了可靠途径。凭借先进的应用交付和安全解决方案,F5为实施ABAC原则提供了强大平台。通过综合考虑多种属性和上下文,组织可以在保护敏感资源的同时,让授权用户高效开展工作。
随着数据泄露和未经授权的访问事件日益引发关注,采用现代访问控制机制已势在必行。美国国防部组织可将ABAC的功能与F5解决方案相结合,从而提升安全态势,并增强抵御不断演变的网络威胁的能力。
访问https://www.f5.com/solutions/public-sector/public-sector-cybersecurity,详细了解面向政府机构的安全解决方案。
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。