容器安全究竟意味着什么?
容器的采用仍在加速。对受其影响的各个IT领域(几乎涵盖整个IT行业)的研究都印证了这一趋势。毫无疑问,无论是在本地还是在云端,容器化工作负载在企业工作负载中的占比都将继续上升。
在生产环境中使用容器的组织几乎都(94%)对容器安全存在一定程度或高度担忧。根据Tripwire《2019 年容器安全状况报告》,超过半数(60%)的组织在过去12个月内曾发生容器安全事件。超过半数(54%)的受访者将“团队缺乏足够的容器安全知识”列为最主要的安全担忧。
这很可能是因为容器化并不只是一种打包格式。容器本身为组织带来的益处很有限。容器的优势在于可以通过编排系统进行部署和管理。因此,尽管容器已经存在了数十年,但直到编排解决方案出现后才真正得到采用。
当人们发现容器和编排与敏捷、DevOps等方法天然契合时,采用速度随之加快。这些方法通过自动化交付和部署流水线来提升速度。
因此,可以合理地认为,如果在容器中部署工作负载,也会部署一个编排系统,作为交付(CI/CD)流水线的一部分。
因此,在讨论容器安全时,必须考虑三个独立的系统:管道、编排和工作负载。
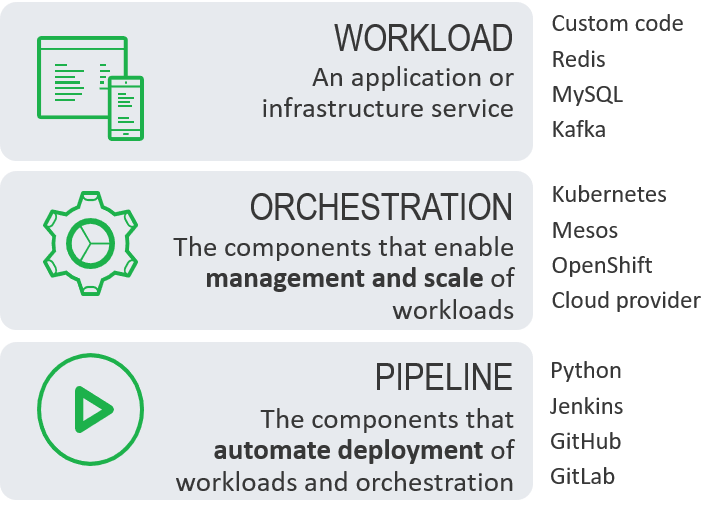
容器安全策略也应涵盖这三个方面。任何一个方面未经评估,都可能使组织面临各种风险,其中大多数风险可能会让组织登上不愿出现的名单,更糟的是,成为不愿看到的新闻标题。这无疑会增加组织确保团队具备必要且适当的安全知识的难度。
因此,我与平台安全高级测试工程师Jordan Zebor合作推出了这一系列博客,旨在帮助您熟悉基础知识,从而制定有效的容器安全策略。为此,我们将深入探讨容器安全的三个组成部分:
- 流水线安全
流水线是用于将容器化工作负载自动交付至编排系统的一组工具,其中可能包括自定义Python脚本、Jenkins、GitHub、GitLab等。 - 编排安全
编排系统用于管理工作负载并进行扩缩容。通常使用Kubernetes,也可能使用基于Kubernetes的系统,例如RedHat OpenShift、AWS、Azure、Google、Mesos;少数情况下还会使用自定义系统。本系列将重点介绍Kubernetes,因为它是目前广泛使用的编排方案。 - 工作负载安全
保护所部署工作负载的安全。每个工作负载都是软件,会与其他工作负载通信,并且可能允许公众访问。工作负载也日益涵盖基础设施和中间件。
阅读本系列的下一篇博客:
容器安全基础:流水线
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。