网络欺诈已成为一个严重问题,每年造成数十亿美元的损失。各组织已采取安全措施来保护账户、应用和数据,但这些工具也给合法用户带来了不便。您可能也有过类似经历,例如必须输入短信收到的一串数字,或费力辨认扭曲的字符究竟是3还是B。这些不便最终可能导致用户流失和收入损失。更糟糕的是,这些工具往往无法有效抵御人工欺诈攻击。
人工欺诈的错综网络
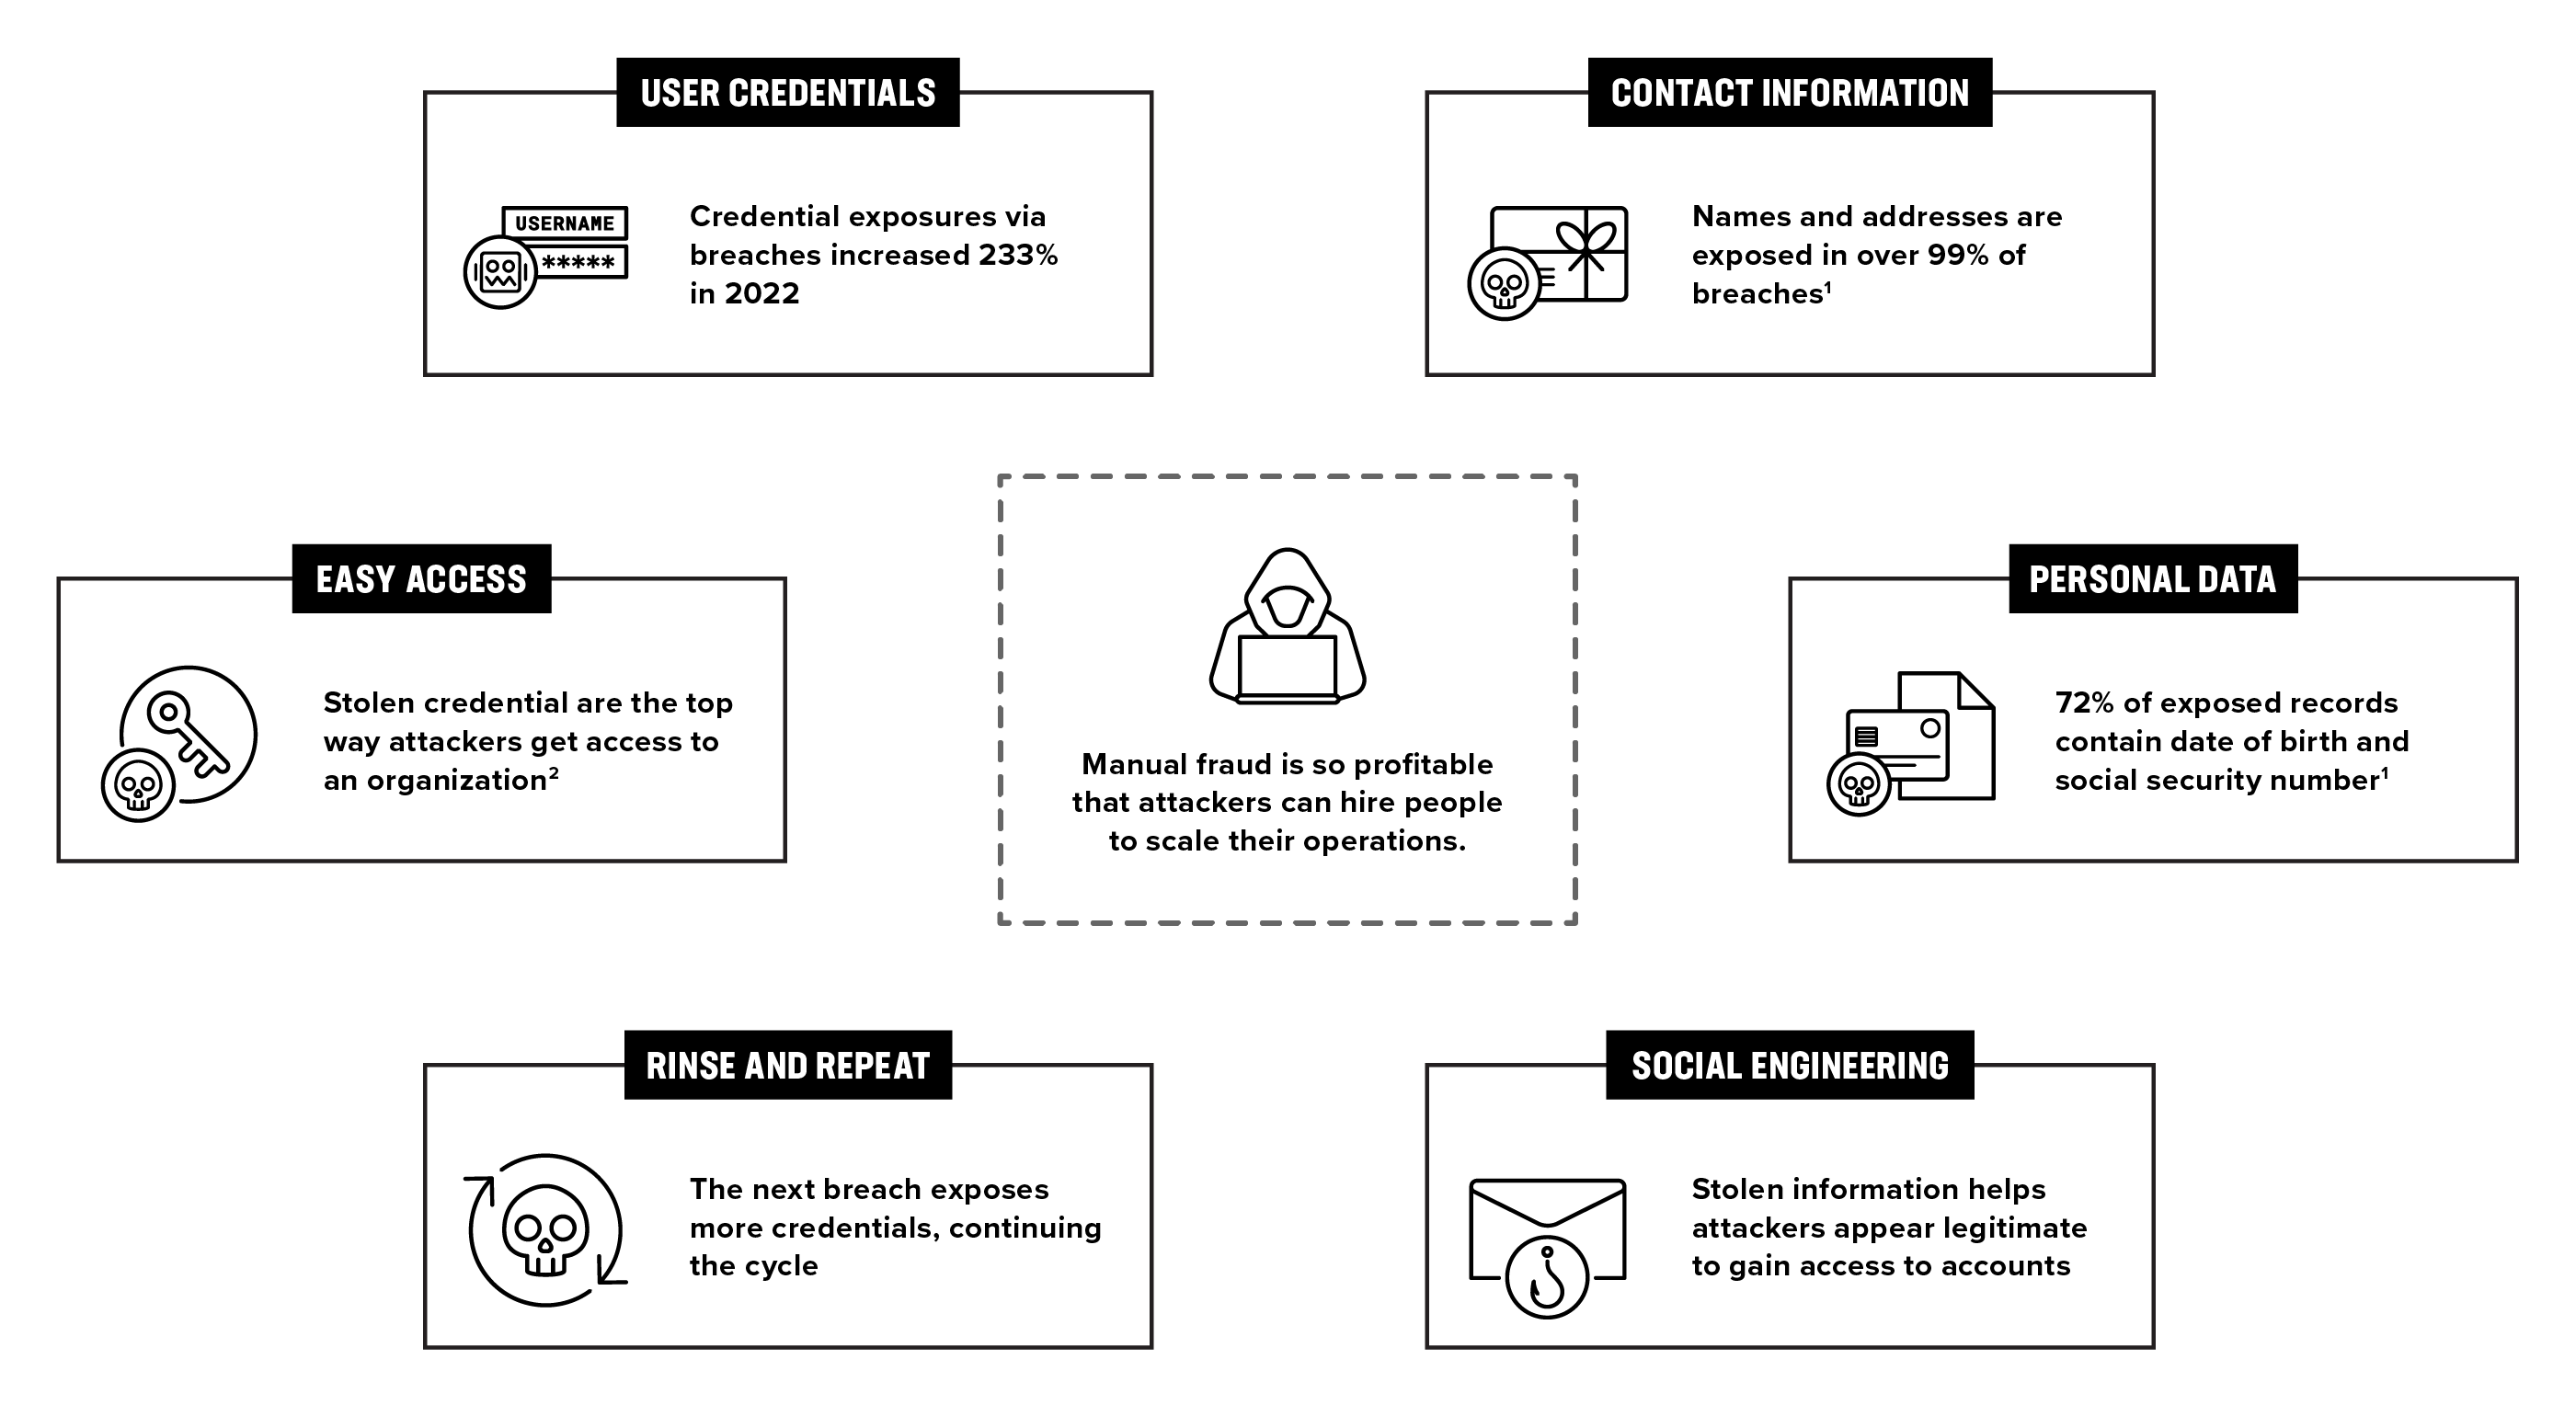
2022年报告的身份欺诈中,大多数为账户接管(ATO)或新账户欺诈,分别占60%和32%(《身份盗窃资源中心2022年身份趋势报告》)。由于被盗凭据是获取访问权限的主要手段,欺诈者经常使用数据泄露中暴露的凭据接管现有账户(《Verizon 2023年数据泄露调查报告》)。此后每发生一次数据泄露,都会导致更多凭据和数据被盗。欺诈者收集这些窃取的信息来布设陷阱,并利用社会工程获取账户访问权限,或使用可验证的数据实施新账户欺诈。
F5 Distributed Cloud Account Protection 通过监控每笔交易中的风险行为来防范人工欺诈,每月检测到的欺诈行为数量可达其他解决方案的5倍。结合机器学习、AI和人工专业知识,F5能够了解用户意图,从而更准确地检测人工欺诈。这种高保真度的实时分析可快速阻止可能导致全球数十亿美元收入损失的账户接管(ATO)欺诈。
低效的账户安全措施令用户受挫
每月有59%的互联网用户因忘记密码而放弃访问在线服务(德勤,《无密码身份验证:安全领域的下一个前沿》)。为降低风险,通常会缩短会话时长,但这会要求用户反复登录。如果登录时还需要进行多重身份验证(MFA)或完成CAPTCHA,整个过程会更加缓慢。客户可能因此离开网站,无法完成交易。
F5 Distributed Cloud Authentication Intelligence可简化已知用户的登录流程。可信客户无需登录即可查看个性化内容,并延长浏览会话(也称为会话延长),从而促成更多成功交易。F5基于真实流量训练的机器学习技术可验证可信用户,包括同一设备上的多个用户,同时阻止恶意行为者。这有助于改善用户体验,提升客户忠诚度。
借助F5和ForgeRock提供顺畅、安全的数字服务
作为专为各类身份和各种环境打造的端到端AI驱动平台,ForgeRock已被1,300多家组织用于编排、管理和保护身份生命周期。借助面向ForgeRock Access Management(CIAM)客户的新型F5 Distributed Cloud Services连接器,现在可以更轻松地降低风险、顺畅阻止欺诈。
F5-ForgeRock连接器(又称“F5 Auth Tree Nodes”)支持使用自定义节点构建身份验证树,打造顺畅体验。通过与关键身份验证流程集成,Distributed Cloud Account Protection和Distributed Cloud Authentication Intelligence可监控ForgeRock CIAM中从账户创建到交易的用户请求。F5持续分析ForgeRock流量,区分正常用户流量与恶意行为者,从而帮助您在拓展业务和维护良好声誉的同时,大幅减少欺诈和滥用行为。
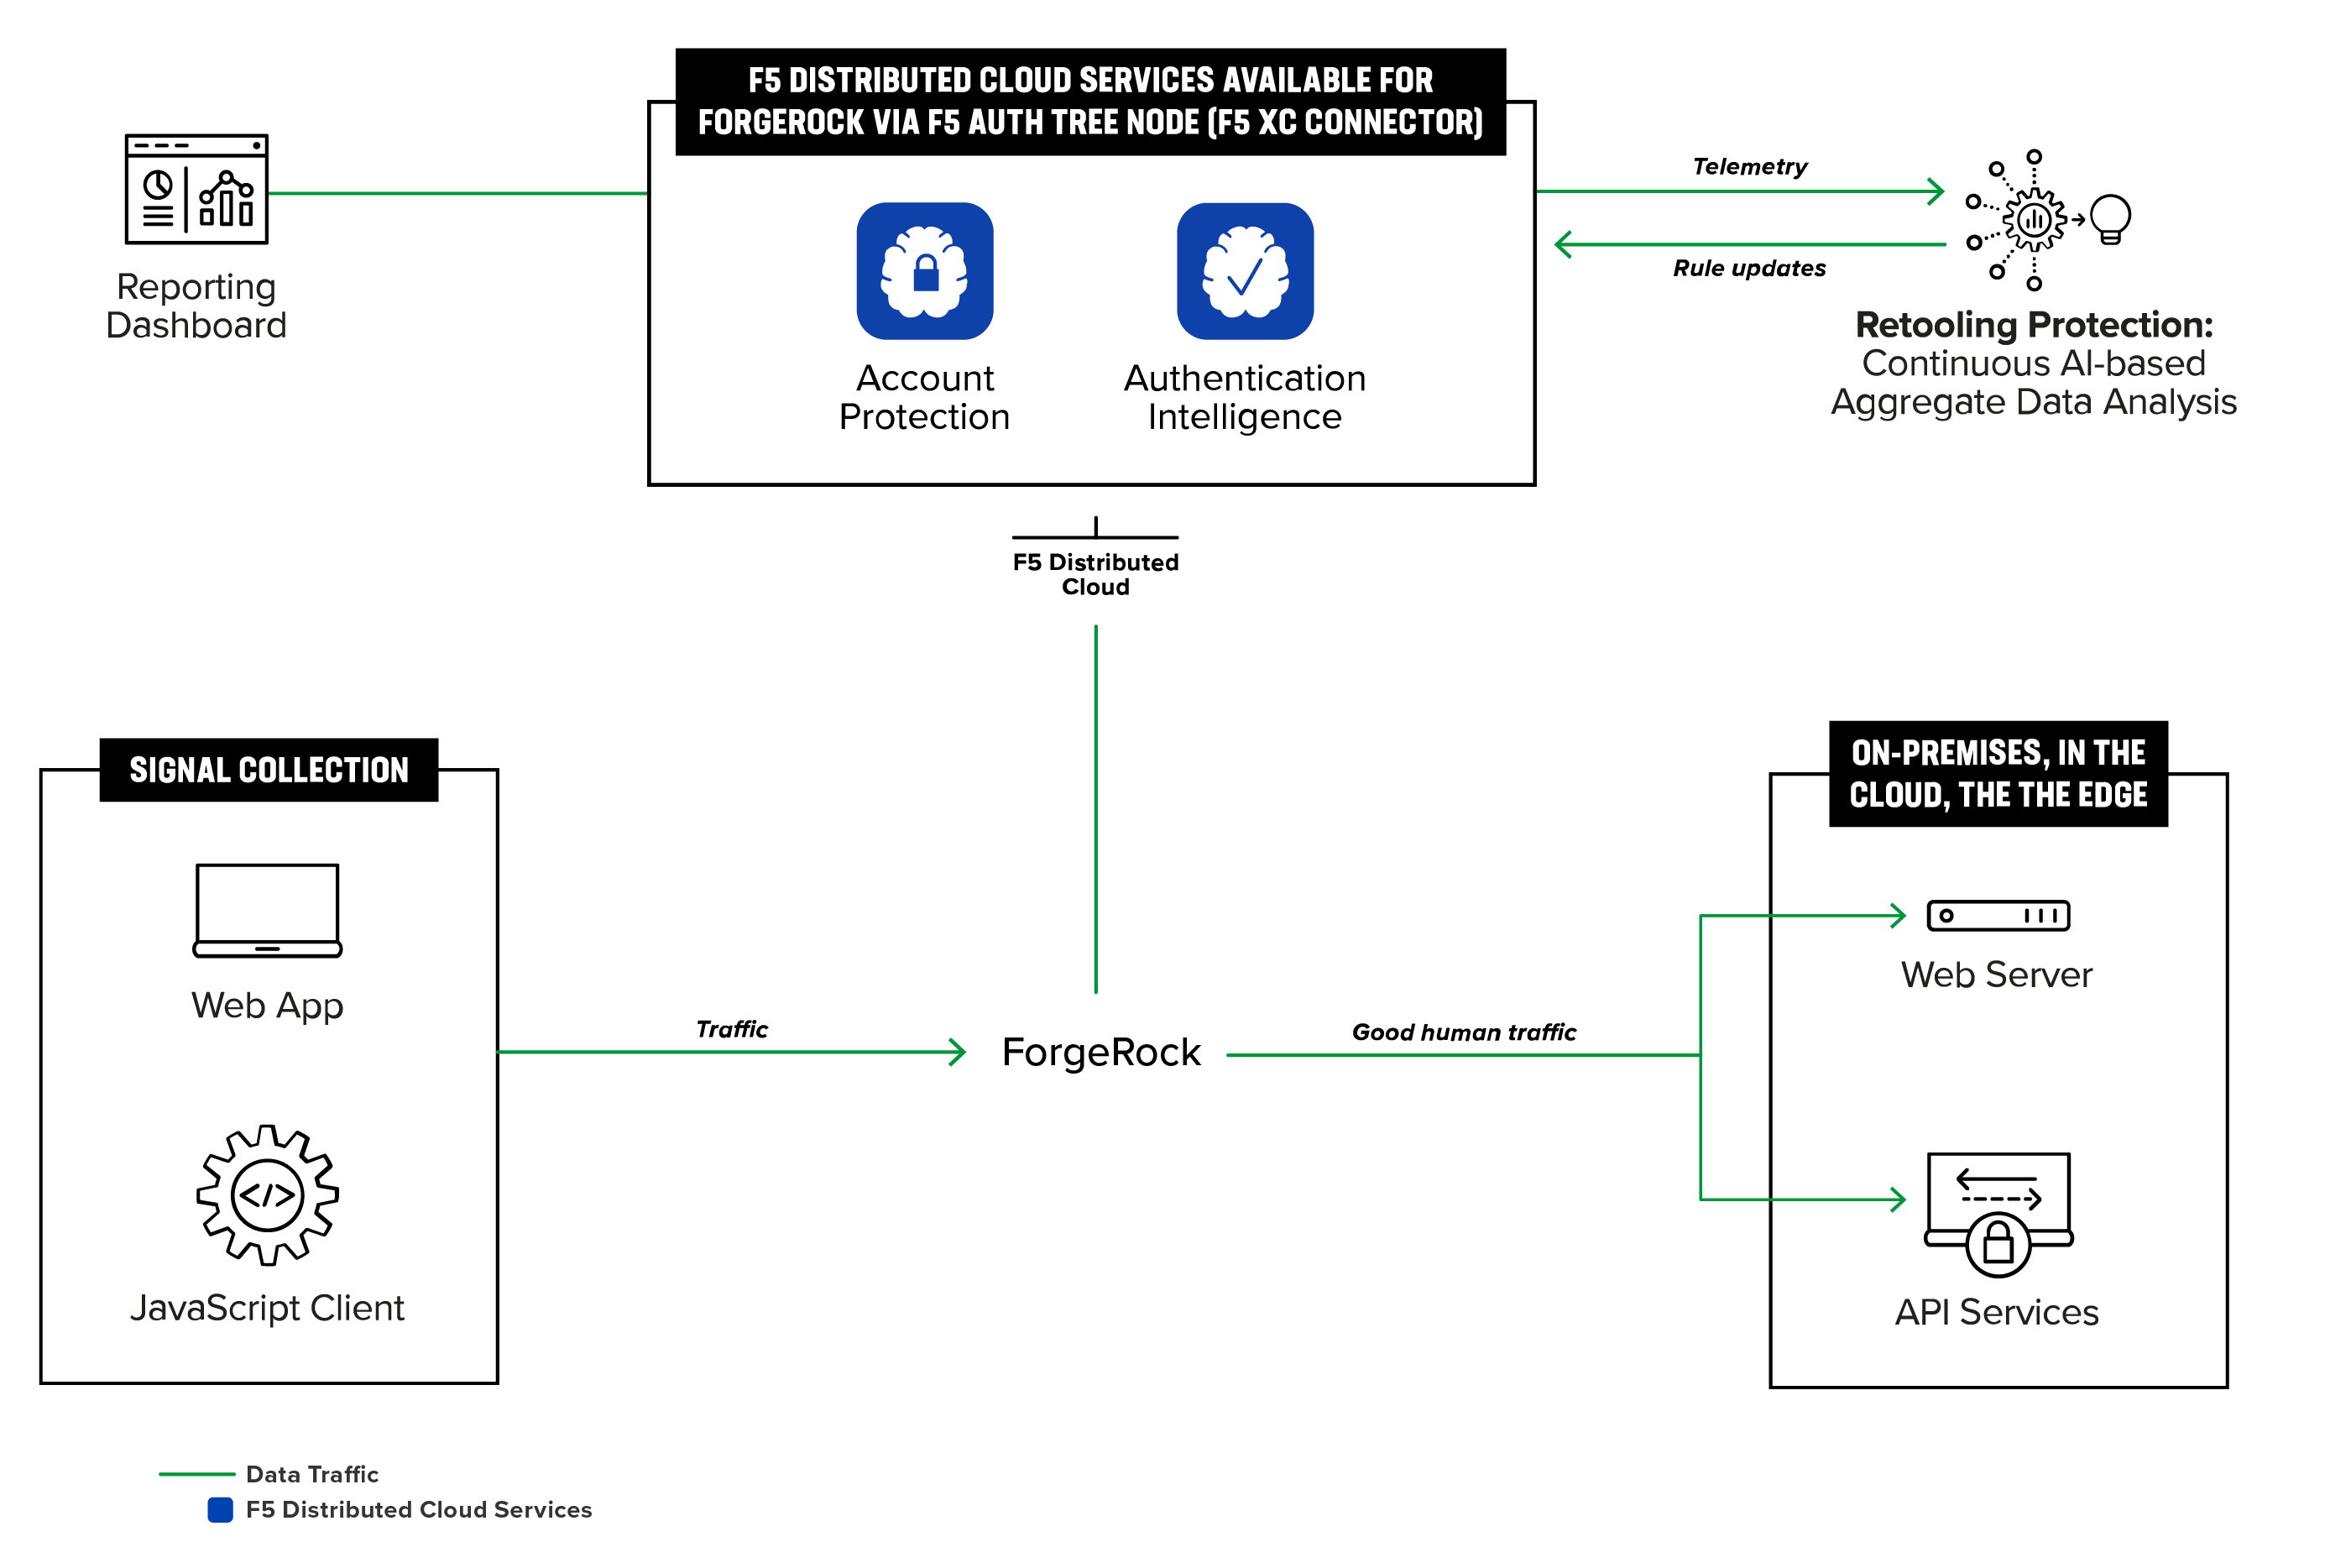
这种方法可降低集成解决方案的部署复杂性,将部署周期从数月缩短至数天。它还将多项网络和安全服务整合到统一解决方案中,从而降低总运营成本(TCO)。F5和ForgeRock携手通过双方认可的认证集成,帮助客户更有把握地做出决策;同时实现更快、更轻松且成本更低的部署,并加快实现投资回报(ROI)。
借助F5和ForgeRock,为客户打造更优质的体验
要详细了解F5 Distributed Cloud Services如何在不增加操作阻力的情况下保护您的业务,请访问f5.com/forgerock,阅读解决方案概述,或从ForgeRock Backstage下载集成。
脚注:
1 身份信息泄露报告,ForgeRock,2023年6月
2 《数据泄露调查报告》,Verizon,2023年6月
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。