
全球数字经济需要通过应用程序编程接口(API),将基于应用的服务与客户、消费者、合作伙伴和员工连接起来。传统应用、经过现代化改造的应用和新应用正逐步采用基于API的架构,以加快应用开发并缩短上市时间。为了减少阻碍,将应用功能部署到更靠近客户的位置,由此催生了去中心化架构和API优先理念。
遗憾的是,API为应用开发带来的效率提升,正逐渐被其给IT企业带来的风险所掩盖。黑客已经发现,当API防护薄弱或毫无防护时,很容易将其攻破。毋庸置疑,API需要采用安全实践;然而,业界对于如何妥善保护API尚未达成共识。以下是API通常需要获得更充分保护的几个主要原因。
API漏洞大多未得到解决
由于API可见性不足和安全防护薄弱,重大安全事件日益增多,而且在可预见的未来仍将持续发生。1 随着各组织加快数字化进程,更多保护不足的API将投入生产环境。许多组织会尝试通过改进设计和编码来解决API漏洞,却发现API仍存在与一般应用相同的安全缺陷。部分原因在于,安全通常并非应用开发人员的核心能力,而且安全团队可能不了解其环境中的所有第三方互连关系。
API泛滥现象普遍得令人震惊
API蔓延的根本原因在于缺乏涵盖治理和最佳实践的整体策略。敏捷应用开发导致同一API出现多个版本,却没有API版本控制。向微服务迁移后,一个应用可能包含数十个API。
未受管理的API会产生失控API、影子API和僵尸API。到2030年,API数量将接近20亿,进一步加剧这一问题。2
API网关不足以保障复杂生态系统中的API安全
如今,在分布式云环境中运行已成为常态。然而,将专用API网关作为单一入口点来实施安全控制存在局限,包括单点故障和性能下降。由于API网关已成为API基础设施的关键组件,API数量激增会促使部署更多API网关,进而导致API网关无序扩张。
Web应用防火墙(WAF)只能为API提供部分保护
现代WAF可为包括GraphQL和gRPC在内的API协议提供强有力的保护和安全保障,并可作为关键软件漏洞的临时防护措施;但它们通常无法提供必要的API可观测性,因而难以检测跨混合云和多云架构的高级威胁。许多WAF缺乏动态API发现、自动检测和威胁缓解、测试,以及OpenAPI文档规范自动化与执行能力。
既然已经了解黑客为何青睐API,我们该如何保护API?
借助法规和标准,为API保护项目争取支持
监管机构已注意到API带来的风险,并鼓励企业在整个IT环境(包括第三方)中降低相关风险。美国财政部和消费者金融保护局(CFPB)针对需要保护API的合规实体发布了明确指导。从标准角度看,PCI DSS v4第6.3.2项要求规定了API安全要求;自2007年发布的NIST 800-95《安全Web服务指南》建议,以及NIST 800-24《基于微服务的应用系统安全策略》,均对安全的API管理作出了规定。
聚焦架构
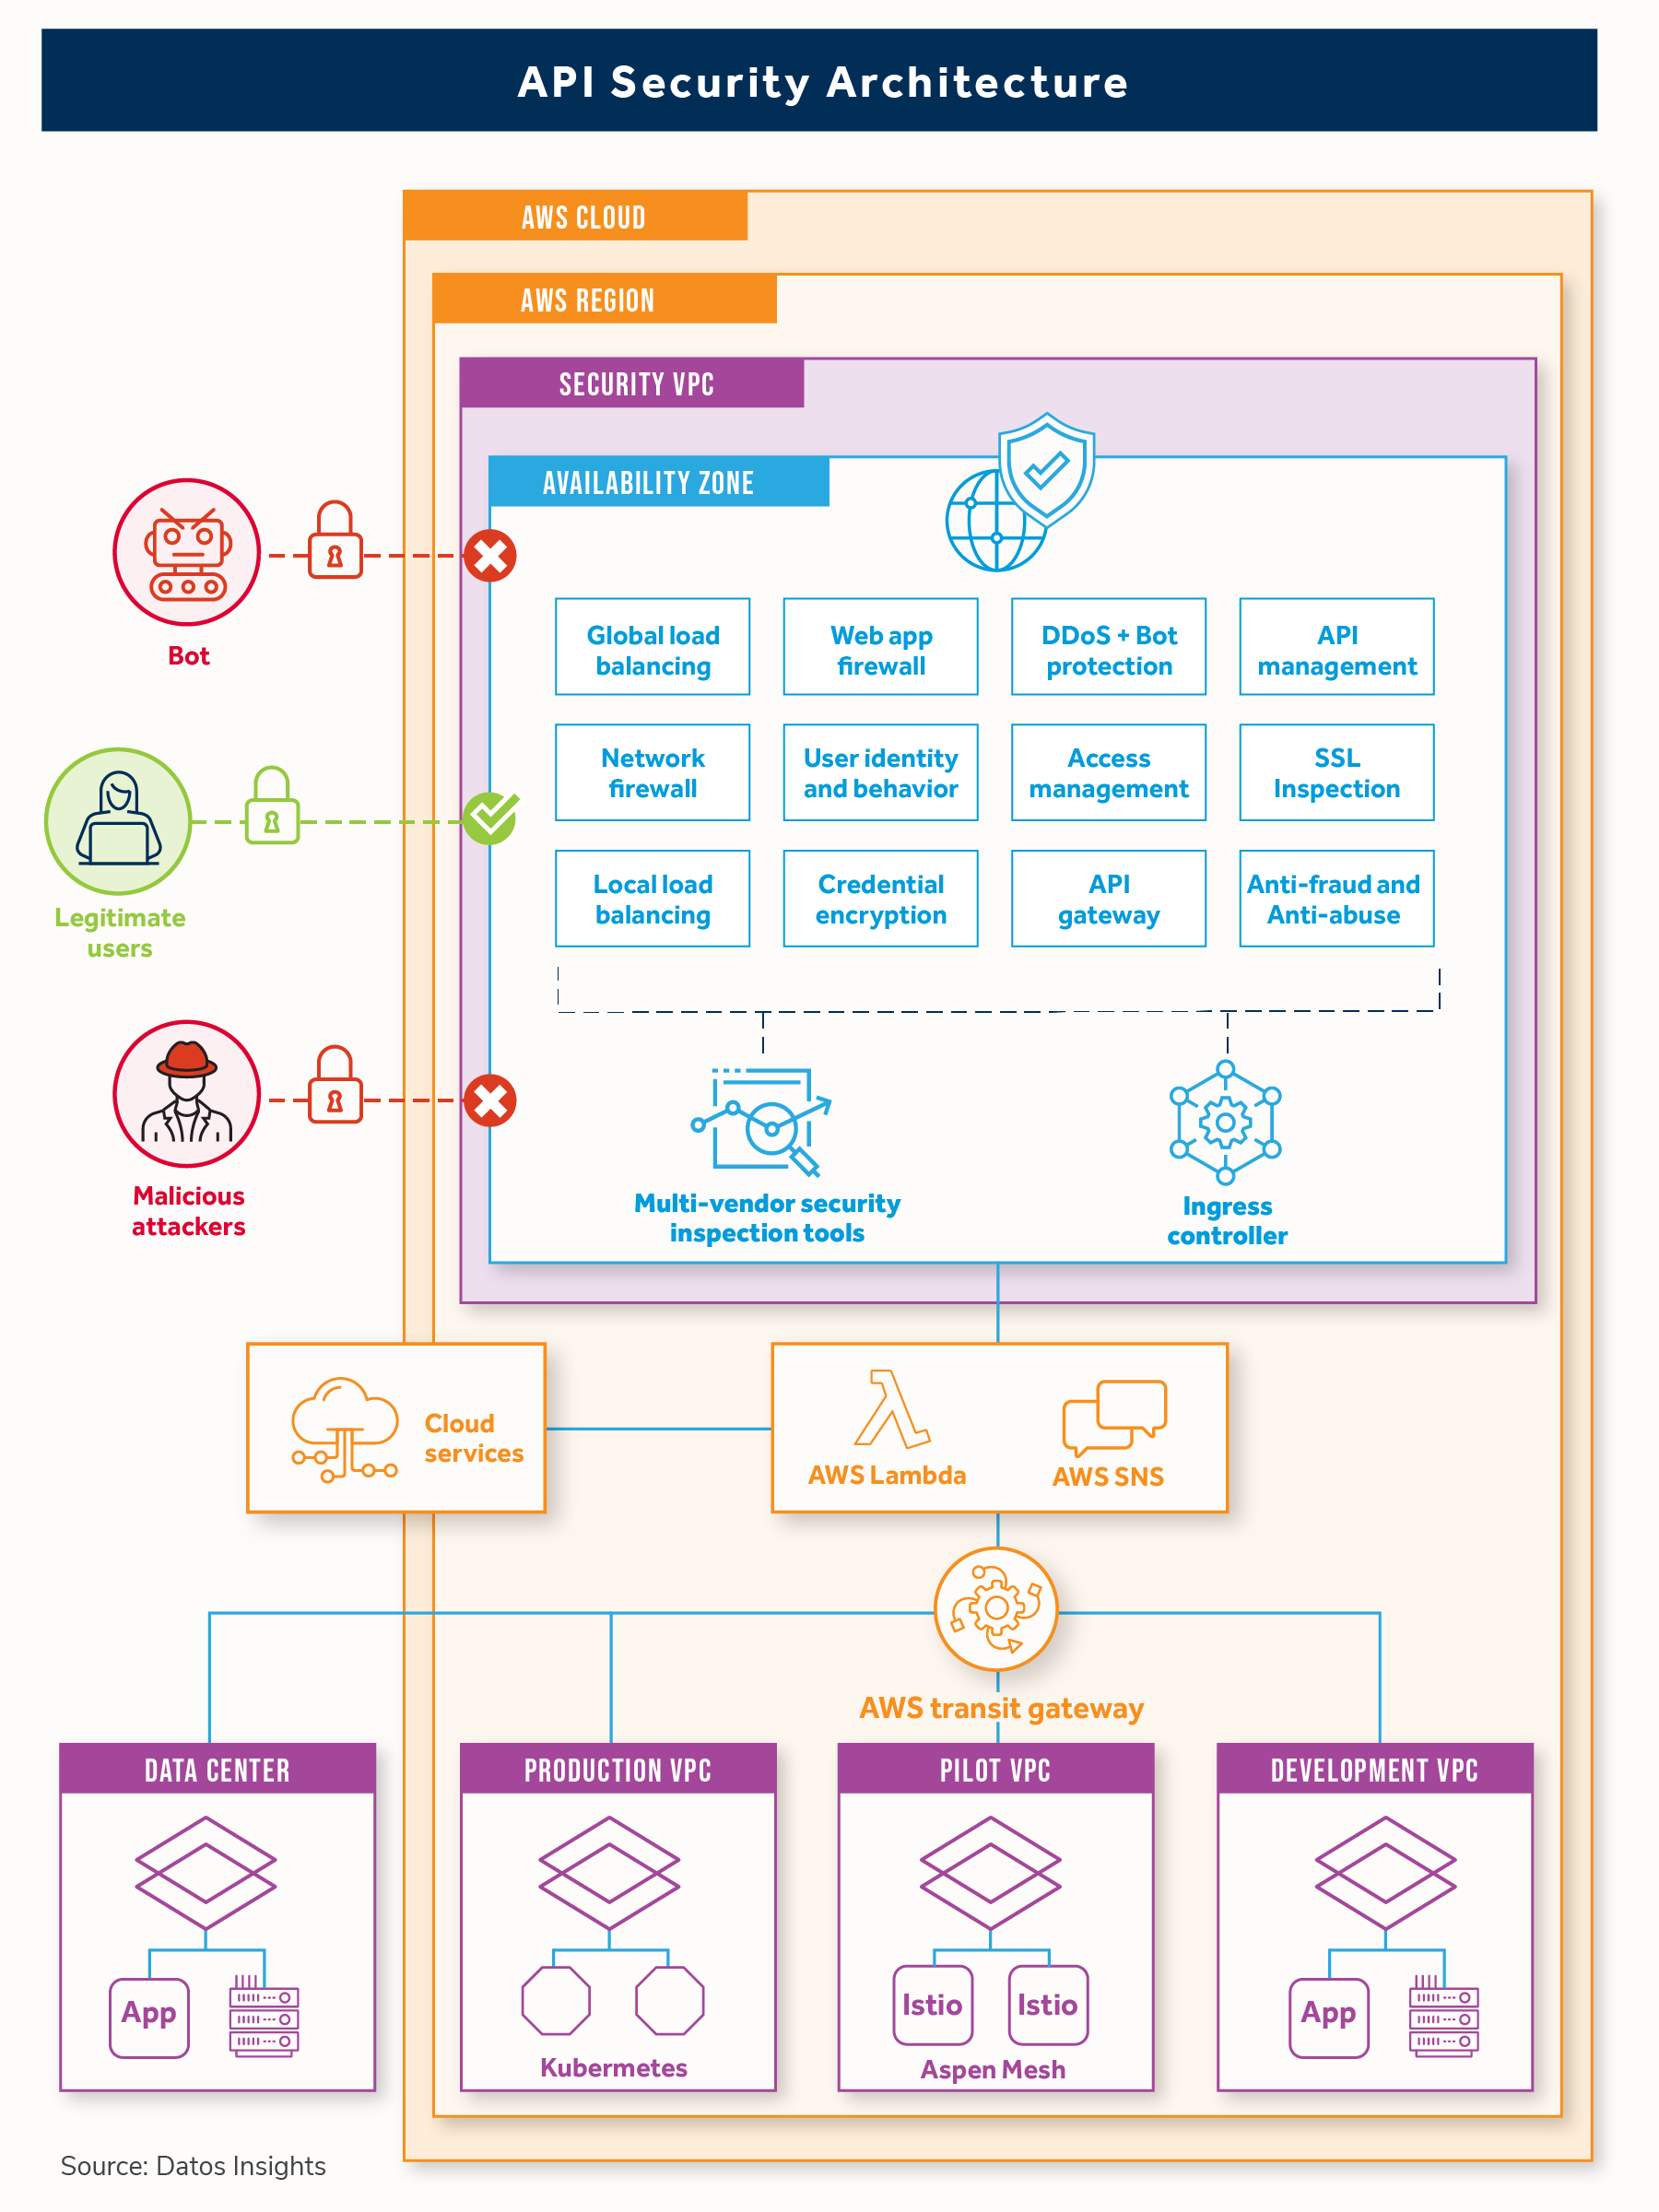
An API安全架构必须考虑与分布式企业IT环境集成,包括多云、区域边缘和服务层级。该解决方案应可部署到任何硬件、虚拟化环境、Docker、Kubernetes等平台。该解决方案必须支持安全策略在API的整个生态系统中始终随API生效。以下是用于保护API的参考架构示例。
总结
黑客早已意识到,API与Web应用面临相同的安全问题,包括身份验证和授权控制薄弱。他们已熟练掌握利用API漏洞、滥用业务逻辑以及构造零日漏洞利用程序等手段,几乎不受阻碍地侵入企业IT环境。
个人数据归个人所有,而非应用或服务提供商所有。数字经济推动了开放式数据共享。API支持私有、公共、合作伙伴和第三方的数据与服务。API需要采用隐私保护技术,以遵守数据隐私法规。
部署API安全解决方案需要进行基础设施集成并使用连接器,其中一些连接器需要定制,才能在IT环境中正确部署。要充分了解部署的复杂性,需要进行架构规划。选择可在现有企业IT架构中开箱即用的解决方案,有助于缩短部署时间。
要进一步了解如何防御API攻击,请参阅我近期受F5委托撰写的报告《API安全解决方案评估指南》。该报告探讨了选择API保护解决方案时需要重点考虑的因素。
作者:Tari Schreider,C|CISO、CRISC,Datos Insights战略顾问
脚注:
1 Ian Dinno,《T-Mobile数据泄露事件的经验教训(截至目前)》,F5,2023年2月8日
2 Rajesh Narayanan、Mike Wiley,《API持续蔓延》,F5,2021年11月4日
3 Rajesh Narayanan,《分布式网关参与者:不断演进的API管理》,F5,2023年6月23日
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。