对于信息安全和安全运营团队来说,有些早晨可能会是这样的:
虽然摄入足够的咖啡因通常能让人打起精神,但当SecOps或BIG-IP管理员再拿一杯咖啡时,想到自己是否在分布式或多环境部署中保持了一致的安全态势,也很可能让他们瞬间清醒(也就是紧张不安,甚至惊慌失措)。上图或许并非SecOps人员日常上班时的穿着,却能反映他们每天的心理状态。
许多安全运营团队与网络运营团队一样通常从一天开始到结束都围绕一个主要目标:确保F5 Security和BIG-IP部署及其上运行的应用保持健康、安全、可用且性能良好。然而,随着组织不断扩展Web应用组合,要真正了解这些指标已变得愈加复杂。当然,看不见就难以保护。
在最近的一篇博客文章中,Jay Kelley指出:“为了通过重新审核,或更好地保护企业并降低再次发生数据泄露的风险,可能需要增强安全措施。”
最新发布的BIG-IQ(8.0)正是为此而来。BIG-IQ 8.0对安全管理和可见性进行了多项增强,不仅有助于安全专业人员降低再次发生数据泄露的风险,还能简化日常管理任务并提高效率。
最新版本的BIG-IQ可提升F5安全解决方案的管理能力和可见性,改善整体安全态势和威胁防护。它有助于安全运营团队强化安全功能、扩展产品能力,并提供以应用为中心的简化用户体验。
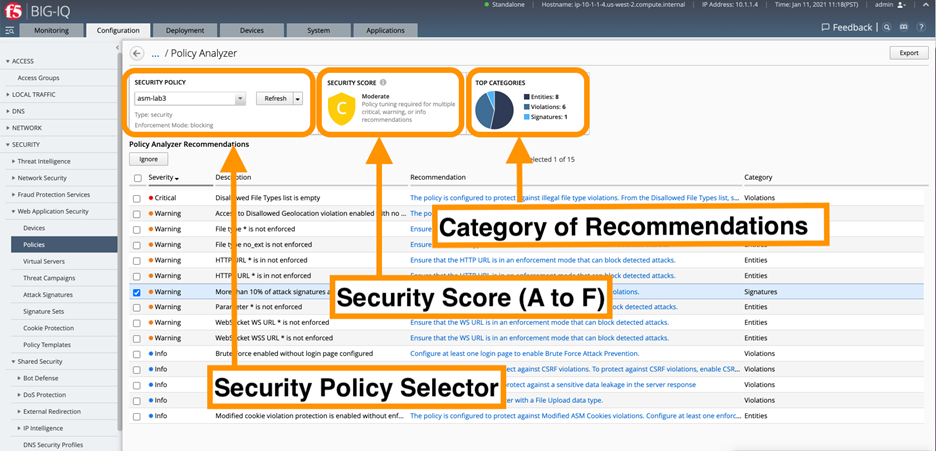
对于认为编辑Web服务器配置文件需要严密保护的安全专业人员,BIG-IQ 8.0提供全新的仪表板(Configuration Analyzer),可用于审核安全策略、检测异常和漏洞、了解策略有效性,并根据主动建议快速、轻松地改进策略,从而更好地保护应用。
8.0中引入的另一项实用功能是策略比较,可帮助安全运营团队确保各项F5安全和应用交付解决方案保持一致并符合合规要求。安全运营团队可以轻松调出两项Web应用防火墙(WAF)策略,并以表格形式并排比较。借助此视图,团队可以更快发现不同策略中影响合规性的低效、冗余或薄弱之处。
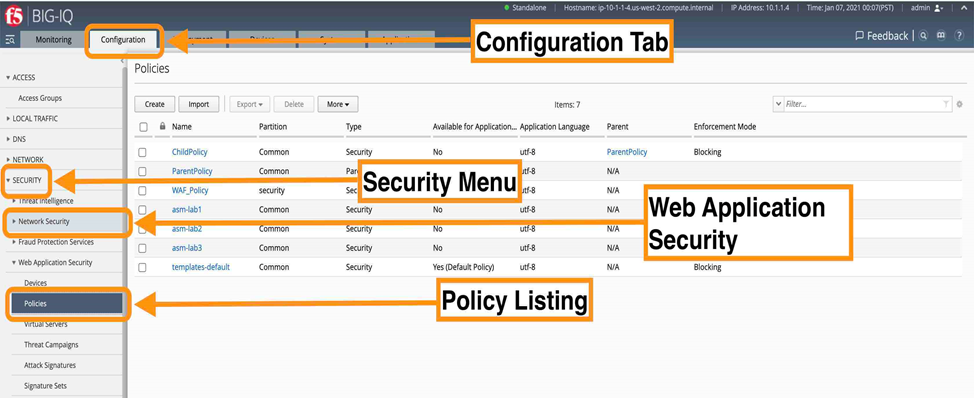
其他值得关注的亮点包括增强机器人防护管理,并将基于角色的访问控制(RBAC)扩展到更多安全工作流和仪表板,从而促进更高效的协作,确保部署获得安全运营团队(SecOps)的批准,并消除运营瓶颈。
BIG-IQ 8.0还包括面向SAML服务提供商的声明式API、面向F5 SSL Orchestrator的统一API支持,以及为BIG-IP Advanced Firewall Manager (AFM)轻松配置区域的功能。这些功能有助于提升F5安全解决方案的管理能力和可见性,并改善整体安全态势和威胁防护能力。
BIG-IQ Centralized Management 8.0引入的新安全功能和能力包括:
- 简化了SAML服务提供商的访问配置界面工作流
- Policy Configuration Analyzer仪表板
- 能够比较Web应用安全策略,以满足合规要求
- 计划生成并导出WAF分析报告
- 为F5 SSL Orchestrator获取Office 365 URL
- 通过iAppLX修改网络对象
- 高可用性(HA)状态仪表板和修复
- 报告未使用的孤立对象、基于区域的防火墙和网络服务网格(NSM),以解锁网络服务端点(NSE)创建的项目,从而帮助确保数据清理
- 提供以下方面的可操作洞察:SSL/TLS合规性报告、SSL证书到期剩余天数和事件根本原因,并新增与F5 Beacon SaaS的集成
如需了解有关BIG-IQ Centralized Management的更多信息,点击此处。欢迎参加BIG-IQ网络研讨会和现场演示,活动将于3月17日(星期三)太平洋时间10:00(美国东部时间13:00)举行。期待与您相见!
敬请关注本系列的第3篇博客,了解BIG-IQ 8.0如何进一步改善应用所有者和开发人员的日常工作。
关于作者

相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。