
在《F5 Global CISO:由防御者为防御者打造》第三集中,我邀请了Corey Ball,他是我非常欣赏的API黑客之一。Corey深耕IT和网络安全领域已有15年。他发现当时几乎没有关于API攻击的系统性知识,于是亲自撰写了这方面的专著。我们也正是在那时初次相识。
这本书名为《Hacking APIs: Breaking Web Application Programming Interfaces,》,提供Web API安全测试速成课程。Corey还是APIsec University,的创始人之一。该平台是学习API安全知识的免费资源。他也是hAPI Labs,的创始人兼首席执行官,该公司提供API安全测试和Web应用渗透测试服务。
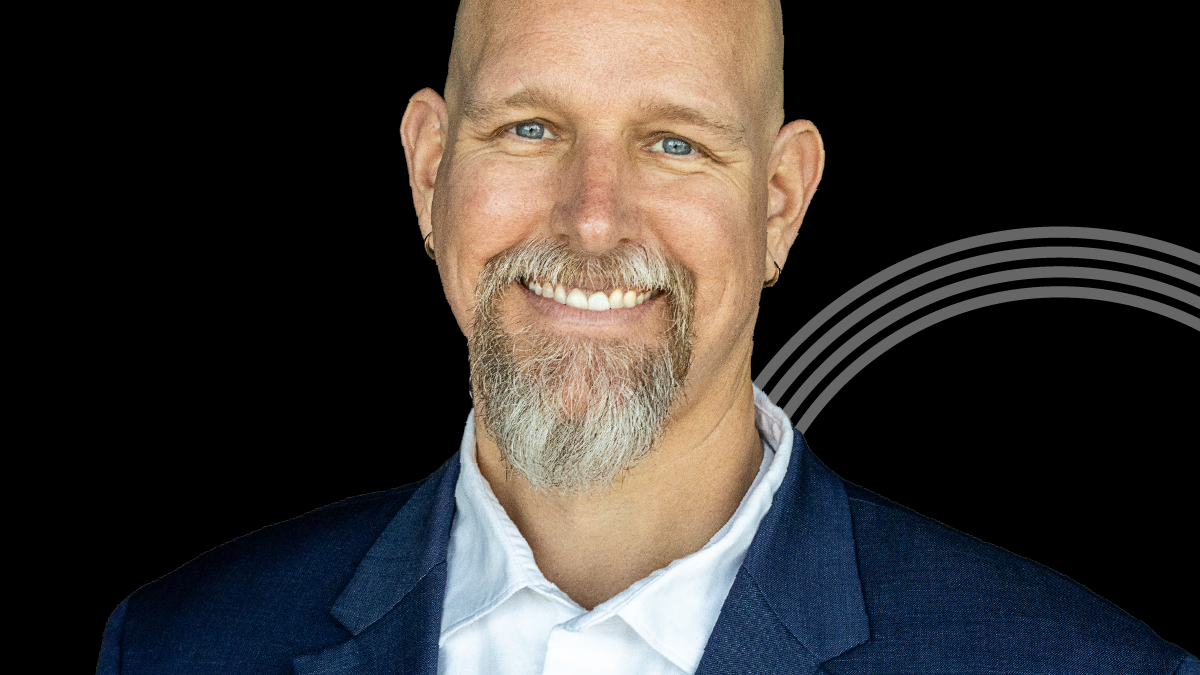
Corey显然是API安全领域的专家,因此我向他提出了今天的问题:每位CISO都应该了解API安全的哪三件事?我尤其想知道,他认为防御人员从攻击者的视角审视API安全时,可以获得哪些启示。
提示1:测试您的API安全测试工具
API是数据传输背后的技术,而数据是全球极具价值的资源之一。Corey表示:“虽然我们部署了防火墙和Web应用防火墙等多层防御措施来保护这些数据,但面向互联网的API往往可能成为攻击者入侵的入口。”如果某个不安全的API既不要求身份验证,也不实施授权控制,就可能直接为恶意攻击者打开方便之门,使其能够侵入系统、发出未经授权的请求,并窃取原本受到其他各层防御措施保护的数据。
他说:“我希望确保防御人员明白,他们需要使用合适的工具和方法来测试API安全性。”仅仅使用自动扫描器扫描API,得到一份未发现问题的报告,就认为一切安全,是远远不够的。防御人员需要主动测试和分析API请求,以发现实际问题,并解决确实存在的安全问题。
检验测试人员。Corey表示,验证测试技能和工具的一种实用方法,是针对故意设置漏洞的应用进行练习。这类应用是专为测试而构建的安全目标,可帮助测试人员体验、复现并了解常见的API安全问题。“例如,OWASP API Security Project提供了crAPI,这是一款专为API安全教学、学习和实践而构建的培训工具,其中特意设置了各种API漏洞。您可以直接使用扫描器扫描crAPI,查看会得到哪些结果。”如果只发现缺少HSTS标头或点击劫持防护配置错误等表层漏洞,测试工具可能会漏掉更严重的API漏洞,例如OWASP API Top 10中列出的漏洞。Corey表示:“这说明测试工具可能没有您想象的那么有效。”
提示2:仅靠WAF和API网关不足以保护API
Corey和我还讨论了传统企业漏洞工具和管理计划并不适用于API,因为API面临的攻击类型不同于针对传统Web应用的攻击。例如,对象级授权失效(BOLA)和对象属性级授权失效(BOPLA)都是与API核心业务逻辑相关的API安全缺陷。我问Corey,如果一家公司已经部署了WAF和API网关,在API保护方面还缺少什么?
他说,WAF和API网关对于应用安全和用户身份验证至关重要,但仅靠二者不足以保护API。保护API面临的最大挑战是授权,即确保用户只能访问、查看、修改或删除自己的数据。他说:“必须确保用户A只能与用户A的资源交互,不能更改、读取、更新或删除用户B的资源。API授权确实很有挑战性。如果没有精细的授权规则,恶意攻击者请求访问他人资源时,看起来会与合法请求非常相似。”
授权控制需要纳入多层API安全方法,通过结合多种互补的控制措施,确保即使某一层失效,其他层仍能提供保护。
提示3:保护生成式AI需要额外的防护措施
随着组织不断加大对生成式AI和AI驱动型应用的投入,需要认识到这些技术会扩大API攻击面。这是因为生成式AI应用从底层到上层都离不开API。换言之,AI世界也是API的世界:生成式AI应用的底层架构高度依赖API,AI系统几乎每个部分都会通过这些接口暴露出来。
不过,正如Corey和我讨论的那样,要保护AI应用和架构,API只是其中一部分挑战:AI引擎和大语言模型(LLM)还会暴露其他可能遭受攻击的漏洞。例如,模型上下文协议(MCP)是一项开源标准,为连接LLM与外部工具和服务提供统一框架。MCP在将AI集成到应用中时可带来诸多优势,但也会带来重大的安全挑战。Corey表示:“深入了解生成式AI的幕后机制就会发现,它本身已经由大量API组成;再引入MCP后,由于身份验证和授权控制薄弱,MCP往往容易受到攻击,不过相关安全防护正在逐步跟进。”
MCP的另一项安全考量是提示词注入攻击和自然语言入侵。“当AI智能体和聊天机器人代表企业与外界互动时,这些攻击可能带来业务风险。攻击者可以操纵AI智能体发表不当言论,损害企业形象,或诱导聊天机器人提供未经授权的折扣。”组织还需要认识到,聊天机器人可能被视为公司的法定代表,公司可能需要为其言论和行为承担法律责任。企业需要谨慎行事,既不能错失AI应用带来的商机,也要尽到审慎义务,确保AI应用和聊天机器人使用准确的数据进行训练,并采取安全措施防范提示词注入攻击。
每次与Corey交流都很愉快,也感谢他与我一起探讨防御人员能从攻击者视角审视安全并获得哪些启示。作为防御人员,我们必须根据攻击手段制定防御策略。因此,我们都需要了解攻击的运作方式以及这些攻击者的目标,从而合理调配有限资源,为贵企业、政府部门或机构构建适合的分层防御体系。
助您抢先应对威胁的可靠信息来源
您可以在此查看我与Corey Ball的完整对话。
立即订阅,即可在您常用的播客平台上收听The Global CISO:由防御者为防御者打造的所有节目,并与团队、同行和人脉圈分享。
一如既往,如果您希望我们探讨某些主题,欢迎给我留言或通过LinkedIn与我联系。
相关博客文章

三家企业如何借助AI驱动的WAF改进虚拟补丁和运行时安全
了解三家F5客户如何利用AI驱动的WAF加快虚拟补丁部署、将误报减少50%以上,并更有信心地启用阻断模式。


F5 BIG-IP v21.0增强S3工作流的AI数据交付与摄取能力
使用F5 BIG-IP 21.0版优化S3工作流:通过低接触式配置,为AI数据交付、对象存储和RAG管道提供可扩展的安全解决方案。

Everest Group报告:生成式AI行业应用的当前趋势与未来前景
我们很高兴能为全球知名研究机构Everest Group发布的一份重要新报告作出积极贡献。该报告题为《生成式AI应用:审视横向职能中的实际应用与未来展望》,深入分析了各行业对生成式AI(GenAI)的应用情况。报告指出,IT[……]