过去一年里,类似的对话我经历了几十次。对话通常始于某家大型企业的安全负责人说:“我不知道员工是如何使用AI的。”这句话听起来像是在承认工具存在不足,但实际上描述的是一个结构性问题,而这种结构才是值得深入了解的部分。
过去几年,企业使用AI的方式不断演变:从个人利用AI处理一次性任务,到团队将模型接入企业数据,再到如今自主智能体独立行动的转折点。每向前一步,访问权限和自主性都在提升,而可见性和控制力却在下降。这两种趋势始终背道而驰。
不妨将其称为“采用与控制倒挂”:组织采用的AI越多,对其可见性和治理能力反而越弱。这正是因为,所采用的AI在设计上比监控它的控制措施行动更快、自主性更强。这种倒挂会带来高昂成本,而采用速度最快、监控最少的组织受到的冲击尤为严重。
“如今,大多数AI安全方案只是在聊天机器人外面套了一层包装。这并不是真正的安全。企业在受监管的网络内、API后端以及可自主进行身份验证和执行操作的智能体中运行AI。F5 AI Security Platform为首席信息安全官(CISO)提供了他们一直缺少的能力:无论AI在何处运行,都能持续管控每个模型、智能体和API。这项能力由同一个F5平台提供,该平台30年来一直为企业应用提供安全防护和交付服务。”
大多数安全团队已经认识到,需要为AI设定边界。达成这一共识从来都不是难点。真正困难的是确定边界应设在哪里、应允许哪些行为,以及如何随环境变化调整边界。如果缺乏持续可见性,每一项决策都只能靠猜测。
我们曾见过的模式
这种倒置现象的具体表现虽是新的,但模式并不陌生。上一次企业采用速度如此大幅超过企业可见性,是在向SaaS转型时。员工采用云应用的速度超过了IT部门的审批速度,而企业的本能反应是加以阻止。但阻止并未奏效,因为这会使相关使用行为转入隐蔽状态,同时拖慢业务发展。真正有效的是一个新的控制点:在流量路径中部署一层控制机制,了解实际使用情况并实施策略,无需在安全性与采用之间取舍。
影子AI就像影子SaaS,但发展更快,影响范围也更广。解决思路与以往相同。更智能的阻止列表无法扭转这种局面。要解决这一问题,需要在流量路径中占据关键位置,从而同时洞察使用情况、识别意图并执行策略。
告别猜测
今天,F5推出了F5 AI Security Platform,将其作为控制点。该平台把F5的F5 Application Delivery and Security Platform战略扩展到企业AI领域,并通过单一自适应闭环运行。团队可以持续了解员工如何使用AI,测试模型和应用中与这些部署场景相关的漏洞,并根据各组织面临的威胁,将发现和测试结果转化为有针对性的运行时保护。
简而言之,核心循环如下:发现为测试提供依据。测试为策略执行提供依据。策略执行则推动下一轮发现。
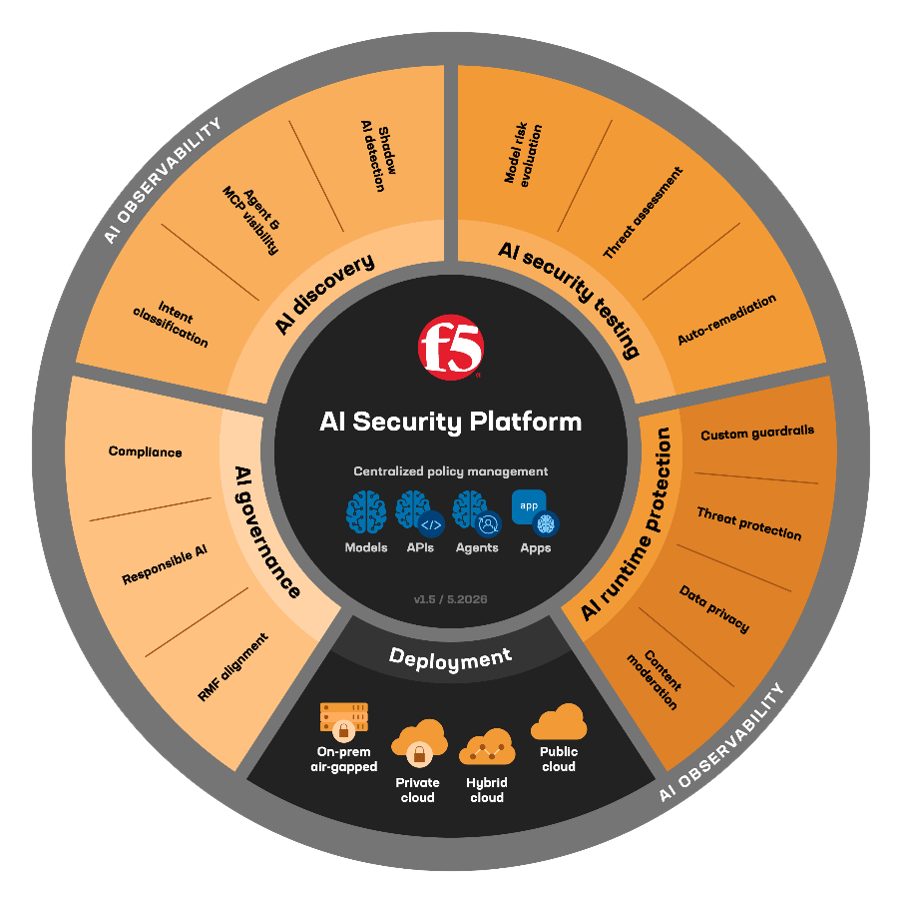
这一闭环机制能够扭转这种反向关系。当发现、测试和防护由不同团队分别使用不同工具完成时,采用速度仍会超过管控速度,因为实际发生的情况与纳入治理的范围之间始终存在差距。将这些环节纳入同一闭环并通过统一控制点运行后,管控能力便可随采用规模同步扩展,而不再落后。这种关系由此再次逆转,这一次有利于防御方。
SurePath AI带来的可能
这一闭环的催化剂是我们对SurePath AI的收购。借助SurePath AI,我们可以持续发现并分类整个员工队伍中的AI活动,包括团队已知和未知的部署。SurePath以内联方式接入企业网络流量,并与现有的SASE、DLP、SIEM和身份系统集成,因此无需在端点安装代理,即可了解托管设备上的使用情况。
了解谁在使用什么是必要的,但仅凭这一点还不够。安全负责人还需要了解使用意图。即使使用相同的模型且用户相同,智能体调取敏感记录来起草客户电子邮件,与辅助工具撰写内部备忘录所带来的风险也不同。SurePath按意图对使用情况进行分类,审计智能体活动以发现工具滥用和权限提升,并检测MCP工具调用,从而将智能体引导至获批的目标位置,而不是直接阻止。
最后这项能力值得关注。发起MCP工具调用时,智能体会停止推理,开始在外部世界采取行动,因此,这自然成为智能体AI的出口控制点。掌控这一控制点,就能管理智能体获准执行的操作,而不仅仅是获准生成的内容。过去30年来,F5在网络中一直处于这样的关键位置。智能体时代与其说带来了新的需求,不如说是转移了最重要的控制点,而它恰好转移到了F5已经所在的位置。
完整闭环
通过收购CalypsoAI,我们将运行时策略执行和安全测试引入该平台,目前以F5 AI Red Team和F5 AI Guardrails的形式提供。AI Red Team针对已部署的模型发起对抗性测试活动,以发现特定于模型的漏洞利用方式,并在几分钟内(而非数周)根据这些发现创建新的Guardrails。AI Guardrails在运行时执行这些策略,并针对特定组织所关注的意图构建自定义Guardrails。SurePath现在可为二者提供信息,向这一闭环反馈企业中实际投入使用的模型、智能体工具调用和使用模式,使测试和策略执行能够针对真实的攻击面,而非泛化的攻击面。
零散的洞察、长达数周的修复周期和静态策略,无法跟上攻击者在数小时内调整攻击手段的速度。多年来,防御方一直处于这种不对称态势的不利一侧。闭环机制有助于缩小这种不对称差距。
与时俱进的AI安全
AI安全态势正日益取决于所处位置,而非具体产品。发现、测试和策略执行都需要在用户或智能体与模型之间的路径上占据关键位置。借助F5 AI Security Platform,我们能够占据这一位置,运行完整的AI安全闭环,从而扭转这一局面。我们很高兴欢迎SurePath AI加入F5,并期待为客户提供可见性和全面的AI安全保障。
如需了解详情,请阅读新闻稿并访问F5 AI Security Platform网页。
如需深入了解,欢迎参加明天举行的F5 AI Summit。这场为期3小时的线上活动将深入探讨AI安全。
关于作者

Kunal Anand担任首席产品官,负责领导F5产品组织。他负责产品愿景、战略和执行,推动开发突破性解决方案,以应对关键挑战,并为客户打造卓越体验。在此前担任首席技术与AI官期间,Kunal制定了公司的技术与AI战略和愿景。 加入F5之前,Kunal曾在Imperva同时担任首席技术官和首席信息安全官。2018年,Imperva收购了他于2013年联合创立的应用安全初创公司Prevoty,他也由此加入Imperva。在加入Prevoty之前,他曾担任BBC Worldwide技术总监。Kunal拥有深厚的创新经验和技术专长,曾在Gravity、MySpace和NASA Jet Propulsion Lab担任领导职务,负责安全、数据、技术和工程团队。 Kunal在AI和机器学习领域拥有超过15年的经验,涵盖模型训练、运用AI驱动的算法增强产品,以及设计和实施AI架构。 Kunal拥有Babson College计算机科学理学学士学位。
Kunal Anand 的更多博客文章相关博客文章

三家企业如何借助AI驱动的WAF改进虚拟补丁和运行时安全
了解三家F5客户如何利用AI驱动的WAF加快虚拟补丁部署、将误报减少50%以上,并更有信心地启用阻断模式。


F5 BIG-IP v21.0增强S3工作流的AI数据交付与摄取能力
使用F5 BIG-IP 21.0版优化S3工作流:通过低接触式配置,为AI数据交付、对象存储和RAG管道提供可扩展的安全解决方案。

Everest Group报告:生成式AI行业应用的当前趋势与未来前景
我们很高兴能为全球知名研究机构Everest Group发布的一份重要新报告作出积极贡献。该报告题为《生成式AI应用:审视横向职能中的实际应用与未来展望》,深入分析了各行业对生成式AI(GenAI)的应用情况。报告指出,IT[……]