两个月前,F5在AppWorld上提前发布了BIG-IP v21.1的预告。此版本重点增强后量子密码学(PQC)就绪能力、实现BIG-IP TMOS现代化,并新增保护AI工作负载和新兴技术的功能。
如今,随着BIG-IP v21.1正式全面上市,此前的预览已成为现实。该版本包含客户和合作伙伴一直期待的众多功能。下文将概述BIG-IP v21.1现已提供的主要新功能,并介绍与此版本相关的实用信息和资源。接下来,让我们了解BIG-IP v21.1有哪些新变化。
PQC 就绪能力
对于“Q-Day”何时到来,不同的人有不同看法:有人认为已近在眼前,也有人认为还要再等数年。无论如何,“先收集、后解密”的威胁都使PQC成为当下的迫切需求。这种威胁是指,攻击者现在存储加密数据,待未来量子计算机具备相应能力后再将其解密。
BIG-IP在v17.5.0中迈出了实现PQC就绪的第一步,支持在TLS 1.3中使用混合密钥交换X25519_ML-KEM-768。但这仅仅是开始。随着每个版本的发布,BIG-IP不断扩展其PQC功能,BIG-IP v21.1带来了两项重大更新:
支持更多符合NIST标准的PQC密码套件:随着量子计算机逐渐具备大规模应用的可行性,RSA和ECC等现有加密算法可能面临淘汰风险。为此,美国国家标准与技术研究院(NIST)牵头开展全球协作,推动能够抵御量子计算攻击的PQC算法标准化。最终,符合FIPS 203标准且能够提供混合加密的SecP+ML-KEM密码组脱颖而出。这些密码组将传统加密方法(SecP)与抗量子算法(ML-KEM)相结合,有助于保障当前及未来的安全。
对于需要遵循NIST指南和FIPS标准的客户,尤其是政府及其他受监管行业的客户,采用SecP + ML-KEM对于保护其基础设施至关重要。为满足这些要求,BIG-IP将在v21.1中支持两个符合NIST要求的新PQC密码组:
- SecP256r1ML-KEM-768
- SecP384r1ML-KEM-1024
发布时,客户端和服务器端连接均将支持这些功能,同时还将支持SSL正向代理用例。(有关BIG-IP v21.1s中PQC增强功能的更多信息,请参阅F5的Rachael Shah撰写的这篇博客 。)
抗量子 TLS/SSL VPN 隧道:VPN 隧道最早于 20 世纪 90 年代末推出,通过在客户端与服务器之间建立加密隧道,保护数据在公共或专用网络上的传输安全。近 30 年来,VPN 隧道一直有效防止敏感信息落入不法分子手中;然而,随着量子计算的兴起,攻击者将获得破解传统加密方法并访问这些数据所需的计算能力。
为应对这一问题,F5 BIG-IP Zero Trust Access(原BIG_IP APM)v21.1将引入抗量子TLS/SSL VPN隧道,并支持X25519 + ML-KEM-768密码套件。如上所述,该功能将支持客户端和服务器端的端到端连接,在遵循NIST指南和FIPS 203标准的同时,为现代VPN隧道提供全面保护。对于倾向于使用IPSec VPN而非TLS/SSL VPN的组织,BIG-IP Zero Trust Access预计将在不久的将来增加类似的量子安全IPSec隧道支持。
AI工作负载交付、安全和访问增强功能
从根本上说,AI工作负载与其他应用有着相似的要求:需要快速、可用,最重要的是确保安全。但随着这些工作负载的规模不断扩大、复杂程度不断提高,为其提供支持的基础设施(包括应用交付控制器(ADC))也必须不断演进,以满足新的需求。BIG-IP v21.0迈出了重要的第一步,提供了一组初始功能来支持模型上下文协议(MCP)。现在,BIG-IP v21.1在此基础上新增了MCP功能,并为Agent2Agent(A2A)协议引入实验性功能,帮助智能体AI系统快速、安全地访问资源:
扩展模型上下文协议的安全和交付能力: 随着AI应用日益依赖MCP,让智能体以快速、标准化的方式与应用交互,保持流量一致且安全至关重要。BIG-IP v21.1针对MCP流量推出了两项重要改进:
- 借助F5 BIG-IP Advanced WAF保护MCP协议:使用MCP流量的AI应用通常容易受到工具投毒、机密信息泄露、注入攻击等新型攻击及OWASP MCP Top10中所述其他威胁的影响。BIG-IP v21.1新增由WAF支持的MCP检查功能,可主动检测并缓解这些威胁,在不影响性能或延迟的情况下保护AI流量。
- 使用F5 BIG-IP Local Traffic Manager (LTM)实现MCP会话持久性:MCP工作流通常需要将请求持续路由到同一服务器,以确保正确处理,而此前无法实现这一点。BIG-IP v21.1引入了MCP会话持久性,其行为在许多方面类似于Cookie持久性。这意味着,当MCP服务器向客户端发出会话ID后,后续携带该会话ID的流量将被路由到同一池成员,从而有助于实现更顺畅、更可靠的连接。
优化Agent2Agent连接:众所周知,AI智能体越来越多地用于自动执行任务,并在尽量减少人工干预的情况下做出决策,从而提高工作效率。随着智能体的应用日益广泛,它们不再只是与应用和数据源通信,还会与其他智能体协作,以委派工作、共享上下文并完成端到端工作流。当前的智能体生态分散在不同供应商和框架中,难以实现互操作。为解决这一问题,Google推出了Agent2Agent(A2A)协议[AC2] (#_msocom_2) [TA3] (#_msocom_3),为智能体之间的通信与协调提供了标准化方式。
借助BIG-IP v21.1,现在可以对A2A协议流量进行原生负载均衡,从而优化智能体之间的连接,并通过基于iRules的日志记录和可观测性增强治理。需要特别注意的是,此功能在BIG-IP v21.1中处于实验状态,尚未获得全面支持,仅用于评估和测试,不适用于生产环境。未来版本将全面支持该协议,并新增A2A流量管理和安全功能。
AI智能体的无缝安全访问: 智能体AI系统由实时运行的自主智能体组成,需要动态、顺畅地访问数据库、云服务和内部系统等后端资源。然而,传统的凭据管理和新智能体身份验证方法可能较为繁琐,开发人员往往需要依赖访问团队管理员授权并手动配置新客户端,效率并不总是理想。BIG-IP v21.1中BIG-IP Zero Trust Access新增的动态客户端注册(DCR)功能正可帮助解决这一问题。
借助DCR,在创建新任务或新代理时,代理式AI系统(或任何其他应用)都能以BIG-IP Zero Trust Access作为中央授权服务器,安全、轻松地完成自主注册。代理无需等待手动配置,只需向BIG-IP Zero Trust Access DCR端点发送API请求,并提供代理名称和所需访问权限等基本信息。BIG-IP Zero Trust Access会自动验证请求、注册代理并即时颁发安全凭据,从而显著缩短并简化这一流程。下方展示了该流程的示意图。
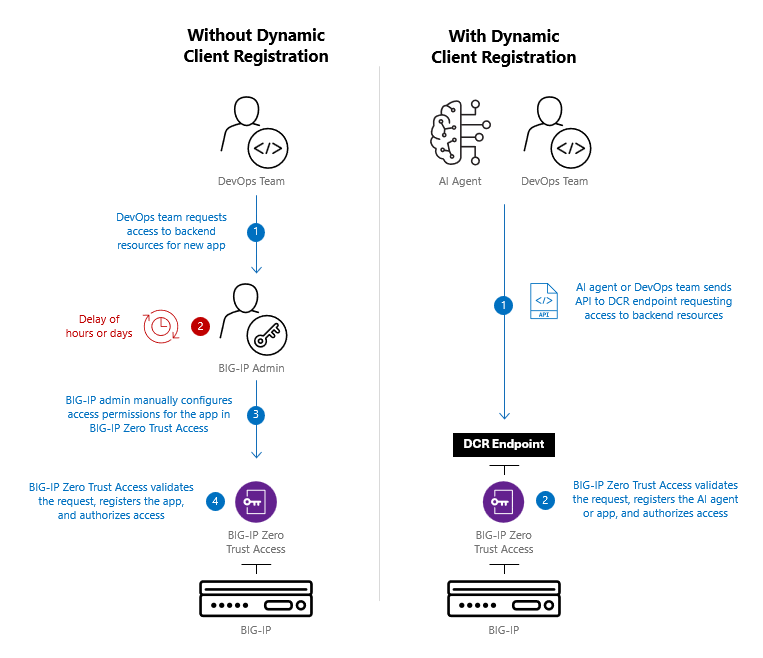
如前所述,DCR端点可用于注册和批准任何类型的应用,而不仅限于AI系统,以便安全访问资源。DevOps团队可以利用现有的CI/CD流水线,自动向DCR端点发送访问请求,从而帮助缩短应用部署时间,并减轻BIG-IP管理员的日常工作负担。(可参阅Jay Kelley撰写的这篇博客,详细了解BIG-IP Zero Trust Access。)
现代API和协议保护
随着应用不断演进,支撑应用的协议和API也在持续发展,从而提升性能、可扩展性和灵活性。然而,这些进步也带来了新的挑战,因为攻击者正将重点转向利用这些新兴技术中的弱点和漏洞。为帮助客户在这一持续不断的攻防循环中保持领先,F5 BIG-IP Advanced WAF将在BIG-IP v21.1中新增对HTTP/3协议流量以及按照OpenAPI 3.1规范定义的API的保护。下面详细了解一下:
HTTP/3协议流量的高级安全防护:自2022年推出以来,HTTP/3的采用速度迅速加快,目前估计有38%的网站使用该协议。尽管HTTP/2仍占主导地位,但HTTP/3在性能、可靠性和效率方面更具优势,预计未来几年其采用率将超过HTTP/2。随着组织逐步迁移到HTTP/3,保护相关流量免受Web威胁的需求并未减弱,这进一步凸显了持续采用强大WAF防护的必要性。
从BIG-IP v21.1开始,无论使用哪种HTTP协议版本,BIG-IP Advanced WAF都能保护相关流量。WAF策略现在可以像检查HTTP/2或HTTP1/1流量一样,以同等精细度和安全性检查HTTP/3流量,识别并阻止跨站脚本(XSS)或SQL注入等复杂攻击。BIG-IP v21.1最初仅支持保护客户端流量。不过,预计后续版本将很快支持服务器端保护。
保护基于OpenAPI 3.1规范构建的API:API是现代应用的支柱,可实现系统之间的无缝连接和兼容,因此确保API安全至关重要。OpenAPI标准为API的定义和文档编制提供结构化框架,确保不同平台之间的一致性和互操作性,在这一生态系统中发挥着重要作用。可以将OpenAPI规范视为一本规则手册,其中明确规定了API应如何工作,包括公开哪些端点、需要哪些数据以及应如何运行。BIG-IP Advanced WAF依据这本规则手册,通过识别异常行为,并根据API的设计方式实施严格的安全策略来保护API。
在v21.1中,BIG-IP Advanced WAF现可根据OpenAPI 3.1规范保护API。它会学习OpenAPI 3.1规范中定义的允许端点、方法、参数、数据类型和安全要求,然后阻止任何不符合这些规则的请求。这样可在格式错误的请求、对未记录端点的滥用以及常见API攻击到达应用之前将其阻止,确保仅允许符合预期且结构正确的API流量通过。当然,OpenAPI 2.0和3.0等早期版本仍将继续受到支持和保护。
BIG-IP TMOS软件现代化
去年F5停止提供BIG-IP Next时,我们承诺将原本为BIG-IP Next规划的多项增强功能集成到BIG-IP TMOS软件中,推动其现代化。BIG-IP v21.0的发布是实现这一目标的第一步,在控制平面的可扩展性和性能方面取得了重大进展。随着v21.1的推出,我们将通过以下两项更新继续推进这一现代化进程:
全新BIG-IP Declarative API简介: 长期以来,BIG-IP一直通过Application Services 3 Extension(AS3)支持声明式自动化,帮助团队简化并加快应用配置变更。AS3为BIG-IP自动化带来了重大革新,并持续有效满足大多数部署的需求,但现代环境正在快速演变。面对前所未有的规模,近乎即时完成配置变更的需求日益增长,因此需要一种新一代API。
很高兴地宣布,BIG-IP v21.1将引入新的BIG-IP Declarative API,但最初会以Alpha版本推出。与AS3不同,该API将完全集成到BIG-IP的代码库中,无需单独进行生命周期管理。它还将从AS3的每租户设计转向更具可扩展性的每应用模型,从而可将庞大而复杂的AS3配置拆分为更小的可复用模块。这些模块更易于管理,并有助于降低风险。此外,新API的自动化覆盖范围远超AS3,可用于自动化大多数BIG-IP工作流和用例。它的速度也很快:性能显著提升,可近乎实时地部署配置,使BIG-IP更好地适应现代应用的运行环境。未来几个月,我们将分享有关BIG-IP Declarative API的更多信息,敬请关注。
持续增强控制平面: 我们从v21.0开始对BIG-IP控制平面进行现代化改造(更多信息请参阅此处),并将在v21.1及后续版本中持续推进。此次更新对MCPd、iControl REST和BigD守护进程这三个关键领域进行了显著改进,旨在提升控制平面的可靠性和性能,同时优化资源利用率。
iControl REST API将更快地处理请求,使端到端配置时间最多缩短10%。效率提升后,CPU和内存消耗随之降低,从而为其他关键控制平面功能释放资源。MCPd是负责管理BIG-IP配置的核心进程,升级后在低内存条件下具有更强的韧性,并可加快系统启动和配置加载任务。最后,作为BIG-IP应用健康监控守护进程,BigD现已采用多线程技术,以提升监控的可扩展性并降低总体资源消耗。
升级控制平面仍是我们的重点工作之一,BIG-IP v22.x及后续版本将进一步增强相关功能。
此外,还有更多……
对于BIG-IP v21.1规划的新功能而言,本博客介绍的增强功能只是其中一小部分。除了本文概述的所有内容外,还将推出ACMEv2证书自动化、原生IPSec VPN隧道、基于策略的出站路由、BIG-IP管理平面的多重身份验证等更多功能。
最后,如果您计划升级到BIG-IP v21.1,请留意以下有关此版本的几个重要事项,并参考这些实用资源:
- 支持的平台:BIG-IP v21.1(及未来的软件版本)无法在iSeries和VIPRION等旧版硬件平台上运行。如果目前正在运行其中任一系统并计划升级到v21.1,则需要迁移到F5当前一代硬件平台:rSeries或VELOS;也可以迁移到BIG-IP Virtual Edition。有关支持的平台及软硬件组合的完整列表,请参阅《F5硬件/软件兼容性矩阵》。
- 软件生命周期更新:为持续提升软件质量并保障客户环境安全,从BIG-IP v21.1开始,所有新的长期稳定版软件(vX.1)都将采用3年软件生命周期。此举可减少同时受支持的软件版本数量,使F5能够将更多工程和支持资源投入当前及未来版本,从而加快创新和修复速度,增强安全响应能力,并提升软件整体质量。要查看最新的BIG-IP软件生命周期信息,请参阅BIG-IP软件支持政策。
- BIG-IQ兼容性:对于希望尽快开始使用BIG-IP v21.1的BIG-IQ用户,F5即将发布BIG-IQ v8.4.2,该版本将支持与BIG-IP v21.1互操作。
如需了解详情,请参阅发行说明,并报名参加5月28日的网络研讨会。还可以在此处下载F5 BIG-IP v21.1。
关于作者

相关博客文章

三家企业如何借助AI驱动的WAF改进虚拟补丁和运行时安全
了解三家F5客户如何利用AI驱动的WAF加快虚拟补丁部署、将误报减少50%以上,并更有信心地启用阻断模式。


F5 BIG-IP v21.0增强S3工作流的AI数据交付与摄取能力
使用F5 BIG-IP 21.0版优化S3工作流:通过低接触式配置,为AI数据交付、对象存储和RAG管道提供可扩展的安全解决方案。

Everest Group报告:生成式AI行业应用的当前趋势与未来前景
我们很高兴能为全球知名研究机构Everest Group发布的一份重要新报告作出积极贡献。该报告题为《生成式AI应用:审视横向职能中的实际应用与未来展望》,深入分析了各行业对生成式AI(GenAI)的应用情况。报告指出,IT[……]