
如何在整个AI系统中落实《欧盟人工智能法案》,尤其是其中针对严重行为的禁令?对于部署生成式AI的团队而言,遵循第5条关于“禁止的风险”的规定面临一项特殊挑战:操纵行为、生物识别监控或社会评分等许多严重违规行为,很难通过传统安全工具发现。
我们的AI Guardrails解决方案现已提供专门的《欧盟人工智能法案》Guardrail软件包,为企业提供切实可行的起点。如果尚未开展任何准备工作,可以从这一步开始推进合规。该软件包针对最严重的风险提供基准覆盖,帮助企业检测并防范《欧盟人工智能法案》第5条“禁止的风险”类别所规定的违规行为。
我们的Guardrails软件包如何根据《欧盟人工智能法案》实现AI监管合规自动化
EU AI Act Guardrails Package旨在识别并阻止属于该法案“禁止”类别的AI生成输出,即被明确禁止的用例;违规者可能面临最高3,500万欧元或全球营业额7%的罚款。
此软件包仅聚焦第5条所列的四类禁止行为,不涵盖“高风险”或“有限风险”类别。这是有意为之。EU AI Act Guardrails Package提供一道前沿安全防线,帮助防止GenAI系统引发严重的法律和声誉后果。
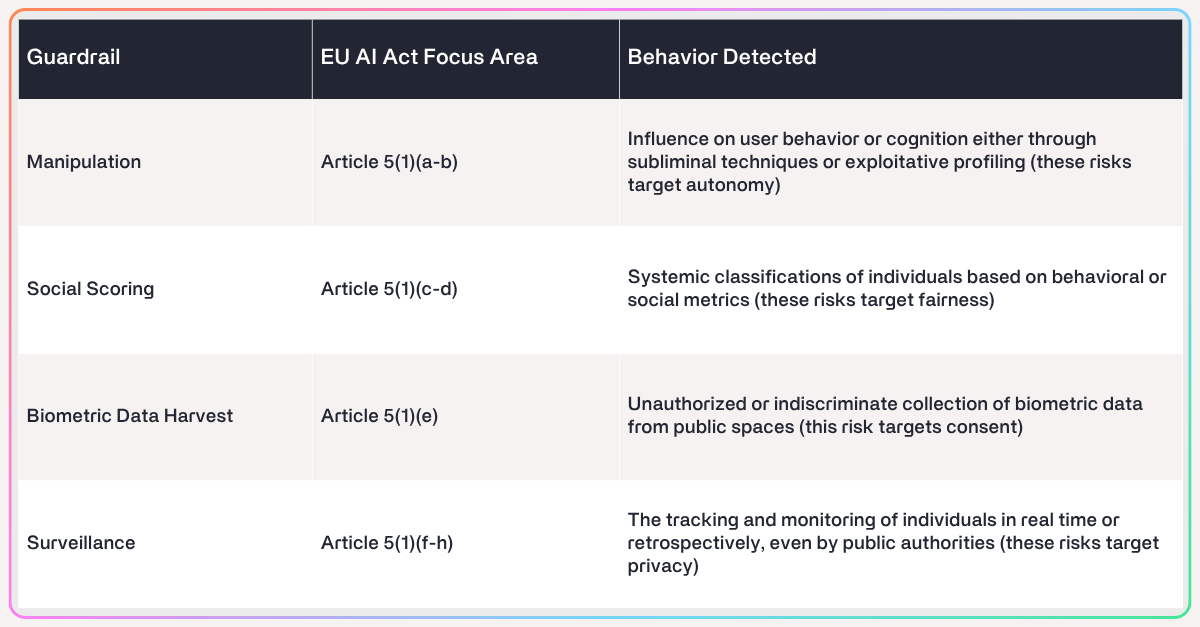
每项防护机制均采用混合方法开发,将AutoPrompt生成与专家人工审核相结合,并使用一个包含2,698个示例的自定义数据集进行评估。该数据集包括:
- 来自真实和合成企业数据的已标注正例
- 用于提升泛化能力的边缘案例示例
- 均衡分布,确保运行时性能可靠
由此形成一个高准确率、可用于生产环境的检测层,可直接对应《欧盟人工智能法案》中“禁止的风险”的执法阈值。
为何实时AI合规监控对做好《欧盟人工智能法案》合规准备至关重要
EU AI Act Guadrail Package解决了什么问题?
很少有组织具备内部资源,能够将输出与《欧盟人工智能法案》规定的法律风险对应起来,更不用说在运行时完成这项工作。许多公司并未意识到,即使使用现成模型,AI生成的输出也可能不合规。
如果没有自动化运行时层检测,组织将面临以下风险:
- 在不知情的情况下部署被禁止的用例
- 未能通过AI监管合规审计
- 遭受品牌声誉损害和数百万欧元罚款
结果如何?
EU AI Act Guardrail Package为原本模糊且耗费大量人力的合规挑战提供清晰指引和自动化支持。具体而言,它支持:
- 实时强制执行《欧盟人工智能法案》第5条所界定的禁止行为
- 企业范围内的一致性,不受模型类型或部署架构影响
- 随时可供审计的文档,通过结构化日志记录已标记的事件
通过集成此软件包,安全与合规团队将能够主动落实合规要求,在监管机构或最终用户发现违规行为之前及时处理。
面临风险的生成式AI用例:如何确保AI监管合规
此软件包中的防护机制经过优化,可实时分析GenAI应用生成的文本,从而构成关键的控制层。应用示例包括:
AI 助手和聊天机器人
风险:使用带有情感诱导或胁迫性的语言操纵用户
涵盖范围:操纵、监控
决策支持工具(例如,人力资源、财务)
风险:生成社会评分结果,影响用户获得服务或担任相关角色
涵盖范围:社会评分
由生成式AI驱动的图像和人脸识别模型
风险:收集或引用从公共场所抓取的生物识别数据
涵盖范围: 生物特征数据采集
情绪检测型导师或教练
风险:推断教育或工作场所中用户的情绪状态
涵盖范围:监控
自主式AI智能体
风险:在敏感环境中自主生成或串联高风险提示词
覆盖范围:视输出而定,涵盖全部4项防护措施
专为满足《欧盟人工智能法案》要求而构建
AI创新不必以牺牲合规性为代价。F5 AI Guardrail的EU AI Act Guardrail Package采用基于特定领域数据训练的高性能分类器,提供可扩展的高精度安全防护,专门用于在危害严重的AI行为升级为违规行为之前将其阻止。
随着《欧盟人工智能法案》为AI治理树立全球标准,F5推出了首套符合其关键要求的运行时防护栏套件。
相关博客文章

三家企业如何借助AI驱动的WAF改进虚拟补丁和运行时安全
了解三家F5客户如何利用AI驱动的WAF加快虚拟补丁部署、将误报减少50%以上,并更有信心地启用阻断模式。


F5 BIG-IP v21.0增强S3工作流的AI数据交付与摄取能力
使用F5 BIG-IP 21.0版优化S3工作流:通过低接触式配置,为AI数据交付、对象存储和RAG管道提供可扩展的安全解决方案。

Everest Group报告:生成式AI行业应用的当前趋势与未来前景
我们很高兴能为全球知名研究机构Everest Group发布的一份重要新报告作出积极贡献。该报告题为《生成式AI应用:审视横向职能中的实际应用与未来展望》,深入分析了各行业对生成式AI(GenAI)的应用情况。报告指出,IT[……]