现代应用交付不仅要保持流量畅通,还要确保流量在日益分散的环境中安全地流动。如今,大多数组织(93%)都在多个环境中运行应用,而这些环境涉及不同的团队、工具和运营限制。这一现实使统一可观测性变得极为困难。
除此之外,运营团队还面临新的压力,日常决策也因此发生变化:前沿AI。
Claude Mythos等前沿AI模型正在加快漏洞发现,帮助供应商改进产品,并改善客户成果。同时,这些模型也在加快漏洞利用程序的开发,将“发现问题”到“利用问题”的时间从数周缩短至数小时(在某些情况下,甚至早于广泛公开披露)。但即使漏洞发现速度加快,组织仍需要经过验证周期,才能安全地应用补丁。这会形成一个不可避免的暴露窗口,即漏洞、错误配置或薄弱环节即使已被发现,仍可能遭到利用的一段时间。
为何需要机群管理
F5 Insight for ADSP为F5 Application Delivery and Security Platform提供跨职能可见性的基础,针对应用、BIG-IP服务及其支撑基础设施提供统一的近实时可观测性。F5 Insight集高级分析、主动告警、AI驱动的运维叙述(通过MCP和您选择的LLM)及实用指导于一体,相当于在您的技术栈中配备一位F5专家。
F5 Insight已能帮助团队回答以下问题:
- 我的应用、服务和基础设施目前整体运行情况如何
- 哪些环节出现了异常?
- 哪些策略正在引发风险或影响性能?
- 我的团队下一步应该怎么做?
F5 Insight for ADSP v1.2新增了相应功能,可帮助企业推进一项运维负担沉重但对安全至关重要的工作:通过更新和补丁,使设备群保持最新状态并持续强化安全防护。这是大型企业在运维方面的一项重要需求。
BIG-IP更新的软件生命周期管理
F5 Insight v1.2引入集中式软件生命周期管理,旨在满足大型企业的实际需求:变更窗口更频繁,每个窗口的变更更多,而执行时间更短。
在v1.2中,管理功能主要面向BIG-IP次要版本和补丁版本更新。换言之,该功能旨在按照持续的发布节奏及时更新BIG-IP,例如在受支持的次要版本或补丁版本系列之间迁移,而不是编排主要版本升级。
此初始机群管理版本遵循一致的闭环流程:查看信号 → 了解上下文 → 执行操作。
v1.2中的设备群管理功能
贵组织可通过以下四种方式使用设备群管理:
1. 通过引导式工作流执行BIG-IP次要版本和补丁更新。F5 Insight v1.2中的Fleet Management可帮助团队在整个BIG-IP设备群中有把握地暂存、验证和执行BIG-IP软件的次要版本和补丁更新。这一初始用例可显著减少运维开销,并降低对定制脚本、手动操作手册或逐台设备处理流程的依赖。
在企业运维场景中,这一点至关重要,因为最困难的并不是下载镜像,而是在数十个(甚至数百个)系统中反复安全地执行变更,同时避免造成停机或配置漂移。
2. 分批执行更新,以适应更短的维护窗口。借助前沿AI,团队可以更快发现更多漏洞,但恶意行为者同样可以。这意味着补丁窗口正在缩短,运维团队必须争分夺秒,而每个窗口内需要完成的变更数量也在增加。
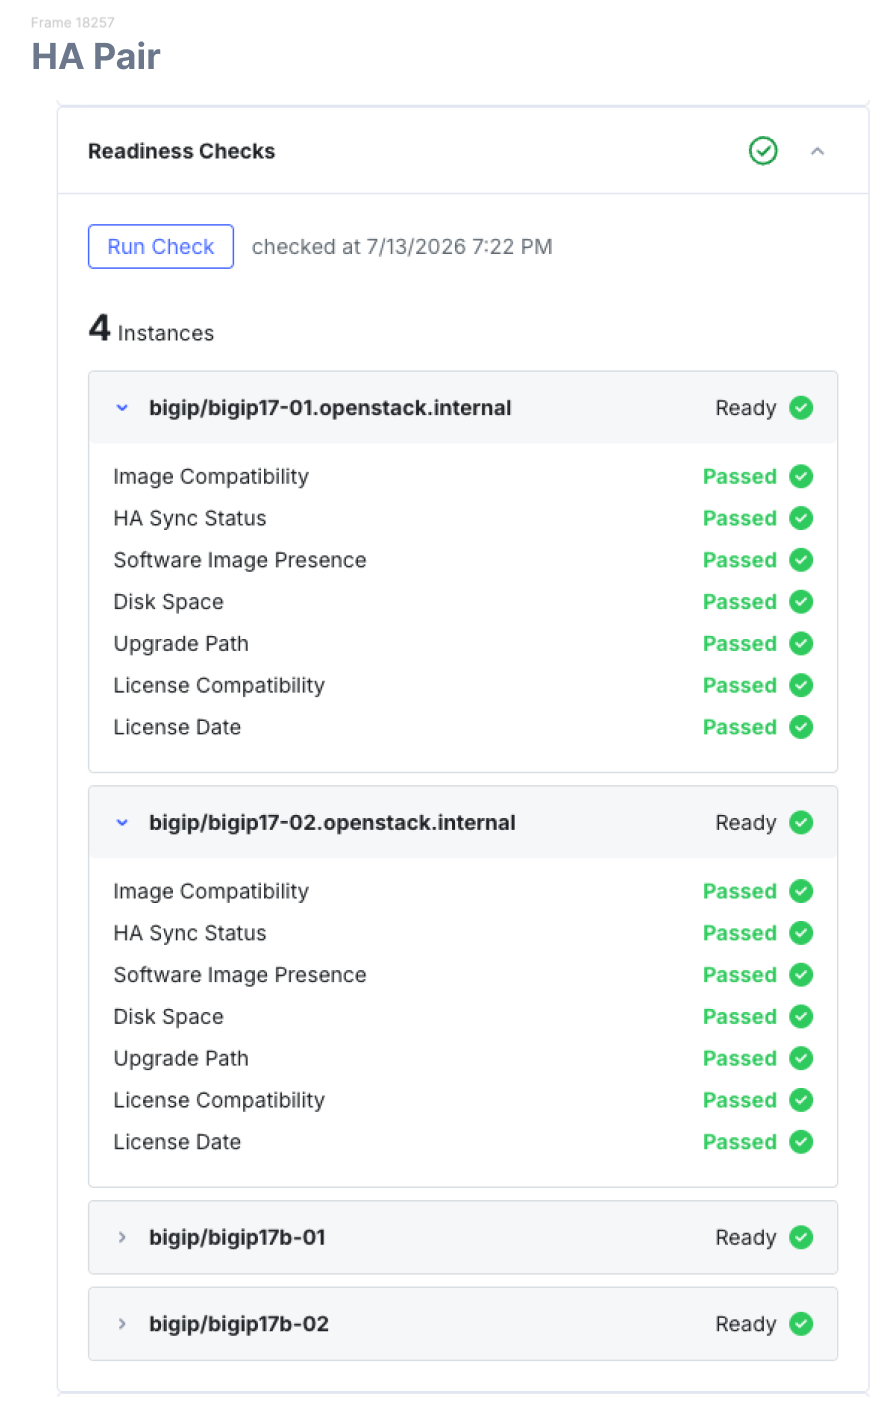
F5 Insight v1.2支持:
- 用于更新实例的自定义作业和批次
- 串行或并行执行
- 暂停更新作业,确保一切顺利运行
- 前置和后置检查
这些控制措施有助于团队在更短的时间窗口内完成更多更新,同时仍能保持严格的验证流程,并可在需要时放慢或停止更新。
3. 并行更新更多设备。并行处理是加快变更完成速度的重要手段之一。根据v1.2版本的设备群管理目标,F5 Insight支持大规模运行更新作业,每个作业最多可更新100个实例,并提供分批和并行分发选项,以提高变更窗口的效率(具体用时因环境、配置和策略规模而异)。
更新工作流还支持按顺序或并行方式更新设备和安装补丁。简而言之,我们希望贴合客户的实际情况,并适应其需求和工作方式。
4. 支持高可用性模式和常见部署模型。v1.2中的设备群管理专为实际的BIG-IP环境而构建。例如,我们的内部研究表明,大多数客户会以高可用性设备对的形式部署BIG-IP设备。F5 Insight for ADSP v1.2支持以下关键运维模式:
- 滚动和批量方式
- 主用/备用或独立部署
- 支持VE/租户及iSeries/rSeries环境
在当今的安全与运维环境中,前沿AI缩短了漏洞利用所需的时间,但验证周期依然存在,暴露窗口也持续存在。因此,运维方面的关键问题是:能以多快的速度在整个设备群中安全应用修复措施?
F5 Insight v1.2将统一可观测性与针对次要更新和补丁更新的引导式设备群执行相结合,帮助解决这一问题,使团队能够缩短修复时间,同时保持控制力。
访问控制、可审计性和韧性
大规模推进运营变革不仅要追求速度,还需要企业级控制措施,以确保变更安全、可追溯且有据可查。F5 Insight v1.2还引入了多项关键新功能,帮助团队实现卓越运营并遵循企业最佳实践。
F5 Insight提供企业级访问控制,包括精细的基于角色的访问控制(RBAC)和SAML SSO支持。这有助于减少身份验证方面的阻碍,使F5 Insight的访问控制与企业身份提供商(IdP)保持一致,并支持在可见性和运维工作流中实施最小权限访问。
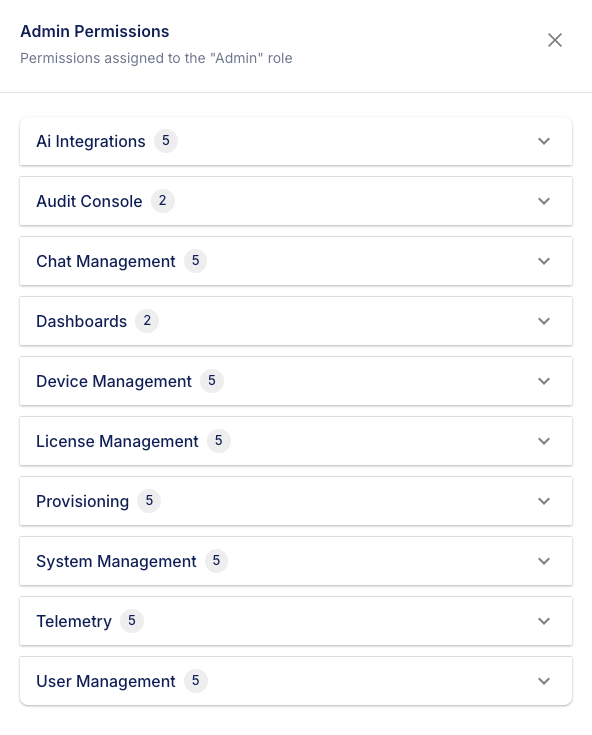
对于RBAC,用户可分为管理员、操作员或查看者。每种角色还可进一步细化访问权限,确保适当的人员拥有适当级别的可见性和权限。
F5 Insight的MCP支持允许您使用所选的受支持LLM(任何可与OpenAI API集成的LLM),通过自然语言与遥测数据交互。随着客户采用AI辅助运维,他们需要确保操作可审计且责任可追溯。
F5 Insight v1.2引入了企业治理功能,包括AI智能体历史记录和审计、AI用户聊天记录(24小时)以及AI审计日志查看器。
这些功能有助于团队审查AI辅助交互,并支持事件响应和治理工作流。
运营响应还包括运营韧性。在v1.2中,F5 Insight直接在其UI中引入了简单、精简的备份和恢复工作流。
系统备份可确保在发生服务中断、故障或其他灾难时,团队能够快速恢复可观测性和设备群管理。备份工作流涵盖产品的多个关键方面,包括Insight配置、仪表板和存储的遥测数据。
这在整体运营体系中的定位
F5通过内联策略执行以及应用交付和安全控制,保护数据路径中的应用。面对前沿AI威胁形势,随着组织采用节奏更快的安全强化版本发布,需要及时更新BIG-IP环境,同时避免增加运营风险。
F5 Insight v1.2通过整合以下功能,帮助将这一需求落实到运营中:
- 跨应用层和基础设施层的统一可观测性
- 由AI驱动的运维叙述,可通过MCP和您的LLM将遥测数据转化为行动计划
- 用于BIG-IP次要版本更新和补丁更新的软件全生命周期工作流,可提高补丁更新效率
- 企业级访问控制、AI可审计性以及备份和恢复功能,增强韧性
如需了解详情,请阅读我们的新闻稿并访问F5 Insight for ADSP网页。
还可参加我们于7月30日举办的在线直播研讨会,深入了解F5 Insight的最新版本:“革新BIG-IP运维:F5 Insight for ADSP更新如何提升可见性、安全性和可扩展性”我们将探讨相关用例和功能,并通过深入演示展示最新增强功能。
关于作者

相关博客文章

三家企业如何借助AI驱动的WAF改进虚拟补丁和运行时安全
了解三家F5客户如何利用AI驱动的WAF加快虚拟补丁部署、将误报减少50%以上,并更有信心地启用阻断模式。


F5 BIG-IP v21.0增强S3工作流的AI数据交付与摄取能力
使用F5 BIG-IP 21.0版优化S3工作流:通过低接触式配置,为AI数据交付、对象存储和RAG管道提供可扩展的安全解决方案。

Everest Group报告:生成式AI行业应用的当前趋势与未来前景
我们很高兴能为全球知名研究机构Everest Group发布的一份重要新报告作出积极贡献。该报告题为《生成式AI应用:审视横向职能中的实际应用与未来展望》,深入分析了各行业对生成式AI(GenAI)的应用情况。报告指出,IT[……]