我们的行业已经适应了重大的技术变革、不断演变的攻击者策略以及持续变化的业务风险。但如今的情况给人的感受却截然不同。
我们已经进入了所谓的“后Mythos时代”。前沿AI正在加速漏洞发现和漏洞利用开发,其速度已超过大多数组织安全部署修复程序的速度。
补丁修复本身没有问题,问题在于时间窗口
补丁修复本身并没有问题。大多数组织未能快速修补,并非因为缺乏紧迫感或执行力,而是需要在安全风险与系统正常运行时间、治理要求、监管规定和业务连续性之间权衡。
当组织无法在确保安全的前提下加快修复时,运行时安全便成为主要防线。直接应用于数据路径的防护措施有助于立即降低暴露风险,为开发团队争取宝贵时间,以构建、测试和部署永久性代码修复。
为何虚拟补丁比以往任何时候都更重要
虚拟补丁有助于缩短从漏洞利用到修复之间的时间差,同时不影响组织的正常运营。
变化的并非虚拟补丁这一概念本身,而是要使其有效发挥作用所需的速度和精准度。安全团队需要快速识别利用风险并确定其优先级,以便在能够立即产生最大影响的环节实施针对性防护。妥善实施后,可将暴露窗口从数周缩短至数分钟。
因此,F5正在扩展由AI驱动的运行时安全能力,帮助组织在漏洞利用到达应用和API之前,在数据路径中识别漏洞利用、确定其优先级并加以阻止。借助F5 Distributed Cloud Services中的AI驱动型Web应用防火墙(WAF)和F5 Distributed Cloud Web App Scanning,我们正在帮助组织:
- 快速识别漏洞利用风险并确定其优先级
- 更精准地实施针对性虚拟补丁
- 在开发团队实施永久性代码修复期间持续提供防护
AI驱动型WAF中的防护决策更快速
安全团队需要明确哪些威胁需要立即处置,以及应优先在哪些位置实施防护。
为增强安全团队的信心,我们将在AI驱动的WAF中引入智能体威胁情报和异常检测功能。智能体威胁情报持续分析公开信息源和网络安全信息源,以识别新出现的威胁和正被主动利用的漏洞。通过将这些情报与客户环境相关联,该功能可帮助组织重点关注与其应用和基础设施最相关的风险暴露。
除了呈现关联威胁外,智能体威胁情报还会提供短期和长期缓解建议,包括阻止恶意IP或应用虚拟补丁等即时措施,以及调整策略和制定修复方案等长期指导,帮助增强整体安全态势。
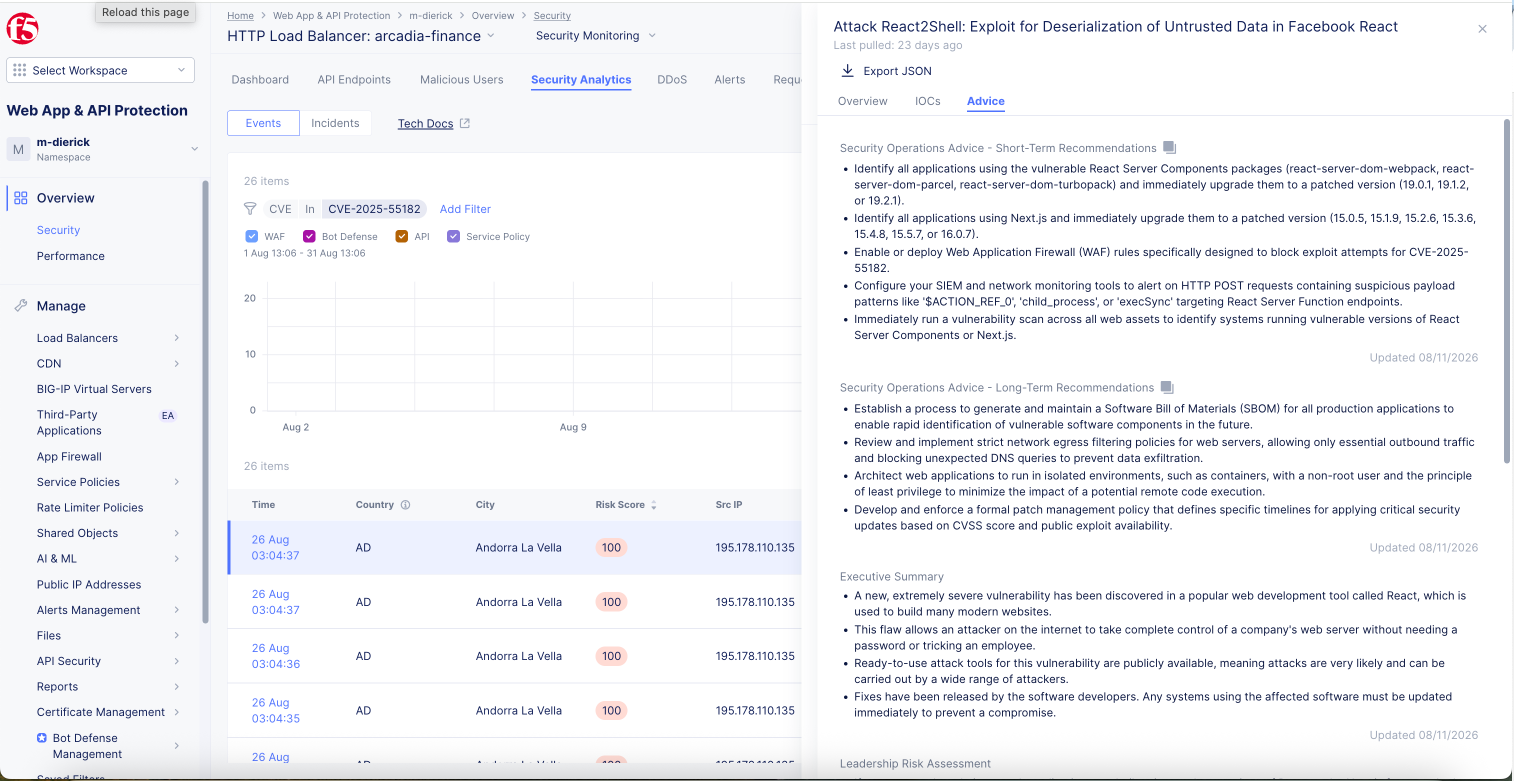
异常检测通过学习各个应用的正常行为,并识别可能表明误用、滥用或攻击活动的显著偏差,提供特定于应用的上下文。这有助于团队区分可疑行为与合法流量,并做出更明智的策略执行决策。
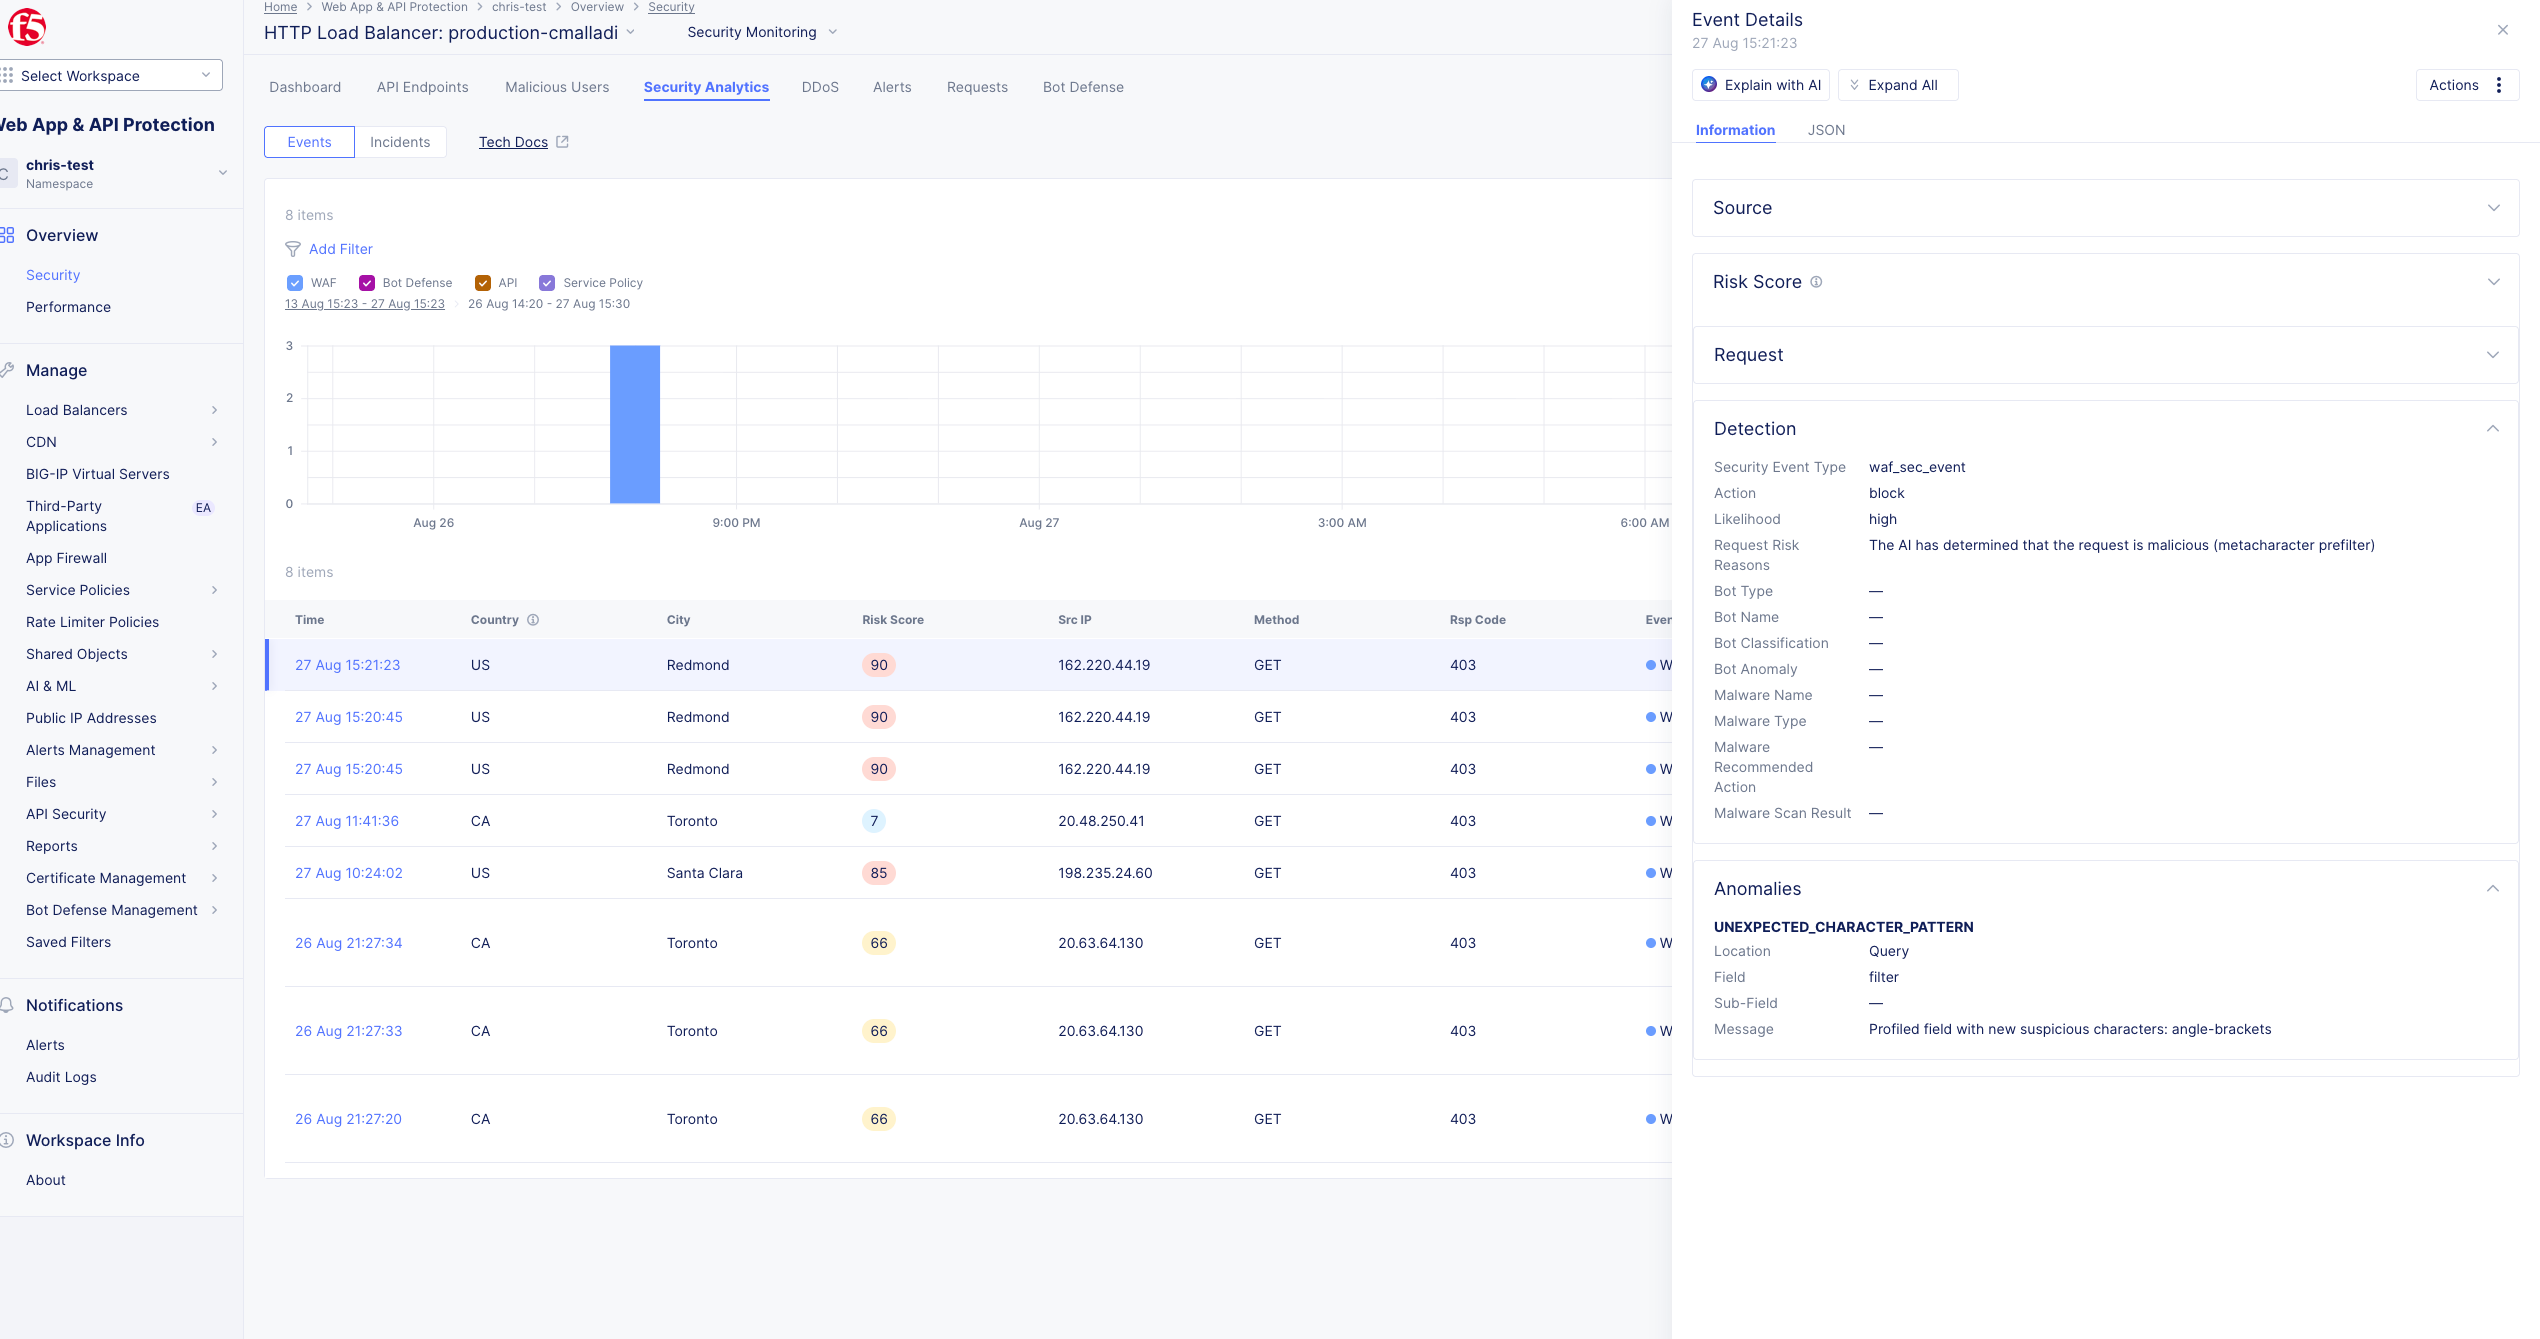
这些功能协同工作,可实现更有针对性的虚拟补丁,同时不会干扰现有的开发、测试和运维工作流。在F5内部测试中,AI驱动的WAF实现了98%的检测有效率,并将误报率降至1%,让团队能够更有信心地从监控转向阻止,同时大幅减少手动调优。
这些创新直接基于我们今年早些时候在推出的AI驱动型运行时安全功能,该功能已集成到F5 Distributed Cloud WAF中。通过将AI驱动型风险评分与行为分析相结合,组织可以从监控威胁转向有把握地阻止威胁,为更快速地实施防护奠定策略执行基础。
更有效的发现有助于更合理地确定优先级
优先级排序的有效性取决于其背后的可见性。
现代应用日益依赖API、动态工作流和业务逻辑,而传统测试方法往往难以对这些内容进行全面评估。扫描器只能评估其能够访问的功能,因此可能在应用攻击面中留下盲区。
为帮助应对这一挑战,我们将在F5 Distributed Cloud Web App Scanning中引入AI辅助测试。
AI辅助测试不再仅依赖通用输入,而是帮助扫描器结合更多上下文与应用交互。通过理解表单字段的用途并生成符合实际情况的输入,扫描器可以:
- 深入浏览应用工作流
- 使用更多功能
- 评估应用中原本可能未经测试的部分
更全面地了解应用和API,有助于优化优先级排序,使团队能够重点防范最可能需要立即处理的暴露风险。
AI辅助测试将发现与防护策略执行直接衔接:Web App Scanning发现的漏洞会直接用于在WAF中生成有针对性的虚拟补丁,从而形成从发现暴露面到实施防护的闭环。
客户聚焦:规模化运营规范
最近,一家大型金融机构(也是F5的长期客户)遇到了当今许多安全负责人面临的同样挑战。尽管该机构拥有成熟的漏洞管理实践和严格的变更控制流程,但安全管理层认识到,仅依靠传统的代码修复无法跟上漏洞利用周期不断缩短的步伐。
该客户进一步深化与战略安全供应商F5的合作,并部署F5的AI驱动型WAF,以自动执行威胁检测并加快大规模虚拟补丁部署,从而在不影响运营规范的情况下提升了风险管理能力。安全团队无需强行将紧急变更推入生产环境,即可在维持既有治理和修复流程的同时,灵活地立即降低风险敞口。
在大规模环境中,兼顾防护与运营稳定性正成为现代安全的一项关键要求。
后 Mythos 时代的新型安全模型
随着从漏洞发现到利用的时间不断缩短,安全负责人需要在一个有关漏洞管理的长期假设已不再适用的环境中开展工作。当前的挑战已不再是决定是否修补漏洞,而是如何在发现漏洞后、完成修复前有效管理风险。
因此,我们将继续投资于AI驱动的运行时安全,并在应用运行的各种环境中提供一致的安全能力,包括F5 Distributed Cloud Services和F5 BIG-IP,覆盖混合、本地、受监管和物理隔离环境。我们认为,应用安全的未来将减少对告警的被动响应,更注重提供组织作出更明智安全决策所需的上下文、情报和信心。
安全的基本原则并未改变。但在后Mythos时代,能够根据以机器速度演变的威胁形势调整这些基本原则的组织,才能取得成功。
参加F5后Mythos时代安全峰会
请务必阅读我们的新闻稿。如果希望更深入地了解前沿AI驱动型威胁带来的安全影响,请报名参加我们的线上F5 Post-Mythos Security Summit。峰会将于9月10日开幕。我们将探讨威胁形势的演变,讨论AI驱动的WAAP和机器人防御所发挥的作用,并分享实用观点,帮助组织在保持运营稳定的同时降低风险敞口。
关于作者
.jpeg)
Nirav Shah现任F5高级副总裁兼产品与解决方案营销负责人,负责制定应用安全和AI安全的战略方向。加入F5之前,他曾在Fortinet任职11年,担任过多个领导职务,其中主要负责AI驱动的SASE、SOC和安全网络解决方案。他还拥有丰富的Cisco Systems任职经历,曾牵头推进SD-WAN重大计划。凭借20多年的网络安全行业经验,他在推出具有市场影响力的产品、打造高绩效团队,以及推动产品开发与销售和营销协同以扩大影响力方面拥有出色履历。作为行业思想领袖和南加州大学校友,他经常在行业会议上发表演讲,并定期为知名出版物撰写有关AI与网络安全融合的文章,同时致力于指导新一代网络安全专业人士。
Nirav Shah 的更多博客文章相关博客文章

三家企业如何借助AI驱动的WAF改进虚拟补丁和运行时安全
了解三家F5客户如何利用AI驱动的WAF加快虚拟补丁部署、将误报减少50%以上,并更有信心地启用阻断模式。


F5 BIG-IP v21.0增强S3工作流的AI数据交付与摄取能力
使用F5 BIG-IP 21.0版优化S3工作流:通过低接触式配置,为AI数据交付、对象存储和RAG管道提供可扩展的安全解决方案。

Everest Group报告:生成式AI行业应用的当前趋势与未来前景
我们很高兴能为全球知名研究机构Everest Group发布的一份重要新报告作出积极贡献。该报告题为《生成式AI应用:审视横向职能中的实际应用与未来展望》,深入分析了各行业对生成式AI(GenAI)的应用情况。报告指出,IT[……]