F5与Equinix如何重塑安全合作伙伴连接模式。
曾几何时,构建外联网就像在施展黑魔法:不仅要用到BGP、MPLS和VPN集中器,还要把路由规则像神秘符文一样写满白板。既需要专用硬件和网络高手,还得靠大量胶带东拼西凑,俨然成了一家WAN提供商。
然而,令人意外的是,外联网从未消失。
医疗服务提供商仍需与保险公司和实验室建立安全连接。银行和支付处理机构仍需在关键系统之间建立高可信、低延迟的连接。制造商仍需整合涉及数十家业务合作伙伴的供应链。
所以,外联网并未过时,只是迫切需要更合理的架构。
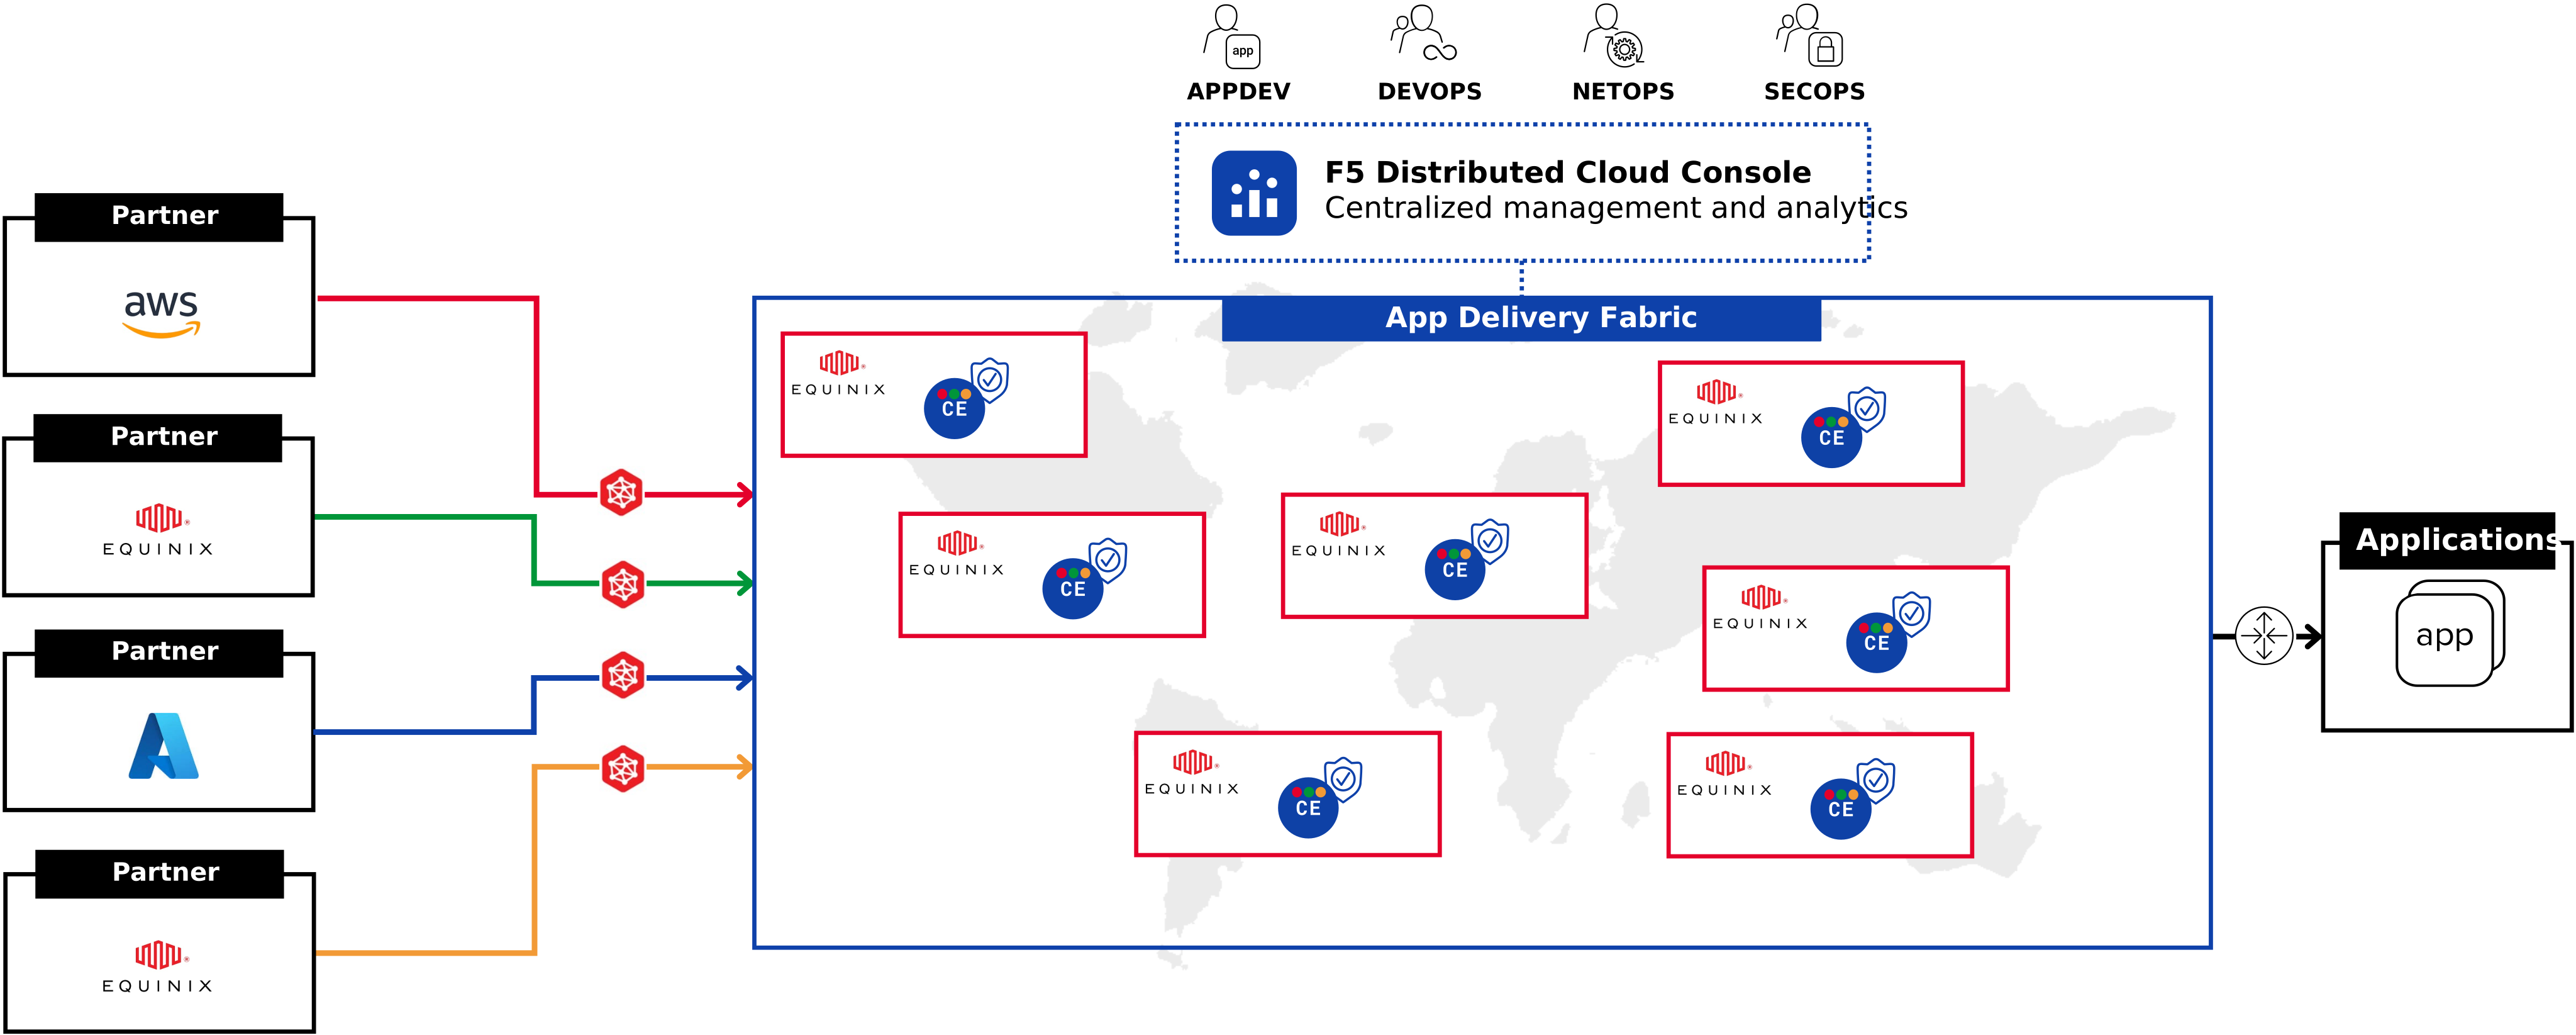
F5与Equinix由此登场。双方携手提供一种新模式:采用集中式、可扩展且由策略驱动的方法,将“构建外联网”从一个为期12周的路由项目转变为可重复实施的安全服务。
从手工构建转向平台驱动
传统外联网从设计之初就是定制的。每个合作伙伴都有自己的线路、防火墙规则,以及各自不同的NAT、VPN或第2层复杂配置。当合作伙伴多达数十个时,您管理的已不再是一个网络,而是一系列各自为政的一次性网络架构。
这正是Equinix Edge Marketplace上的F5 Distributed Cloud Services Customer Edge (CE)发挥关键作用之处。无需再为每个合作伙伴手动重建安全和网络架构,只需在全球互联的Equinix站点部署一次,即可针对每个合作关系应用逻辑化、可感知应用的策略。
无需再重新构建网络边界,也无需再进行一次性的网络配置。在边缘实施安全防护并应用精细化控制,即可继续推进后续工作。
这个“盒子”里有什么?
这里所说的确实是“比喻”,因为F5 Application Delivery and Security Platform的一项核心原则是,其服务可以部署在任何位置。为实现这一点,我们采用了Distributed Cloud CE。这是一套全球可用的云原生技术栈,专为将应用和安全服务扩展到边缘、云端及两者之间的各类环境而构建。
Distributed Cloud CE可提供传统设备所具备的同等企业级流量管理和防护能力,同时不受传统边界限制。这意味着WAF、机器人防御、API安全和全局负载均衡不再局限于数据中心,而是可以随应用部署到任何位置,包括合作伙伴网络、云区域或Equinix Fabric节点。
可以说,无处不在。而且,这也是字面意义上的无处不在。
Equinix Network Edge 上的 Distributed Cloud CE 通过将策略执行迁移到边缘,集中管理多云应用安全。
此外,由于它是F5平台的一部分,因此只需较小的部署占用空间,即可获得丰富价值:
1. 集中式应用和API安全
部署中内置WAAP即服务(Web应用和API保护),涵盖第7层防火墙、机器人防御、API架构强制执行、DDoS缓解和TLS终止。
这意味着,每个合作伙伴连接都可以按需访问特定的API、应用或数据,无需部署冗余防火墙,也不必面对访问控制列表(ACL)管理难题。
2. 按合作伙伴实施策略
借助Distributed Cloud CE,可以在第7层为每个连接定义控制措施,以实施身份验证、访问规则、速率限制,甚至流量整形。银行合作伙伴与第三方CRM供应商可访问的API范围各不相同。
安全不再依赖共享边界,而是可以精准分配的策略。
3. 更快、更经济的接入
过去,接入新合作伙伴需要部署VPN、路由器和NAT策略等基础设施,前置时间往往长达数周。
现在,只需配置命名空间、定义策略、生成凭据,即可交付。过去需要数周的工作,现在几小时即可完成;过去需要定制开发的工作,现在通过UI或一次API调用即可完成。
4. 内置韧性与可观测性
Distributed Cloud CE以VNF形式在Equinix上原生运行,因此可提供内置的全球可用性和故障转移能力,并全面观测应用与合作伙伴之间的运行状况。
其中包括:
- 实时流量监控
- 按API分析
- 异常检测
- 与SIEM或可观测性技术栈集成
这并非理论上的用例,而是为高度依赖合规性、可追溯性和正常运行时间的行业提供的实际基础设施。
医疗服务提供商可以按实验室或合作伙伴系统划分患者数据访问权限,无需每次交互都引入VPN。银行和金融科技公司可以仅向支付处理机构或关联机构开放必要的服务,同时实施严格的速率限制和行为控制。制造商也可以与供应链合作伙伴集成,而不会破坏其内部网络模型的安全边界。
核心价值是什么?它以平台方式运行,而不是由多个单点产品拼凑而成的解决方案。
焕新升级的外联网
Equinix上的Distributed Cloud CE可提供传统外联网的强大能力(高度信任、保障和连接能力),同时避免传统解决方案带来的额外开销、延迟和架构僵化问题。
您将获得一种可重复使用的部署模式,不会因合作伙伴增多而增加负担。
因此,如果仍在跨云边界费力搭建IPsec隧道,或排查本地环境与供应商之间的非对称NAT问题,是时候停止这种做法了。
外联网并未消亡,只是需要走向成熟。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章




WAF和API发现技术在保护智能体AI应用中的作用
智能体AI系统的功能和集成会在运行时快速变化。要以同样的速度保障其安全,需要通过API发现和Web应用防火墙(WAF)实施切实可行的控制措施。

