Datos Insights近期的一项调查显示,57%的金融服务公司报告称,在过去两年中曾发生与API相关的数据泄露事件。
Datos Insights于2025年10月发布的报告中的这一项统计数据,《风险时代的金融服务安全:保护多云环境》揭示了一项应当改变董事会讨论和预算决策的趋势:开放银行、微服务和多云的采用已大幅扩大攻击面,远远超出传统边界防御的设计保护范围。
其结果是账户持有人信任受损、面临监管风险以及运营中断。由F5赞助的最新Datos Insights报告阐述了安全负责人应如何立即采取以WAAP为先的务实方法加以应对。
“57%的[金融服务机构]报告称,在过去两年中曾遭遇与API相关的安全事件……必须立即采取行动,解决这一严重漏洞。”
Datos Insights,《风险时代的金融服务安全》,2025年10月
为何边界防护已失效
API的增长速度超过了团队的盘点能力。在金融服务领域,这一趋势尤为明显:从2023年到2024年,平均API调用量翻了一番,超过85%的银行参与了开放银行生态系统(Datos Insights,2025年10月)。攻击者已从探测外部边界转向入侵经过身份验证的会话并滥用合法API。因此,许多金融服务机构正将支出转向现代应用和API防护,而不是对Web应用防火墙(WAF)进行渐进式调整。
不断演变的威胁形势
当前,金融服务机构面临的威胁态势主要受两股力量影响:AI和持续性攻击。随着攻击者利用机器学习和大语言模型开展自动化侦察和网络钓鱼,安全团队必须采用AI驱动的行为分析和动态策略控制来应对。
国家级攻击组织已展现出在关键基础设施中长期潜伏的能力,而犯罪团伙则将社会工程与API利用相结合。Scattered Spider的攻击模式表明,攻陷服务台并利用SSO API漏洞,可能迅速导致横向移动和数据外泄。
此外,还有“现在收集,以后解密”策略:攻击者如今囤积加密数据,意图随着后量子计算机的发展,在日后离线破解这些数据,从而增加黑客从每次数据泄露中获取长期价值的可能性。
现代WAAP的实际价值
Web application and API protection(WAAP)不只是一个营销术语。它将WAF、API发现和架构学习、机器人管理、分布式拒绝服务(DDoS)防护、运行时异常检测及威胁情报整合到统一的运维平台中。Datos Insights报告重点介绍了对金融服务业尤为重要的能力:
- AI 驱动的行为分析,可检测异常的已认证会话,并区分人类活动与智能体活动
- 持续学习API架构并实施运行时强制执行,以发现偏差并防止滥用
- 采用端点轮换和架构随机化等移动目标防御措施,提高攻击者的成本
- 集成机器可读的威胁情报,并映射到MITRE ATT&CK和D3FEND框架,以实现自动缓解
- 协议感知型防护(gRPC、FAPI 2.0、OAuth/OIDC),使安全能力与API技术栈深度融合,而非后期附加
市场信号十分明确,供应商正针对客户需求加大投入:Datos预计,WAAP服务市场规模将从2025年的约100亿美元增长至2033年的250亿美元。
彰显进展的架构与指标
安全负责人应要求平台具备发现和资产清点、自动执行策略以及提供可衡量结果的能力。Datos Insight报告指出了两个值得关注的关键绩效指标(KPI):平均缓解时间(阻止攻击所需的时间)和运行时覆盖率(受WAAP保护的生产流量占比)。供应商应能够同时提供这些指标以及发现率和误报表现。
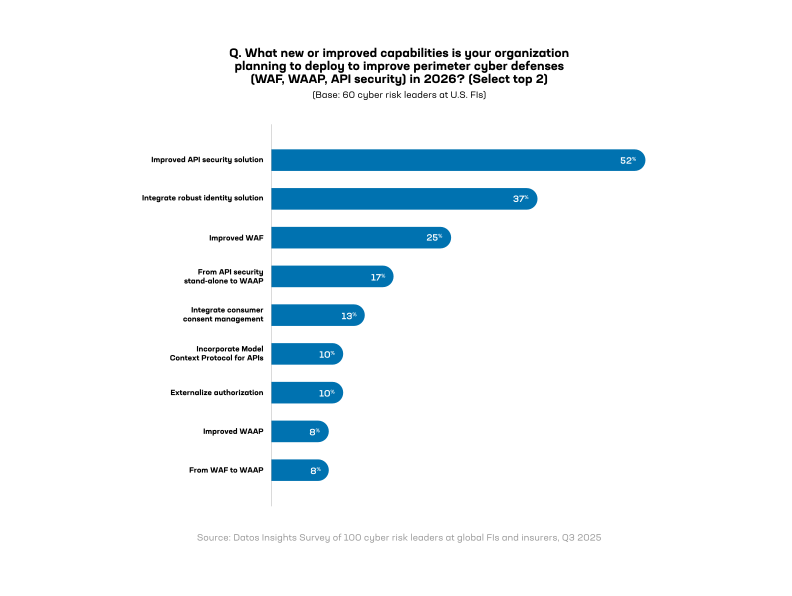
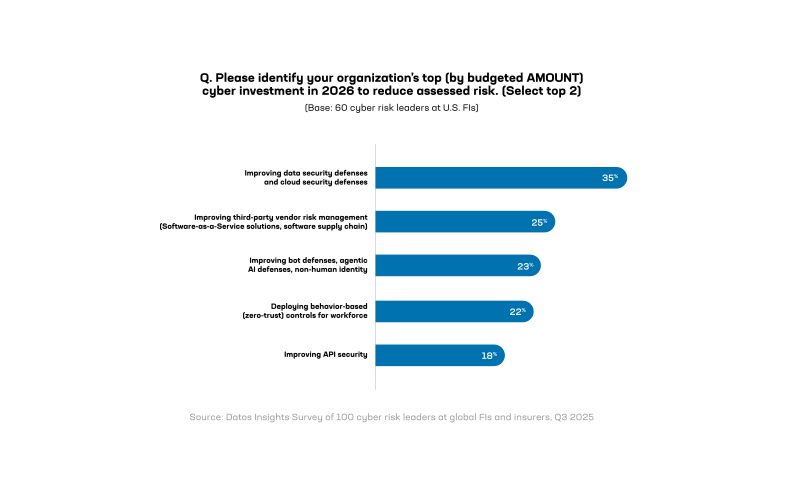
金融服务行业的安全负责人需要在2026年的预算和路线图中优先考虑API安全,并在有助于降低运营复杂性(和成本)的情况下,将单点工具整合到一体化WAAP中。安全负责人还应重点部署AI行为分析和高级机器人防御,以发现已通过身份验证的用户滥用行为。实施特定于协议的控制措施以提供金融级保护,并集成MRTI和地图检测以实现自动响应,也将至关重要。最后,务必跟踪WAAP关键绩效指标,并使其与业务风险负责人和合规要求保持一致。
后续步骤
如果您正在确定安全工作的优先级,或准备2026年预算简报,那么Datos Insights于2025年10月发布的报告《风险时代的金融服务安全:保护多云环境》可作为一份实用的参考资料,用于向高管和董事会汇报。
该报告包含实用的图表(包括6项WAAP关键绩效指标、有关API攻击趋势的表A以及协议指南)、一个将CVE与防御措施对应起来的MRTI技术示例,以及Scattered Spider攻击活动的案例研究。该案例研究展示了可供防御人员用于检验自身安全态势的时间线。
下载完整报告,请点击此处。
如果您已准备好开始,预约与F5代表沟通,结合您的环境分析这些发现,并优先部署有助于降低业务风险的WAAP功能。
关于作者

相关博客文章




WAF和API发现技术在保护智能体AI应用中的作用
智能体AI系统的功能和集成会在运行时快速变化。要以同样的速度保障其安全,需要通过API发现和Web应用防火墙(WAF)实施切实可行的控制措施。

