随着AI智能体从辅助型副驾驶逐步发展为自主行动者,业界正逐渐形成一种共同的抽象概念:智能体技能。
智能体技能以规范化方式定义智能体能够执行的任务。它们将指令、预期行为和声明的工具使用方式封装为可移植构件,以便在不同智能体和平台之间共享、进行版本管理和重复使用。从概念上讲,它们的作用类似于以往IDE中的插件或浏览器中的扩展程序。
这一模型真正具有分量,是因为它已不再处于实验阶段,也不再是专有模型。Anthropic发布了一项开放的Agent Skills标准,将技能定位为可移植、可互操作的层,而非特定于某个框架的构造。正如MCP规范了智能体与工具的通信方式,Agent Skills正在规范智能体如何获得能力。
这一点很重要。开放标准具有强大的吸引力,能够汇聚生态系统、工具和注册中心,并最终推动企业采用。当供应商围绕一种通用抽象达成一致时,它就不再只是新奇事物,而会逐渐成为基础设施。2025年12月发布时已包含来自多家供应商(Atlassian、Figma、Canva、Stripe、Notion和Zapier)的合作伙伴技能,表明该标准已具备发展势头。
这意味着,相关安全影响已不再只是设想。
为什么智能体技能会改变安全模型
智能体技能特意采用轻量化设计,便于人们阅读、编写和分发。大多数实现使用 Markdown 定义行为,并使用 YAML 描述元数据,旨在实现顺畅共享。
从开发者生产力的角度来看,这是一项优势。
从安全角度看,这会形成一种常见但危险的模式:以内容形式传递可执行意图。
技能在运行时加载,并在智能体的推理循环中运行。它们可以影响规划、工具选择和执行顺序,通常会被动态获取并以传递方式组合。换言之,它们与其说是配置文件,不如说更像供应链输入。
关键在于,技能不会强制执行任何操作。它们只是声明智能体希望执行的操作,而不会限制智能体实际可以执行的操作。
这一区别至关重要。
一旦技能激活,开发人员所依赖的传统“左移”控制措施基本上就失去了作用。智能体的内部计划不会经过拉取请求流程,工具调用触发前也没有人工代码审查,推理与执行之间更不会暂停。
对于智能体而言,开发发生在运行时。
技能无法弥补的策略执行缺口
人们很容易将智能体技能视为一个安全控制面。毕竟,其中列出了所需工具和预期行为,看起来很适合在此加入防护措施。
但技能所处的技术栈层级并不适合实施安全控制。
它们位于智能体内部。负责解读它们的,正是那个以完成任务和推进进度为优化目标的模型。要求技能实施安全控制,就等于要求智能体自我约束。这种做法从未可靠奏效,今后也不会。
更重要的是,技能没有任何权限。它们无法撤销访问权限、限制执行速率、检查副作用,也无法防止数据外泄。充其量,它们只能提供提示;最糟糕的是,它们会让人产生一切尽在掌控的错觉。
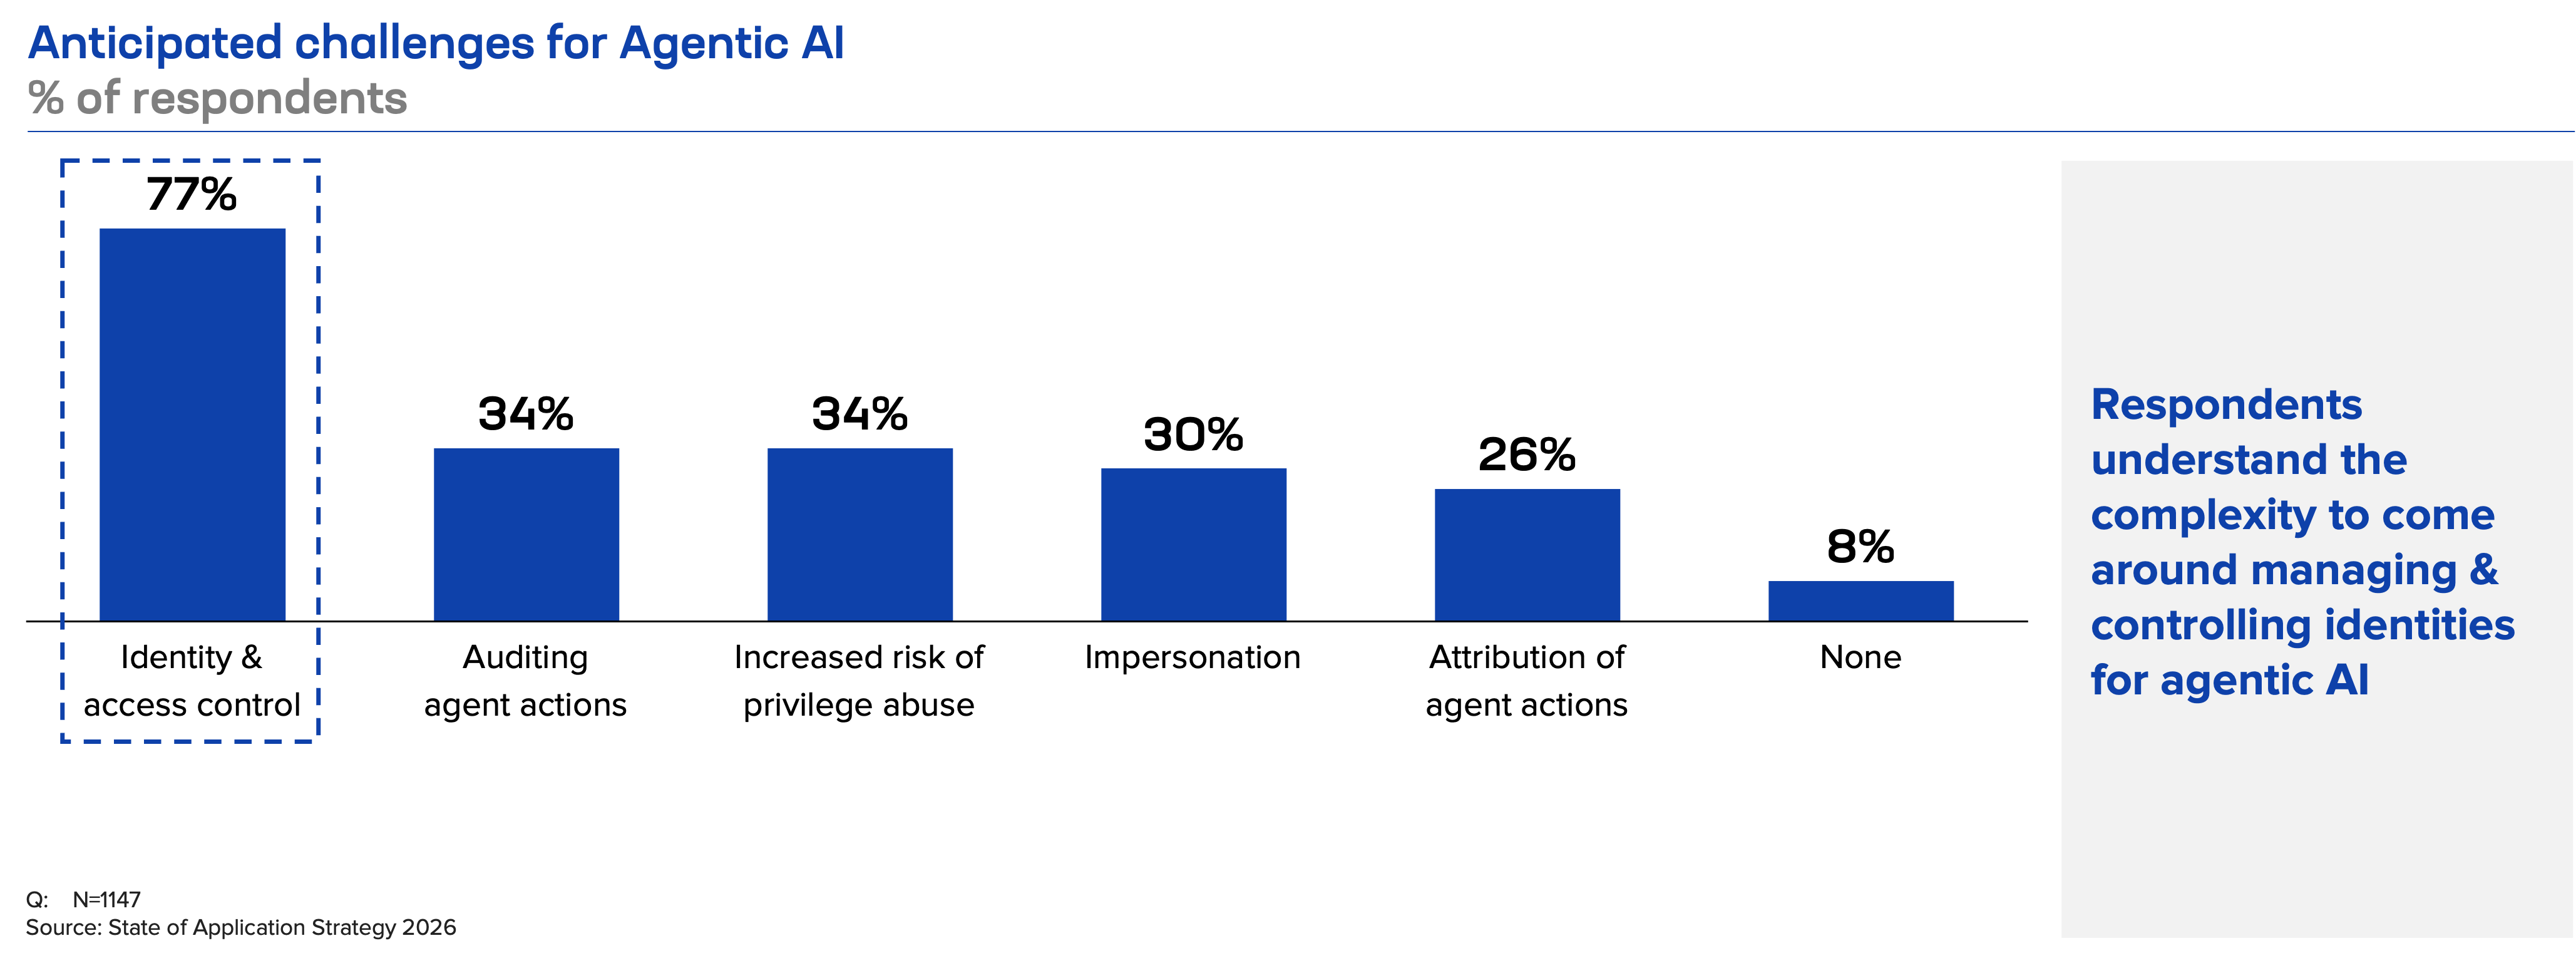
安全不能只停留在意图描述层面,而必须落实到能力执行层面。通俗地说,就是将访问控制和身份管理应用于自主系统。我们的客户认为,这是与智能体AI相关的一项重大挑战。
为什么工具层是唯一真正可强制执行的边界
智能体不会因思考错误而造成危害。只有当思考在工具边界转化为行动时,才会造成危害。
从调用API、编写代码,到部署基础设施、查询数据库或向其他系统发送数据,智能体的每项实质性操作都要经过工具接口。该接口是自主能力转化为实际行动的交汇点。如果系统设计得当,这也是智能体无法绕过的最后一道关口。
正因如此,“工具防火墙”成为智能体安全的理想控制平面。
工具防火墙会对每次工具调用进行中介控制。它位于智能体与其所访问的系统之间,在执行之前实施策略,而不是等到造成损害后再进行审计。与提示词级控制或技能元数据不同,它在智能体的推理循环之外运行,因此不依赖模型遵循策略。
这是“MCP安全”与“AI护栏”相结合的一层。MCP定义了智能体与工具交互的方式。工具防火墙决定智能体是否获准调用工具,以及调用时须遵守哪些约束。如果说工具让智能体能够学会“新招数”,那么工具防火墙就是防止这些招数引发严重后果的控制机制。
从概念上讲,这并非新思路。API网关、服务网格和零信任架构都以同一模式为基础。新变化在于接口另一端的行为主体。
在实际应用中,工具防火墙充当代理。智能体不会直接持有外部系统的凭据,而是发出操作请求。防火墙负责决定是否允许这些操作,以及允许操作的条件和约束。
工具防火墙会评估身份上下文(哪个智能体、哪项技能、哪个环境),检查参数和有效载荷,实施策略即代码,并仅在适当情况下颁发短期、最小权限凭据。它还会观察结果、记录来源,并为自主行为提供可验证的审计跟踪。
这使技能回归其应有的定位:能力请求,而非权限授予。
工具防火墙最终将采用何种形态,仍有待市场决定。但它必然会成为智能体架构安全工具体系的一部分。
关于作者

Lori MacVittie是F5首席技术官办公室的杰出工程师兼首席技术布道师,在应用交付、自动化战略和基础设施领域拥有深厚的专业知识。无论是为AI智能体定义防护机制、剖析脆弱的多云架构,还是探索可扩展系统的极限,她都善于化繁为简。她在应用开发、IT架构以及网络和系统运维领域拥有30多年的行业经验。加入F5之前,她曾担任技术编辑,并因出色表现获得奖项。 MacVittie拥有计算机科学硕士学位,著述颇丰,出版作品涵盖安全、云和企业架构领域。她还热衷于桌面游戏和电子游戏,并且对奶酪有着毫不掩饰的鲜明见解。
Lori Mac Vittie 的更多博客文章相关博客文章
恶意软件包正在摧毁我们的行业
尽管AI和自动化技术加剧了供应链滥用,开源生态系统仍缺少用于登记恶意软件包的中央注册库。该生态系统需要一种可信的方式来报告和跟踪安全失陷事件。